
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
ldapnomnom — चुपचाप और गुमनाम रूप से, LDAP Ping अनुरोधों (cLDAP) का दुरुपयोग करके डोमेन नियंत्रकों से अत्यधिक तेज़ गति पर Active Directory उपयोगकर्ता नामों को ब्रूटफोर्स करें। | Kitploit
उपकरण/GitHubGitHub/lkarlslund/ldapnomnom
टोहीपासवर्ड हमलेजानकारी एकत्र करनाप्रमाणीकरण
GitHublkarlslund/ldapnomnom

ldapnomnom

चुपचाप और गुमनाम रूप से, LDAP Ping अनुरोधों (cLDAP) का दुरुपयोग करके डोमेन नियंत्रकों से अत्यधिक तेज़ गति पर Active Directory उपयोगकर्ता नामों को ब्रूटफोर्स करें।

रिपॉजिटरी देखें
1.1k93802 साल पहलेKitploit द्वारा समीक्षित
साझा करें

LDAP Nom Nom

चुपचाप और गुमनाम रूप से डोमेन कंट्रोलरों से LDAP Ping अनुरोधों (cLDAP) का (दुर)उपयोग करके अत्यधिक गति से Active Directory उपयोगकर्ता नामों को ब्रूटफोर्स करें

सामान्य उपयोगकर्ता खातों को सक्रिय खोजता है। कोई Windows ऑडिट लॉग उत्पन्न नहीं होता। उच्च गति ~ प्रति सर्वर 50K/सेकंड तक - एक साथ कई सर्वरों के साथ इससे कहीं आगे जाएं!
GitHub all releases GitHub Workflow Status

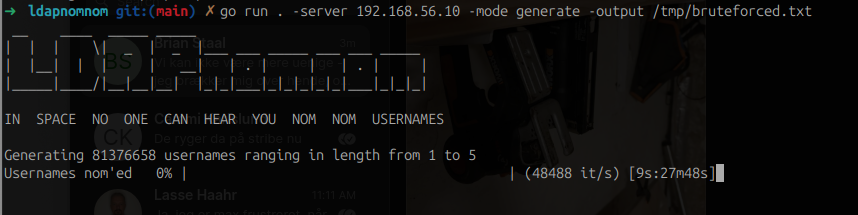
Highspeed bruteforcing using generated usernames

  • डोमेन से जुड़ी मशीनों पर पर्यावरण चर से DC का स्वतः पता लगाने का प्रयास करता है या मशीन होस्टनाम FQDN DNS सफ़िक्स पर वापस आ जाता है
  • stdin (डिफ़ॉल्ट) या फ़ाइल से परीक्षण करने के लिए उपयोगकर्ता नाम पढ़ता है
  • stdout (डिफ़ॉल्ट) या फ़ाइल में आउटपुट देता है
  • समानांतरीकृत, एकाधिक सर्वरों से एकाधिक कनेक्शन (डिफ़ॉल्ट रूप से 8 सर्वर, प्रति सर्वर 8 कनेक्शन)
  • यदि आप इनपुट और आउटपुट दोनों फ़ाइलों का उपयोग कर रहे हैं तो प्रगति पट्टी दिखाता है
  • चोरी-छिपे उपाय: प्रत्येक अनुरोध के बीच 20ms विलंब के लिए --throttle 20 का उपयोग करें (सब कुछ धीमा कर देता है)
  • चोरी-छिपे उपाय: प्रत्येक कनेक्शन में 1000 अनुरोधों के बाद कनेक्शन बंद करने और पुनः कनेक्ट करने के लिए --maxrequests 1000 का उपयोग करें (ट्रैफ़िक वॉल्यूम के आधार पर पता लगाने से बचने का प्रयास)

रिलीज़ से स्वतः निर्मित बाइनरी डाउनलोड करें या इस Go कमांड से बनाएं और इंस्टॉल करें

go install github.com/lkarlslund/ldapnomnom@latest

उपयोग

ldapnomnom [--server dc1.domain.suffix[,dc2.domain.suffix] | --dnsdomain domain.suffix] [--port number] [--tlsmode notls|tls|starttls] [--input filename] [--output filename] [--parallel number-of-connections] [--maxservers number-of-servers] [--maxstrategy fastest|random] [--throttle n] [--maxrequests n]

संस्करण दिखाएं

ldapnomnom version

ब्रूटफोर्सिंग उदाहरण

contoso.local से 32 सर्वरों तक 16 कनेक्शनों के साथ कनेक्ट करें - बहुत तेज़

ldapnomnom --input 10m_usernames.txt --output multiservers.txt --dnsdomain contoso.local --maxservers 32 --parallel 16

एक नामित सर्वर से 4 कनेक्शनों के साथ कनेक्ट करें

ldapnomnom --input 10m_usernames.txt --output results.txt --server 192.168.0.11 --parallel 4

उपयोगकर्ता नाम सूचियों की तलाश करें - उदाहरण के लिए यहाँ से 10M सूची

rootDSE विशेषताएँ निकालें

आप LDAP Nom Nom का उपयोग करके rootDSE ऑब्जेक्ट से विशेषताएँ डंप कर सकते हैं, "--dump" विकल्प जोड़कर।

आपके द्वारा पाए जा सकने वाले सभी सर्वरों से कनेक्ट करें, और सभी पढ़ने योग्य विशेषताओं को JSON में आउटपुट करें:

ldapnomnom --output rootDSEs.json --dump

पहचान

  • Windows इवेंट लॉग में कुछ भी मूल रूप से उत्पन्न नहीं होता (Windows 2016 / 2019 पर परीक्षण किया गया)
  • Microsoft Defender for Identity 2.228 (फरवरी 2024) ईवेंट ID 2437 जोड़ता है और यदि असफल अनुरोधों की संख्या (अर्थात उपयोगकर्ता नामों के गलत अनुमान) एक अज्ञात सीमा को पार कर जाती है तो ट्रिगर होता है
  • कस्टम नेटवर्क स्तर की निगरानी (अनएन्क्रिप्टेड LDAP विश्लेषण या LDAPS के लिए ट्रैफ़िक वॉल्यूम) का भी उपयोग किया जा सकता है, हालांकि यह विश्वसनीय नहीं है

शमन

  • कोई नहीं, यह dcLocator सामग्री का हिस्सा है
  • अपने व्यवस्थापक खाते का नाम बदलें
  • खातों का ऑडिट करें कि उनमें उपयोगकर्ता नाम के समान पासवर्ड है या नहीं
  • जितना संभव हो उतने खातों से SPN हटाकर केरबेरोस्टिंग को रोकें
  • SPN वाले खातों पर लंबे और जटिल पासवर्ड का उपयोग करें

इतिहास

ट्विटर पर केरबेरोस सेवाओं का पता लगाने के बारे में चर्चा के दौरान, किसी ने LDAP Ping अनुरोधों के अस्तित्व का संकेत दिया। वे Microsoft के ओपन स्पेसिफिकेशन पेजों पर प्रलेखित हैं, और इसमें स्यूडो कोड है कि आप LDAP Ping कैसे शुरू करते हैं, यह कौन से पैरामीटर लेता है और लौटाया गया डेटा। यह तुरंत स्पष्ट हो गया कि यहां एक सूचना रिसाव है जिसका दुरुपयोग किया जा सकता है।

टूल जारी करने के बाद, मैं देख सकता हूं कि मैं इस "गलती" को देखने वाला अकेला नहीं हूं जो स्पष्ट रूप से ऐतिहासिक बैकवर्ड संगतता कारणों से अभी भी मौजूद है।

यदि आप एक हमलावर के रूप में नेटवर्क स्तर की पहचान से बचना चाहते हैं तो आपको पोर्ट 636 पर TLS का उपयोग करना चाहिए (टूल डिफ़ॉल्ट रूप से पोर्ट 389 पर अनएन्क्रिप्टेड LDAP का उपयोग करता है)।

यदि आपको Active Directory पसंद है तो आपको मेरा अटैक ग्राफ़ टूल Adalanche भी पसंद आ सकता है।

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    420
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    260
  • 6

    antifox

    antifox-ai/antifox

    AI मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म जो रेकॉन, अटैक-सरफ़ेस डिस्कवरी, एक्सप्लॉइटेशन वैलिडेशन और साक्ष्य-आधारित रिपोर्ट डिलीवरी संचालित करता है।

    251

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →





