#1
 h4r5h1t/webcopilot
एक स्वचालन उपकरण जो उपडोमेन की गणना करता है, फिर xss, sqli, open redirect, lfi, ssrf और rce पैरामीटर को फ़िल्टर करता है और फिर कमजोरियों के लिए स्कैन…
 nu11secur1ty/windows10exploits
Microsoft » Windows 10 : सुरक्षा कमजोरियाँ
 redcode-labs/bashark
Bash पोस्ट-एक्सप्लॉइटेशन टूलकिट
 6abd/horus
Python में निर्मित एक OSINT / डिजिटल फोरेंसिक उपकरण
 lintstar/lstar
LSTAR - CobaltStrike के लिए व्यापक पोस्ट-एक्सप्लॉइटेशन प्लगइन
 codingo/interlace
सिंगल-थ्रेडेड कमांड लाइन एप्लिकेशन को CIDR और ग्लोब सपोर्ट के साथ आसानी से तेज़, मल्टी-थ्रेडेड एप्लिकेशन में बदलें।
 tomiwa-ot/moukthar
एंड्रॉइड रिमोट प्रशासन उपकरण
 fox-it/aclpwn.py
BloodHound के साथ Active Directory ACL शोषण
 torque59/nosql-exploitation-framework
NoSQL स्कैनिंग और एक्सप्लॉइटेशन के लिए एक पायथन फ्रेमवर्क
 capture0x/adstrike
AI-संचालित मॉड्यूलर Active Directory रेड-टीम फ्रेमवर्क, जो अधिकृत पेनेट्रेशन टेस्टिंग, AD enumeration, attack-path विश्लेषण, Kerberos/ADCS वर्कफ़्लो,…
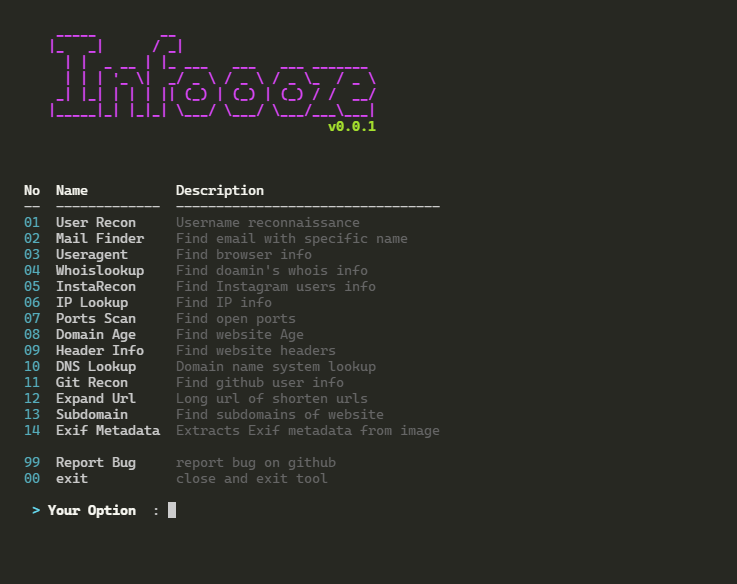 devxprite/infoooze
एक OSINT उपकरण जो आपको जल्दी और प्रभावी ढंग से जानकारी खोजने में मदद करता है। आपको बस इनपुट करना है और यह बाकी का ध्यान रखेगा।
 symgraph/idassist
IDA Pro के लिए AI-संचालित रिवर्स इंजीनियरिंग प्लगइन
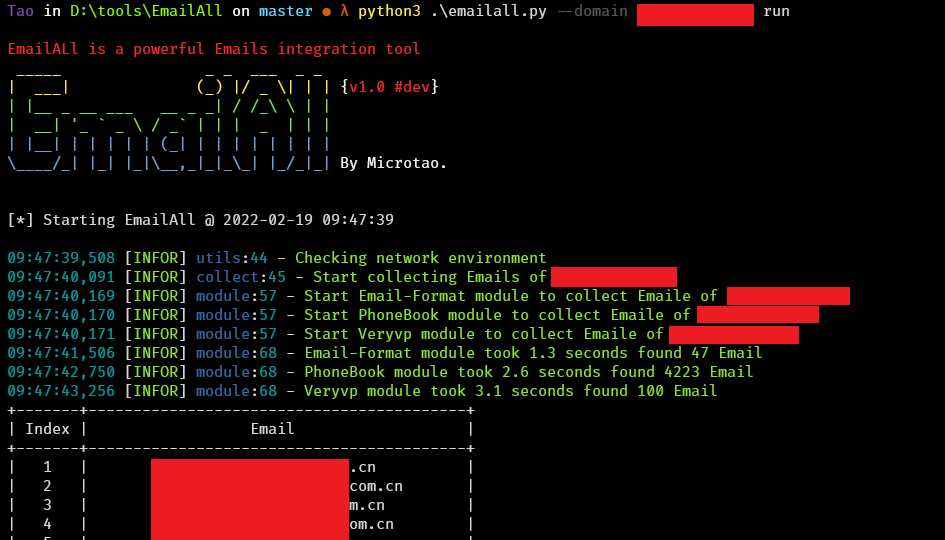 taonn/emailall
किसी लक्ष्य डोमेन के लिए सर्च इंजन, GitHub API, PhoneBook, Snov, Skymem और अन्य OSINT स्रोतों को क्वेरी करके ईमेल पते एकत्र करता है, और परिणामों को…
 infobyte/emploleaks
एक OSINT टूल जो लीक हुए क्रेडेंशियल्स वाली कंपनी के सदस्यों का पता लगाने में मदद करता है
 musalbas/heartbleed-masstest
CVE-2014-0160 के लिए कई होस्ट्स को स्कैन करने हेतु बहु-थ्रेडेड उपकरण।
 xaitax/cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability
Microsoft-Outlook-Remote-Code-Execution-Vulnerability
 trustedsec/titanis
Windows प्रोटोकॉल लाइब्रेरी, जिसमें SMB और RPC कार्यान्वयन शामिल हैं, अन्य के साथ।