#1
लक्ष्यों के बारे में जानकारी इकट्ठा करने और हमले के सतहों की पहचान करने के उपकरण।
Kitploit अनुशंसित

 joasasantos/php2shell-scanner
CVE-2026-109618 / CVE-2026-109619 (PHP core RCE) के लिए गैर-विनाशकारी स्कैनर। crt.sh + subfinder के माध्यम से सबडोमेन रेकॉन, मजबूत बैनर ग्रैबिंग,…
 4rdr/proofs
CVE निष्कर्षों, प्रूफ-ऑफ-कॉन्सेप्ट संदर्भों और भेद्यता अनुसंधान नोट्स का संग्रह, जिसमें ExploitDB प्रविष्टियाँ और श्रेय प्राप्त सुरक्षा सलाहकार शामिल…
 trhhubsd/artex
पृथक लैब में स्वायत्त पेनेट्रेशन टेस्टिंग के लिए मल्टी-एजेंट LLM सिस्टम: प्लानर/वर्कर एजेंट संपत्ति और अन्वेषण ग्राफ़ साझा करते हैं, जिसमें MITM…
 jaksi/sshesame
एक आसानी से सेटअप और उपयोग किया जाने वाला SSH हनीपॉट, एक नकली SSH सर्वर जो किसी को भी अंदर आने देता है और उनकी गतिविधि लॉग करता है
 pybluez/pybluez
Python एक्सटेंशन मॉड्यूल जो Bluetooth एक्सेस प्रदान करता है: डिवाइस इंक्वायरी, SDP सेवा ब्राउज़िंग, RFCOMM/L2CAP सॉकेट्स, और प्रायोगिक BLE स्कैनिंग…
 oscerd/cve-2026-85257
CVE-2026-85257 के लिए रन करने योग्य Spring Boot और Quarkus रिप्रोड्यूसर, जो camel-cxf SOAP फॉल्ट सूचना प्रकटीकरण को प्रदर्शित करता है और…
 reloading01/certstream-server-rust
Rust में लिखा गया उच्च-प्रदर्शन प्रमाणपत्र पारदर्शिता (CT) निगरानी उपकरण। CT लॉग से नव जारी किए गए SSL/TLS प्रमाणपत्रों की रीयल-टाइम स्ट्रीम। बेहतर…
 owasp/decodebox
Client-side workbench that auto-detects, recursively decodes, and analyses unknown or layered data, extracting indicators and CWE-tagged security…
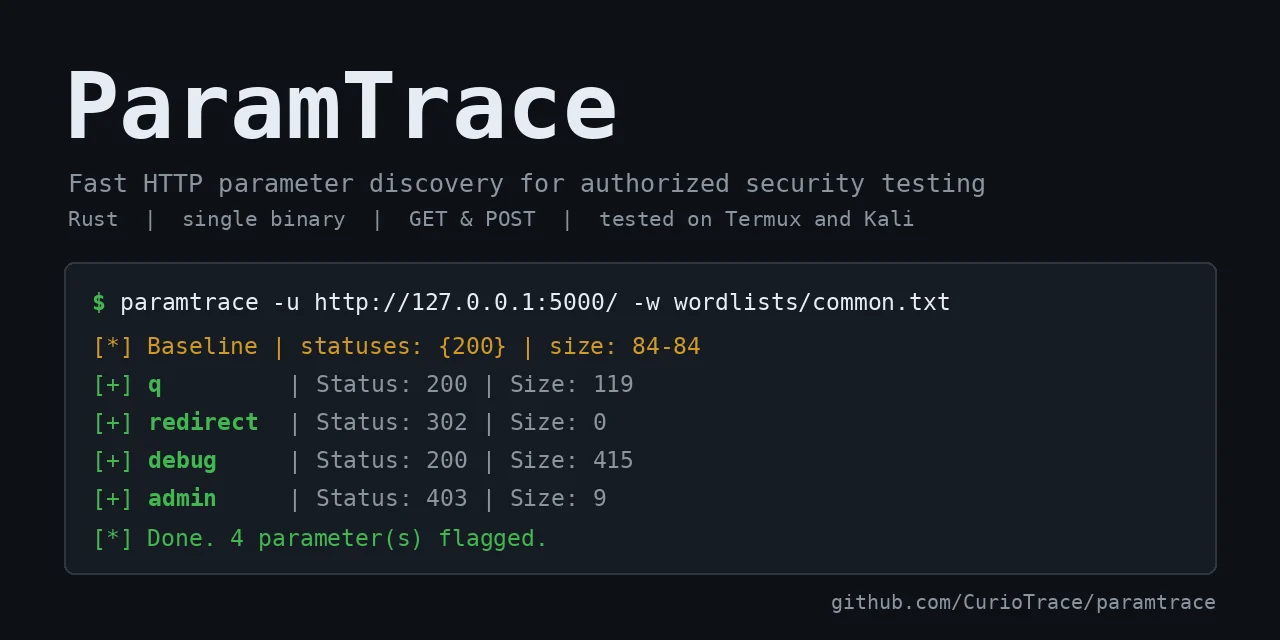 curiotrace/paramtrace
अधिकृत सुरक्षा परीक्षण के लिए तेज़ HTTP पैरामीटर खोज
 phantom-brigade1/wifisting
GTK4 और CLI वायरलेस सुरक्षा टूलकिट, जिसमें Linux पर Wi-Fi, Bluetooth, 802.15.4, SDR/RF, NFC और राउटर-साइड या नेटवर्क MITM परीक्षण के लिए 57…
 2t8a/cve-2025-49132
CVE-2025-49132 के लिए Python स्कैनर जो Pterodactyl Panel के locale endpoint में path traversal का उपयोग करके उजागर डेटाबेस कॉन्फ़िगरेशन डेटा निकालता…
 capture0x/aws-pentest
AWS सुरक्षा आकलन के लिए स्वचालित CLI, जिसमें 30 मॉड्यूल हैं जो IAM विशेषाधिकार वृद्धि, S3 एक्सपोज़र, कंप्यूट, नेटवर्क, लॉगिंग और गलत कॉन्फ़िगरेशन…
 ahmadhassan-bted/silentsniffer
A professional, high-fidelity de-anonymization and vulnerability diagnostic framework. Features a zero-coupling modular architecture for…
 qkaiser/broadcom-wps
Tools to fingerprint WiFi Access Points running the Broadcom SDK and a list of known affected devices.
 mandiant/goresym
Go बाइनरीज़ को पार्स करके सिंबल्स, फ़ंक्शन मेटाडेटा, टाइप्स, फ़ाइल पाथ्स और एम्बेडेड स्ट्रिंग्स को पुनः प्राप्त करता है, जिसमें स्ट्रिप्ड या…
 oscerd/cve-2026-84180
CVE-2026-84180 के लिए रन करने योग्य Spring Boot और Quarkus रिप्रोड्यूसर, जो camel-knative HTTP कंज़्यूमर अपवाद लीकेज को प्रदर्शित करते हैं और…
 oscerd/cve-2026-85246
CVE-2026-85246 के लिए रन करने योग्य Spring Boot रिप्रोड्यूसर, जो सॉकेट पर camel-mina कंज़्यूमर अपवाद प्रकटीकरण का प्रदर्शन करता है और muteException…
 emrekybs/veiled-eye
OSINT पहचान जाँच उपकरण। किसी ई-मेल, उपयोगकर्ता नाम, फ़ोन या वॉलेट से 46 स्रोतों में एक प्रोफ़ाइल और संबंध ग्राफ़ में पिवट करें।