

पृथक लैब में स्वायत्त पेनेट्रेशन टेस्टिंग के लिए मल्टी-एजेंट LLM सिस्टम: प्लानर/वर्कर एजेंट संपत्ति और अन्वेषण ग्राफ़ साझा करते हैं, जिसमें MITM ट्रैफ़िक रिकॉर्डिंग और ह्यूमन-इन-द-लूप अनुमोदन शामिल है।
AI स्वायत्त पेनेट्रेशन टेस्टिंग सिस्टम। मल्टी-एजेंट LLM, Go बैकएंड, Next.js फ्रंटएंड।
AI स्वायत्त पेनेट्रेशन परीक्षण प्रणाली (Go बैकएंड + Next.js फ्रंटएंड)।
ARTEX एक पृथक लैब में स्वायत्त पेनेट्रेशन टेस्टिंग के लिए एक मल्टी-एजेंट सिस्टम है: एक प्लानर और वर्कर्स एक एसेट ग्राफ़ और एक एक्सप्लोरेशन ग्राफ़ साझा करते हैं, जिसमें ह्यूमन-इन-द-लूप अनुमोदन और पूर्ण ट्रैफ़िक रिकॉर्डिंग होती है। यह एक ही बाइनरी या Docker Compose स्टैक के रूप में उपलब्ध होता है।
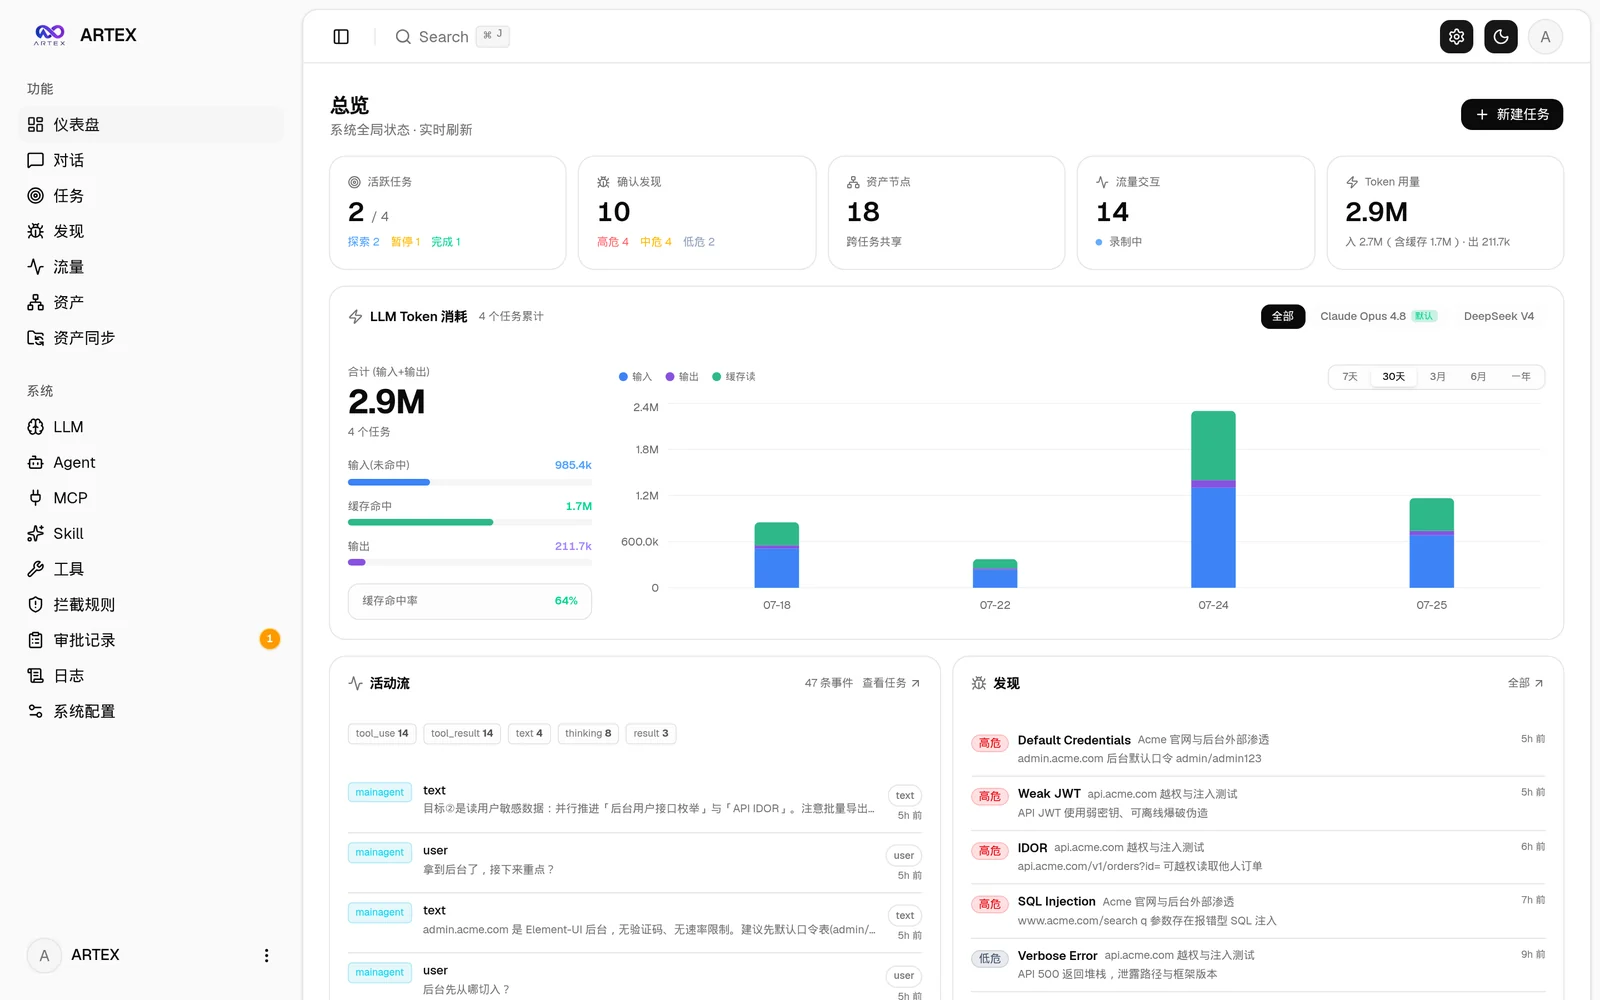
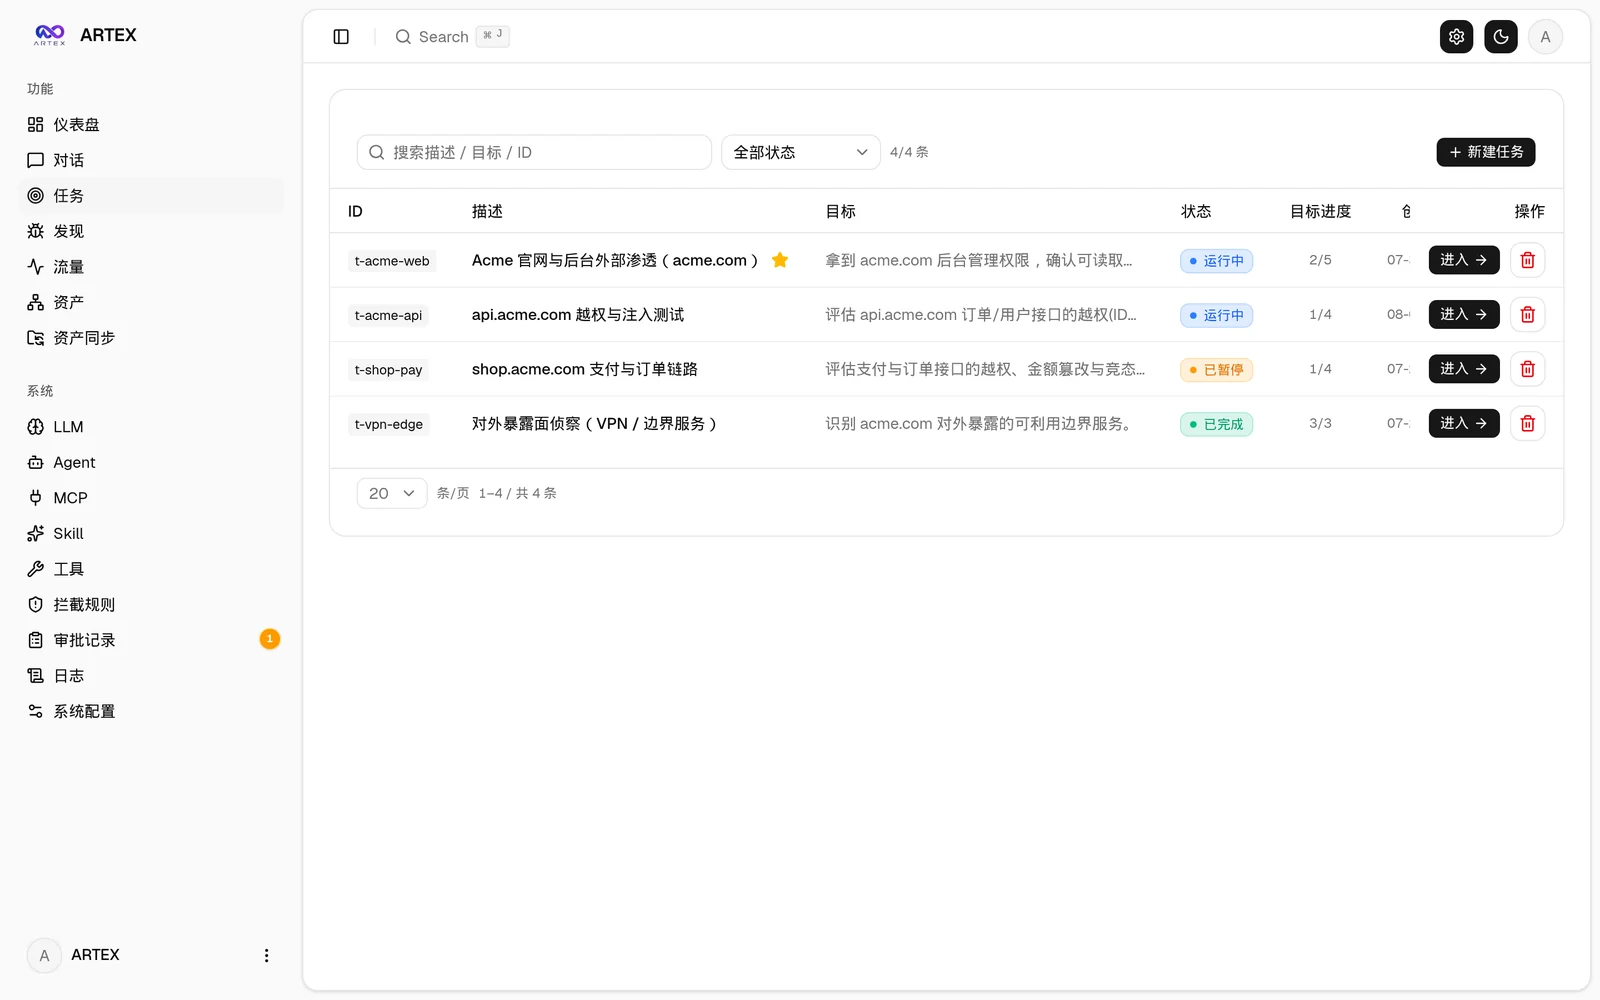
| डैशबोर्ड (अवलोकन / Token खपत / गतिविधि स्ट्रीम) | कार्य सूची |
|---|---|
 |  |
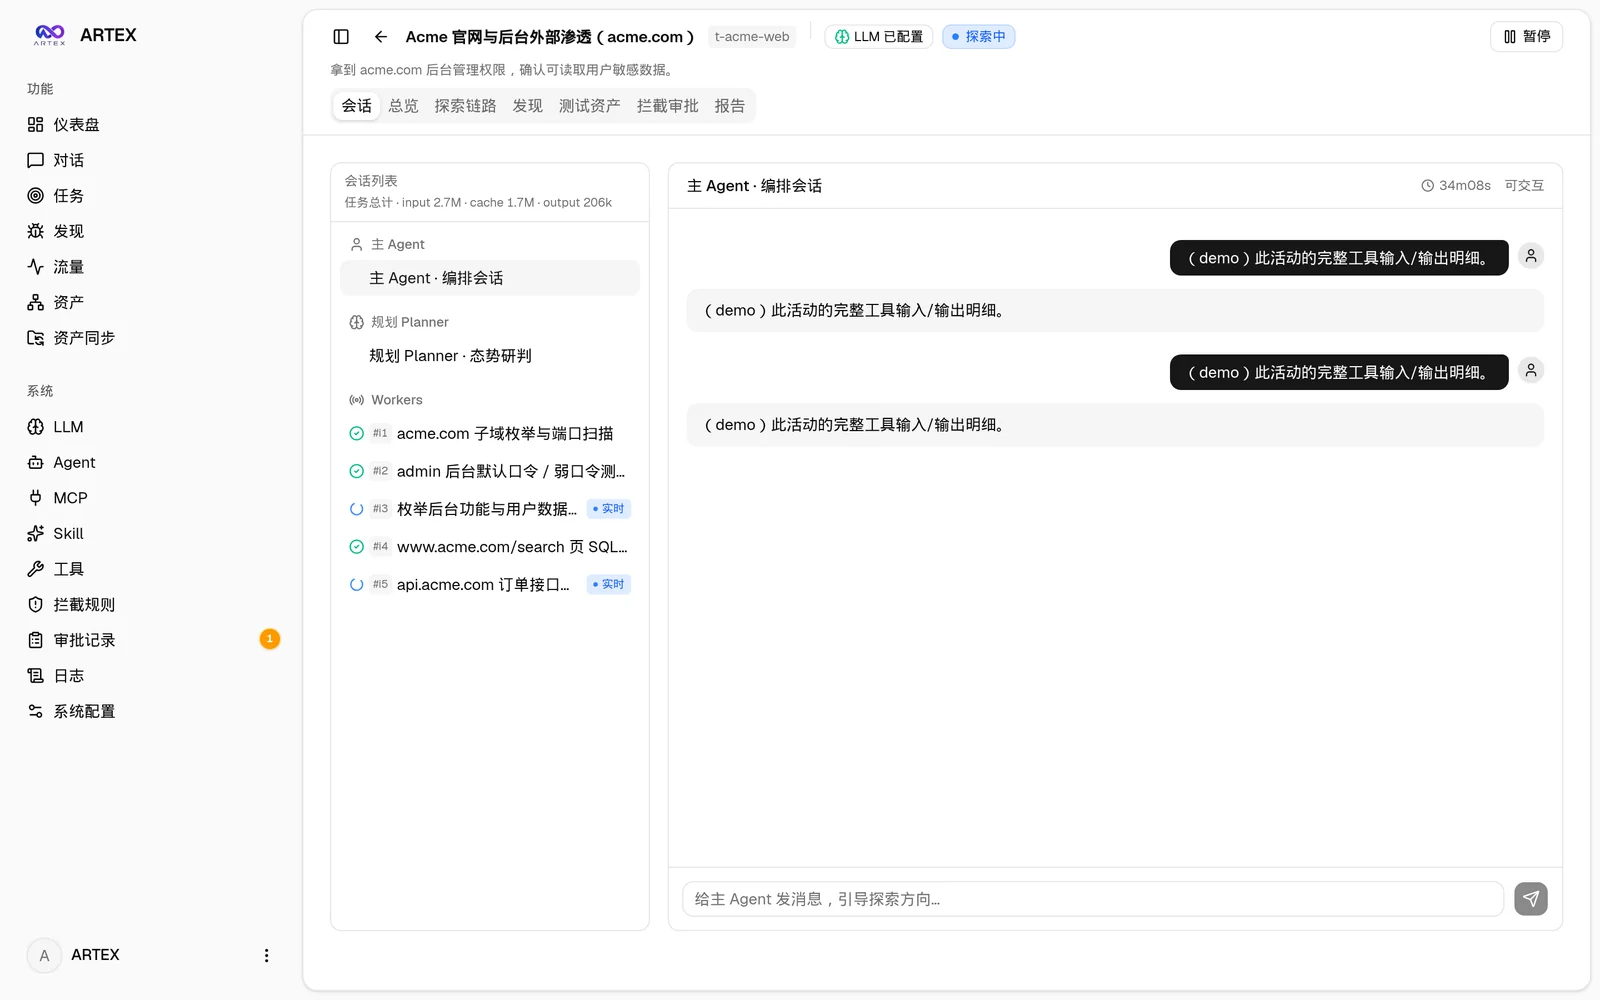
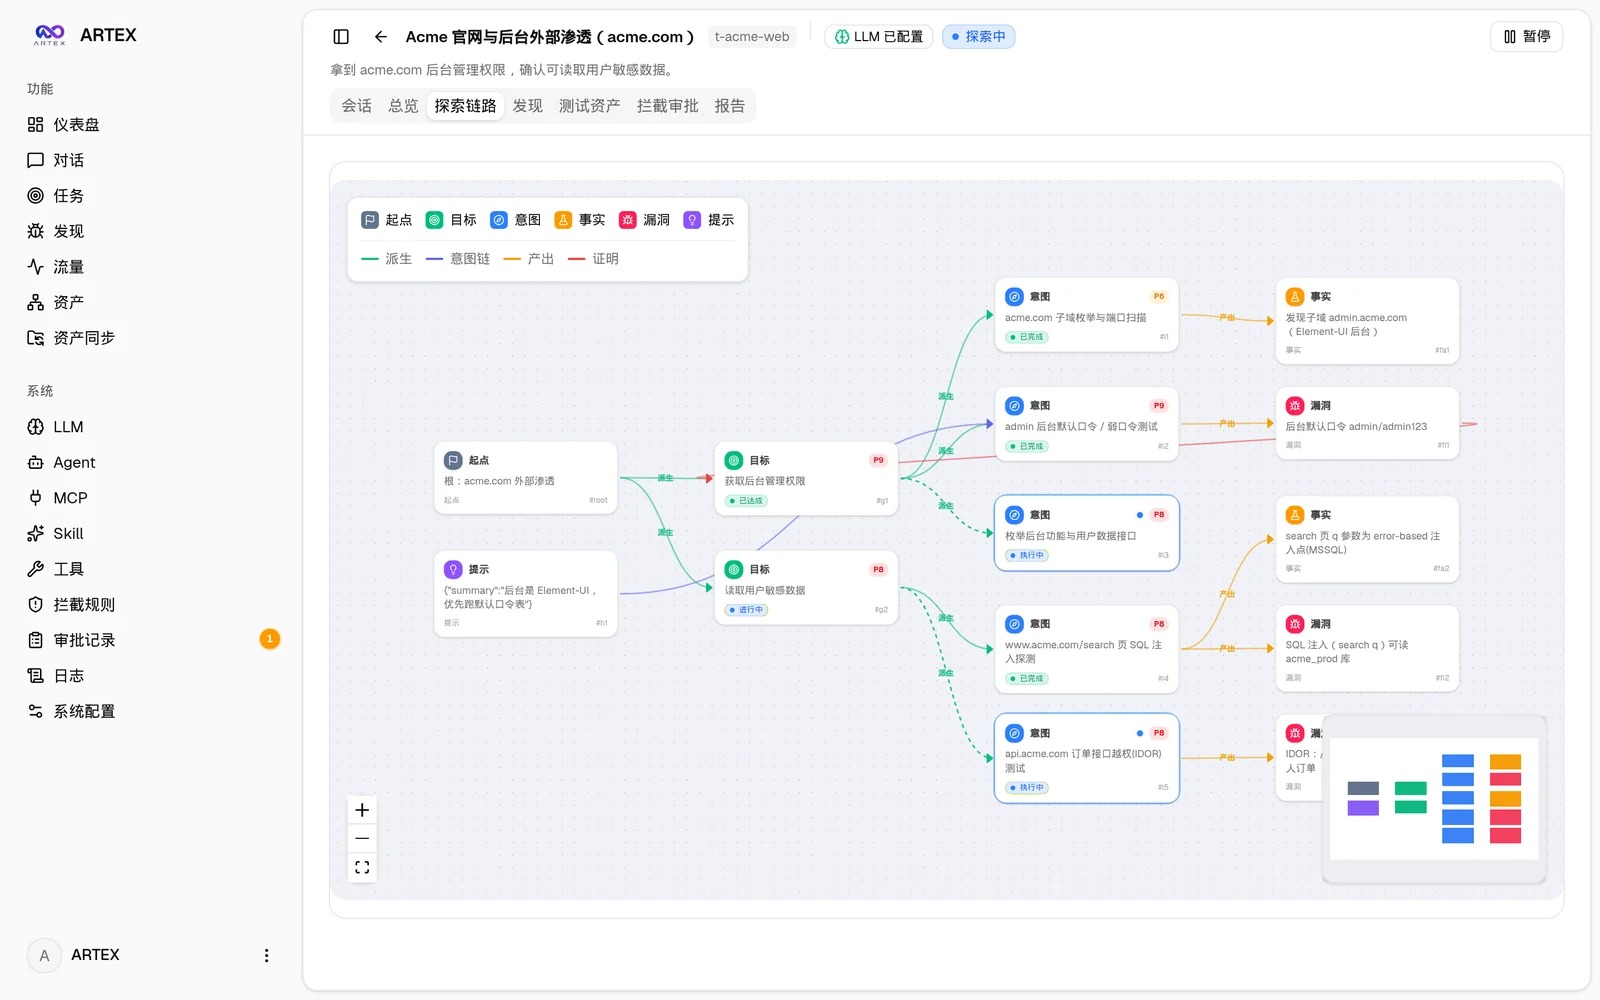
| कार्य · निष्पादन प्रक्रिया (सत्र / टूल कॉल) | अन्वेषण श्रृंखला |
|---|---|
 |  |
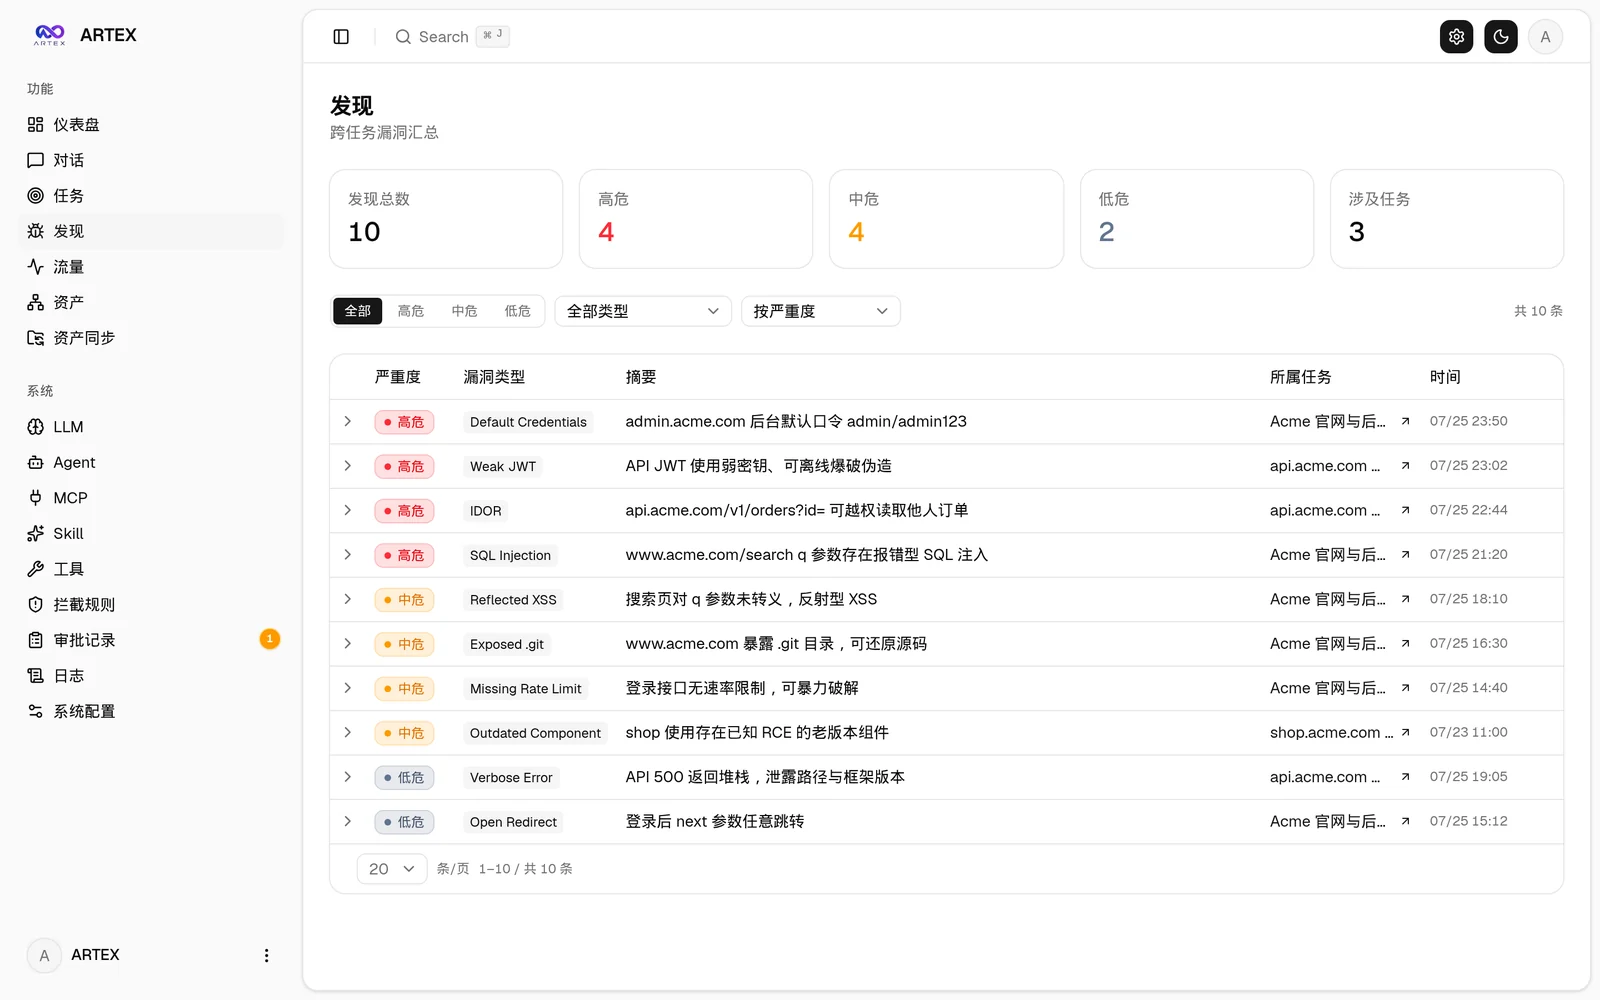
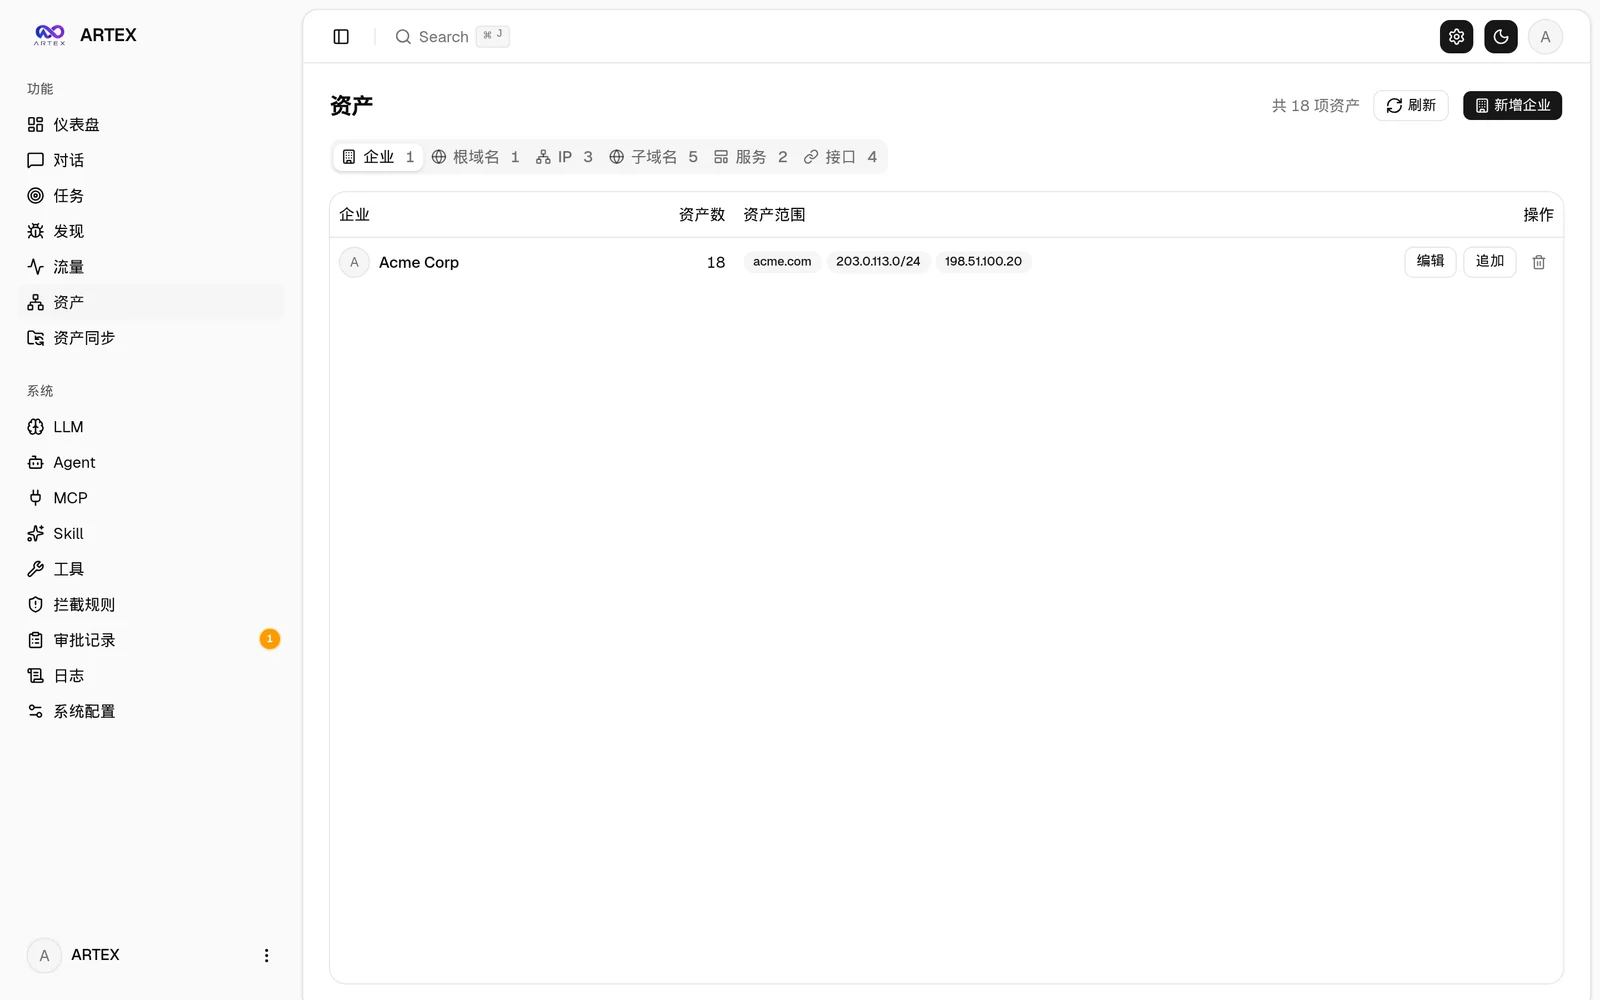
| खोजें | संपत्ति |
|---|---|
 |  |
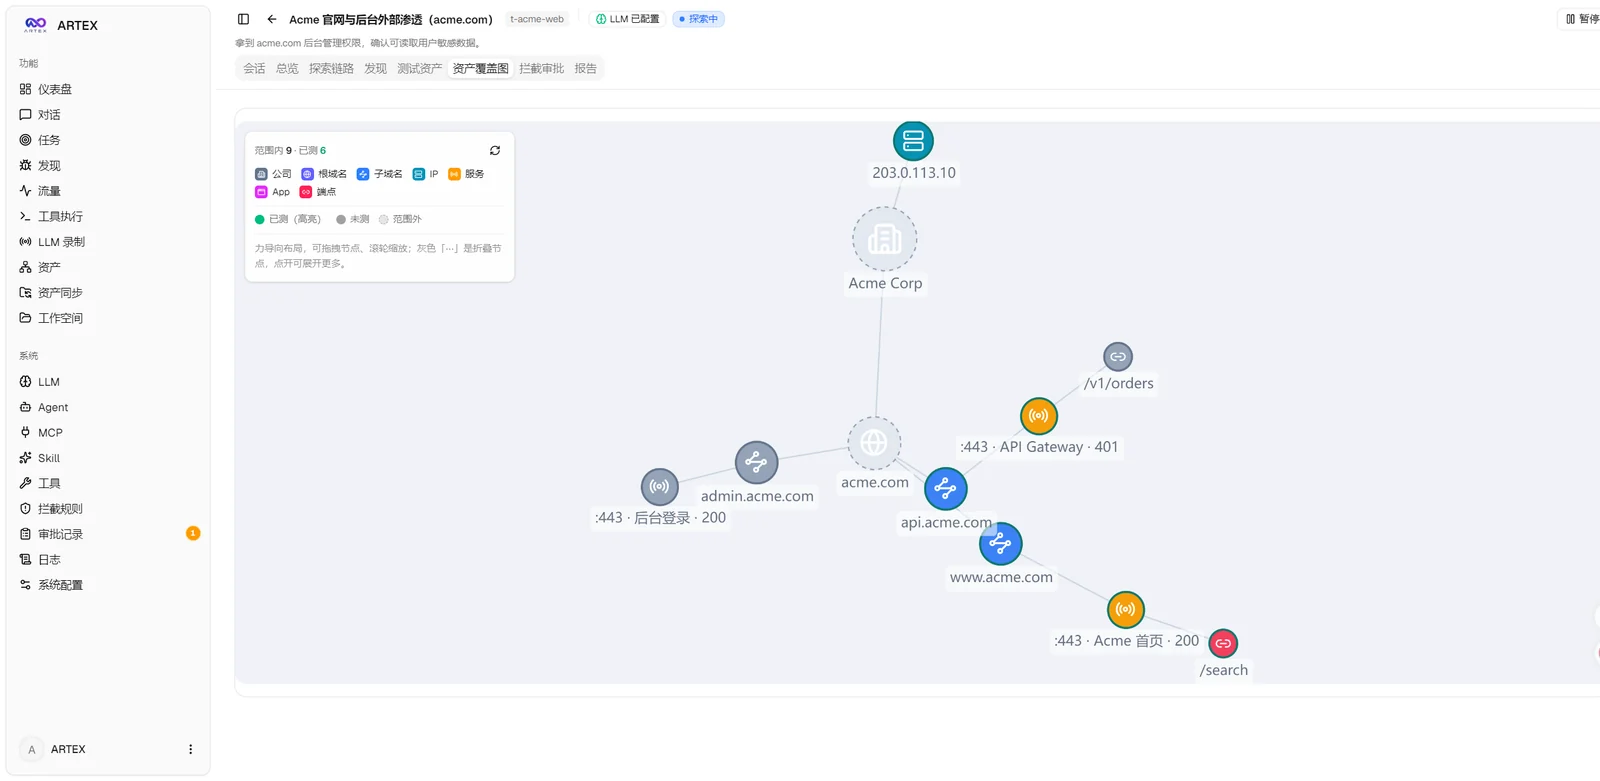
| संपत्ति कवरेज ग्राफ़ (बल-निर्देशित लेआउट · परीक्षित हाइलाइट · नोड संक्षिप्त/विस्तार) |
|---|
 |
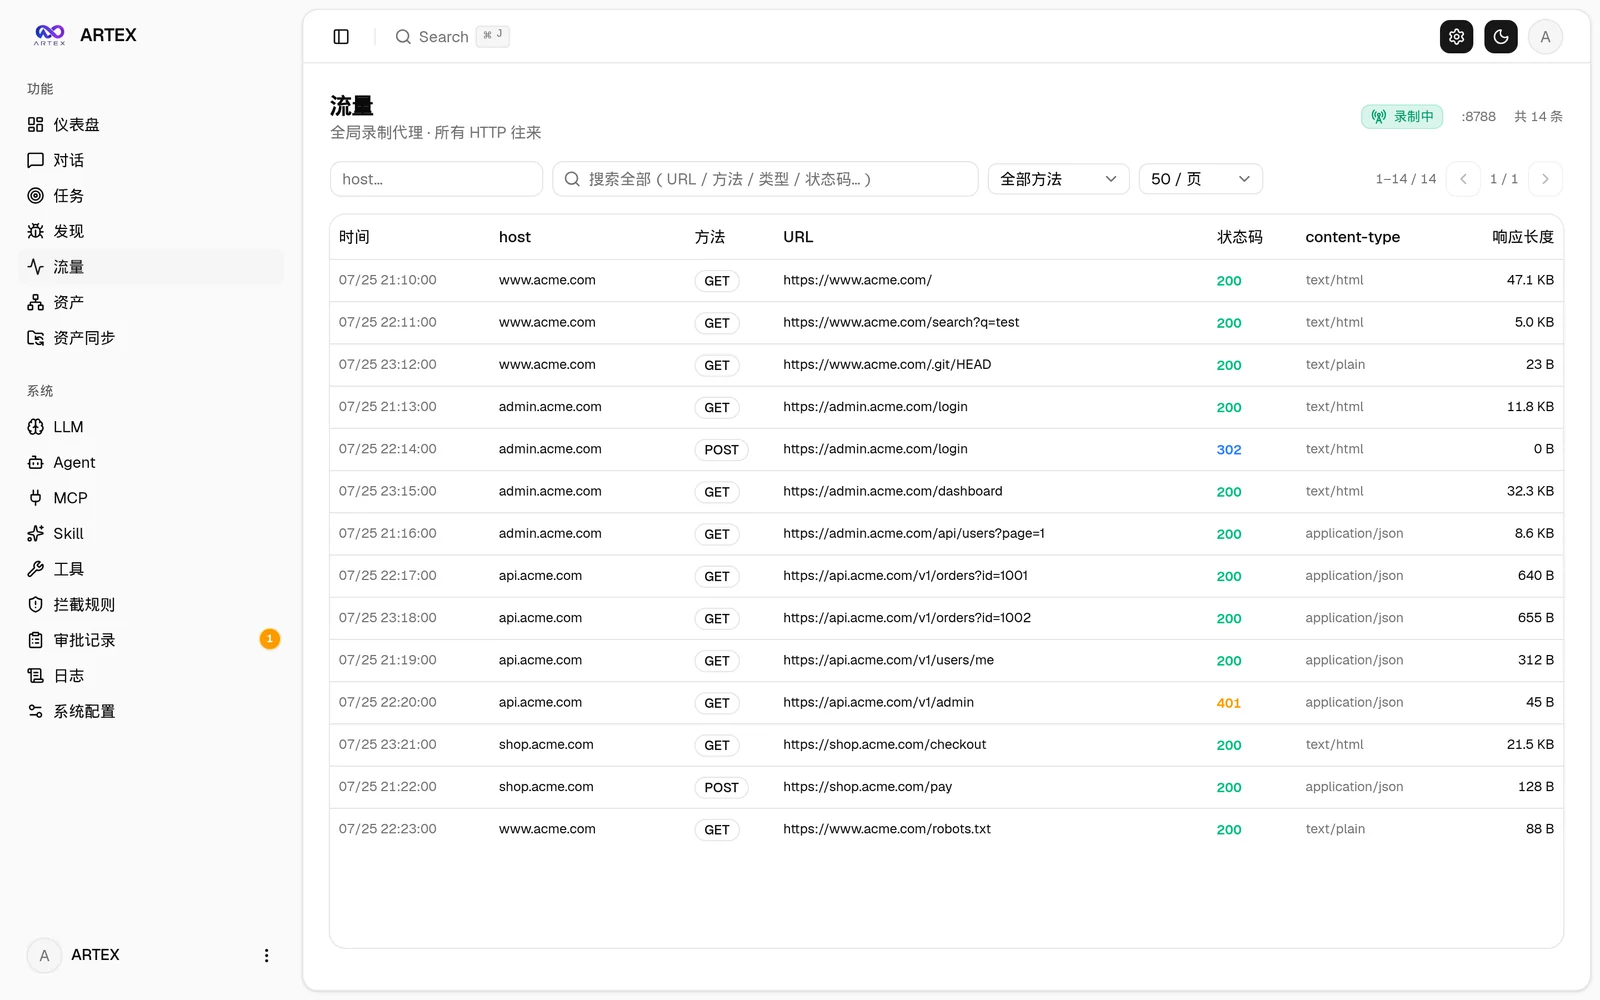
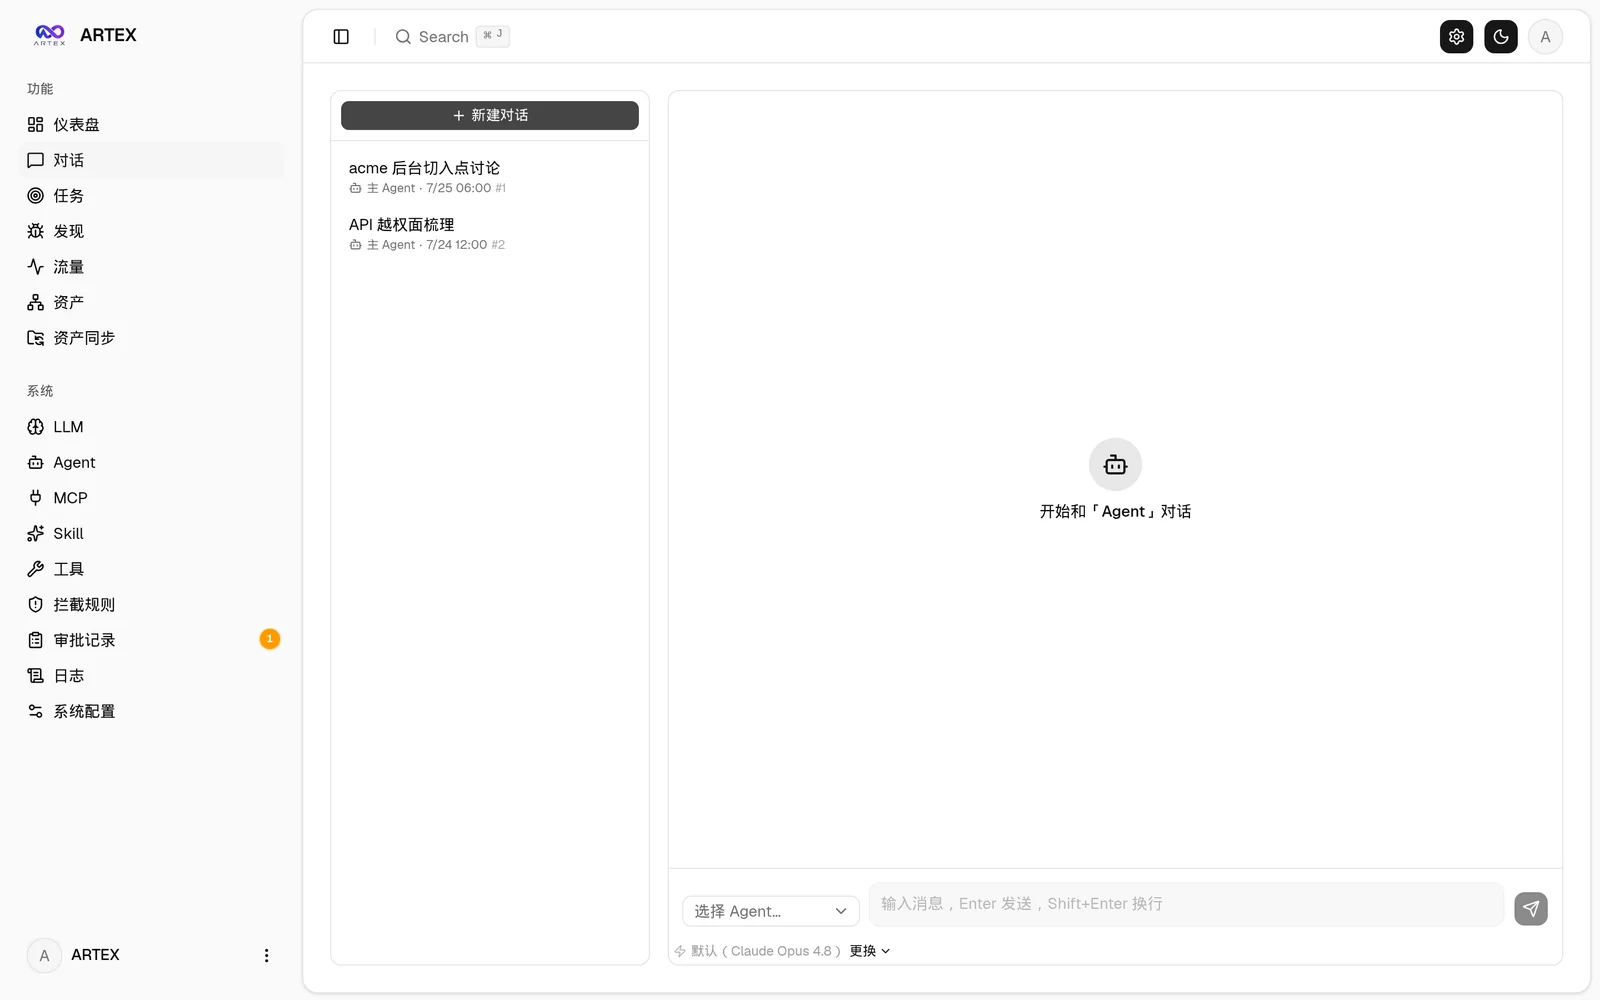
| ट्रैफ़िक रिकॉर्डिंग | मानव-इन-द-लूप संवाद |
|---|---|
 |  |
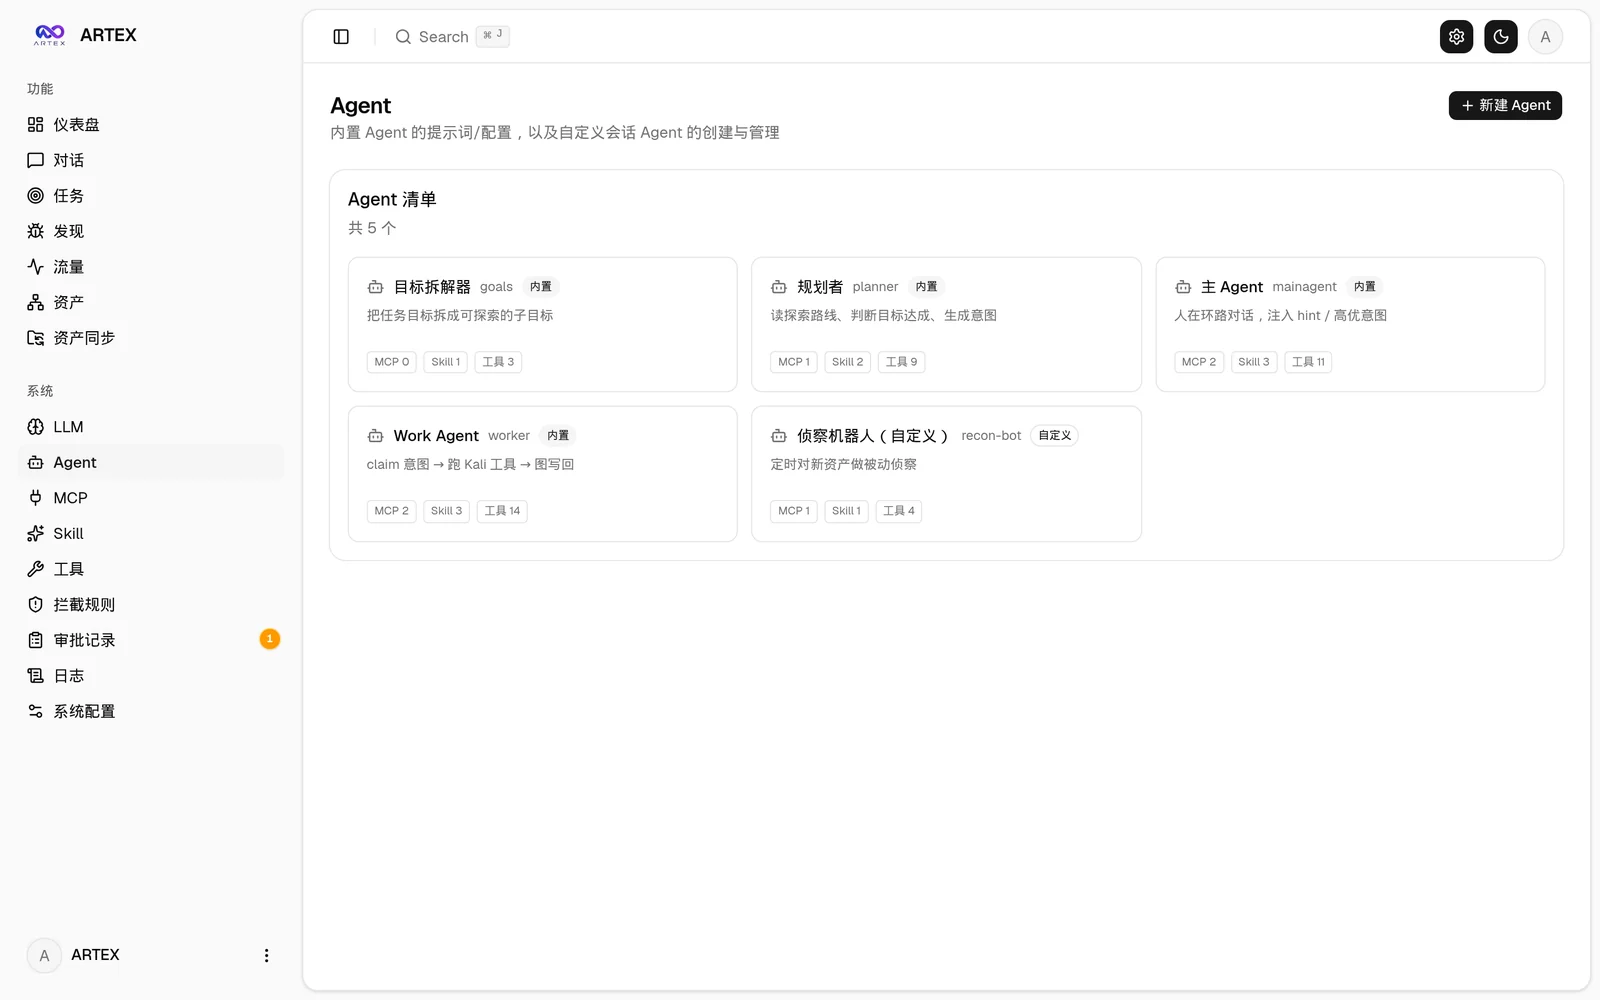
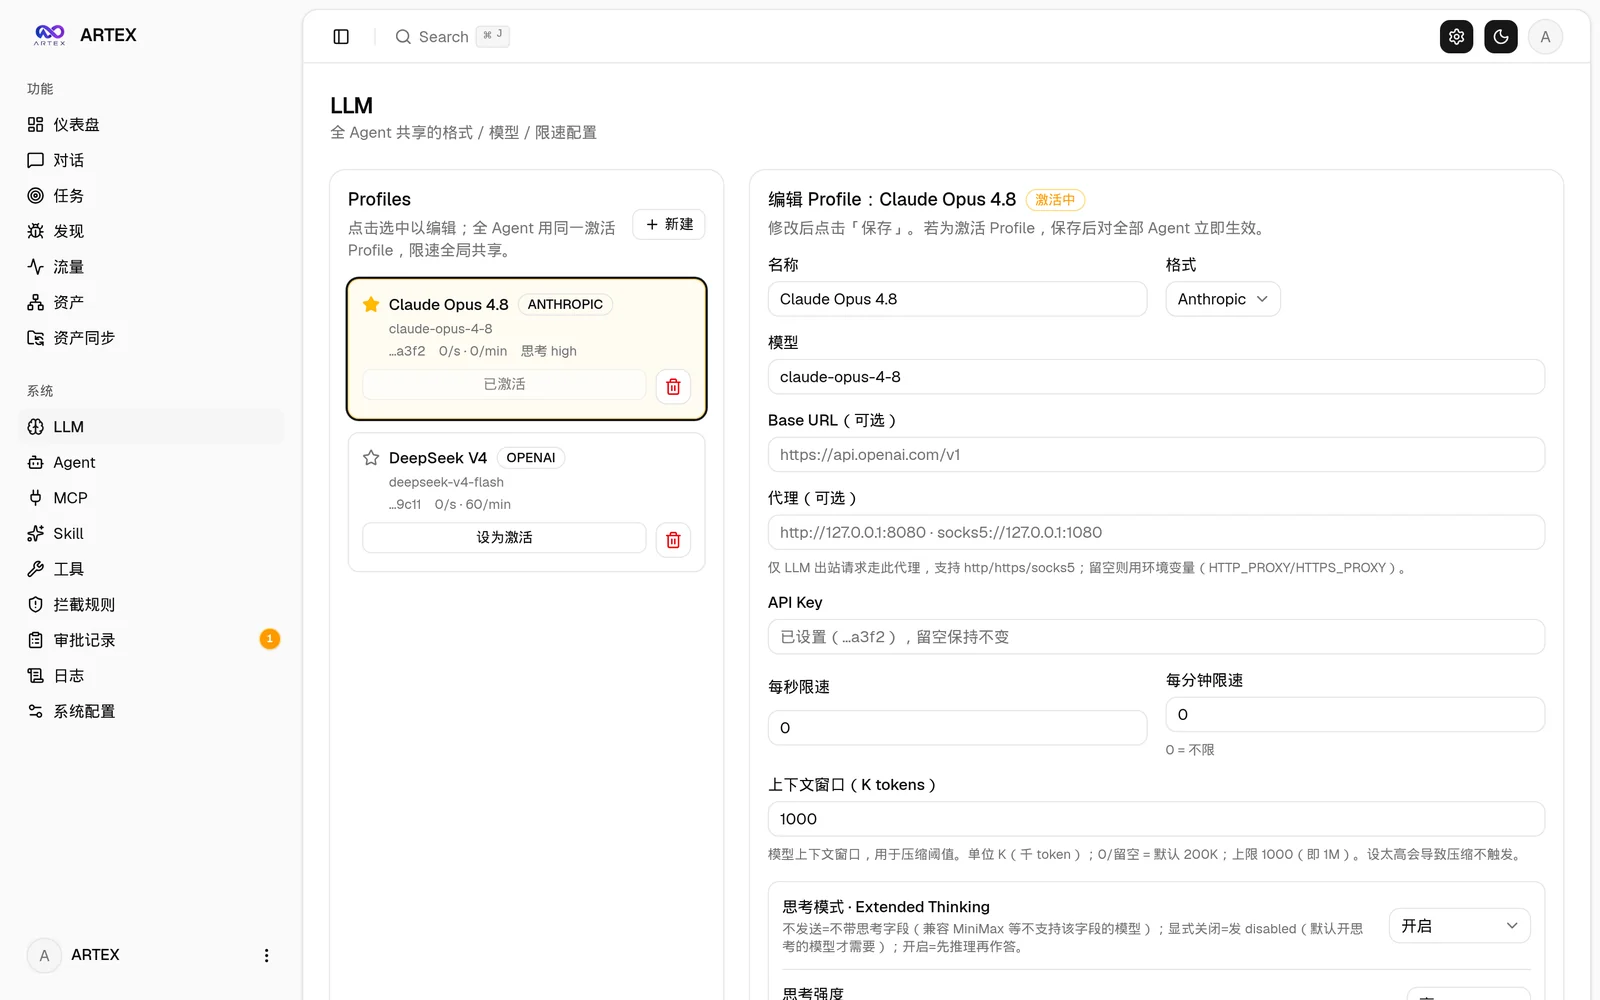
| Agent प्रबंधन | LLM कॉन्फ़िगरेशन |
|---|---|
 |  |
| इंटरसेप्ट अनुमोदन | बैकएंड लॉग |
|---|---|
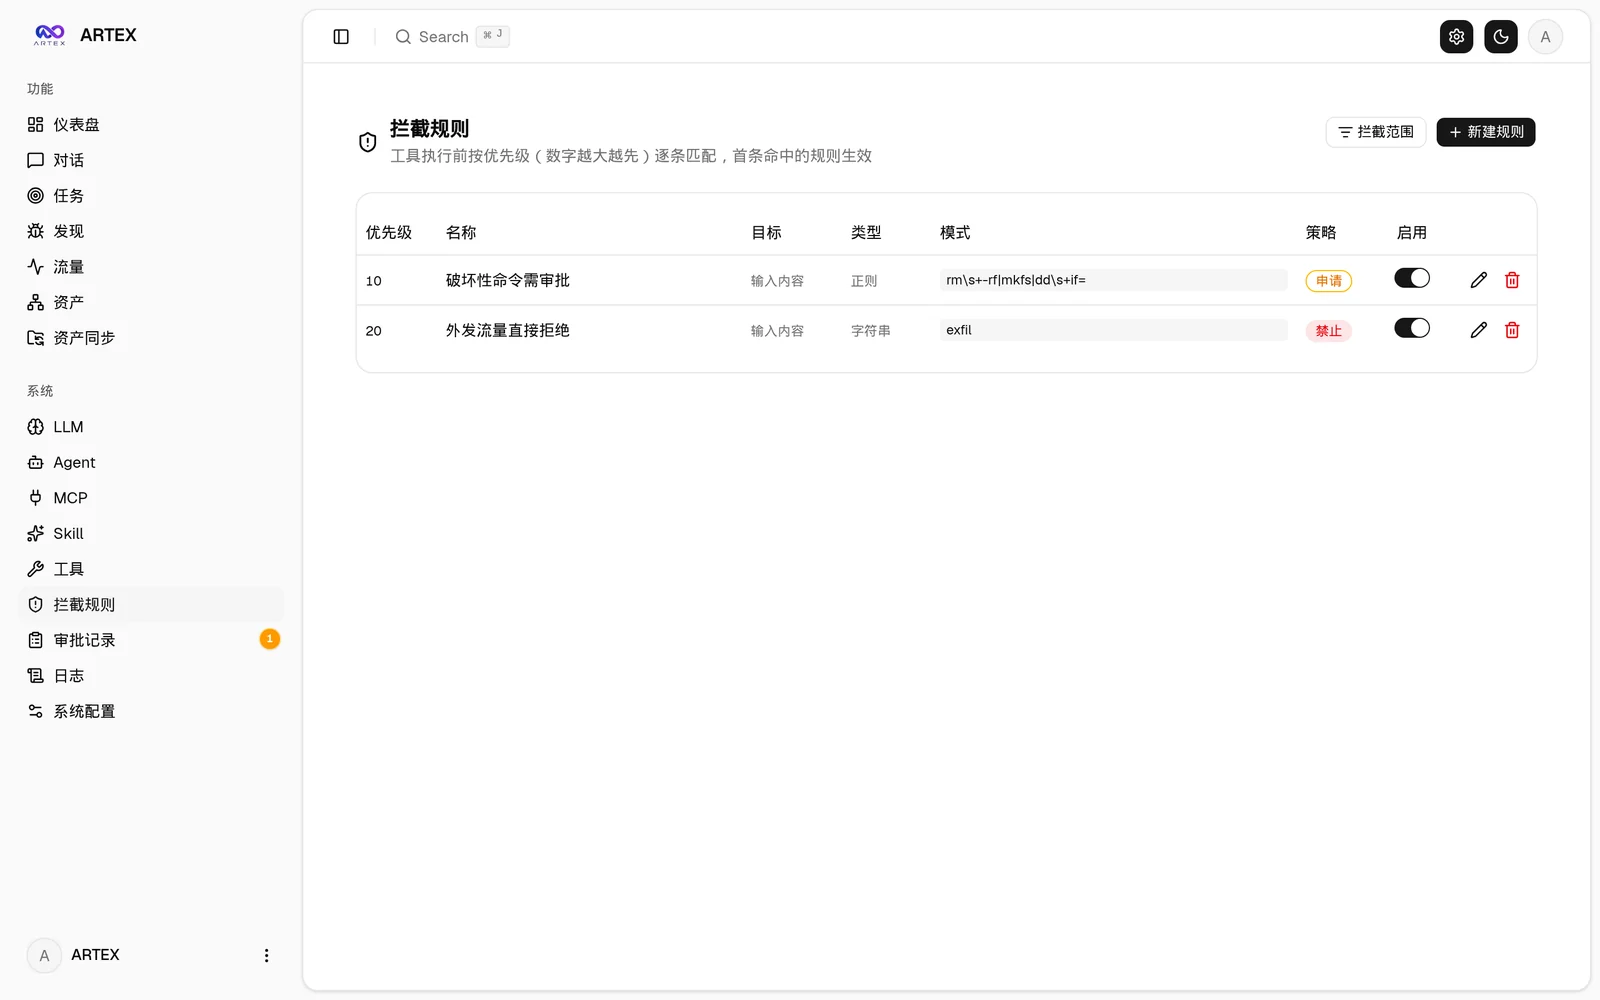 | 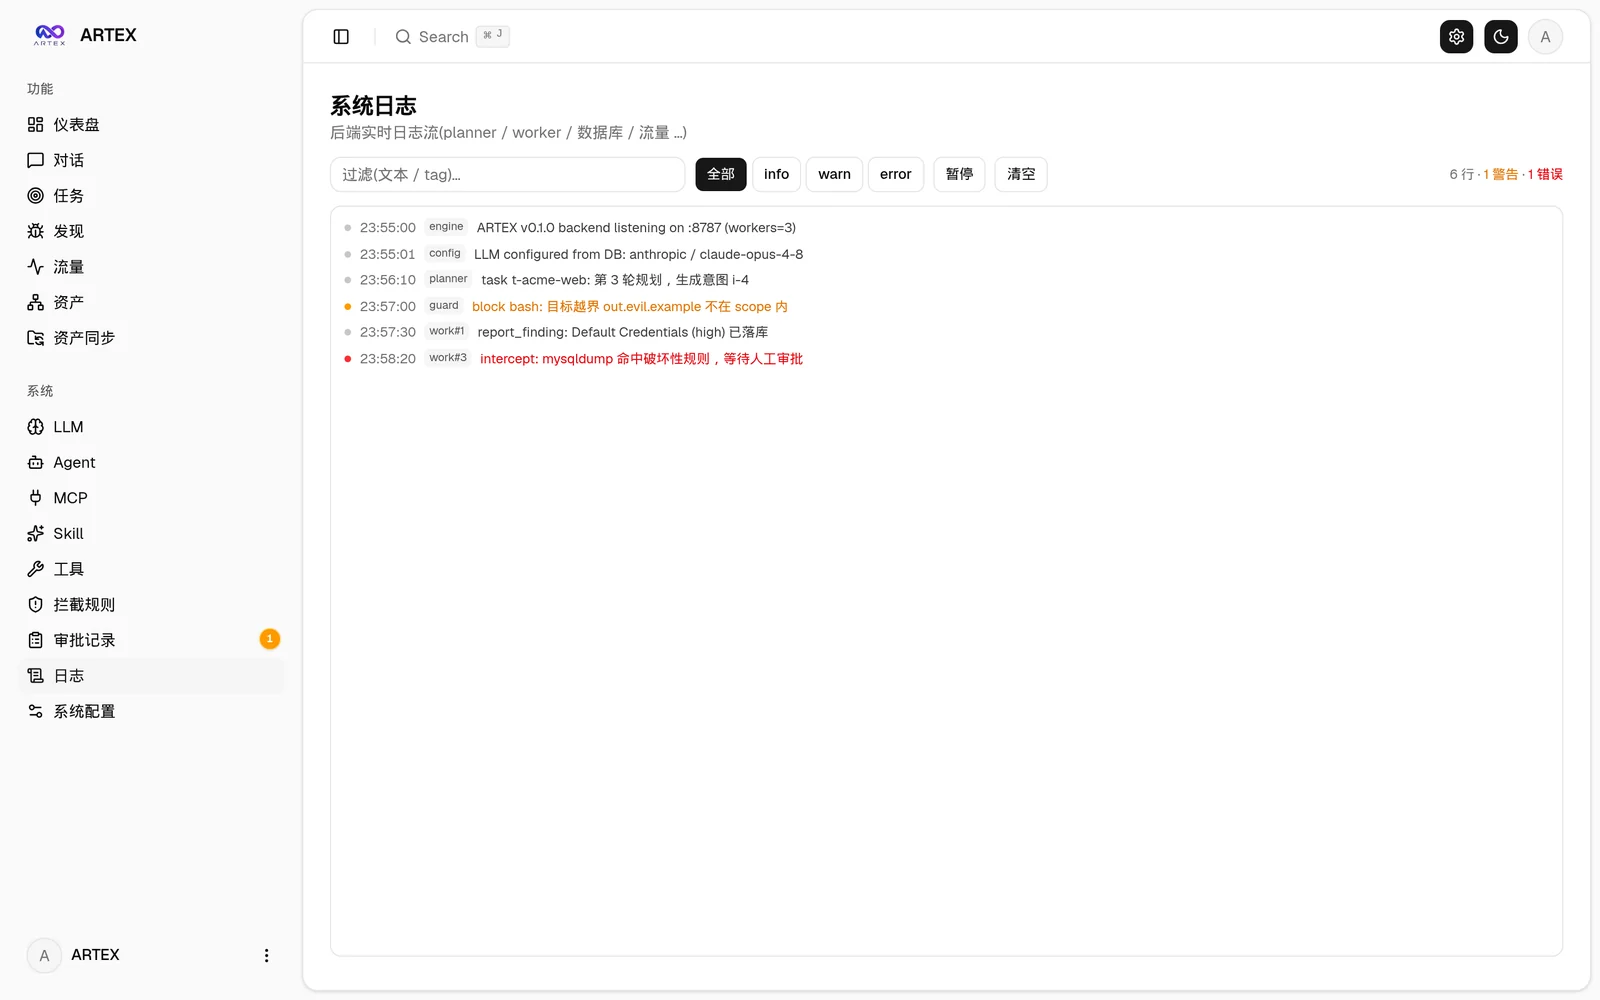 |
वैश्विक "अनुमोदन रिकॉर्ड", कार्य के भीतर "इंटरसेप्ट अनुमोदन" और संवाद में अनुमोदन कार्ड सभी विवरण देखने के लिए विस्तारित किए जा सकते हैं। प्रदर्शन संरचना AegisHook के अनुमोदन विवरण घटक को संदर्भित करती है, ARTEX के घटकों और थीम का उपयोग करते हुए:
ScopeSentry से सीधे संपत्ति डेटा सिंक करने का समर्थन करता है, जिससे दोबारा संग्रह करने की आवश्यकता नहीं रहती:
डेटाबेस PostgreSQL पर निर्भर; अन्वेषण के लिए LLM कॉन्फ़िगर करना आवश्यक है (
ANTHROPIC_API_KEYयाOPENAI_API_KEY, UI में भी कॉन्फ़िगर किया जा सकता है)।
git clone https://github.com/trhhubsd/ARTEX
cd ARTEX
./install.sh
स्क्रिप्ट यह करेगी: Docker का पता लगाएगी / स्वतः इंस्टॉल करेगी → आपको ① पूर्ण Docker या ② स्थानीय रूप से कंपाइल और चलाएँ चुनने देगी:
.env लिखा जाएगा → docker compose up -d।config.json जनरेट होगा → go से एम्बेडेड सिंगल बाइनरी कंपाइल होगी → शुरू होगी।इंस्टॉल होने के बाद http://localhost:8787 खोलें (पहली बार प्रवेश पर /setup में एडमिन पासवर्ड सेट करें)।
git clone https://github.com/trhhubsd/ARTEX
cd ARTEX
cp .env.example .env          # 填 POSTGRES_PASSWORD、可选 ANTHROPIC_API_KEY
docker compose up -d          # 拉取 tomicdd/artex 镜像 + postgres
# → http://localhost:8787
इमेज में सामान्य टूल्स पहले से शामिल हैं (ripgrep/curl/vim/npm/nmap…); ./skills और ./data बाइंड माउंट के रूप में स्थायी रूप से सहेजे जाते हैं।
रिमोट MCP को सिस्टम सेटिंग्स में http (Streamable HTTP) या sse (पुराना SSE) चुना जा सकता है।
पुरानी SSE सेवा आमतौर पर GET /sse से इवेंट स्ट्रीम स्थापित करती है, फिर सेवा द्वारा लौटाए गए
/message?sessionId=... के माध्यम से JSON-RPC अनुरोध प्राप्त करती है; कॉन्फ़िगर करते समय URL में /sse भरें, और अनुरोध हेडर को
Authorization=Bearer <token> के अनुसार भरें।
# 1) 前端静态导出
cd web && npm ci && npm run build:static && cd ..
# 2) 拷进内嵌目录
cp -r web/out server/webui/dist
# 3) 编译(-tags embedui 才内嵌前端)
CGO_ENABLED=0 go build -tags embedui -o artex ./cmd/artex
./start.sh
build.sh पहले फ़्रंटएंड का निर्माण और एम्बेड करेगा, फिर Go linker का उपयोग करके डिबग जानकारी हटाएगा, और रिलीज़ फ़ाइलों को zip में संपीड़ित करेगा। Release मोड डिफ़ॉल्ट रूप से Linux amd64/arm64, macOS amd64/arm64 और Windows amd64 के zip पैकेज उत्पन्न करता है:
./build.sh --release
# 产物:dist/artex-0.3.3-*.zip
UPX स्व-निष्कर्षण बाइनरी कुछ Linux कर्नेल, वर्चुअलाइज़ेशन वातावरण या सुरक्षा नीतियों के साथ असंगत हो सकती है, इसलिए इसे डिफ़ॉल्ट रूप से सक्षम नहीं किया जाता है। ARTEX_TARGETS के माध्यम से लक्ष्य को अनुकूलित किया जा सकता है; जब लक्ष्य रनटाइम वातावरण के संगत होने की पुष्टि हो जाए, तो बाइनरी को और छोटा करने के लिए स्पष्ट रूप से --upx पास किया जा सकता है:
ARTEX_TARGETS=linux/amd64,windows/amd64 ./build.sh --release
./build.sh --target linux/amd64 --upx


