
Skip to content
KitploitKITPLOIT
उपकरणब्लॉग
Log in
जमा करें
उपकरणब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2026-46300 — CVE-2026-46300 | Kitploit
उपकरण/GitHubGitHub/0xblackash/cve-2026-46300
विशेषाधिकार वृद्धिभेद्यता विश्लेषणशोषणपेपर और शोधलर्निंग और शिक्षाबाइनरी शोषणलैब और अभ्यास
GitHub0xblackash/cve-2026-46300

CVE-2026-46300

CVE-2026-46300

रिपॉजिटरी देखें
158396 महीने पहलेअभी तक समीक्षित नहीं
साझा करें

🛡️ CVE-2026-46300 - Fragnesia

ChatGPT Image May 16, 2026, 10_19_32 AM

Severity Linux Local Affected

एक स्वच्छ और घातक पेज-कैश हमला

"Dirty Frag" परिवार का एक रूप


📌 अवलोकन

CVE-2026-46300 (Fragnesia) लिनक्स कर्नेल के सॉकेट बफर हैंडलिंग (skb_try_coalesce()) में XFRM/ESP-in-TCP उपप्रणाली (espintcp ULP) के अंतर्गत एक उच्च-गंभीरता तर्क दोष है।

एक अनाधिकृत स्थानीय हमलावर किसी भी पठनीय फ़ाइल के कर्नेल पेज कैश में मनमाने बाइट लेखन प्राप्त कर सकता है — जिसमें /usr/bin/su जैसे सिस्टम बाइनरी शामिल हैं — जो विश्वसनीय स्थानीय रूट विशेषाधिकार वृद्धि की ओर ले जाता है।


✨ मुख्य विशेषताएं

  • ✅ कोई रेस कंडीशन आवश्यक नहीं
  • ✅ पूरी तरह से पेज कैश में काम करता है (डिस्क पर फ़ाइलों को अछूता छोड़ता है)
  • ✅ splice() / sendfile() + नियंत्रित AES-GCM डिक्रिप्शन का उपयोग करता है
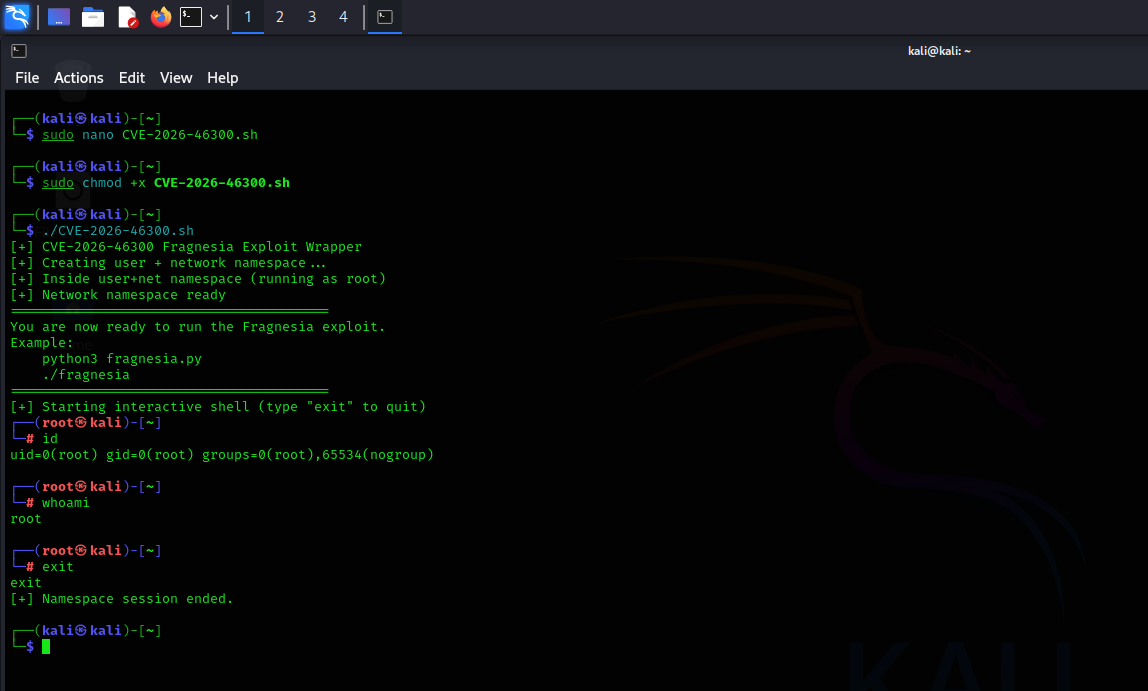
  • ✅ सार्वजनिक प्रूफ-ऑफ-कॉन्सेप्ट उपलब्ध
  • ✅ अधिकांश प्रमुख लिनक्स वितरणों को प्रभावित करता है

🛠 प्रदर्शन

frangnesia

मूल कारण: सॉकेट बफ़र्स को समेकित करते समय SKBFL_SHARED_FRAG मार्कर का अनुचित प्रसार, जो हमलावर-नियंत्रित डिक्रिप्शन को पेज-कैश पृष्ठों को दूषित करने की अनुमति देता है।


🎯 प्रभाव

लक्ष्यप्रभावगंभीरता
/usr/bin/su, /bin/sudoरूट के रूप में कोड निष्पादनगंभीर
कोई भी पठनीय फ़ाइलपेज कैश में मौन भ्रष्टाचारउच्च
कंटेनर वातावरणहोस्ट से बचना संभवउच्च

🛡️ शमन

1. अद्यतन (अनुशंसित)

अपने वितरण से नवीनतम पैच किए गए कर्नेल में अद्यतन करें।

2. तत्काल वर्कअराउंड

sudo sh -c "printf 'install esp4 /bin/false\ninstall esp6 /bin/false\ninstall rxrpc /bin/false\n' > /etc/modprobe.d/fragnesia.conf"
sudo rmmod esp4 esp6 rxrpc 2>/dev/null || true

3. पेज कैश हटाएं (यदि संदिग्ध हो)

sudo sh -c 'echo 3 > /proc/sys/vm/drop_caches'

📥 प्रूफ ऑफ कॉन्सेप्ट

भंडार: v12-security/pocs - Fragnesia

⚠️ केवल शैक्षिक और रक्षात्मक उद्देश्यों के लिए।


📚 संदर्भ

  • AlmaLinux सुरक्षा ब्लॉग
  • Ubuntu सुरक्षा सूचना
  • Red Hat सुरक्षा सलाह
  • Linux netdev मेलिंग सूची पैच चर्चा

सुरक्षा समुदाय के लिए ❤️ के साथ बनाया गया

सुरक्षित रहें। तेज़ी से पैच करें।

CVE-2026-46300 • मई 2026

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    491
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    462
  • 3

    opencti

    opencti-platform/opencti

    खुला साइबर खतरा बुद्धिमत्ता प्लेटफॉर्म

    345
  • 4

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    340
  • 5

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    306
  • 6

    estorides

    grisuno/estorides

    99+ मुफ़्त OSINT स्रोतों को समानांतर रूप से एकत्रित करता है, संस्थाओं को एक ज्ञान ग्राफ़ में हल करता है, और LLM-सहायता प्राप्त विश्लेषण के साथ STIX 2.1, MISP, या GraphML निर्यात करता है।

    292

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →





