
 #1
समझौता किए गए सिस्टम पर उच्च-स्तरीय अनुमतियां या अनधिकृत पहुंच प्राप्त करने के उपकरण।
Kitploit अनुशंसित
 kimusan/pkwner
CVE-2021-4034 के लिए Kim Schulz द्वारा एक python3 और bash PoC
 masriyan/fufufafa
AWS Cloud Security Audit Framework जो सुरक्षा ऑडिटिंग को इतना आसान बनाता है कि आप इसे नींद में भी कर सकते हैं!
 diego-tella/cve-2023-1326-poc
apport-cli 2.26.0 में CVE-2023–1326 के लिए अवधारणा का प्रमाण
 r3dxpl0it/secrep
SecRep एक भंडार है जिसमें उपयोगी घुसपैठ, प्रवेश और हैकिंग संग्रह शामिल है, जिसमें उपकरण सूची, चीटशीट और पेलोड शामिल हैं
 gmh5225/cve-2022-44721-csfalconuninstaller
CVE-2022-44721 के लिए शोषण जो विंडोज पर CrowdStrike Falcon अनइंस्टॉल सुरक्षा टोकन जांच को बायपास करता है, जिससे व्यवस्थापक विशेषाधिकारों वाले…
 gergelykalman/cve-2023-32364-macos-app-sandbox-escape
CVE-2023-32364 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो macOS पर तैयार किए गए एप्लिकेशन एंटाइटलमेंट के माध्यम से सैंडबॉक्स एस्केप को सक्षम करता है।
 alucard0x1/cve-2024-28000
LiteSpeed Cache विशेषाधिकार वृद्धि PoC
 khoinp1012/kprotect
eBPF-LSM का उपयोग करके प्रक्रिया वंशावली के आधार पर फ़ाइल पहुँच नीतियों को लागू करने वाला कर्नेल-स्तरीय सुरक्षा इंजन, न्यूनतम ओवरहेड के साथ…
 ivancabrera02/whfb-pincapture
Windows Hello PIN को प्रवेश के समय कैप्चर करता है, LogonUI.exe में DLL इंजेक्ट करके जो NgcSerializeConvenienceCredential पर CPU हार्डवेयर ब्रेकपॉइंट…
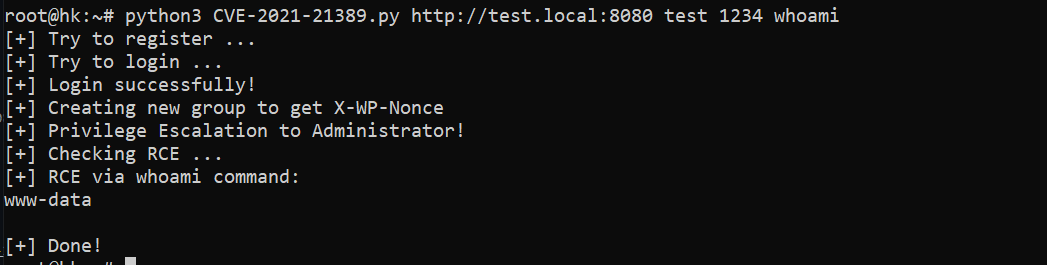 hoangkien1020/cve-2021-21389
BuddyPress एक ओपन सोर्स WordPress प्लगइन है जो सामुदायिक साइट बनाने के लिए है। BuddyPress के 5.0.0 से 7.2.1 से पहले के रिलीज़ में, एक गैर-विशेषाधिकार…
 sgkdev/ptrace_may_dream
CVE-2026-31431-समाप्त page-cache exploit — समान इमेज लेयर साझा करने वाले कंटेनरों में कोड निष्पादन
 f1tz/cve-2020-0796-lpe-exp
CVE-2020-0796 (SMBGhost) को लक्षित करने वाला संकलित Windows SMBv3 स्थानीय विशेषाधिकार वृद्धि शोषण। x64 Win10 1909 पर परीक्षण किया गया।
 nanabingies/cve-2021-21551
डेल ड्राइवर EoP (CVE-2021-21551)
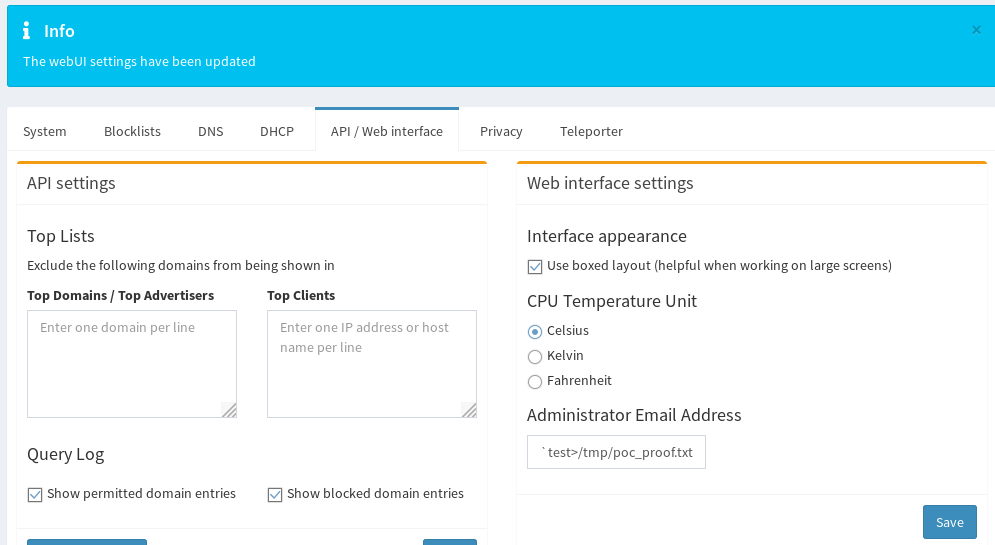 pr0tean/cve-2019-13051
Pi-Hole AdminLTE कमांड इंजेक्शन (CVE-2019-13051) के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो ईमेल फ़ील्ड इंजेक्शन और क्रॉन-आधारित निष्पादन के माध्यम से…
 zjns/cve-2026-98260
SM8650 डिवाइसों पर नकली क्रेडेंशियल्स के माध्यम से uid=0 शेल या KernelSU लेट-लोड प्राप्त करने वाला, CVE-2026-98260 के लिए Android kernel POSIX CPU…
 tiepologian/cve-2023-23397
CVE-2023-23397 के लिए Python में प्रूफ ऑफ कॉन्सेप्ट
 gergelykalman/cve-2023-32428-a-macos-lpe-via-mallocstacklogging
CVE-2023-32428 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, MallocStackLogging के माध्यम से macOS स्थानीय विशेषाधिकार वृद्धि, रूट एक्सेस प्राप्त करने के लिए…
 xtuc/airgap
AI के आधुनिक युग के लिए सुरक्षा: बुरे AI एजेंटों और दुर्भावनापूर्ण npm पैकेजों से बचाव करें








