
 #1
समझौता किए गए सिस्टम पर उच्च-स्तरीय अनुमतियां या अनधिकृत पहुंच प्राप्त करने के उपकरण।
Kitploit अनुशंसित

 ahrixia/cve_2022_0847
CVE-2022-0847: Linux Kernel विशेषाधिकार वृद्धि भेद्यता
 alirezac0/cve-2022-27502
RealVNC VNC सर्वर का एक्सप्लॉइट
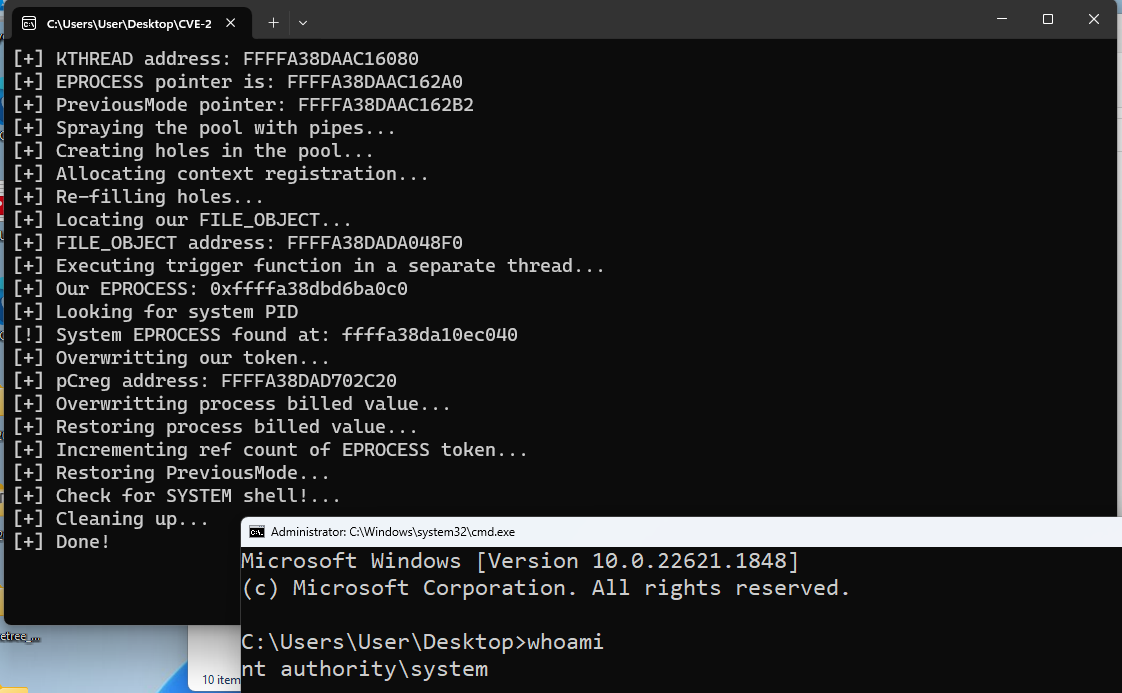 x0rb3l/cve-2023-36802-mskssrv-lpe
CVE-2023-36802 Microsoft Kernel Streaming Service Proxy के लिए PoC
 nardholio/cve-2016-0728
CVE-2016-0728 के लिए C एक्सप्लॉइट, यह लिनक्स कर्नेल की keyring उपप्रणाली में एक स्थानीय विशेषाधिकार वृद्धि भेद्यता है। इसमें सिस्टम की संवेदनशीलता की…
 hiikezoe/libperf_event_exploit
CVE-2013-2094 के लिए C-आधारित एक्सप्लॉइट जो perf_event_open syscall भेद्यता के माध्यम से Android कर्नेल विशेषाधिकार वृद्धि को लक्षित करता है।
 manizada/ovswrap
सीवीई-2026-64531 के लिए स्थानीय विशेषाधिकार वृद्धि प्रमाण-अवधारणा, जो OVS कर्नेल डेटापाथ का दुरुपयोग करके क्रेडेंशियल्स को दूषित करती है और sudoers…
 a23bc/op13-cve-2026-64560
OnePlus 13 बिल्ड्स पर CVE-2026-64560 के लिए डिवाइस-विशिष्ट Android kernel exploit, जो सत्यापित payloads और porting tools के साथ ADB shell के माध्यम…
 wa1nut4/cve-2024-26230
CVE-2024-26230 का LPE
 xiaolichan/invoke-samspoofing
CVE-2021-42287/CVE-2021-42278 का पावरशेल में शोषण
 geosn0w/cve-2025-24203-ios-exploit-with-error-logging
Google Project Zero के इयान बीयर द्वारा CVE-2025-24203 iOS भेद्यता का थोड़ा सुधारा गया एक्सप्लॉइट
 blacksnufkin/axhunter
Wellbia XIGNCODE3 anti-cheat xhunter ड्राइवर परिवार के लिए PoC - xhunter1.sys v2023.12.7.78 और xhunter2.sys v2026.6.1.192 (CVE-2026-15430,…
 d0n601/pentest-cheat-sheet
वहाँ बहुत सारी चीट शीट हैं, लेकिन यह मेरी है।
 askyeye/cve-2018-19320
रिंग0 memcpy-जैसी कार्यक्षमता का उपयोग करके ड्राइवर साइनिंग प्रवर्तन (DSE) को अक्षम करना
 seemoo-lab/dtrace-memaccess_cve-2020-27949
CVE-2020-27949 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो macOS प्रक्रियाओं में DTrace fasttrap ioctl के माध्यम से बिना ऊंची अनुमतियों के मनमाना मेमोरी…
 0xreadingsteiner/silent-call
Silent;Call — सिस्को CUCM 15.x पर प्रमाणीकरण-पूर्व रिमोट रूट (CVSS 10.0)
 xct/cve-2024-27460
प्लांट्रोनिक्स डेस्कटॉप हब LPE
 grisuno/blacksandbeacon
Linux C2 बीकन जिसमें नेटिव इन-मेमोरी ELF BOF लोडर, AES-256-CFB एन्क्रिप्टेड पोलिंग, और फाइललेस पोस्ट-एक्सप्लॉइटेशन मॉड्यूल के लिए एक Python C2 सर्वर…
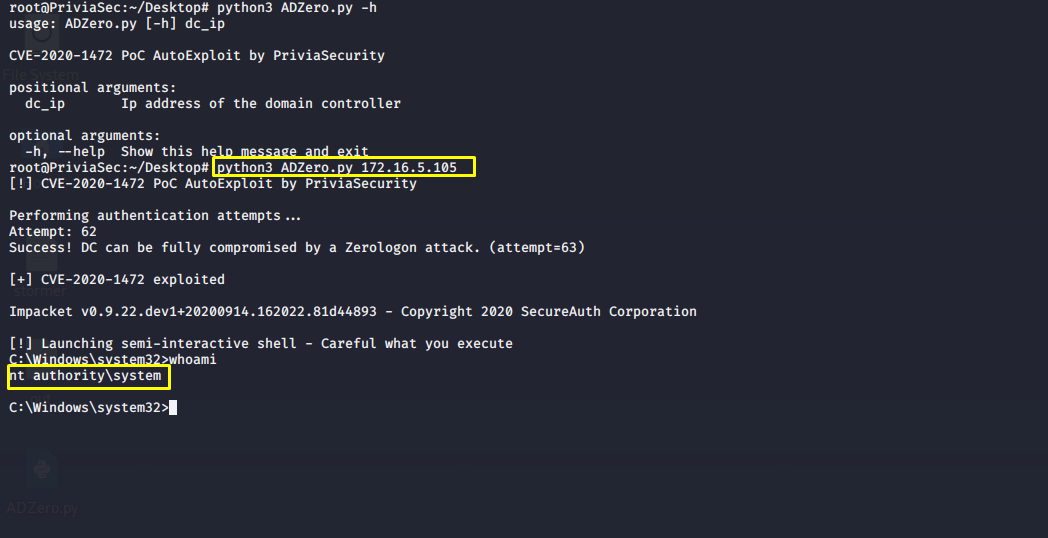 privia-security/adzero
Zerologon ऑटोएक्सप्लॉइट टूल | CVE-2020-1472








