
 #1
समझौता किए गए सिस्टम पर उच्च-स्तरीय अनुमतियां या अनधिकृत पहुंच प्राप्त करने के उपकरण।
Kitploit अनुशंसित

 quyicheng03-boop/cve-2026-98260-popsicle-android
Xiaomi popsicle के लिए लक्षित-विशिष्ट Android CVE-2026-98260 शोध पोर्ट
 blacksnufkin/pt-toolkit
एक्सप्लॉइट्स, स्क्रिप्ट्स और अन्य उपकरण जो पेनेट्रेशन-टेस्टिंग या रेड टीम अभियान के दौरान उपयोगी होते हैं
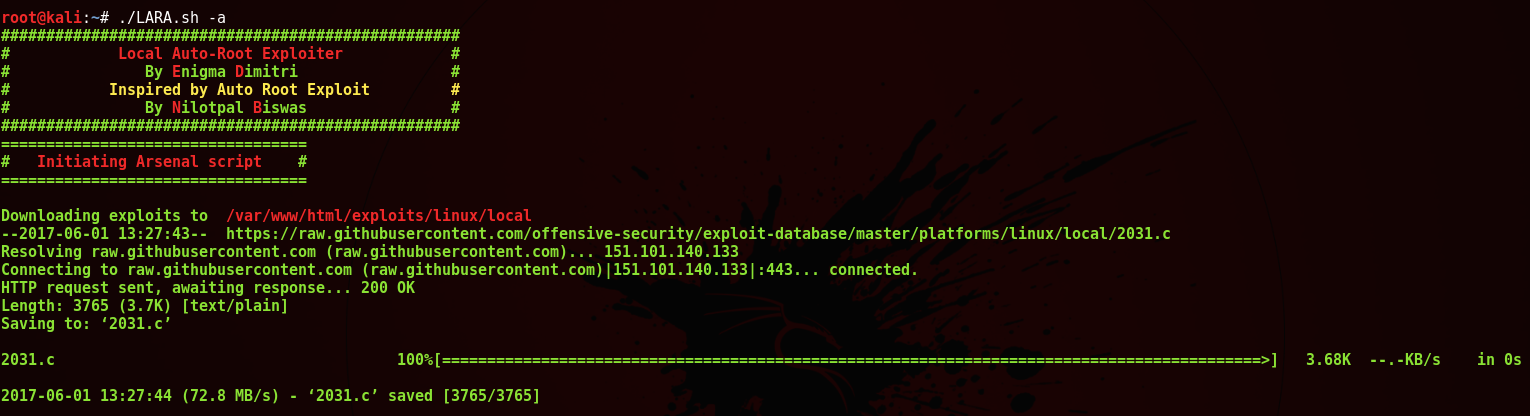 m4lv0id/lare
[L]ocal [A]uto [R]oot [E]xploiter एक सरल bash स्क्रिप्ट है जो आपको अपनी आक्रमण मशीन से local root exploits तैनात करने में मदद करती है जब आपकी पीड़ित…
 basharkey/cve-2022-0847-dirty-pipe-checker
CVE-2022-0847 "Dirty Pipe" की जाँच करने के लिए Bash स्क्रिप्ट
 mtjailed/unjailme
Rani Idan (Zimperium) द्वारा प्रूफ-ऑफ-कॉन्सेप्ट (CVE-2018-4087) पर आधारित एक सैंडबॉक्स एस्केप।
 laginimaineb/cve-2016-2431
Qualcomm TrustZone कर्नेल विशेषाधिकार वृद्धि
 nickguitar/yaps
एक और PHP शेल - सबसे पूर्ण PHP रिवर्स शेल
 veritas501/pipe-primitive
DirtyPipe से प्रेरित लिनक्स कर्नेल में एक एक्सप्लॉइट प्रिमिटिव
 rsmudge/cve-2020-0796-bof
# Cobalt Strike बीकन ऑब्जेक्ट फ़ाइल जो CVE-2020-0796 SMBGhost स्थानीय विशेषाधिकार वृद्धि को लागू करती है, जिसमें टोकन चोरी और सत्र उन्नयन के लिए…
 rvn0xsy/cve_2020_0796_cna
Cobalt Strike AggressorScripts CVE-2020-0796
 beardhammer/cve-2026-85884
PowerShell प्रूफ़-ऑफ़-कॉन्सेप्ट जो CVE-2026-85884 को प्रदर्शित करता है, जो कम-विशेषाधिकार प्राप्त या WPAD LPAC कोड से SYSTEM तक Windows…
 j-0-t/staekka
Stækka Metasploit - Metasploit का विस्तार
 ifpdz/cve-2024-44258
CVE-2024-44258
 j4nn/cve-2020-0041
एंड्रॉइड कर्नेल भेद्यता CVE-2020-0041 के लिए स्थानीय विशेषाधिकार वृद्धि शोषण, उपकरणों और कर्नेल संस्करणों में पोर्टेबिलिटी के साथ।
 mazx0p/mssqlbof
Microsoft SQL Server के लिए एक Beacon Object File सुइट जो स्वयं TDS 7.4 का उपयोग करता है।
 fuhei/cve-2024-31317
CVE-2024-31317
 5alt/zerorat
ZeroRAT विंडोज़ पर एक वन-लाइन रिमोट कंट्रोल है।
 davidcarliez/cve-2026-49176_lpe_poc
जुलाई 2026 में ठीक किए गए Windows WalletService भेद्यता के लिए स्थानीय विशेषाधिकार-वृद्धि प्रूफ ऑफ कॉन्सेप्ट।








