
 #1
समझौता किए गए सिस्टम पर उच्च-स्तरीय अनुमतियां या अनधिकृत पहुंच प्राप्त करने के उपकरण।
Kitploit अनुशंसित

 exploitblizzard/windowsmdm-lpe-0day
CVE-2021-24084 विंडोज स्थानीय विशेषाधिकार वृद्धि आधिकारिक तौर पर 2020 से अनपैच्ड छोड़ दिया गया। इसलिए, यह अभी भी एक जीरो डे है।
 anonymous941/zygote-injection-toolkit
Android Zygote injection (CVE-2024-31317) का शोषण करने के लिए एक कमांड-लाइन उपयोगिता
 flangvik/sharpapplocker
Get-AppLockerPolicy PS cmdlet का C# पोर्ट
 bbaranoff/cve-2022-0847
CVE-2022-0847 के लिए एक्सप्लॉइट, एक लिनक्स कर्नेल विशेषाधिकार वृद्धि भेद्यता, जो रूट एक्सेस प्राप्त करने के लिए एक प्रूफ-ऑफ-कॉन्सेप्ट प्रदान करता है।
 deathshotxd/0xkern3lcrush
CVE-2026-0828 (Safetica) और CVE-2025-7771 (ThrottleStop) के लिए उन्नत PoC और अनुसंधान। Ring 0 प्रक्रिया समाप्ति और भौतिक मेमोरी R/W के लिए BYOVD…
 manizada/cifswitch
CVE-2026-46243 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो नकली NSS लाइब्रेरी और नेमस्पेस हेरफेर का उपयोग करके cifs.upcall के माध्यम से विशेषाधिकारों को…
 xforcered/scmkit
स्रोत कोड प्रबंधन आक्रमण टूलकिट
 wavestone-cdt/defcon-cicd-pipelines-workshop
व्यावहारिक CI/CD पाइपलाइन सुरक्षा कार्यशाला जिसमें Terraform लैब, AWS शोषण, Kubernetes एस्केप, और आर्टिफैक्ट बैकडोरिंग अभ्यास शामिल हैं, आक्रामक…
 lukegix/cve-2022-2602
CVE-2022-2602
 omribaso/sccm-cve-2026-47301-remote-code-execution-exploit
Microsoft Configuration Manager (SCCM) के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट श्रृंखला (CVE-2026-47301), जो एक टूटी हुई एक्सेस, CAB मनमाना-लेखन पाथ…
 estimated1337/lenovo_exec
CVE-2022-3699 को मनमाना कर्नेल कोड निष्पादन क्षमता के साथ
 staturnzz/oob_entry
iOS 3.0-10.3.4 tfp0 कर्नेल एक्सप्लॉइट
 wh04m1001/diagtrackeop
Windows विशेषाधिकार-वृद्धि एक्सप्लॉइट जो DiagTrack RPC के माध्यम से SeImpersonate का दुरुपयोग करता है, Secondary Logon का उपयोग करके INTERACTIVE टोकन…
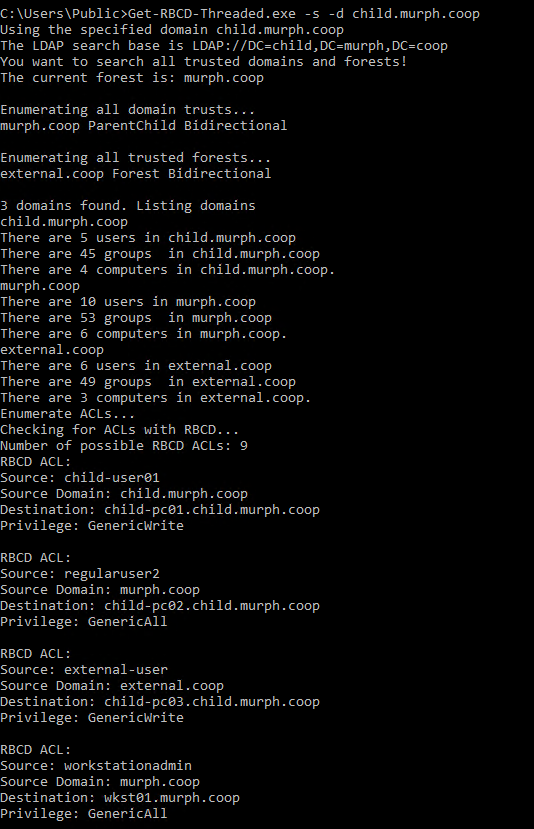 fatrodzianko/get-rbcd-threaded
Active Directory वातावरण में Resource-Based Constrained Delegation हमले के पथों का पता लगाने का उपकरण
 nmulasmajic/cve-2018-8897
POP/MOV SS (CVE-2018-8897) भेद्यता को मशीन को बगचेक करके (स्थानीय DoS) लागू करता है।
 deadjakk/reg1c1de
रजिस्ट्री अनुमति स्कैनर C# में लिखा गया है जो रजिस्ट्री के भीतर संभावित privesc मार्गों का पता लगाने के लिए है
 zcgonvh/ms16-032
MS16-032(CVE-2016-0099) केवल सर्विस के लिए








