
 #1
समझौता किए गए सिस्टम पर उच्च-स्तरीय अनुमतियां या अनधिकृत पहुंच प्राप्त करने के उपकरण।
Kitploit अनुशंसित

 tc4dy/cve-2026-98432-poc-exploit
Toolkit for CVE-2026-98432 Linux TCP use-after-free: kernel patch checks, race oracle triggering, pcap UAF analysis, KASLR slide recovery, and…
 voidsecsoftwares/voidsyscall
क्रॉस-प्लेटफ़ॉर्म syscall-संचालित इम्प्लांट और C2 — डायरेक्ट syscalls (Win), रॉ syscalls (Linux), HTTPS/DNS/ICMP चैनल। कोई winapi लेयर नहीं।
 tastypepperoni/runaswintcb
प्रूफ-ऑफ-कॉन्सेप्ट C एक्सप्लॉइट जो यूज़रलैंड से WinTcb-Light सुरक्षा के साथ एक DLL चलाता है, जो विंडोज़ विशेषाधिकार-वृद्धि प्रिमिटिव का प्रदर्शन करता…
 horizon3ai/backup_dc_registry
एक सरल POC जो Backup Operator विशेषाधिकारों का दुरुपयोग करके SAM, SYSTEM और SECURITY को रिमोट से डंप करता है।
 wh04m1001/cve-2023-20178
सिस्को सिक्योर क्लाइंट और AnyConnect में मनमानी फ़ाइल विलोपन भेद्यता के लिए प्रूफ-ऑफ-कॉन्सेप्ट, जो Windows Installer के दुरुपयोग के माध्यम से SYSTEM…
 flangvik/regpwnbof
Bof of RegPwn by MDSec
 mitchmoser/lacheck
विंडोज होस्ट्स पर SMB, WMI और WinRM के माध्यम से स्थानीय प्रशासनिक विशेषाधिकारों की गणना के लिए मल्टीथ्रेडेड C# .NET असेंबली, जिसमें Active Directory…
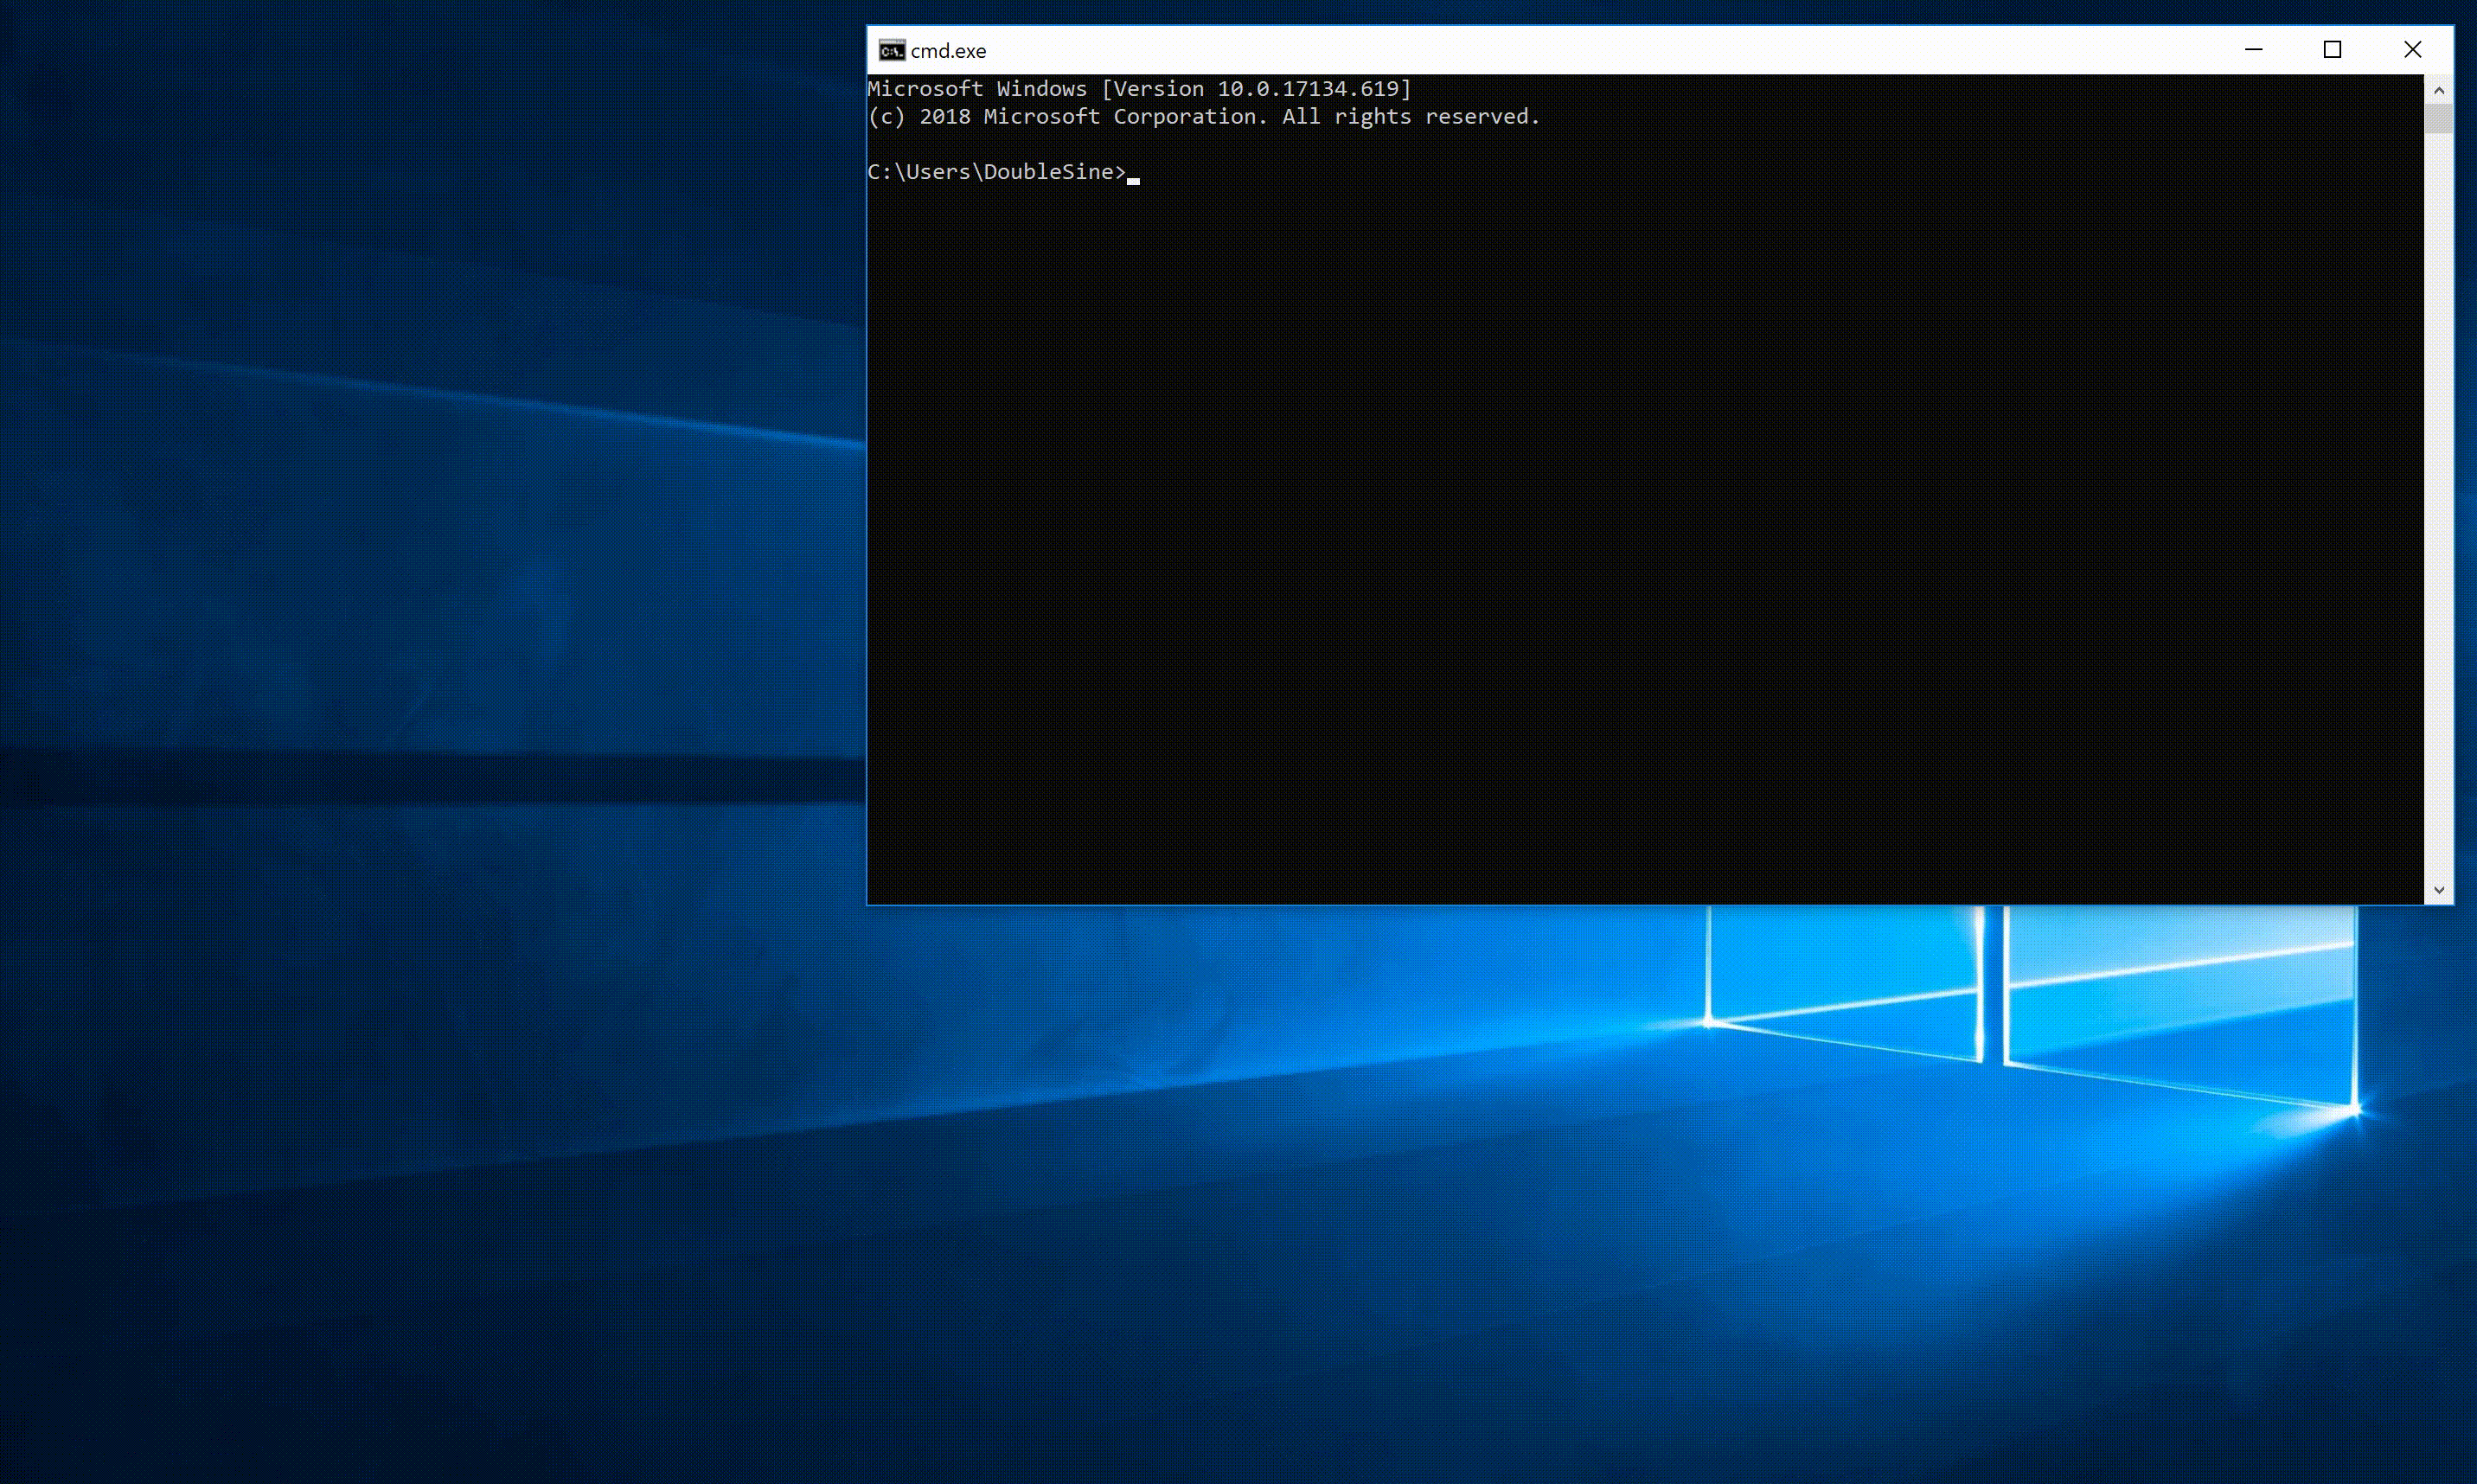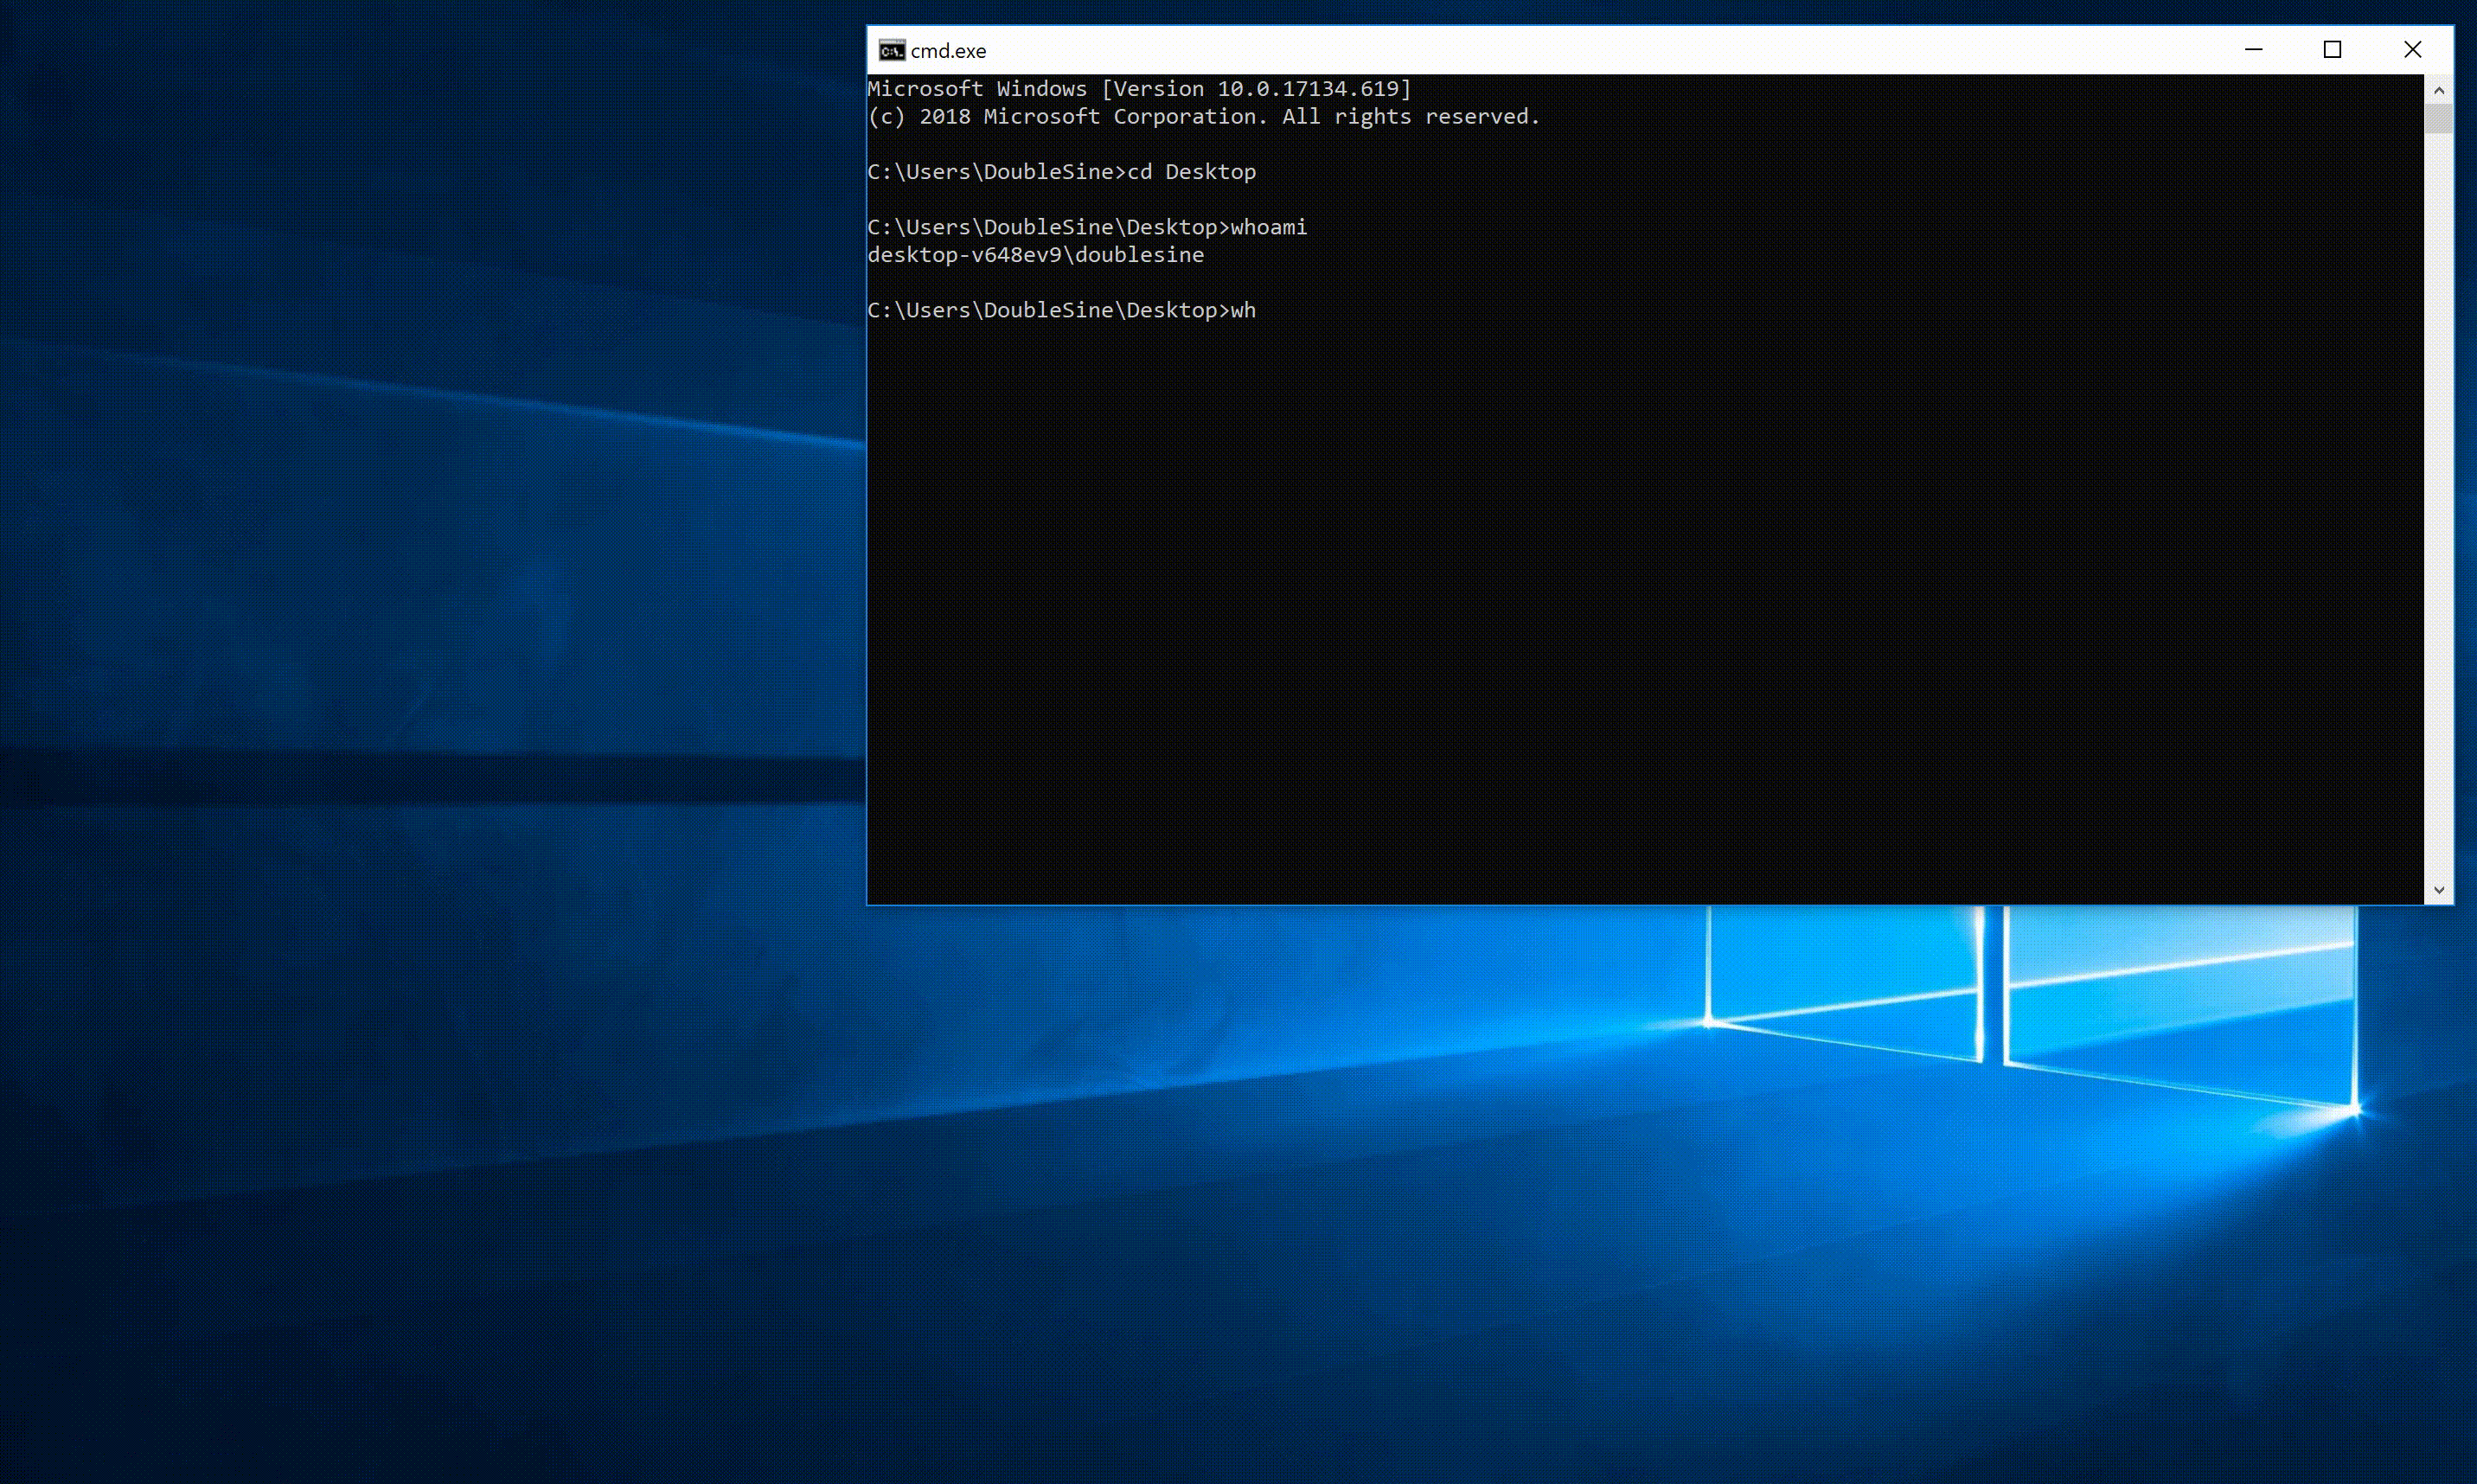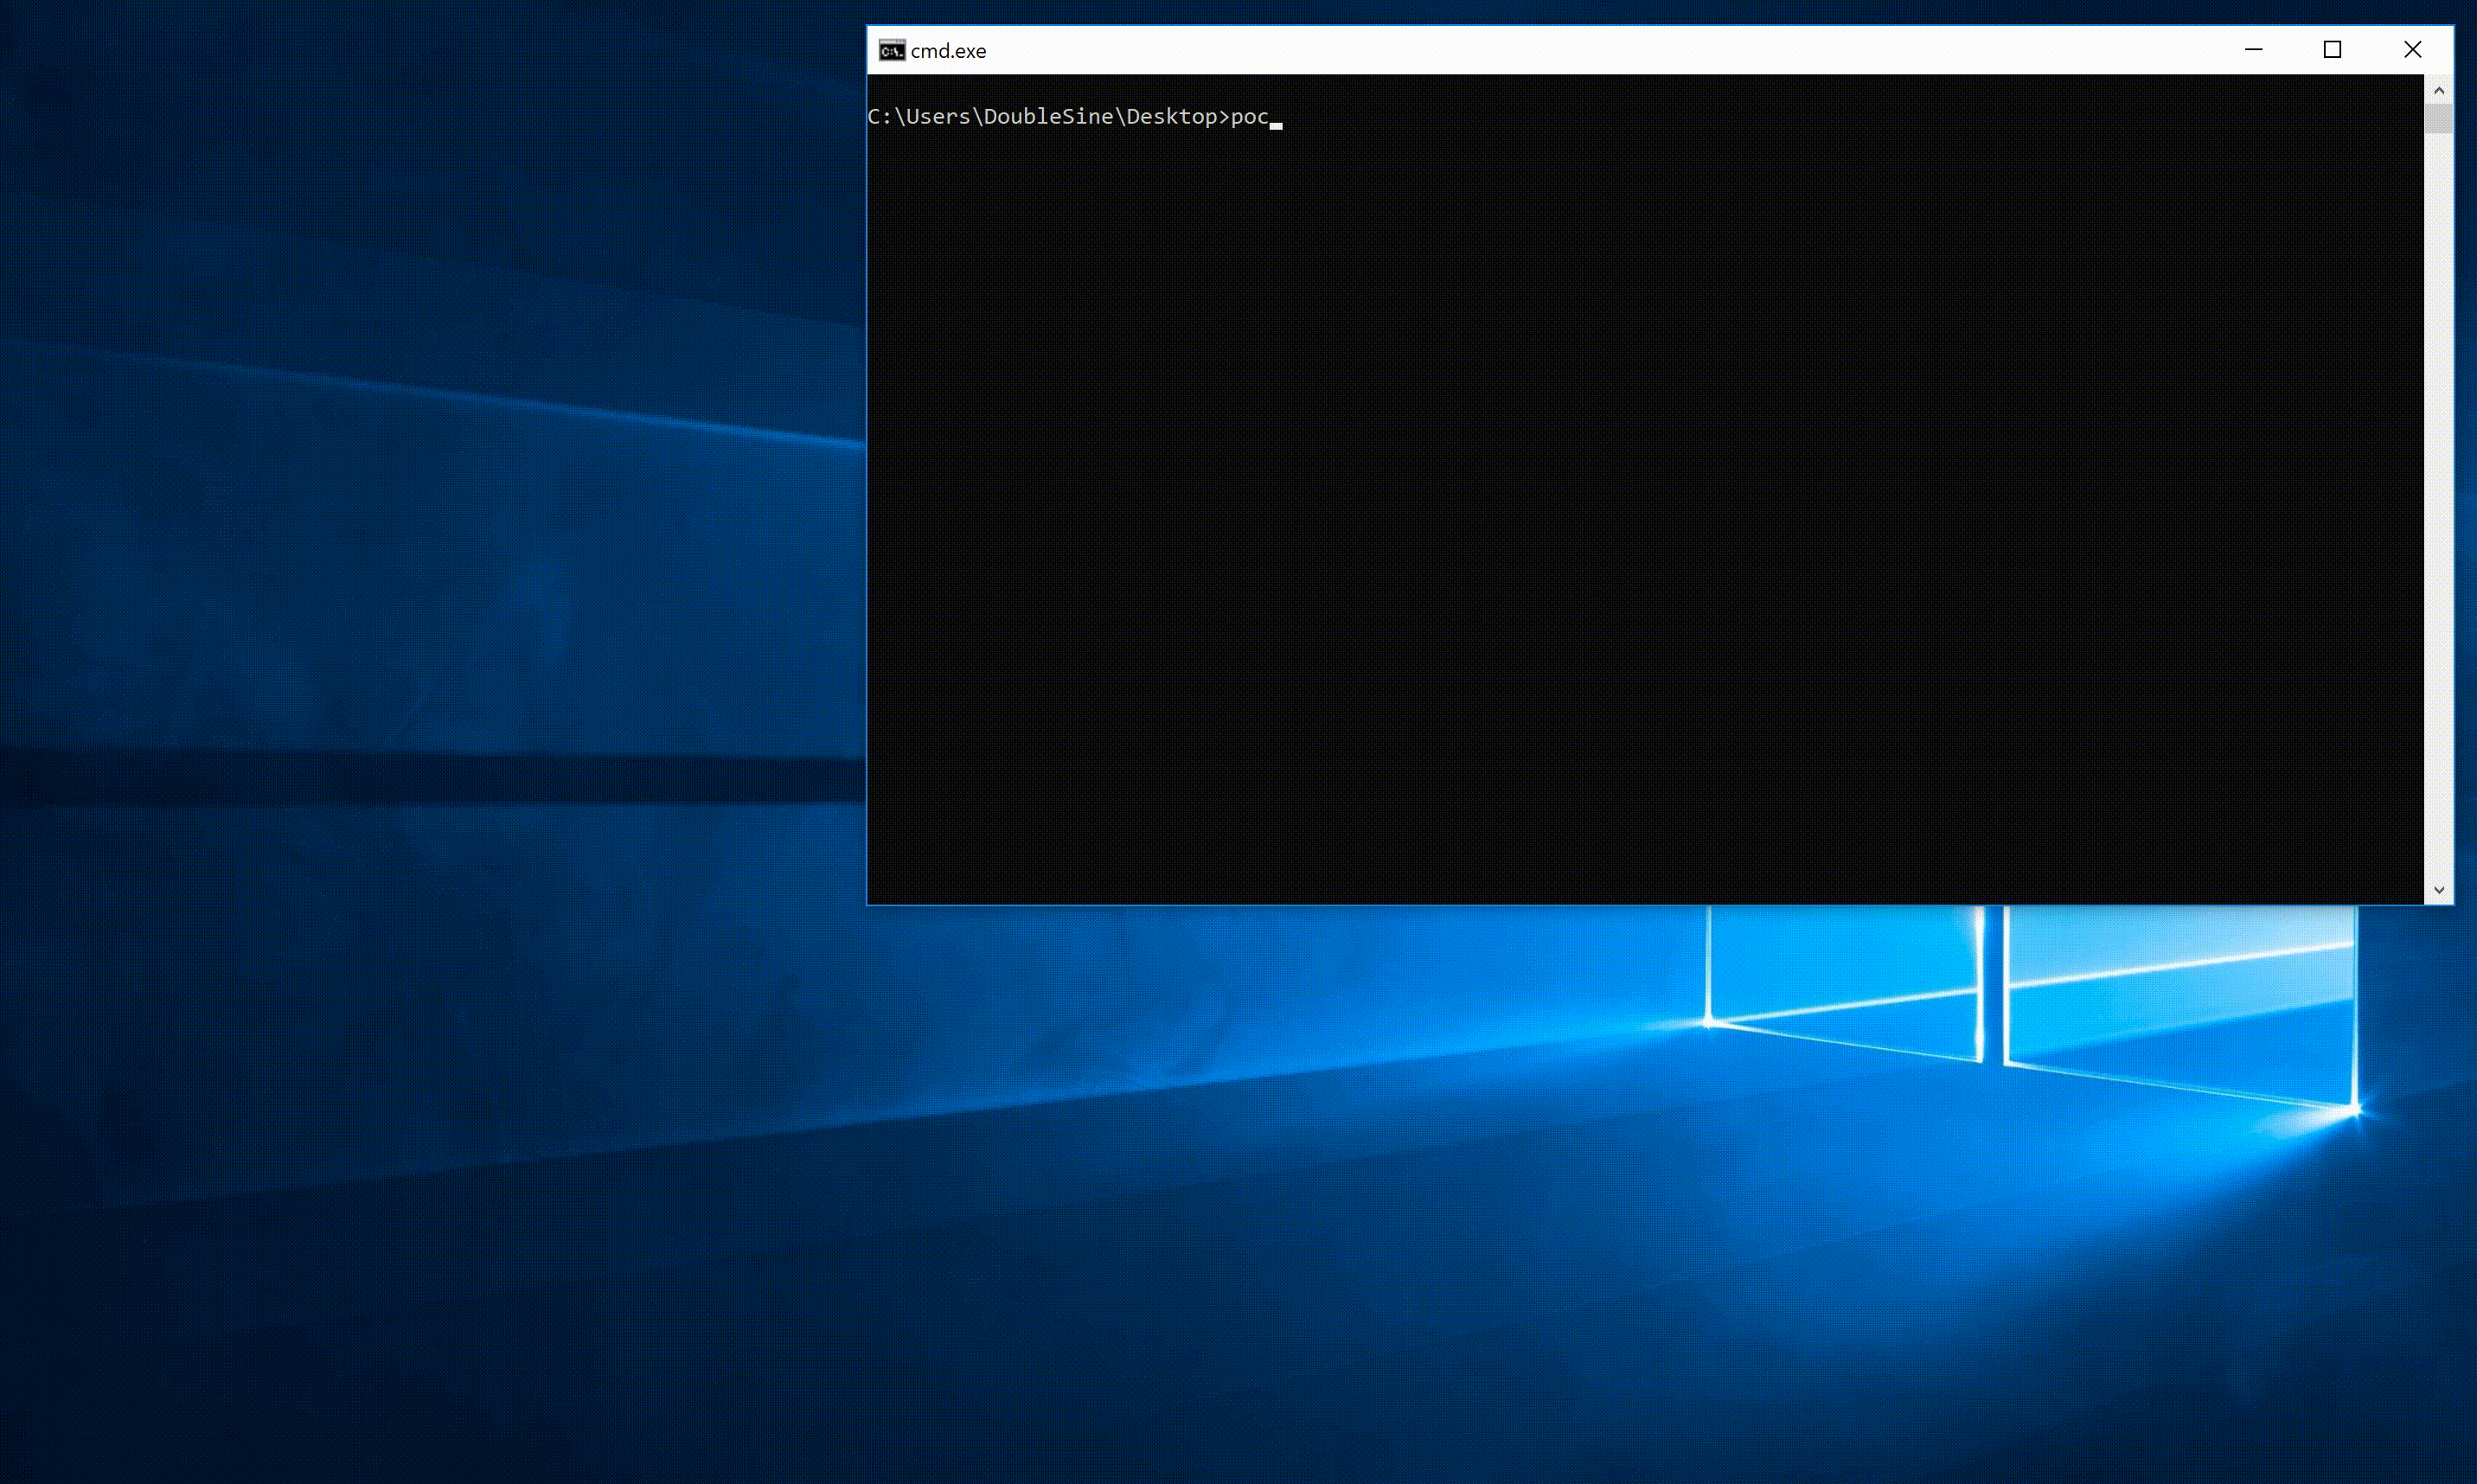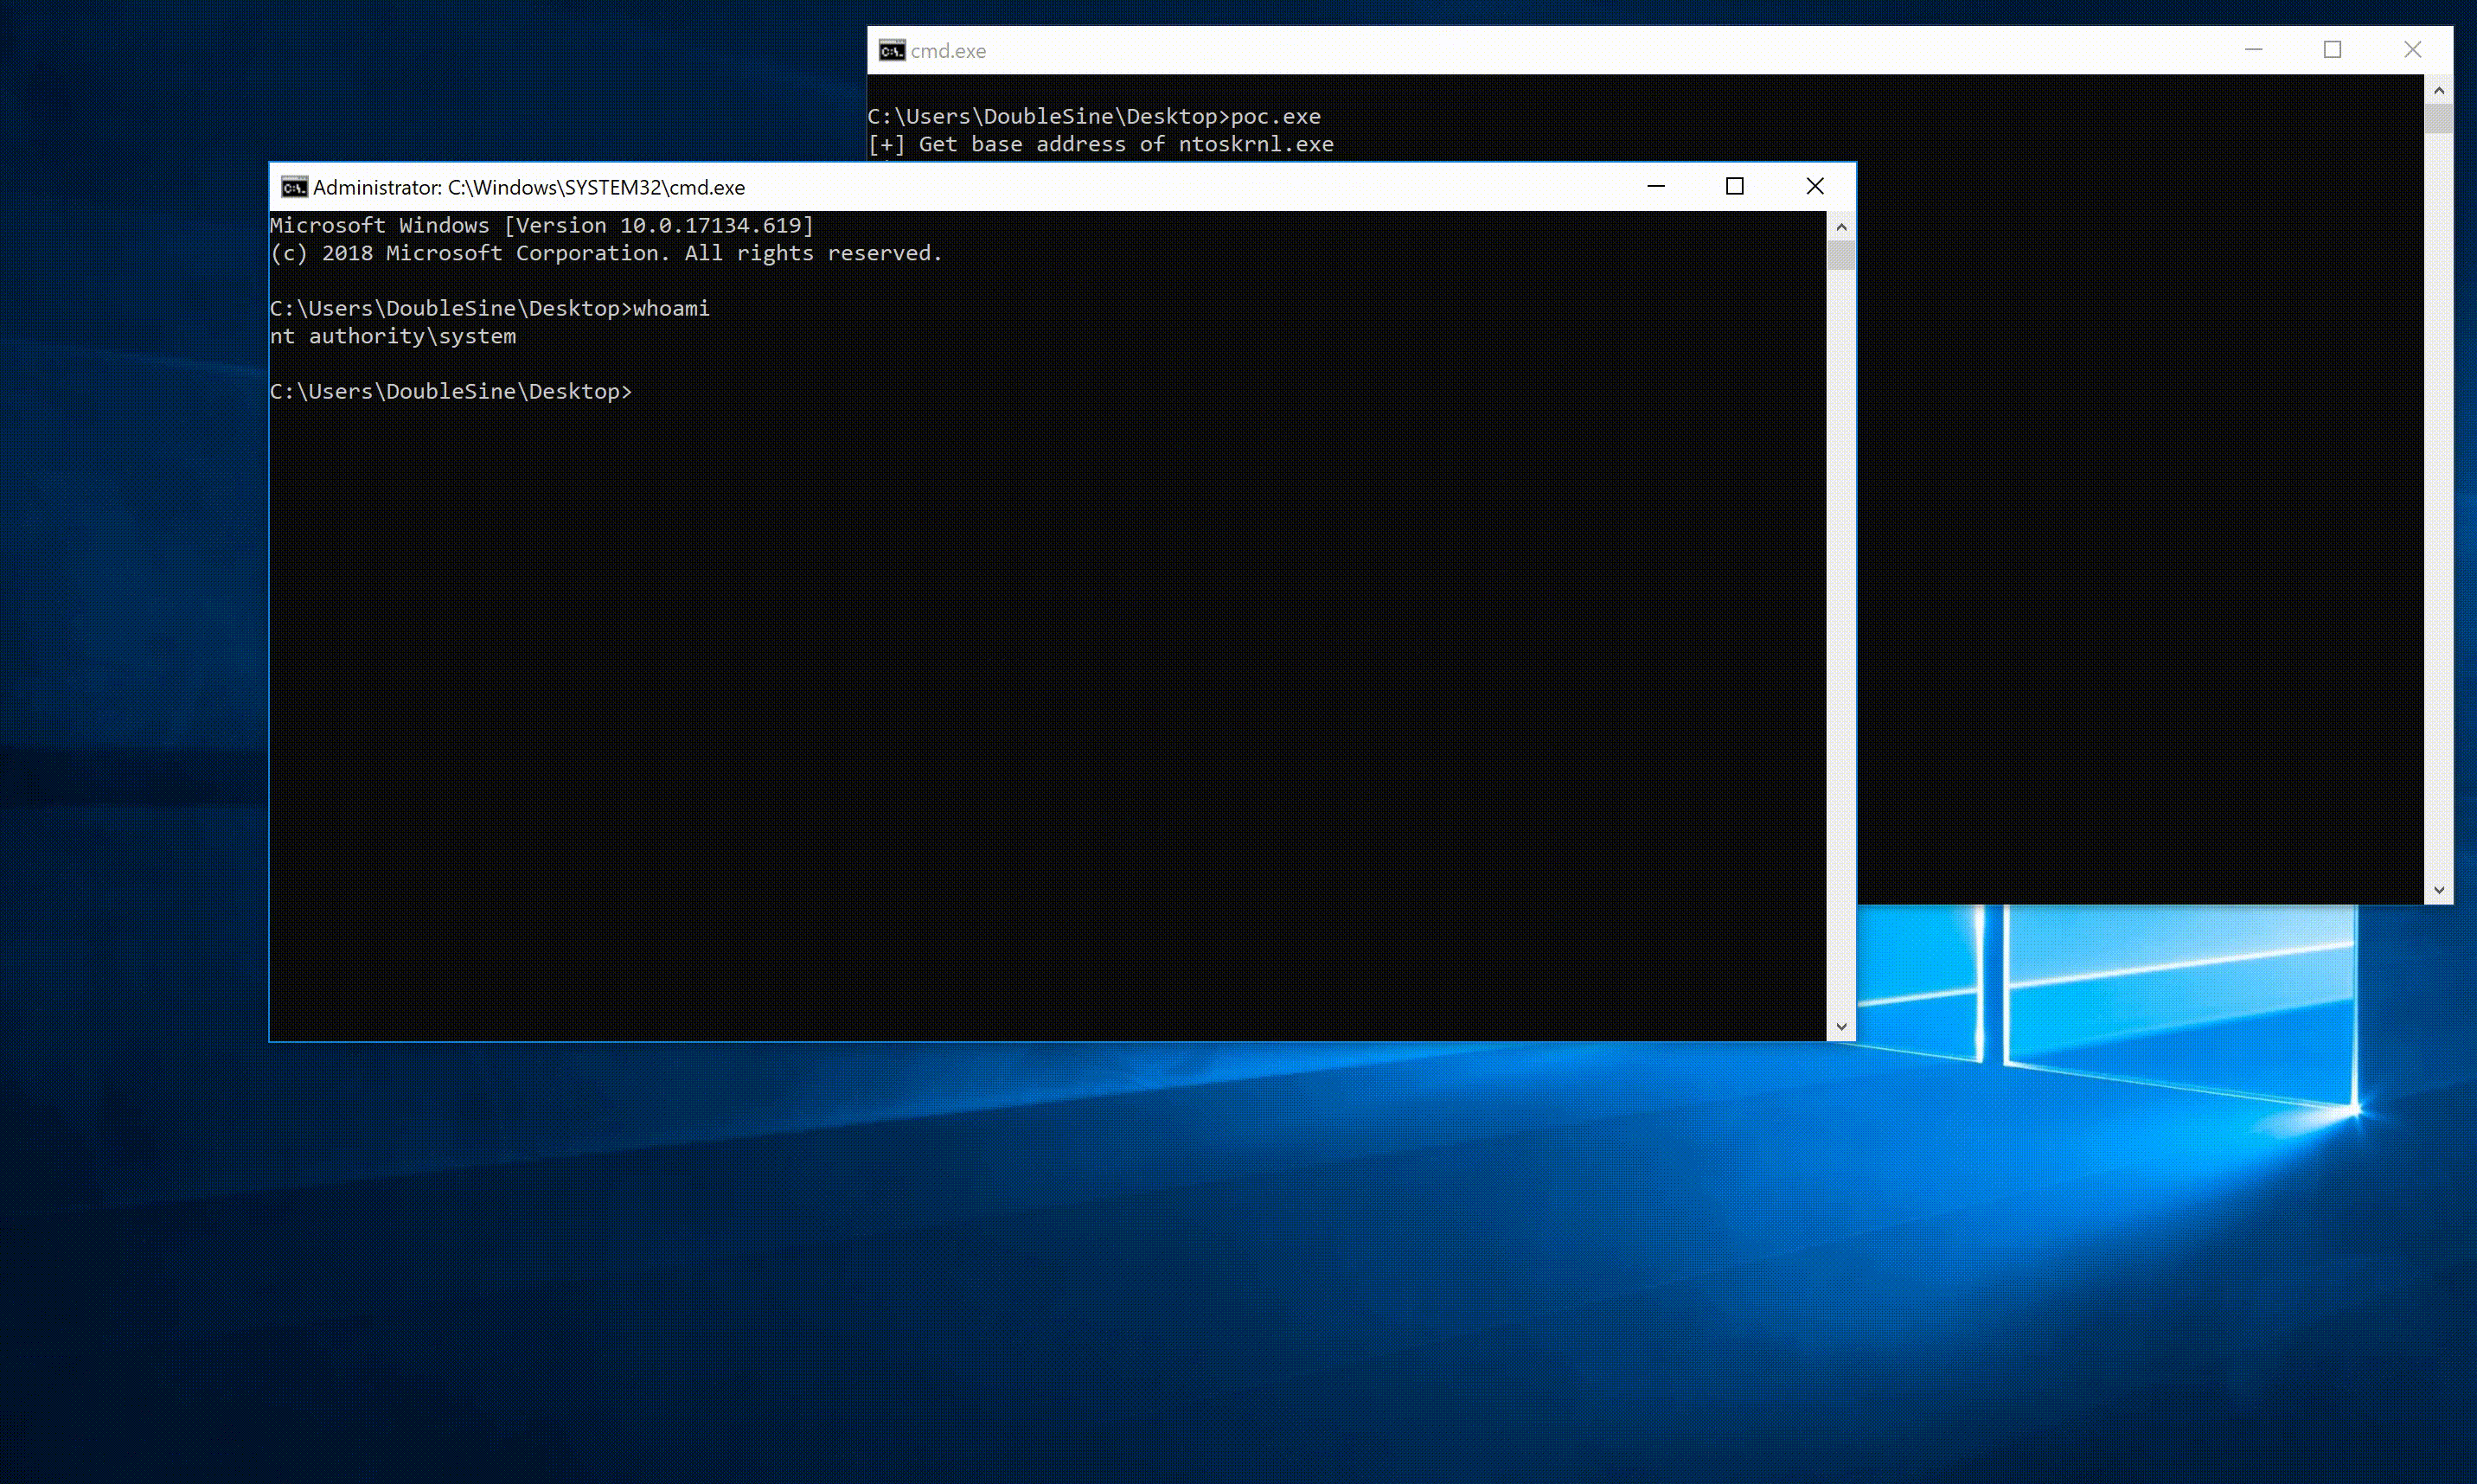 hypersine/sdokeycrypt-sys-local-privilege-elevation
CVE-2019-9729. https://github.com/DoubleLabyrinth/SdoKeyCrypt-sys-local-privilege-elevation से स्थानांतरित
 sourceincite/cve-2018-8440
CVE-2018-8440 स्टैंडअलोन शोषण
 frkngksl/silentnimvest
Nim implementation for sud0Ru's Credential Dumping from SAM/SECURITY Hives Method (a.k.a. SilentHarvest)
 al1ex/cve-2022-0847
CVE-2022-0847
 nccgroup/ncloader
एक session-0-सक्षम DLL इंजेक्शन उपयोगिता
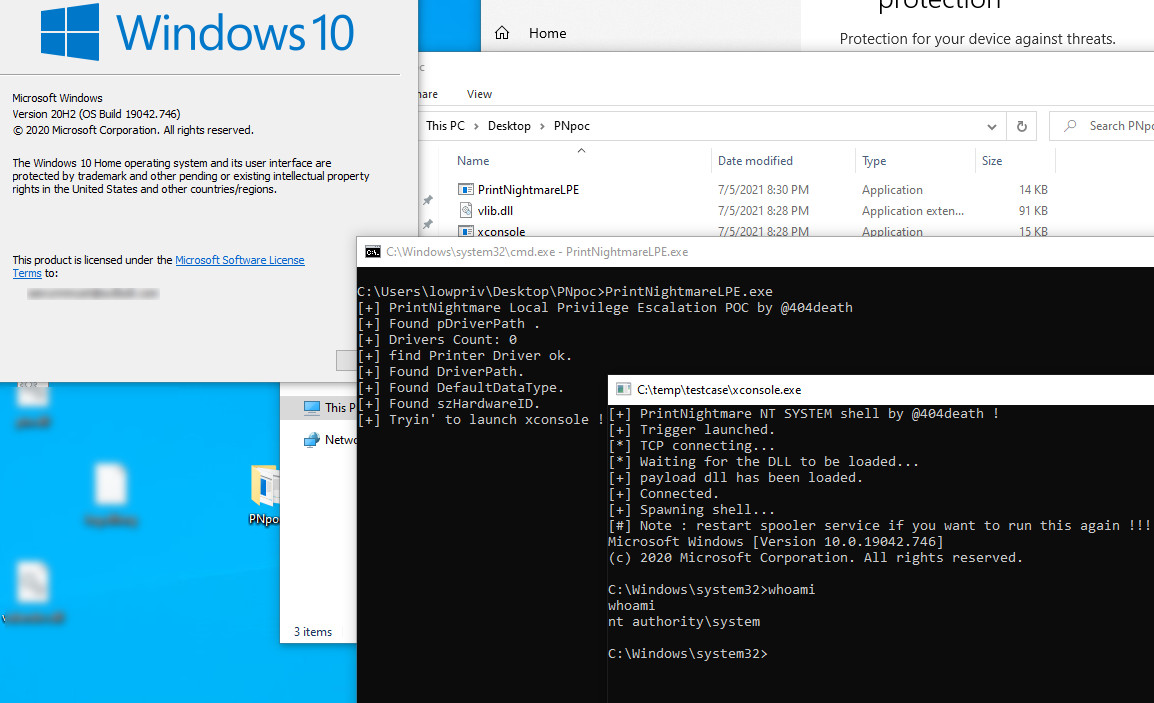 sailay1996/printnightmare-lpe
CVE-2021-1675 (PrintNightmare)
 febinrev/dirtypipez-exploit
Linux कर्नेल भेद्यता CVE-2022-0847 (Dirty Pipe) के लिए स्थानीय विशेषाधिकार वृद्धि शोषण, गैर-विशेषाधिकार प्राप्त उपयोगकर्ताओं को केवल-पढ़ने योग्य…
 hackerhouse-opensource/mssettingsdelegateexecute
Windows 10/11 x64 पर ms-settings DelegateExecute रजिस्ट्री कुंजी का उपयोग करके UAC को बायपास करें।
 puckblush/tofu
लिनक्स के लिए विंडोज ऑफलाइन फाइल सिस्टम हैकिंग टूल
 dzonerzy/poc-cve-2021-4034
PoC for CVE-2021-4034 जिसे pwnkit कहा जाता है
 kpwn/vpwn
xnu स्थानीय विशेषाधिकार वृद्धि cve-2015-1140 IOHIDSecurePromptClient injectStringGated हीप ओवरफ्लो के माध्यम से | poc||gtfo








