
 #1
समझौता किए गए सिस्टम पर उच्च-स्तरीय अनुमतियां या अनधिकृत पहुंच प्राप्त करने के उपकरण।
Kitploit अनुशंसित

 zblurx/acltoolkit
Active Directory ACL दुरुपयोग टूलकिट जो विशेषाधिकार वृद्धि, DCSync, ऑब्जेक्ट स्वामित्व संशोधन, और लॉगऑन स्क्रिप्ट हेरफेर तथा समूह सदस्यता परिवर्तनों…
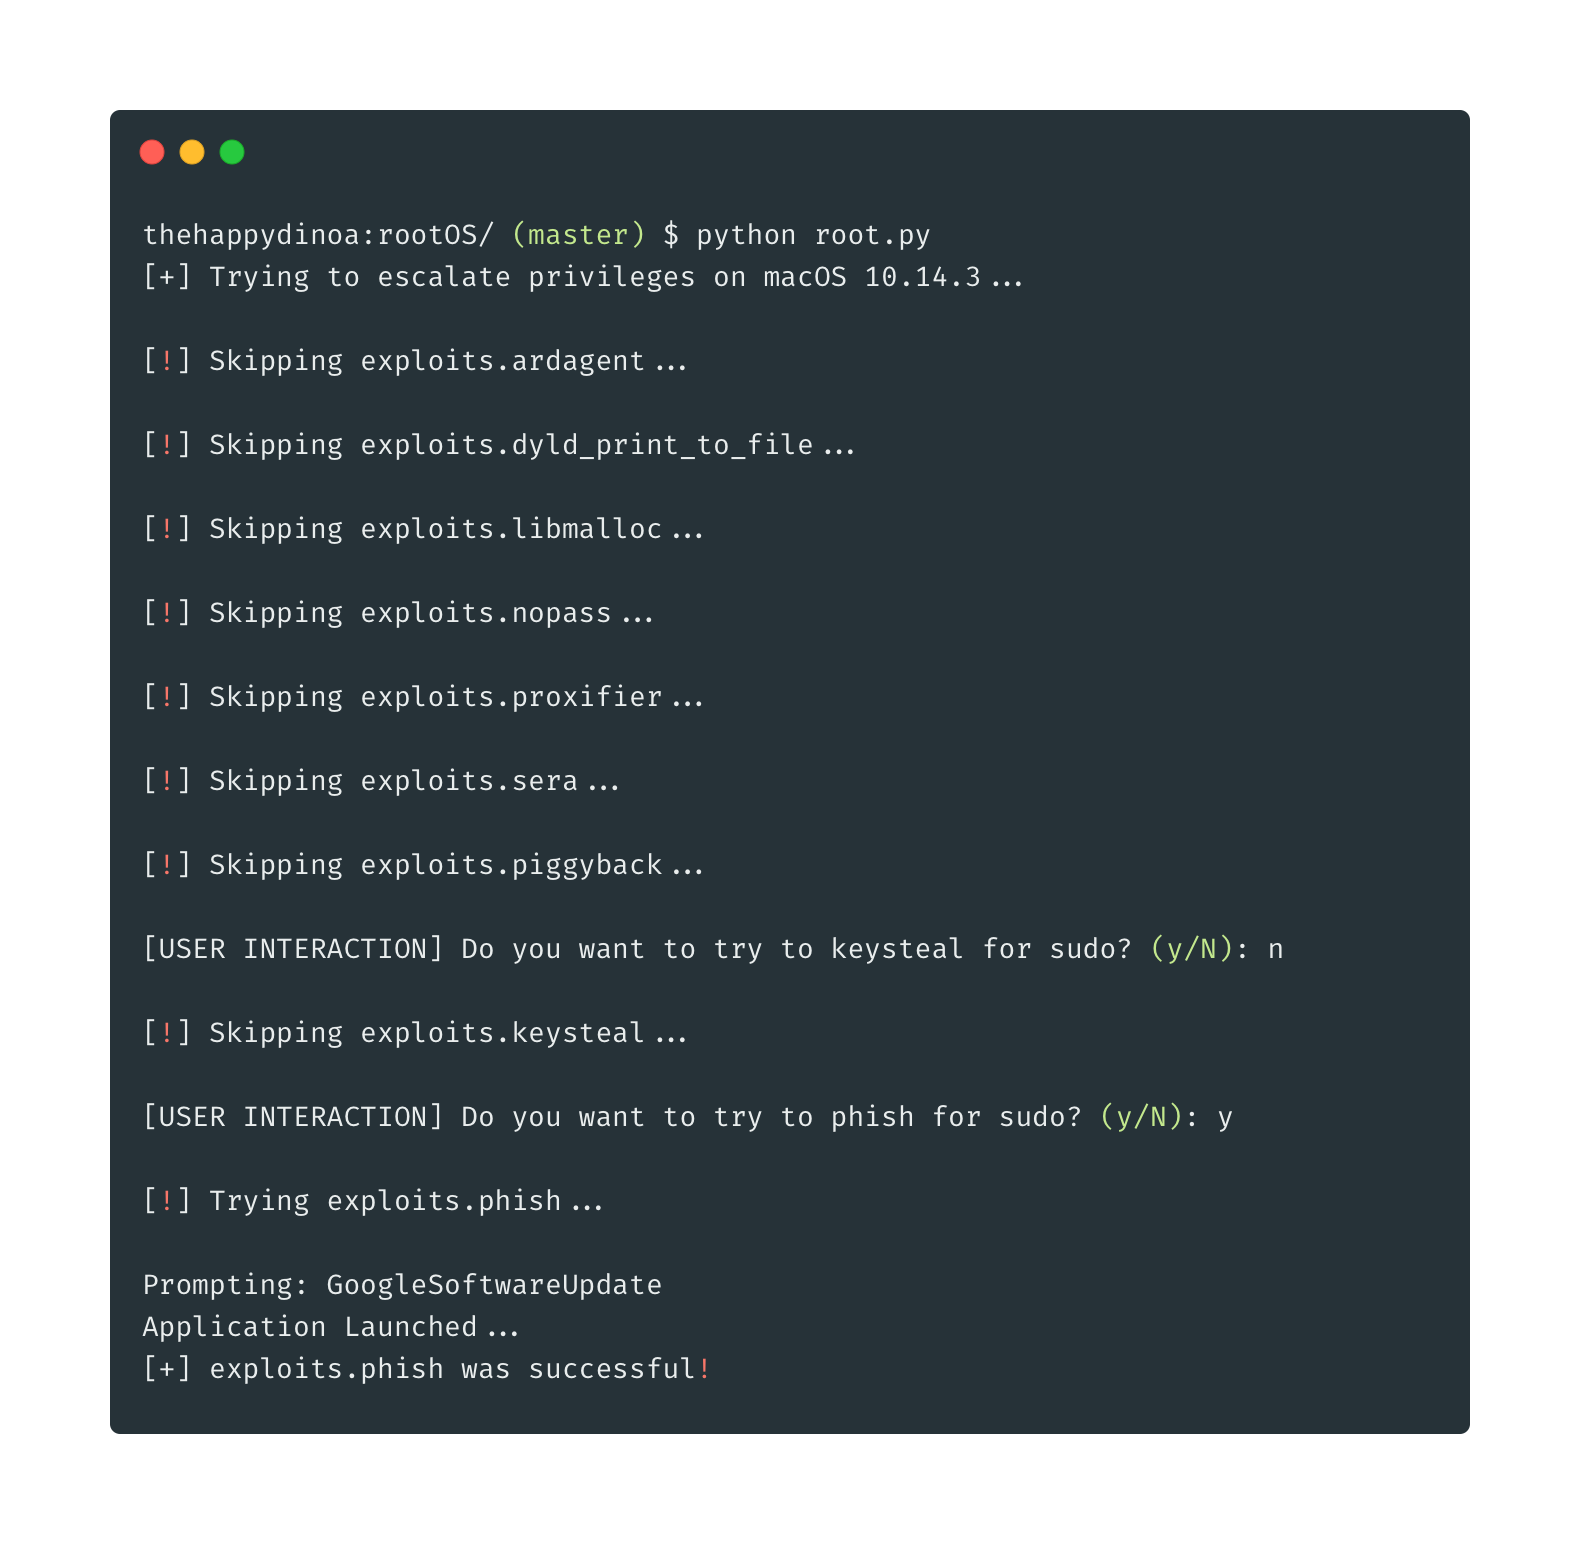 thehappydinoa/rootos
macOS विशेषाधिकार वृद्धि सहायक
 division-36/z-jail
एक हल्का, बहु-परत वाला Linux सैंडबॉक्स जो namespaces, pivot_root, seccomp-bpf, capability dropping, और एक साक्ष्य-आधारित निर्णय इंजन (Truthimatics…
 balki97/owassrf-cve-2022-41082-poc
Microsoft Exchange सर्वरों को प्रभावित करने वाली CVE-2022-41080 , CVE-2022-41082 और CVE-2022-41076 कमजोरियों के लिए PoC
 malwaretech/uacelevator
dll संक्रमण के माध्यम से निष्क्रिय UAC उन्नयन
 twelvesec/rootend
एक *nix एन्यूमरेटर और स्वचालित विशेषाधिकार वृद्धि उपकरण।
 henkru/cs-token-vault
इन-मेमोरी टोकन वॉल्ट BOF फॉर Cobalt Strike
 hyblove/iqoo-temp-root
vivo/iQOO अस्थायी root टूलबॉक्स (बिना अनलॉक किए अस्थायी root, CVE-2026-43499) - स्रोत कोड और स्क्रिप्ट
 rasta-mouse/spawnwith
Cobalt Strike BOF जो किसी अन्य उपयोगकर्ता के टोकन का उपयोग करके एक प्रक्रिया शुरू करता है और Beacon शेलकोड इंजेक्ट करता है, जो प्रतिरूपण के माध्यम से…
 plackyhacker/cmdlinespoofer
C# से नया प्रोसेस स्पॉन करते समय कमांड लाइन को कैसे स्पूफ करें।
 ivanitlearning/juicy-potato-x86
Windows विशेषाधिकार उन्नयन एक्सप्लॉइट जो सेवा टोकन प्रतिरूपण का दुरुपयोग करके SYSTEM विशेषाधिकारों के साथ मनमाने कमांड निष्पादित करता है, x86 सिस्टम…
 thrynsec/cve-2023-32629-cve-2023-2640---poc-escalation
Ubuntu विशेषाधिकार वृद्धि bash one-liner CVE-2023-32629 और CVE-2023-2640 का उपयोग करते हुए
 shellster/ldapper
LDAP क्वेरी बिना किसी झंझट के
 qazeer/farsightad
पावरशेल स्क्रिप्ट जिसका उद्देश्य एक्टिव डायरेक्ट्री डोमेन से समझौता होने के बाद किसी खतरे के अभिकर्ता द्वारा तैनात किए गए (संभावित) स्थायित्व तंत्रों…
 jarnovandenbrink/getspnless
स्वचालित रूप से SPN-रहित RBCD हमले करने के लिए Python टूल।
 hac01/azure-pentesting-suite
Azure सुरक्षा आकलन के लिए Go टूलकिट: सदस्यताओं और संसाधनों की गणना करता है, गलत कॉन्फ़िगरेशन का ऑडिट करता है, और सार्वजनिक Blob स्टोरेज पर अनाम रूप…
 irql/cve-2021-31728
CVE-2021-31727 और CVE-2021-31728 के लिए सार्वजनिक प्रूफ-ऑफ-कॉन्सेप्ट जो zam64.sys और zam32.sys ड्राइवरों में अप्रतिबंधित डिस्क रीड/राइट और मनमाना…
 lsecqt/find-adminaccess
यह C# टूल पूरे डोमेन पर एडमिन एक्सेस के लिए स्प्रे करता है।








