
 #1
समझौता किए गए सिस्टम पर उच्च-स्तरीय अनुमतियां या अनधिकृत पहुंच प्राप्त करने के उपकरण।
Kitploit अनुशंसित
 mrale98/cve-2024-49138-poc
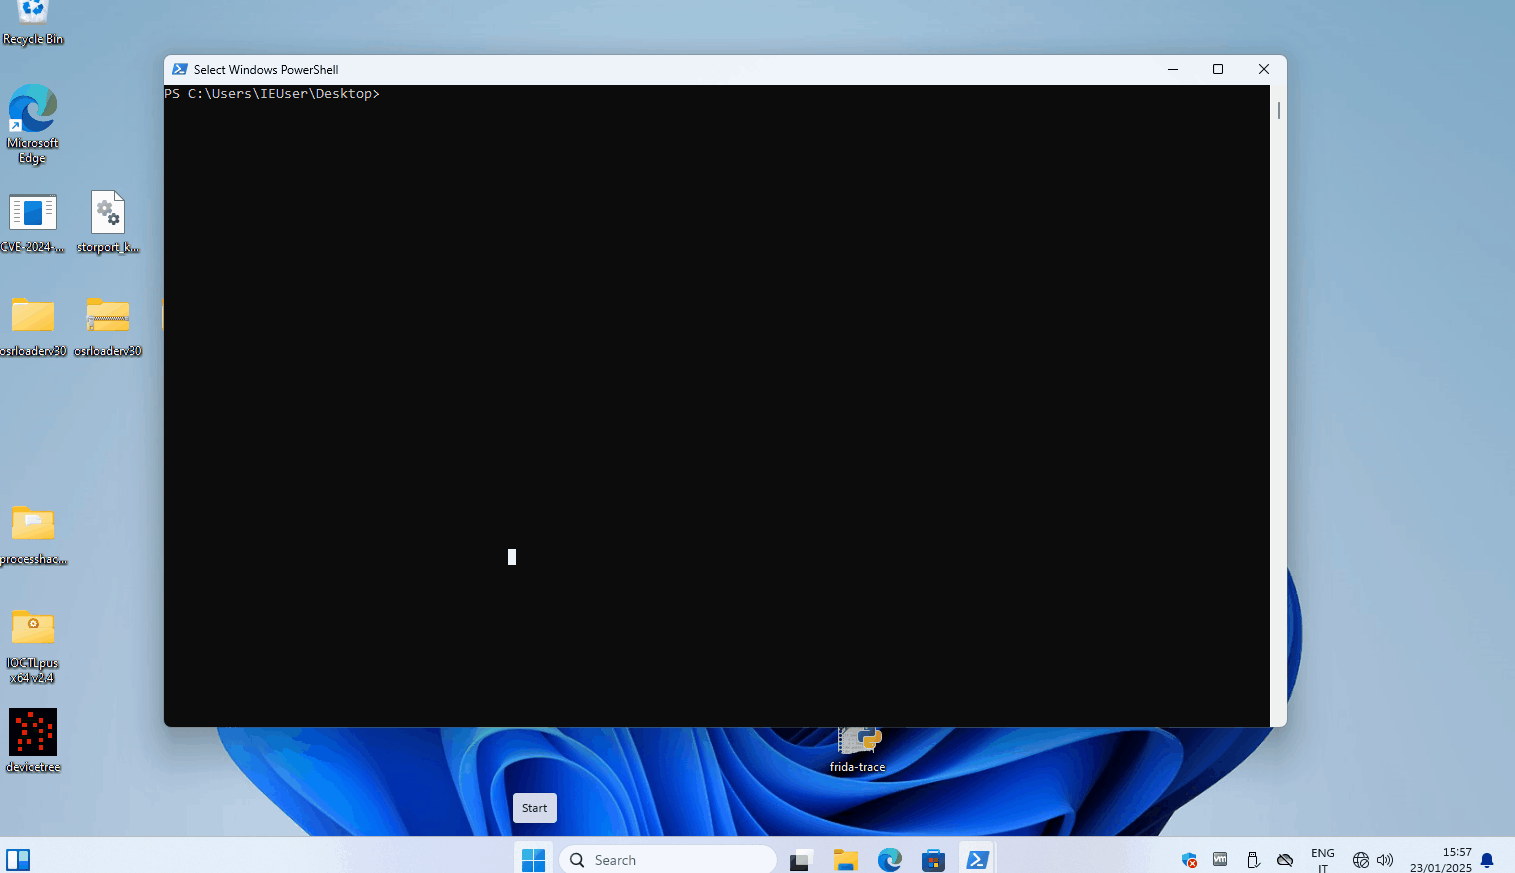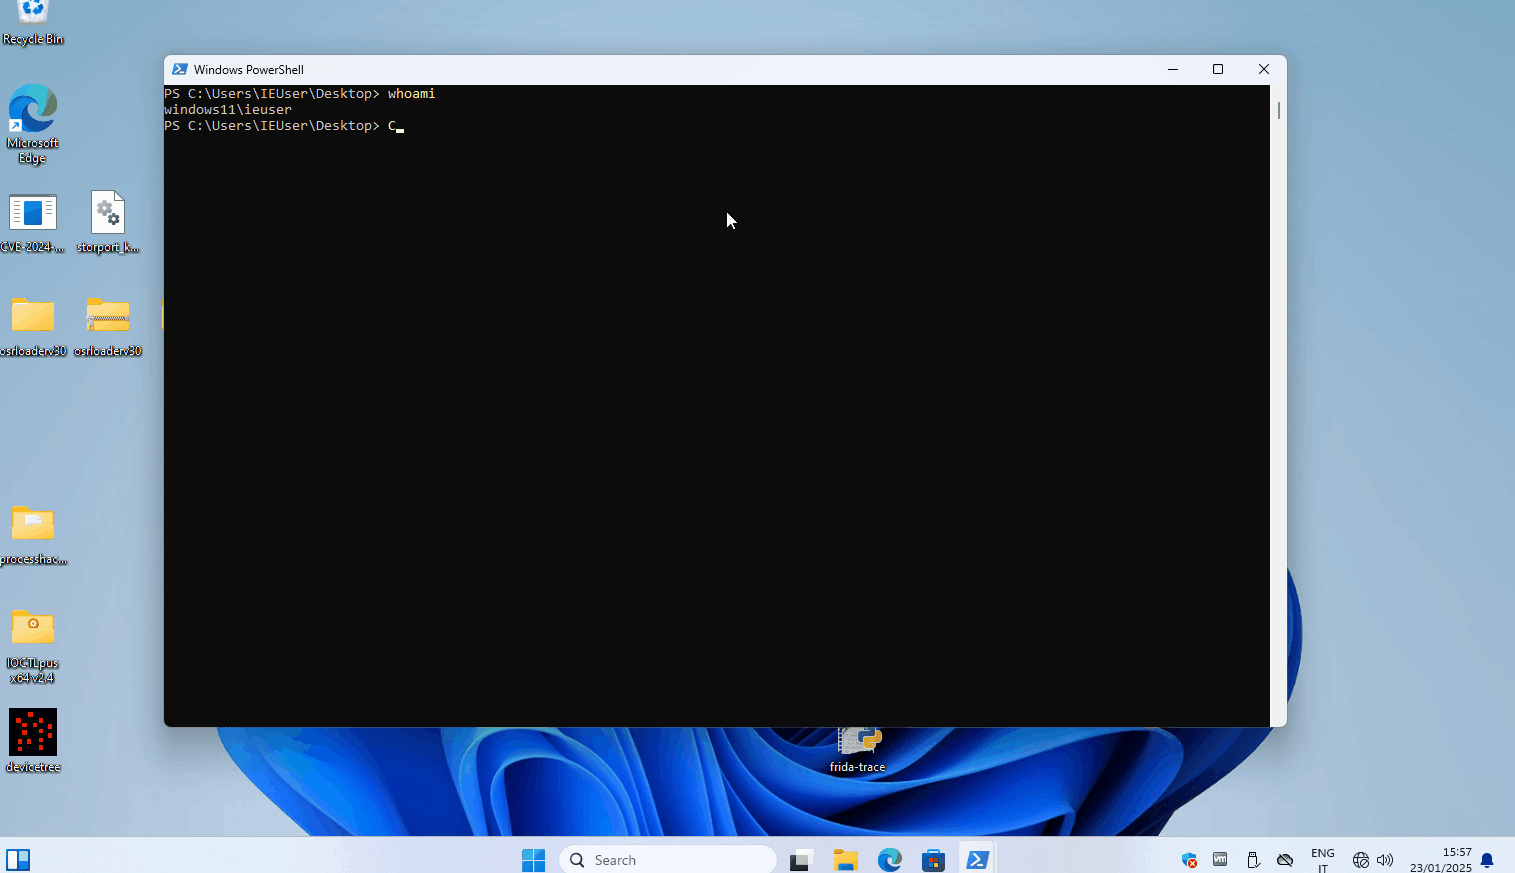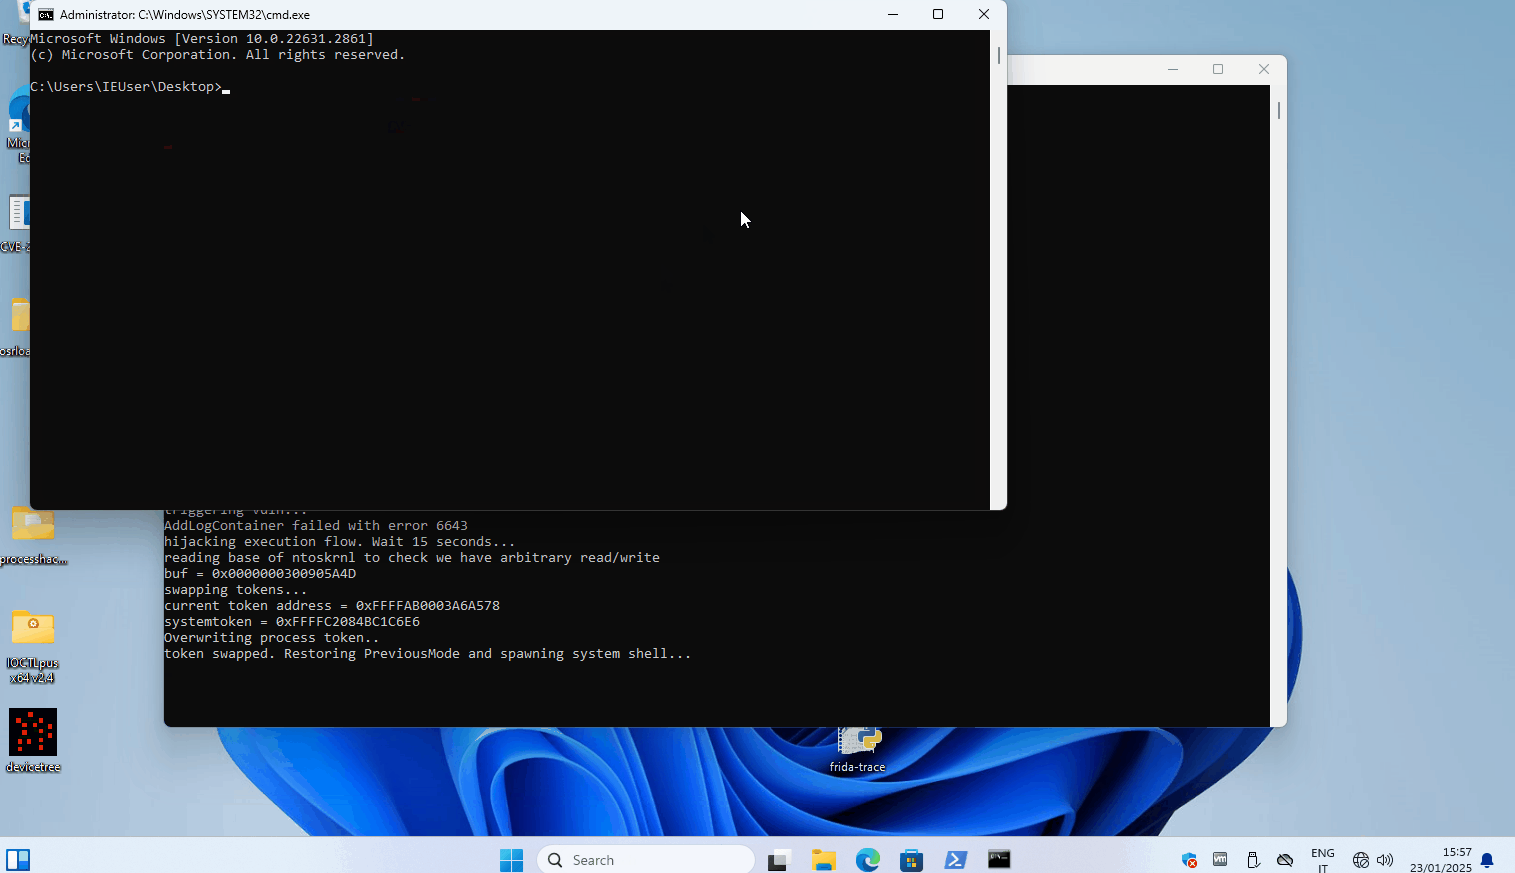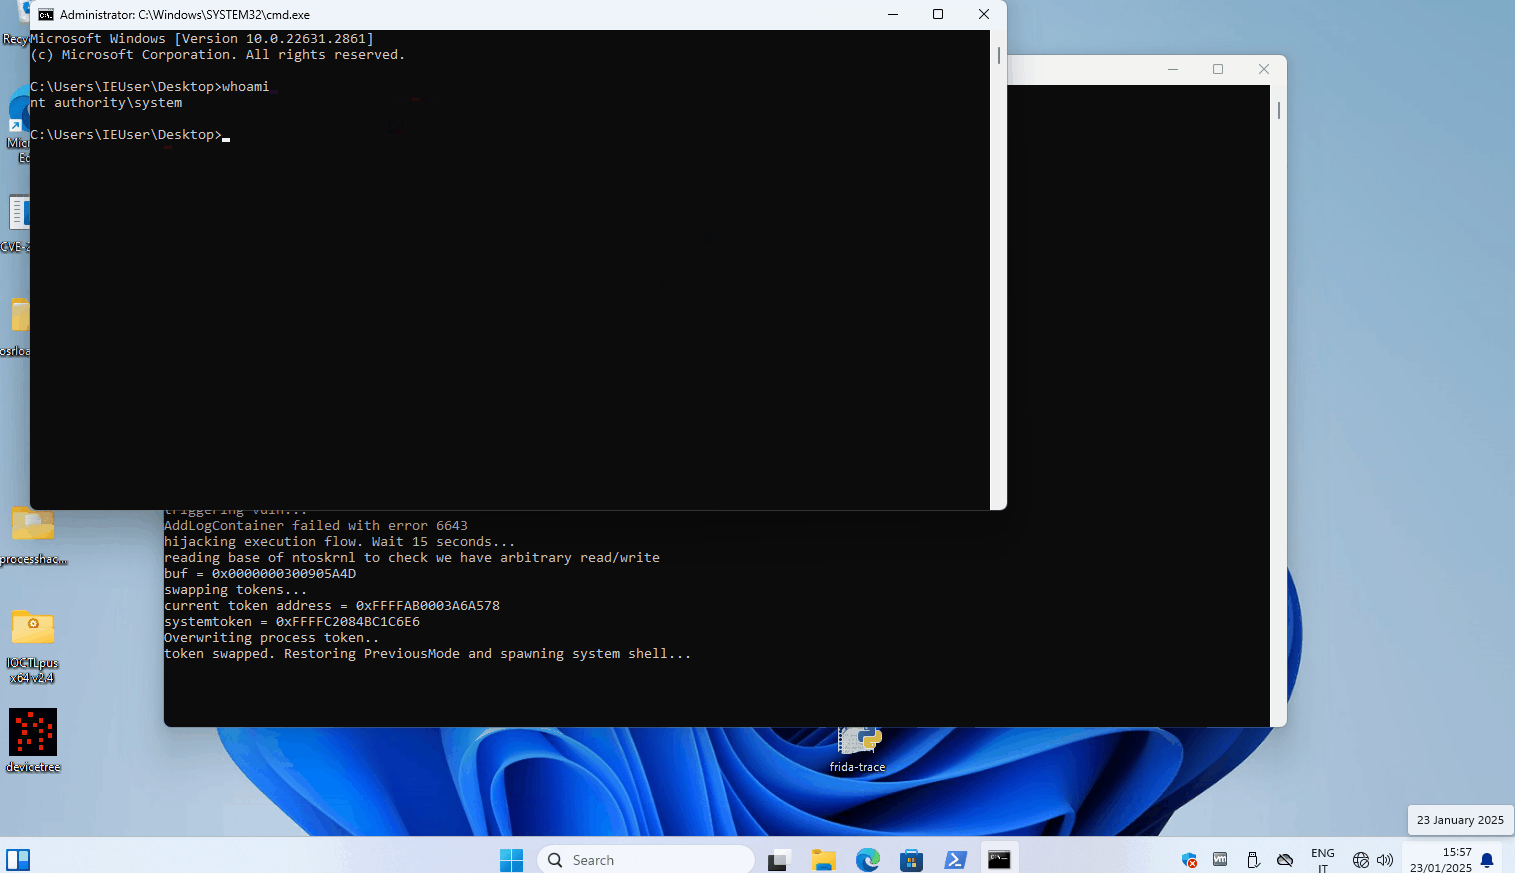
CVE-2024-49138 के लिए POC exploit
 potmdehex/multicast_bytecopy
कर्नेल r/w एक्सप्लॉइट iOS 15.0 - 15.1.1 के लिए
 wh04m1001/cve-2025-48799
CVE-2025-48799 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, प्रतीकात्मक लिंक हैंडलिंग के साथ मनमाना फ़ोल्डर विलोपन के माध्यम से Windows अद्यतन सेवा…
 jas502n/cve-2018-17182
Linux कर्नेल के लिए CVE-2018-17182 का use-after-free (UAF) विशेषाधिकार वृद्धि एक्सप्लॉइट, जो प्रभावित कर्नेल (3.16 से 4.18.8) पर रूट शेल एक्सेस…
 orange-cyberdefense/p3-loader
P³-Shellcode Loader एक लोडर है जो एक कोड इंजेक्शन तकनीक को लागू करता है जो प्रोसेस पैरामीटर्स संरचना का उपयोग शेलकोड इंजेक्शन के लिए निष्पादन और…
 rogue-kdc/cve-2019-0841
CVE-2019-0841 विशेषाधिकार वृद्धि (Privilege Escalation) भेद्यता के लिए PoC कोड
 wecooperate/imonitorsdk
दुनिया का सबसे शक्तिशाली सिस्टम एक्टिविटी मॉनिटर इंजन · एक शक्तिशाली टर्मिनल व्यवहार संग्रह और रक्षा विकास किट ~ जिसका उद्देश्य EDR, शून्य…

 vlad902/hacking-team-windows-kernel-lpe
Hacking Team लीक से प्राप्त पहले का 0day एक्सप्लॉइट, जो Eugene Ching/Qavar द्वारा लिखा गया था।
 amberwolfcyber/nachovpn
एक स्वादिष्ट, लेकिन दुर्भावनापूर्ण SSL-VPN सर्वर 🌮
 blacksnufkin/ghostdriver
BYOVD का उपयोग करने वाला एक और AV किलर टूल
 loosehose/silentbutdeadly
SilentButDeadly एक नेटवर्क संचार अवरोधक है, जो विशेष रूप से EDR/AV सॉफ़्टवेयर को उनकी क्लाउड कनेक्टिविटी रोककर निष्क्रिय करने के लिए डिज़ाइन किया गया…
 n4kedturtle/persistbof
रेड टीमर्स के लिए सामान्य पर्सिस्टेंस कार्यों को स्वचालित करने वाला एक BOF
 killaboi/brokenpipe
स्टीम क्लाइंट सर्विस लोकल प्रिविलेज एस्केलेशन वल्नरेबिलिटी
 sailay1996/cdpsvclpe
Windows CdpSvc सेवा के माध्यम से स्थानीय विशेषाधिकार वृद्धि (लिखने योग्य SYSTEM पथ DLL हाइजैकिंग)
 cyberark/zbang
Active Directory जोखिम मूल्यांकन उपकरण जो केवल-पढ़ने के LDAP क्वेरी के माध्यम से विशेषाधिकृत खाता खतरों, छाया प्रशासकों, Skeleton Key मैलवेयर, SID…
 ridter/cve-2019-1040
CVE-2019-1040 Exchange के साथ
 voidsec/exploit-development
शोषण विकास - हथियारबंद शोषण और प्रमाण की अवधारणाएँ (PoC)








