

दुनिया का सबसे शक्तिशाली सिस्टम एक्टिविटी मॉनिटर इंजन · एक शक्तिशाली टर्मिनल व्यवहार संग्रह और रक्षा विकास किट ~ जिसका उद्देश्य EDR, शून्य विश्वास, डेटा सुरक्षा, ऑडिट नियंत्रण आदि टर्मिनल सुरक्षा सॉफ्टवेयर को उत्पाद कार्यक्षमता को शीघ्रता से लागू करने में मदद करना है, बिना अंतर्निहित ड्राइवर विकास, रखरखाव और संगतता समस्याओं की चिंता किए, ताकि वे व्यवसाय विकास पर ध्यान केंद्रित कर सकें।
iMonitorSDK एक डेवलपमेंट किट है जो एंडपॉइंट और क्लाउड सुरक्षा के लिए सिस्टम व्यवहार निगरानी प्रदान करता है।
इसे सुरक्षा, एंडपॉइंट प्रबंधन और ऑडिटिंग जैसे औद्योगिक अनुप्रयोगों को कर्नेल ड्राइवरों के विकास, रखरखाव और संगतता की चिंता किए बिना आवश्यक कार्यों को शीघ्रता से लागू करने में मदद करने के लिए डिज़ाइन किया गया है, जिससे वे व्यावसायिक विकास पर ध्यान केंद्रित कर सकें।
iMonitorSDK ड्राइवर विकास को अधिक स्थिर और तेज़ बनाने के लिए संदेश प्रोटोकॉल पर आधारित एक संचार ढांचे का उपयोग करता है। सभी निगरानी एक स्थिर, मानक तरीके से लागू की जाती है और XP से Win11 तक विंडोज का समर्थन करती है। लिनक्स और मैकओएस के लिए भी समर्थन की योजना है।
iMonitorSDK का उपयोग करके, आप बहुत कम लागत पर स्व-सुरक्षा, प्रक्रिया अवरोधन, रैनसमवेयर रक्षा, सक्रिय रक्षा, इंटरनेट व्यवहार प्रबंधन और अन्य एंडपॉइंट सुरक्षा कार्यों को साकार कर सकते हैं।
प्रक्रिया, फ़ाइल, रजिस्ट्री, नेटवर्क की रीयल-टाइम निगरानी, अवरोधन और निषेध का समर्थन
प्रक्रिया, फ़ाइल, रजिस्ट्री संरक्षण
प्रक्रिया प्रारंभ, मॉड्यूल लोडिंग अवरोधन, मॉड्यूल इंजेक्शन
फ़ाइल अवरोधन और पुनर्निर्देशन
नेटवर्क फ़ायरवॉल, ट्रैफ़िक प्रॉक्सी, प्रोटोकॉल विश्लेषण
नियम इंजन, स्क्रिप्ट समर्थन
एंडपॉइंट सुरक्षा प्रबंधन प्रणाली
EDR
HIPS
क्लाउड सुरक्षा
शून्य विश्वास
इंटरनेट पहुंच नियंत्रण
उदाहरण 1: प्रक्रिया प्रारंभ अवरोधन
class MonitorCallback : public IMonitorCallback
{
public:
	void OnCallback(IMonitorMessage* Message) override
	{
		if (Message->GetType() != emMSGProcessCreate)
			return;

		cxMSGProcessCreate* msg = (cxMSGProcessCreate*)Message;

		//
		// Block the process of the process name cmd.exe from starting
		//

		if (msg->IsMatchPath(L"*\\cmd.exe"))
			msg->SetBlock();
	}
};

int main()
{
	MonitorManager manager;
	MonitorCallback callback;

	HRESULT hr = manager.Start(&callback);

	if (hr != S_OK) {
		printf("start failed = %08X\n", hr);
		return 0;
	}

	cxMSGUserSetMSGConfig config;
	config.Config[emMSGProcessCreate] = emMSGConfigSend;
	manager.InControl(config);

	WaitForExit("Block the process of the process name cmd.exe from starting");

	return 0;
}
उदाहरण 2: स्व-सुरक्षा
class MonitorCallback : public IMonitorCallback
{
public:
	void OnCallback(IMonitorMessage* Message) override
	{}
};

int main()
{
	MonitorManager manager;
	MonitorCallback callback;

	HRESULT hr = manager.Start(&callback);

	if (hr != S_OK) {
		printf("start failed = %08X\n", hr);
		return 0;
	}

	manager.InControl(cxMSGUserEnableProtect());

	{
		cxMSGUserAddProtectRule rule;
		rule.ProtectType = emProtectTypeProcessPath | emProtectTypeFilePath;
		wcsncpy(rule.Path, L"*\\notepad.exe", MONITOR_MAX_BUFFER);
		manager.InControl(rule);
	}

	{
		cxMSGUserAddProtectRule rule;
		rule.ProtectType = emProtectTypeFilePath;
		wcsncpy(rule.Path, L"*\\protect>", MONITOR_MAX_BUFFER);
		manager.InControl(rule);
	}

	{
		cxMSGUserAddProtectRule rule;
		rule.ProtectType = emProtectTypeRegPath;
		wcsncpy(rule.Path, L"*\\iMonitor>", MONITOR_MAX_BUFFER);
		manager.InControl(rule);
	}

	{
		cxMSGUserAddProtectRule rule;
		rule.ProtectType = emProtectTypeTrustProcess;
		wcsncpy(rule.Path, L"*taskkill*", MONITOR_MAX_BUFFER);
		manager.InControl(rule);
	}

	WaitForExit("SelfProtect");

	manager.InControl(cxMSGUserRemoveAllProtectRule());
	manager.InControl(cxMSGUserDisableProtect());

	return 0;
}
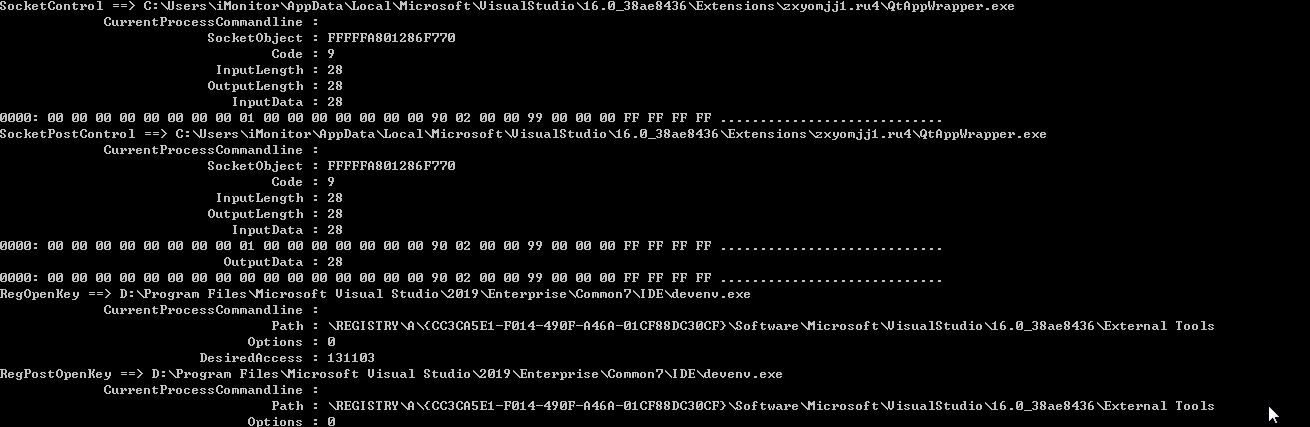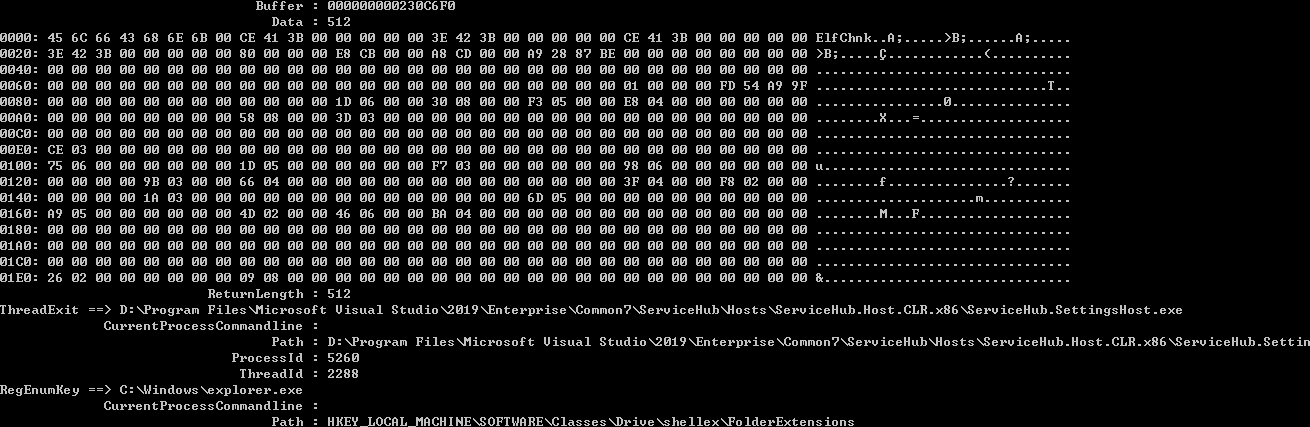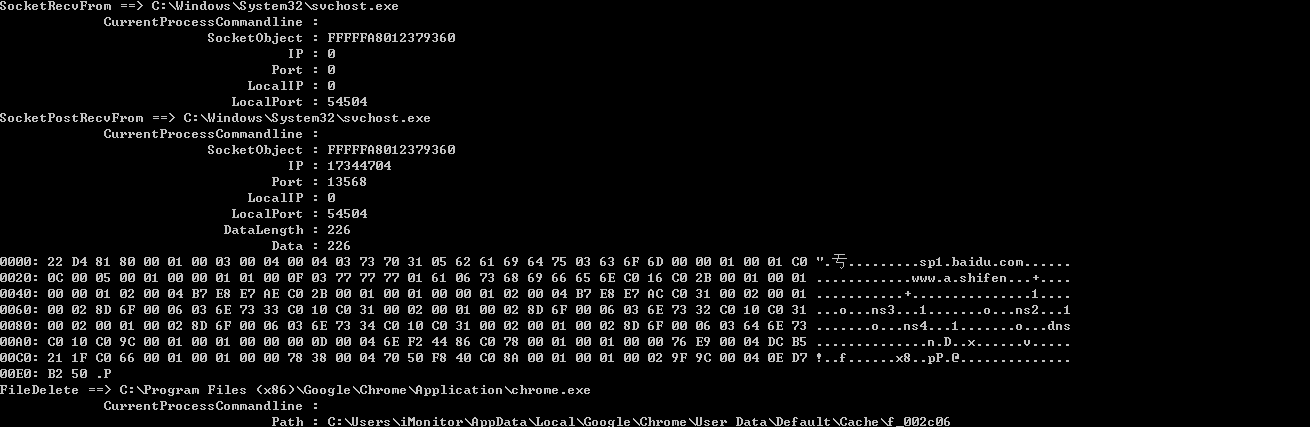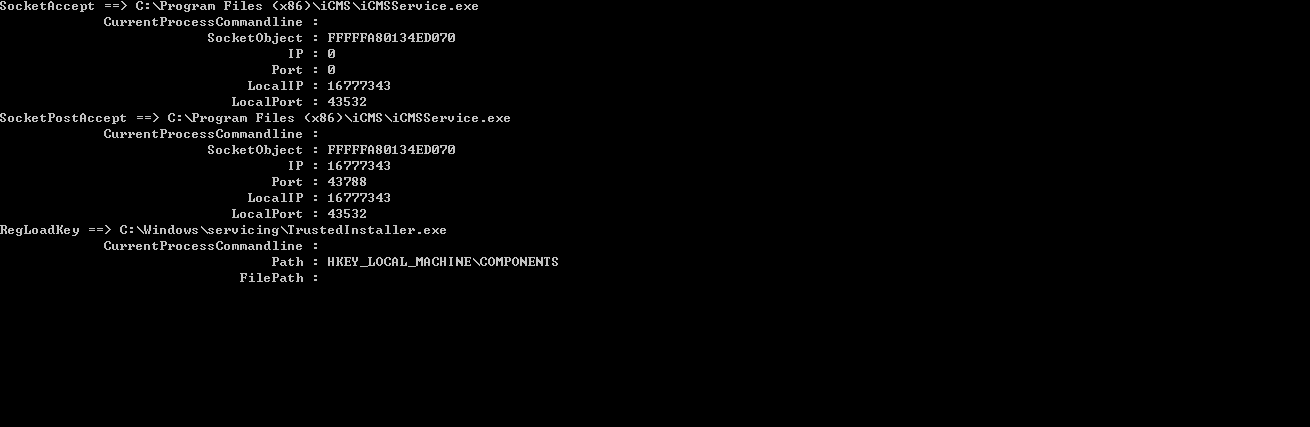
उदाहरण 3: Sysmon
class MonitorCallback : public IMonitorCallback
{
public:
	void OnCallback(IMonitorMessage* msg) override
	{
		printf("%S ==> %S\n", msg->GetTypeName(), msg->GetFormatedString(emMSGFieldCurrentProcessPath));

		for (ULONG i = emMSGFieldCurrentProcessCommandline; i < msg->GetFieldCount(); i++) {
			printf("\t%30S : %-30S\n", msg->GetFieldName(i), msg->GetFormatedString(i));
		}
	}
};

int main()
{
	MonitorManager manager;
	MonitorCallback callback;

	HRESULT hr = manager.Start(&callback);

	if (hr != S_OK) {
		printf("start failed = %08X\n", hr);
		return 0;
	}

	cxMSGUserSetMSGConfig config;
	for (int i = 0; i < emMSGMax; i++) {
		config.Config[i] = emMSGConfigPost;
	}
	manager.InControl(config);

	WaitForExit("");

	return 0;
}
उदाहरण 4: इंटरनेट पहुंच नियंत्रण (नेटवर्क पुनर्निर्देशन पर आधारित, https का समर्थन करता है, विवरण के लिए http_access_control उदाहरण देखें)
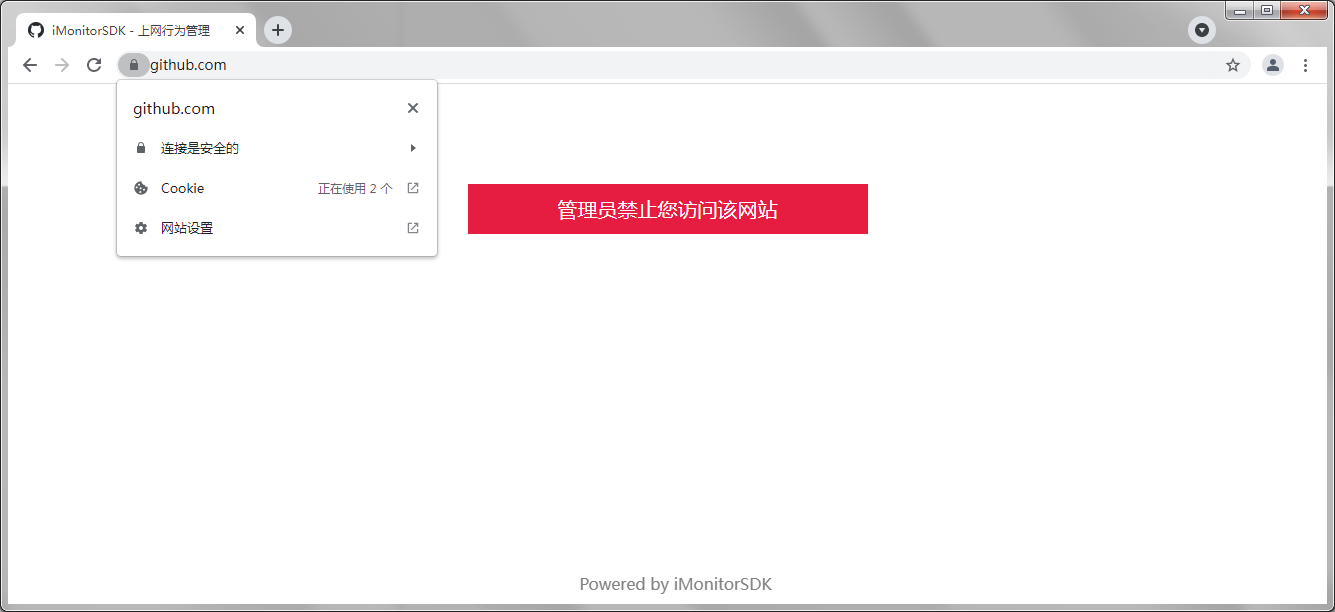
अधिक उदाहरणों के लिए नमूना निर्देशिका देखें।
लाइसेंस के लिए ईमेल ([email protected]) के माध्यम से संपर्क करें







