zBang एक विशेष जोखिम मूल्यांकन उपकरण है जो स्कैन किए गए नेटवर्क में संभावित विशेषाधिकार प्राप्त खाता खतरों का पता लगाता है।
संगठन और रेड टीमर संभावित हमले के वैक्टर की पहचान करने और नेटवर्क की सुरक्षा स्थिति में सुधार करने के लिए zBang का उपयोग कर सकते हैं। परिणामों का विश्लेषण ग्राफिक इंटरफ़ेस से या कच्चे आउटपुट फ़ाइलों की समीक्षा करके किया जा सकता है।
zBang पर अधिक विवरण @Hechtov द्वारा Big zBang Theory ब्लॉग पोस्ट में पाए जा सकते हैं:
https://www.cyberark.com/threat-research-blog/the-big-zbang-theory-a-new-open-source-tool/
उपकरण पाँच विभिन्न स्कैनिंग मॉड्यूल से बना है:
- ACLight स्कैन - सबसे विशेषाधिकार प्राप्त खातों की खोज करता है जिन्हें संरक्षित किया जाना चाहिए, जिसमें संदिग्ध शैडो एडमिन शामिल हैं।
- स्केलेटन की स्कैन - डोमेन कंट्रोलरों की खोज करता है जो स्केलेटन की मैलवेयर से संक्रमित हो सकते हैं।
- SID हिस्ट्री स्कैन - द्वितीयक SID (SID हिस्ट्री विशेषता) वाले डोमेन खातों में छिपे हुए विशेषाधिकारों की खोज करता है।
- RiskySPNs स्कैन - SPN के जोखिमपूर्ण कॉन्फ़िगरेशन की खोज करता है जो डोमेन एडमिन के क्रेडेंशियल चोरी का कारण बन सकता है।
- Mystique स्कैन - नेटवर्क में जोखिमपूर्ण केरबरोस प्रतिनिधिमंडल कॉन्फ़िगरेशन की खोज करता है।
आपकी सुविधा के लिए, zBang के बारे में एक संक्षिप्त डेटा शीट भी है:
https://github.com/cyberark/zBang/blob/master/zBang%20Summarized%20Data%20Sheet.pdf
निष्पादन आवश्यकताएँ
- इसे किसी भी डोमेन उपयोगकर्ता से चलाएँ। स्कैन के लिए किसी अतिरिक्त विशेषाधिकार की आवश्यकता नहीं है; उपकरण DC पर केवल पढ़ने के लिए LDAP क्वेरी करता है।
- उपकरण को डोमेन से जुड़ी मशीन (एक Windows मशीन) से चलाएँ।
- पावरशेल संस्करण 3 या उससे ऊपर और .NET 4.5 (Windows 8/2012 और उससे ऊपर में यह डिफ़ॉल्ट रूप से आता है)।
त्वरित आरंभ गाइड
- इस GitHub रिपॉजिटरी लिंक से रिलीज़ संस्करण डाउनलोड करें और चलाएँ या अपने पसंदीदा कंपाइलर से संकलित करें।
- कभी-कभी, जब आप इसे ब्राउज़र के माध्यम से डाउनलोड करते हैं, तो आपको डाउनलोड की गई zBang.exe फ़ाइल को "अनब्लॉक" करने की आवश्यकता होगी।
- खुलने वाली स्क्रीन में, चुनें कि आप कौन से स्कैन निष्पादित करना चाहते हैं।
निम्नलिखित उदाहरण में, सभी पाँच स्कैन चुने गए हैं:
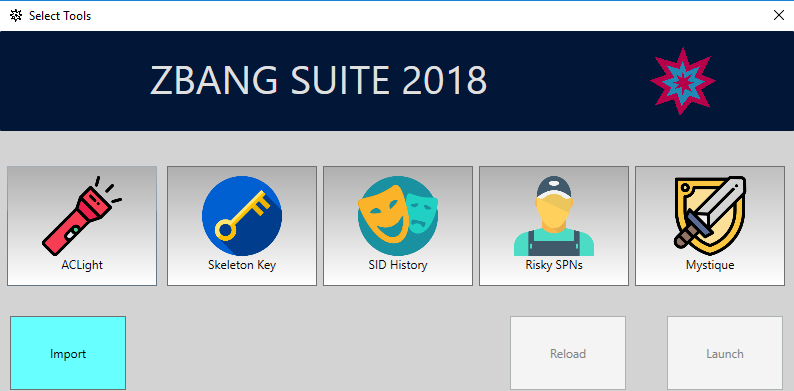
- डेमो परिणाम देखने के लिए, "Reload" पर क्लिक करें।
zBang उपकरण बिल्ट-इन आरंभिक डेमो डेटा के साथ आता है; आप विभिन्न स्कैन के परिणाम देख सकते हैं और ग्राफिक इंटरफ़ेस के साथ खेल सकते हैं।
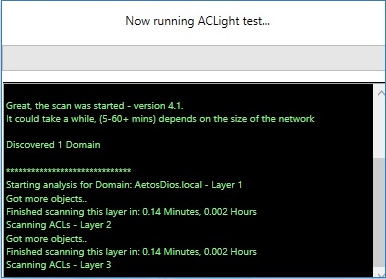
- अपने नेटवर्क में नए स्कैन शुरू करने के लिए, "Launch" पर क्लिक करें। एक नई विंडो पॉप अप होगी और विभिन्न स्कैन की स्थिति प्रदर्शित करेगी।
- जब स्कैन पूरे हो जाएँ, तो एक संदेश दिखाई देगा कि परिणाम एक बाहरी ज़िप फ़ाइल में निर्यात किए गए हैं।
- परिणाम ज़िप फ़ाइल zBang के उसी फ़ोल्डर में होगी और स्कैन के समय और तारीख के साथ एक अद्वितीय नाम होगा। आप स्कैन को फिर से चलाए बिना पिछले परिणामों को zBang GUI में आयात भी कर सकते हैं।
पिछले परिणाम आयात करने के लिए, zBang की खुलने वाली स्क्रीन में "Import" पर क्लिक करें।
zBang परिणामों की समीक्षा करें
A. ACLight स्कैन:
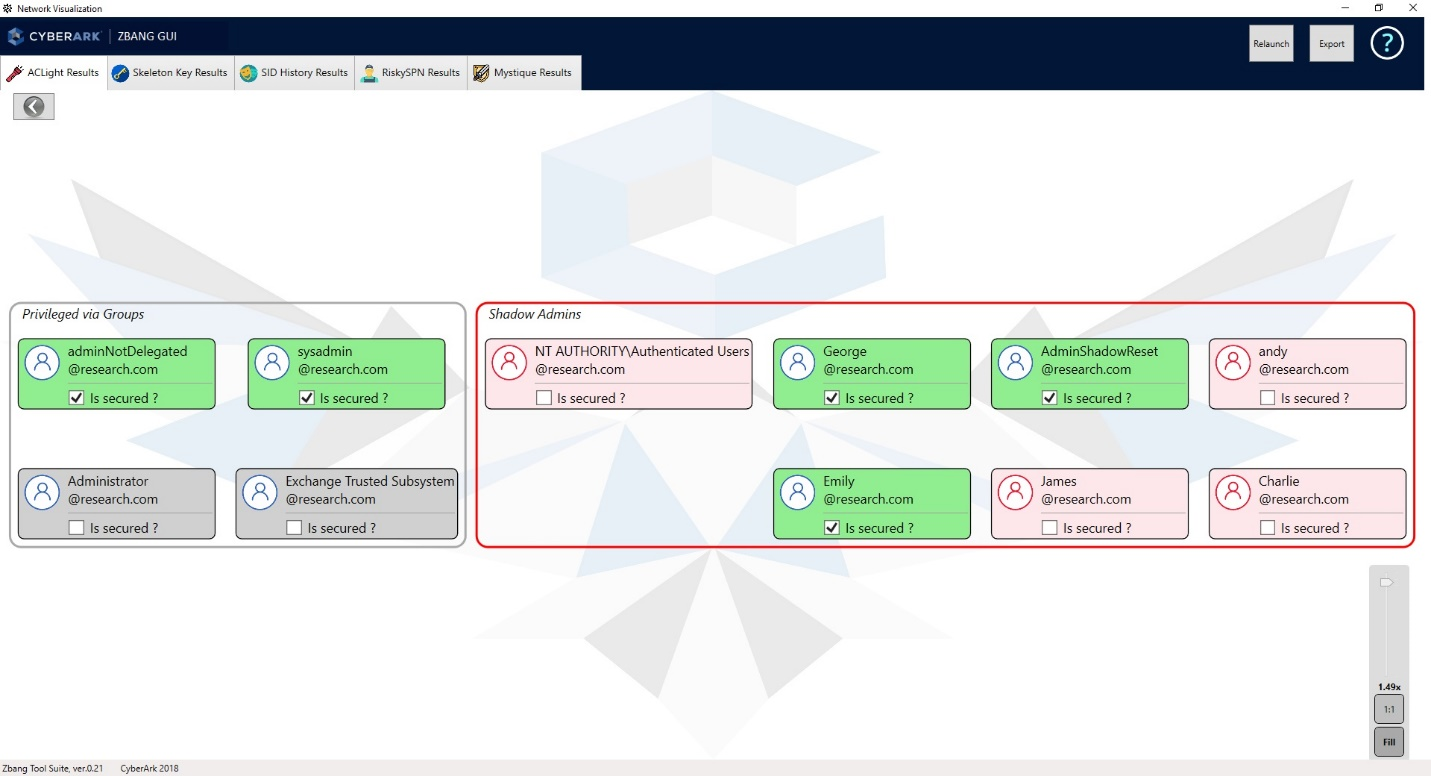
- वह डोमेन चुनें जिसे आपने स्कैन किया है।
- आपको खोजे गए सबसे विशेषाधिकार प्राप्त खातों की एक सूची दिखाई देगी।
- बाईं ओर - "मानक" विशेषाधिकार प्राप्त खाते देखें जो अपने समूह सदस्यता के कारण विशेषाधिकार प्राप्त करते हैं।
- दाईं ओर - "शैडो एडमिन" देखें। ये खाते सीधे ACL अनुमति असाइनमेंट के माध्यम से अपने विशेषाधिकार प्राप्त करते हैं। ये खाते मानक "डोमेन एडमिन" उपयोगकर्ताओं की तुलना में अधिक गुप्त हो सकते हैं, और इसलिए, वे उतने सुरक्षित नहीं हो सकते हैं जितने उन्हें होने चाहिए। हमलावर अक्सर ऐसे खातों को लक्षित करते हैं और उनसे समझौता करने का प्रयास करते हैं।
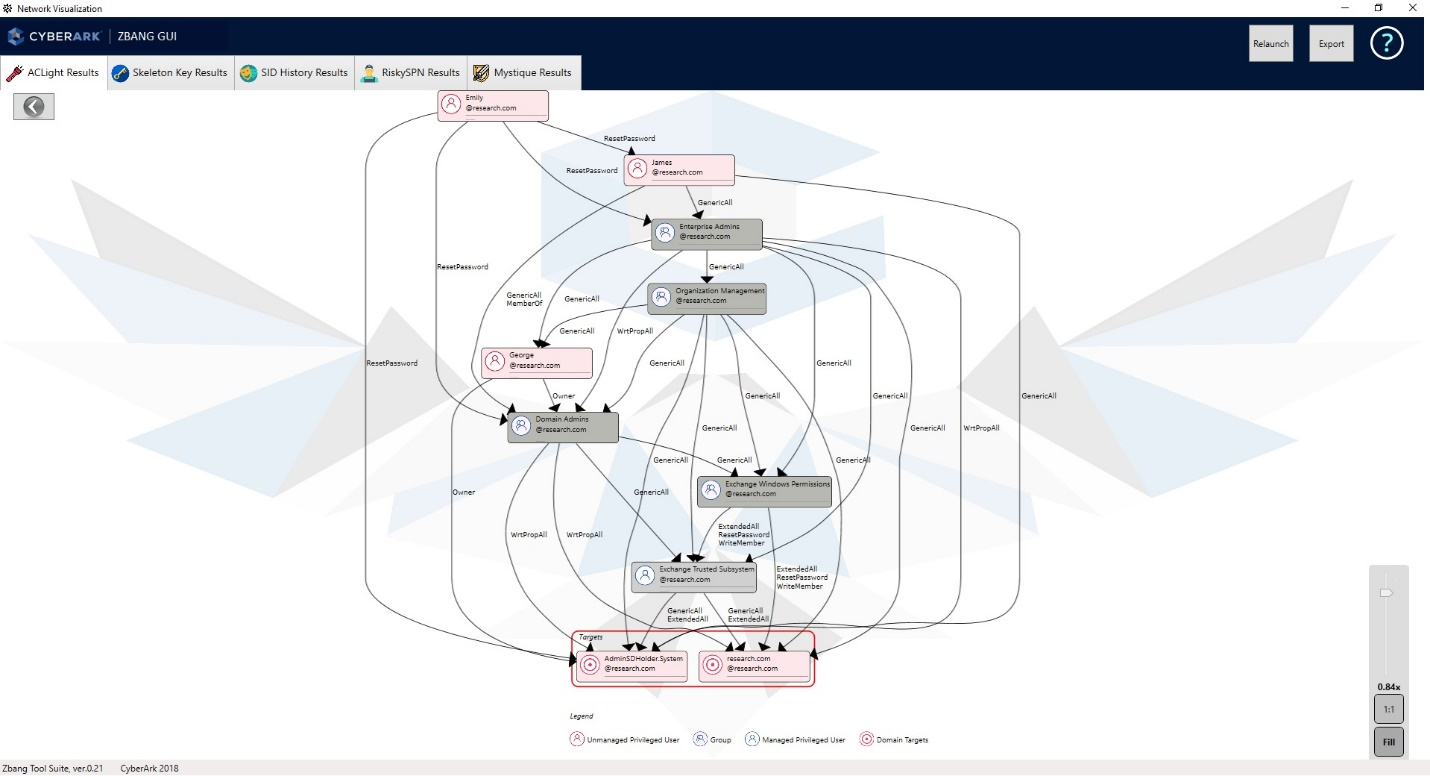
- प्रत्येक खाते पर, आप डबल-क्लिक कर सकते हैं और इसकी अनुमति ग्राफ की समीक्षा कर सकते हैं। यह आपको यह समझने में मदद कर सकता है कि इस खाते को विशेषाधिकार प्राप्त क्यों वर्गीकृत किया गया है।
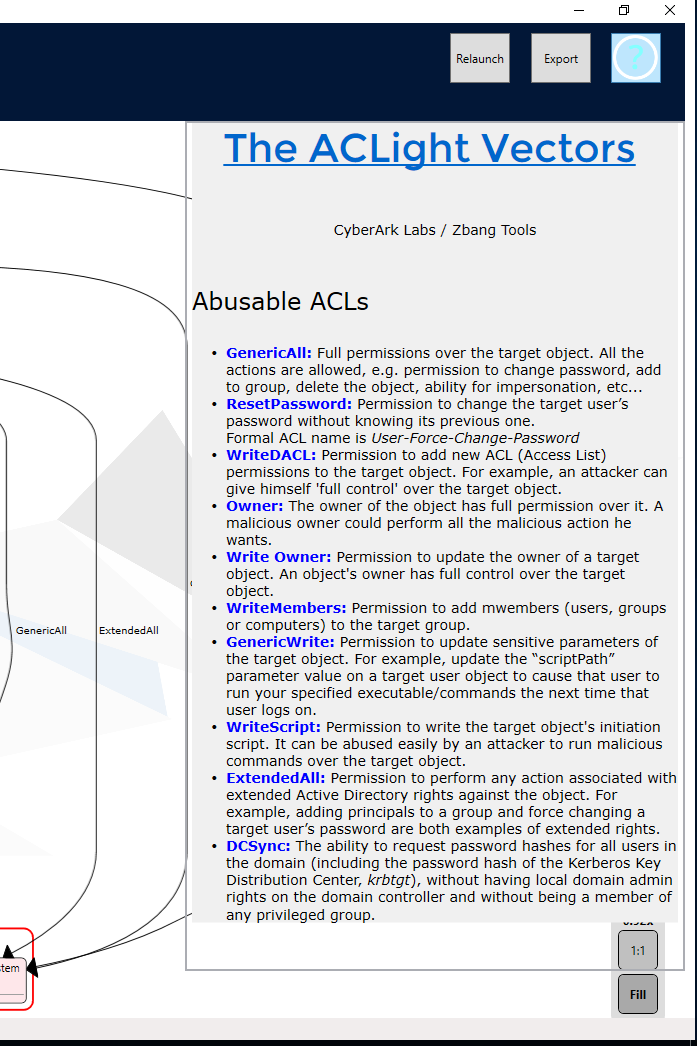
- विभिन्न दुरुपयोग योग्य ACL अनुमतियों का वर्णन एक छोटे सहायता पृष्ठ में किया गया है। देखने के लिए ऊपरी दाएँ कोने में "प्रश्न चिह्न" पर क्लिक करें:
-
शैडो एडमिन के खतरे के बारे में अधिक विवरण ब्लॉग पोस्ट में उपलब्ध हैं -
“Shadow Admins – The Stealthy Accounts That You Should Fear The Most”:
https://www.cyberark.com/threat-research-blog/shadow-admins-stealthy-accounts-fear/
-
स्कैन परिणामों की मैन्युअल जांच के लिए, सहेजी गई zBang परिणाम फ़ाइल को अनज़िप करें और परिणाम फ़ोल्डर की जाँच करें:
"[ज़िप की गई zBang परिणाम फ़ाइल का पथ]\ACLight-master\Results", इसमें एक सारांश रिपोर्ट है - "Privileged Accounts - Layers Analysis.txt"।
-
प्रत्येक खोजे गए विशेषाधिकार प्राप्त खाते पर:
- विशेषाधिकार प्राप्त खाते की पहचान करें।
- खाते से अनावश्यक अनुमतियाँ कम करें।
- खाते को सुरक्षित करें। इन तीन चरणों को मान्य करने के बाद, आप खाते को छोटे चयन बॉक्स में "V" से चिह्नित कर सकते हैं, जो इंटरफ़ेस पर इसे हरा बना देगा।
-
लक्ष्य सभी खातों को हरे रंग के साथ "सुरक्षित" के रूप में चिह्नित करना है।
B. स्केलेटन की स्कैन
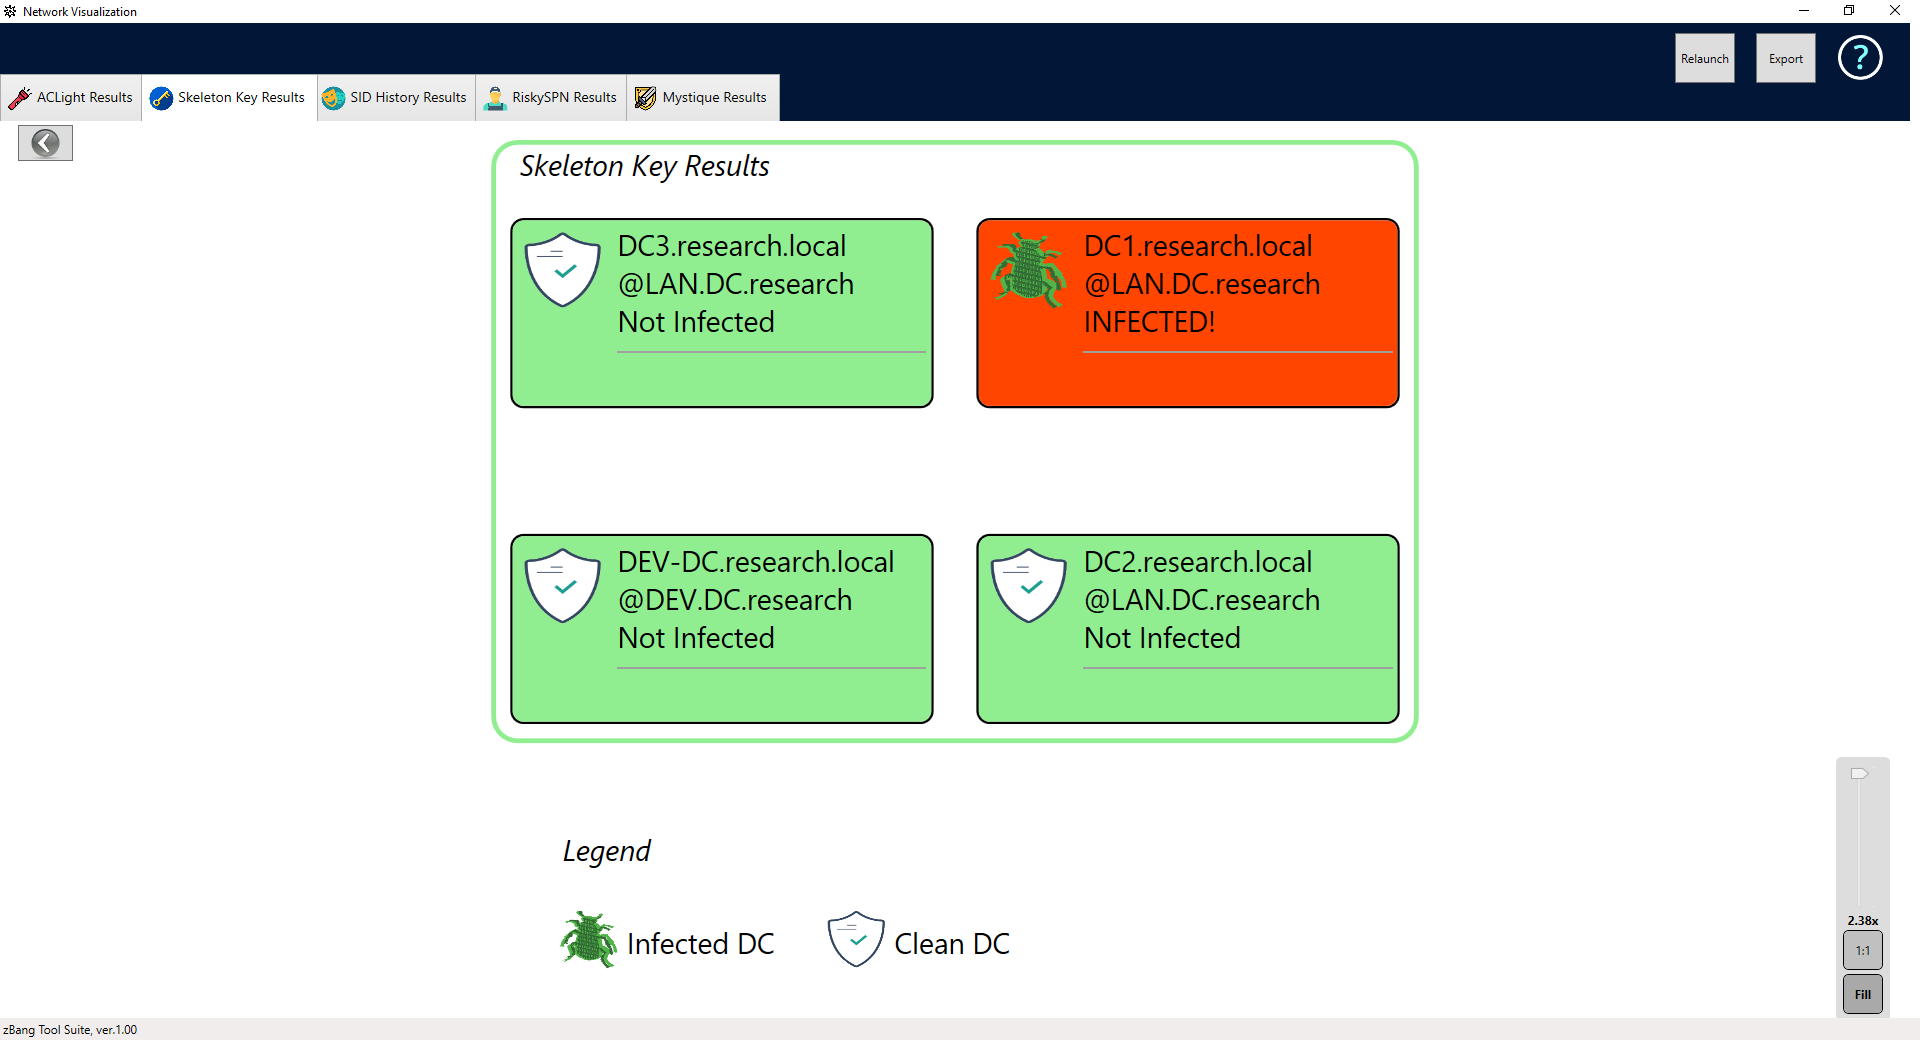
- स्कैन पृष्ठ में (ऊपर के अनुभाग में प्रासंगिक बुकमार्क पर क्लिक करें), सभी स्कैन किए गए DC की एक सूची होगी।
- सुनिश्चित करें कि वे सभी साफ़ हैं और हरे रंग से चिह्नित हैं।
- यदि स्कैन कोई संभावित संक्रमित DC ढूँढता है, तो जाँच प्रक्रिया शुरू करना महत्वपूर्ण है।
- स्केलेटन की मैलवेयर के बारे में अधिक विवरण @PyroTek3 द्वारा ब्लॉग पोस्ट में उपलब्ध हैं
“Active Directory Domain Controller Skeleton Key Malware & Mimikatz”: https://adsecurity.org/?p=1255
C. SID हिस्ट्री स्कैन
- इस स्कैन पृष्ठ में, द्वितीयक SID (SID हिस्ट्री विशेषता) वाले डोमेन खातों की एक सूची होगी।
- प्रत्येक खाते में दो कनेक्टर तीर होंगे, एक बाईं ओर इसके मुख्य SID के लिए, दूसरा दाईं ओर इसके द्वितीयक SID के लिए (मास्क आइकन के साथ)।
- यदि मुख्य SID विशेषाधिकार प्राप्त है, तो वह लाल रंग में होगा, और यदि SID हिस्ट्री विशेषाधिकार प्राप्त है, तो वह लाल मास्क के रूप में प्रदर्शित होगा।
- आपको संभावित बहुत जोखिमपूर्ण स्थितियों की खोज करनी चाहिए, जिसमें एक खाते में गैर-विशेषाधिकार प्राप्त मुख्य SID है लेकिन साथ ही एक विशेषाधिकार प्राप्त द्वितीयक SID है।
यह परिदृश्य बहुत संदिग्ध है और आपको इस खाते की जाँच करनी चाहिए और जाँच करनी चाहिए कि इसे विशेषाधिकार प्राप्त द्वितीयक SID क्यों प्राप्त हुआ। सुनिश्चित करें कि यह नेटवर्क में किसी संभावित घुसपैठिए द्वारा नहीं जोड़ा गया था।
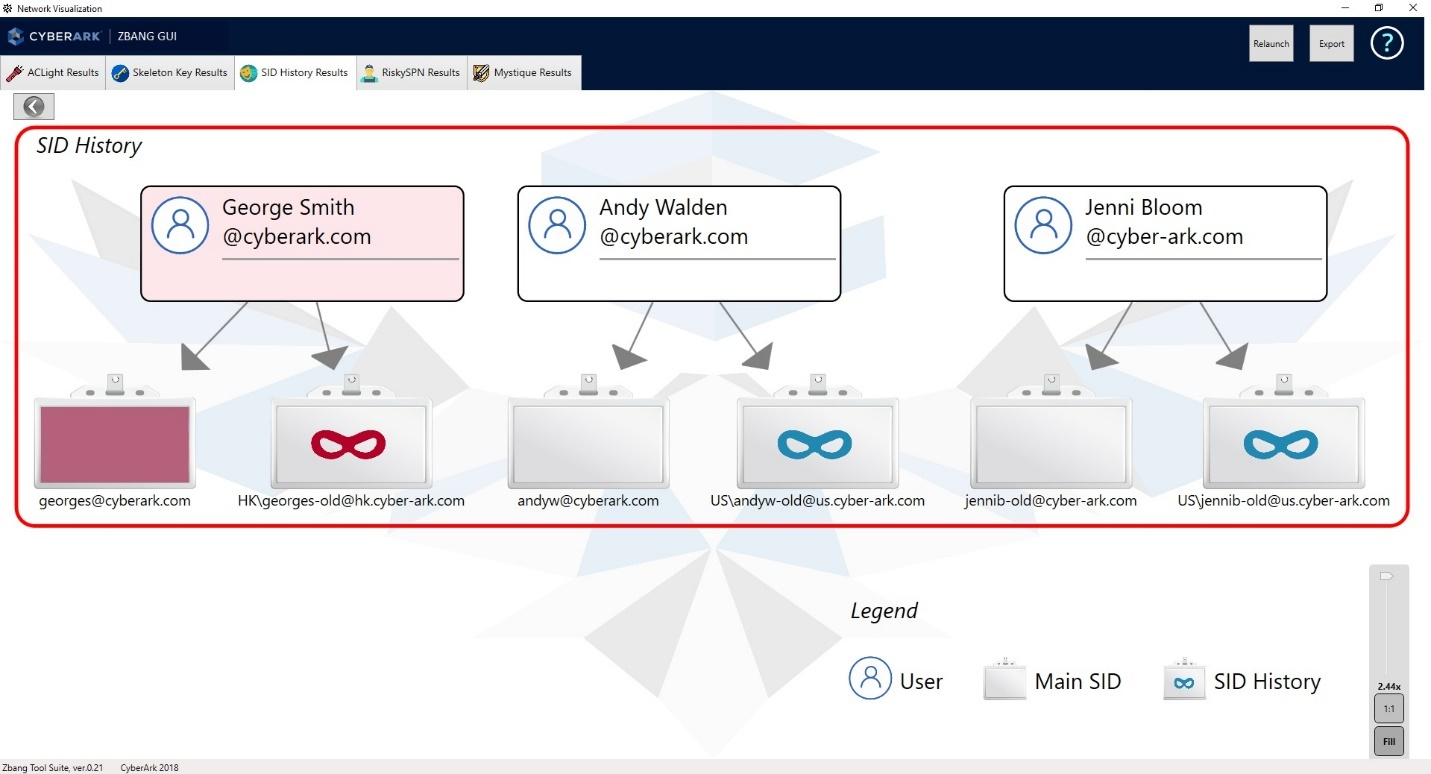
* विज़ुअलाइज़ेशन की सुविधा के लिए, यदि गैर-विशेषाधिकार प्राप्त SID हिस्ट्री वाले बड़ी संख्या में खाते (दस से अधिक) मौजूद हैं, तो उन्हें प्रदर्शन से फ़िल्टर कर दिया जाएगा, क्योंकि ये खाते कम संवेदनशील हैं।
- स्कैन परिणामों की मैन्युअल जांच के लिए, सहेजी गई zBang परिणाम फ़ाइल को अनज़िप करें और csv फ़ाइल जाँचें:
“[ज़िप की गई zBang परिणाम फ़ाइल का पथ]\SIDHistory\Results\Report.csv"।
- SID हिस्ट्री के दुरुपयोग के बारे में अधिक विवरण इयान फर्र द्वारा ब्लॉग पोस्ट में उपलब्ध हैं
“Security Focus: sIDHistory”: https://blogs.technet.microsoft.com/poshchap/2015/12/04/security-focus-sidhistory-sid-filtering-sanity-check-part-1-aka-post-100/
D. RiskySPNs स्कैन
- स्कैन परिणाम पृष्ठ में, उपयोगकर्ता खातों के साथ पंजीकृत सभी SPN की एक सूची होगी।
 cyberark/zbang







