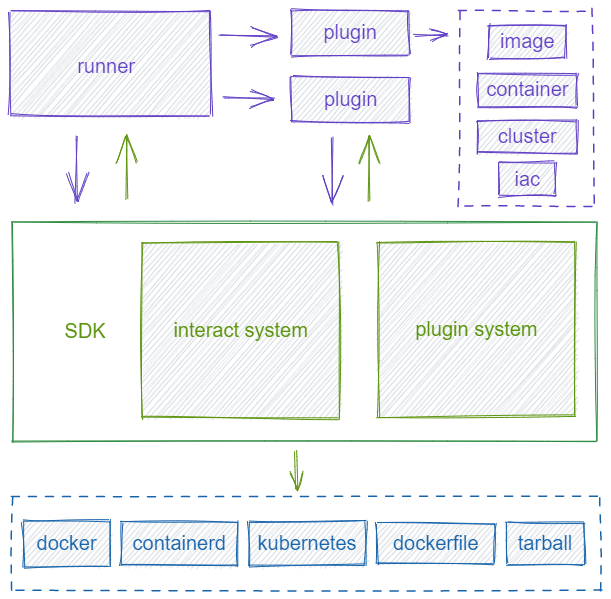
veinmind-tools एक कंटेनर सुरक्षा उपकरण समूह है जो 长亭科技 द्वारा स्वयं विकसित किया गया है और veinmind-sdk पर आधारित है।


veinmind-tools चैटिन टेक्नोलॉजी द्वारा स्व-विकसित, मुयुन टीम द्वारा इन्क्यूबेटेड, और veinmind-sdk पर आधारित एक कंटेनर सुरक्षा टूलकिट है।
veinmind, चीनी नाम 问脉 है, जिसका अर्थ है कंटेनर सुरक्षा में शिराओं को देखना, निदान और उपचार करना। इसका उद्देश्य क्लाउड-नेटिव क्षेत्र में एक प्रभावी उपाय बनना है।
चीनी दस्तावेज़ | English
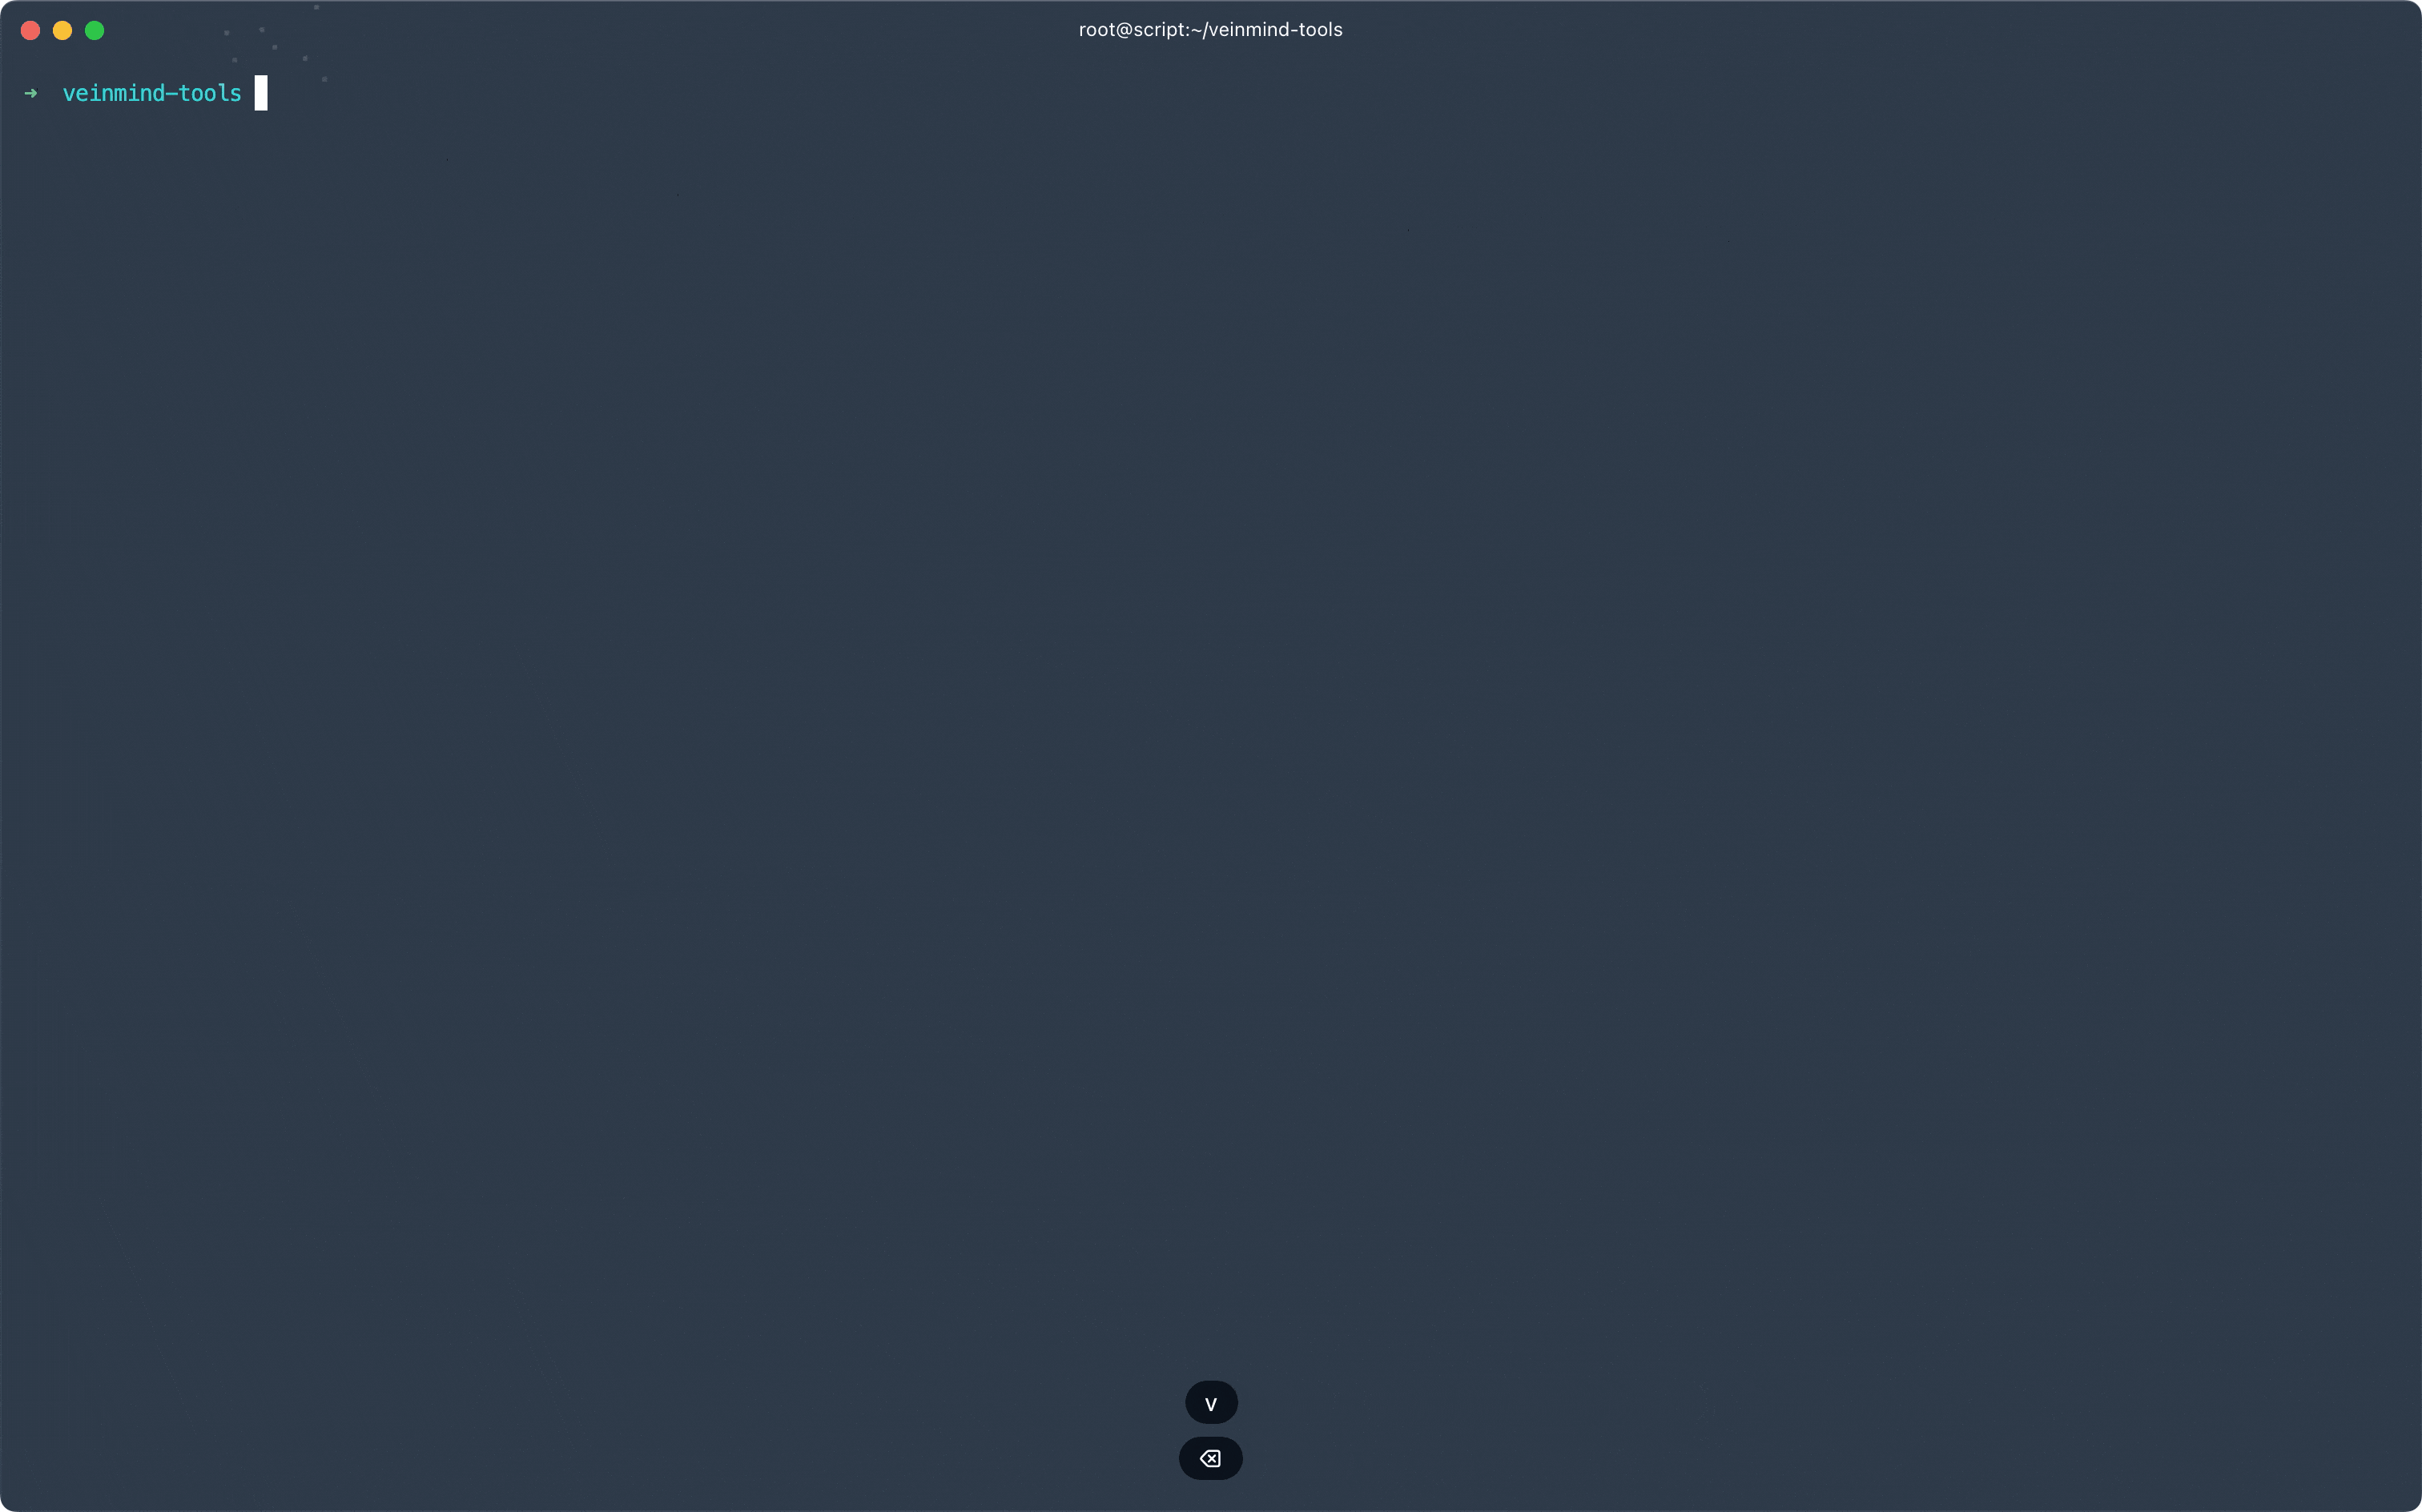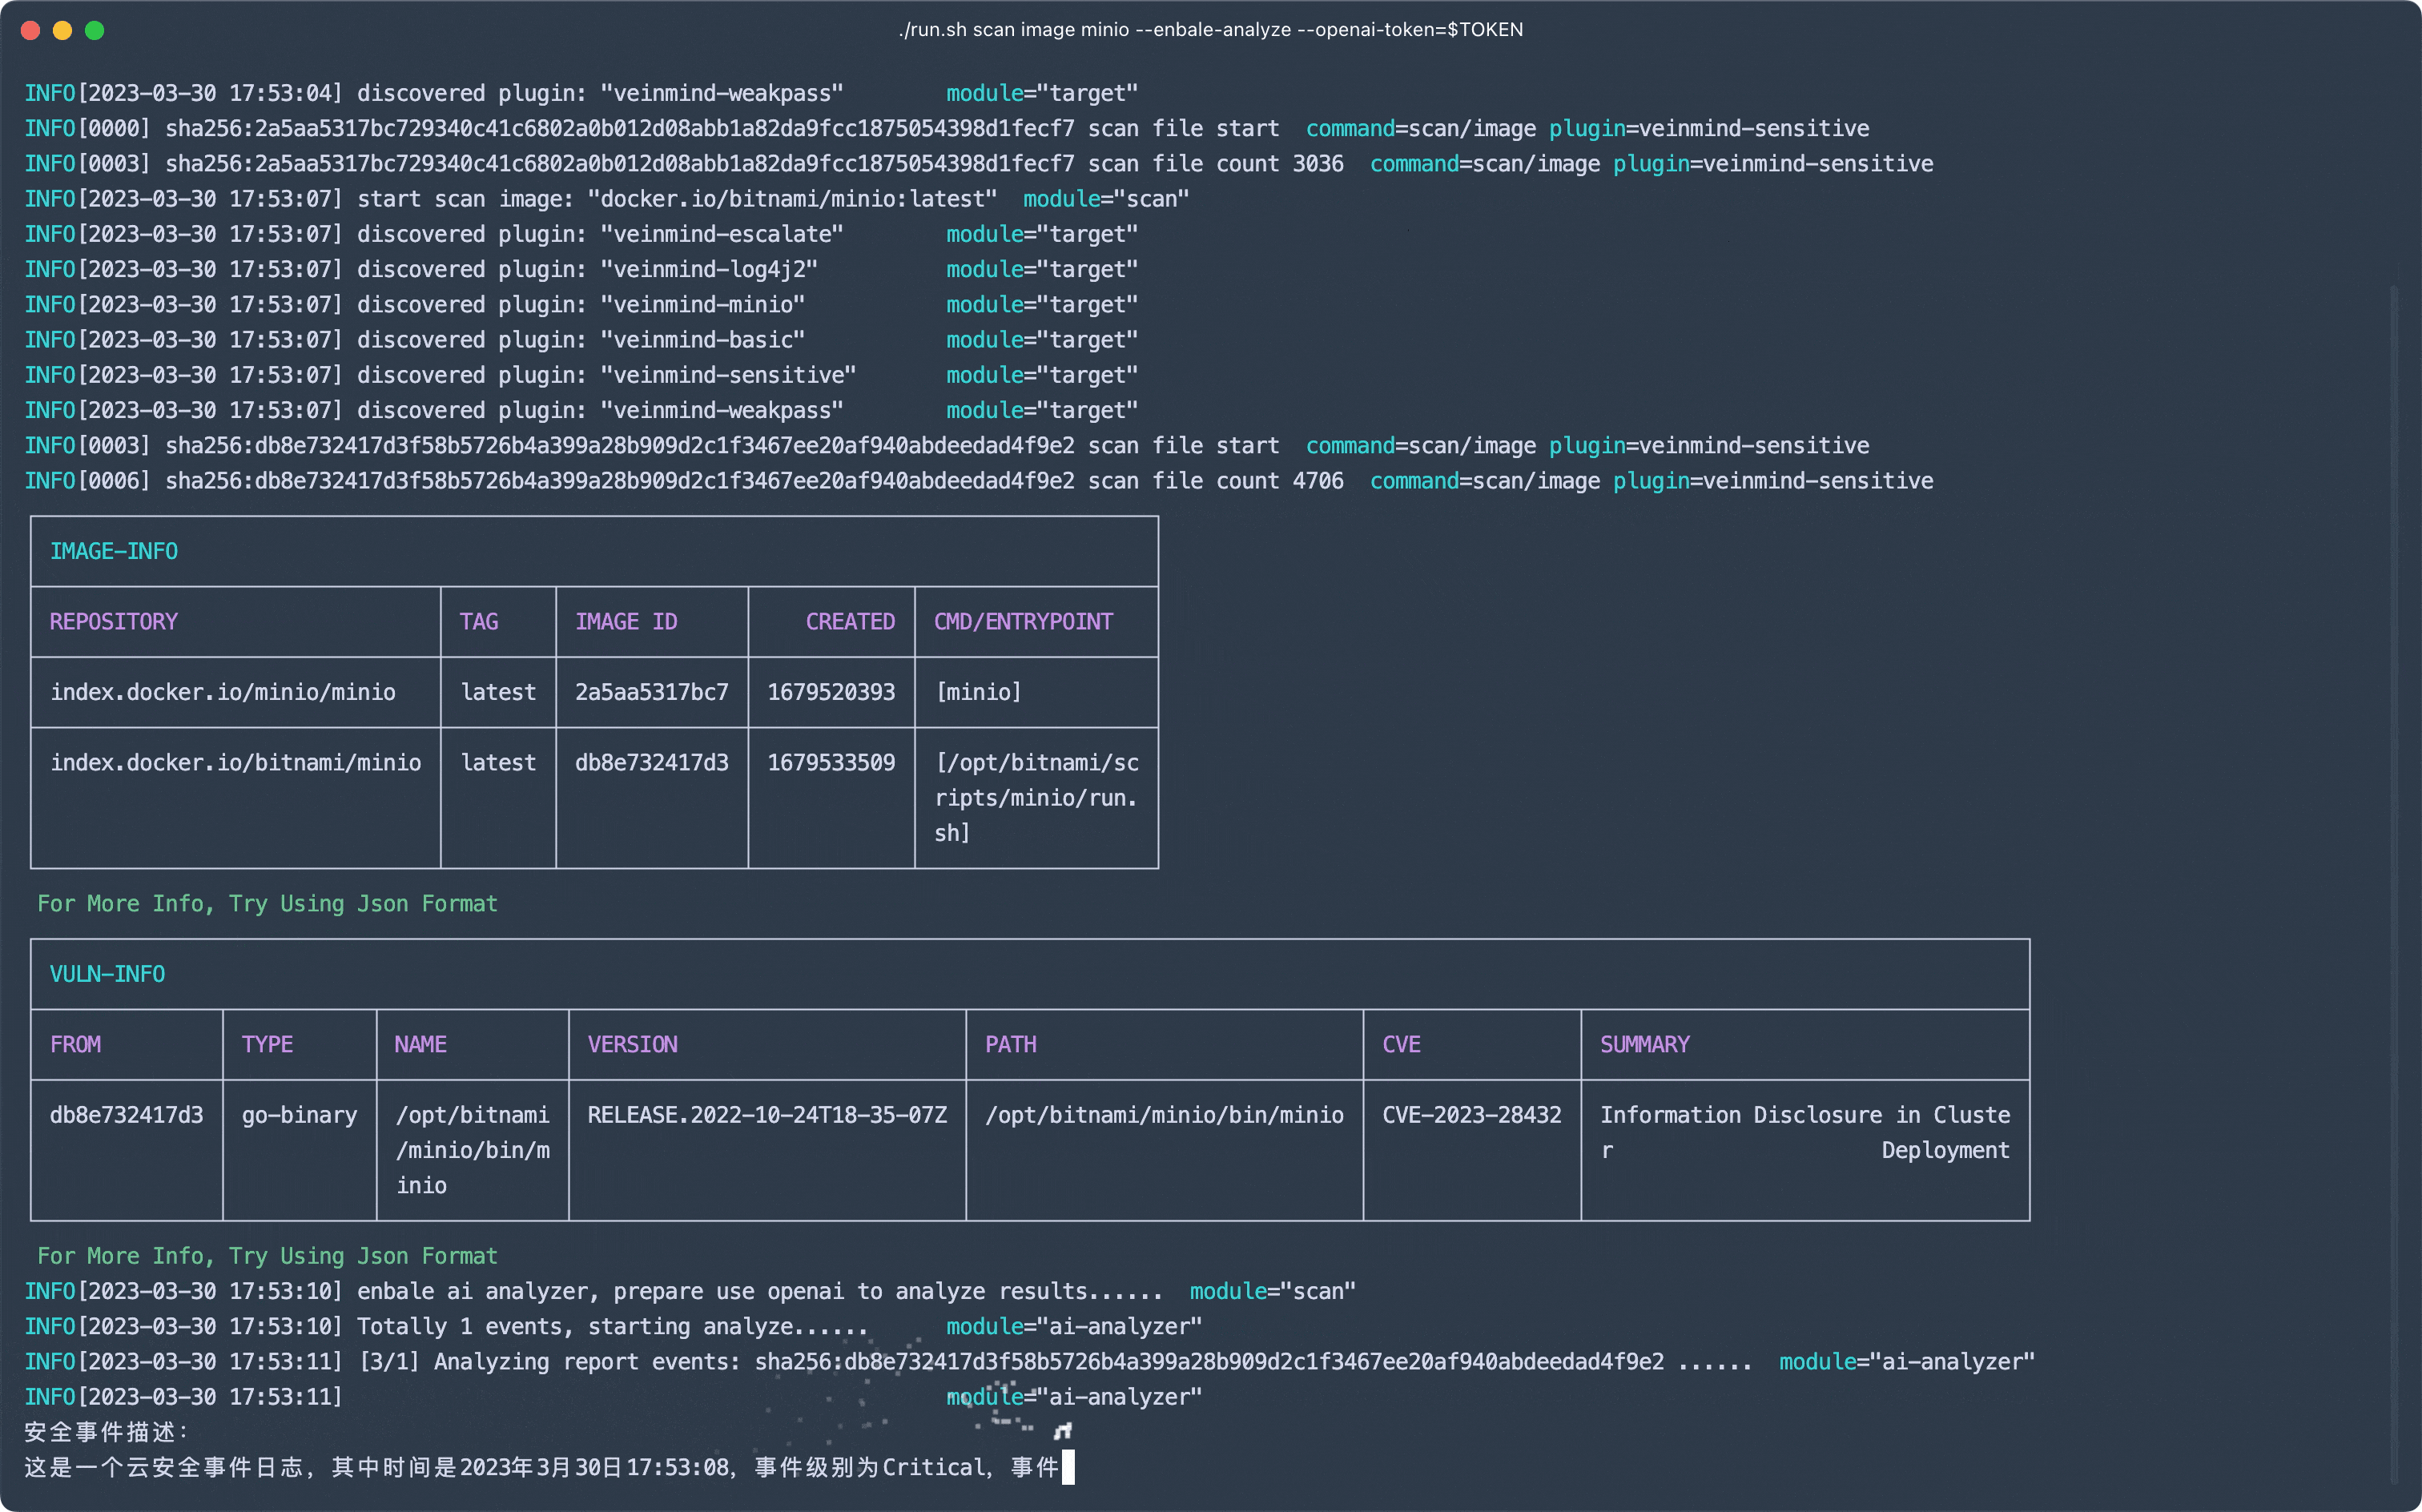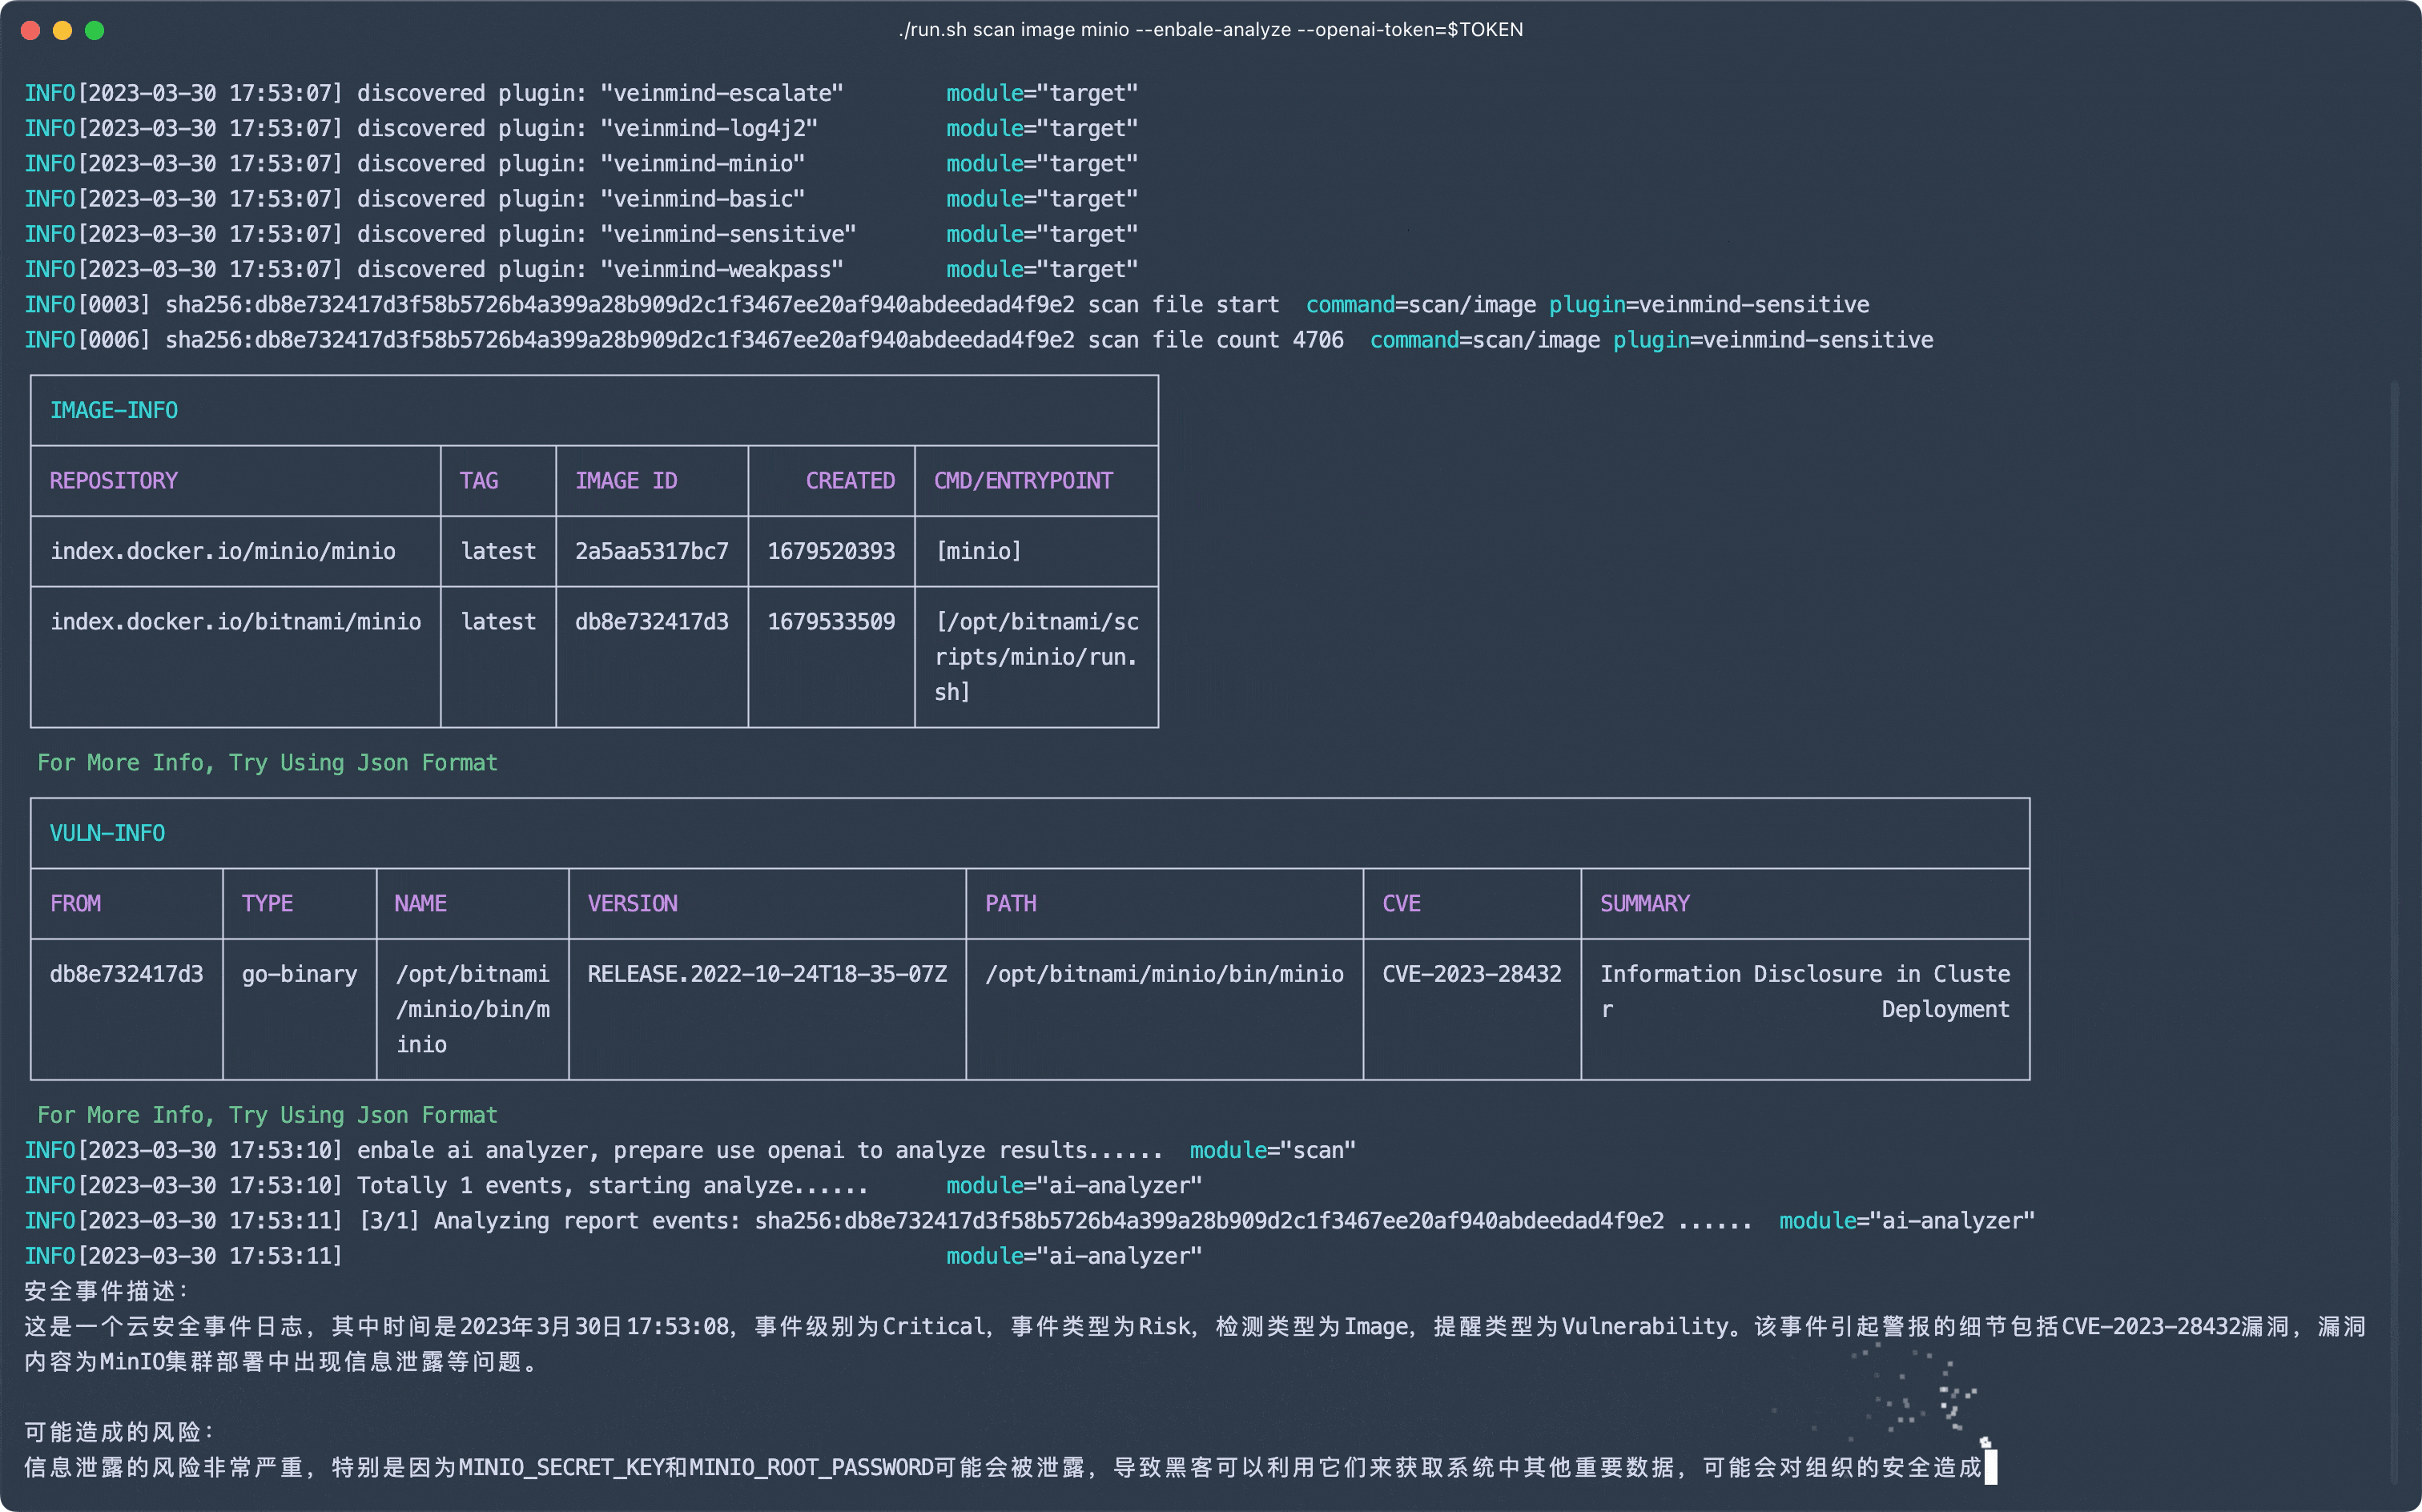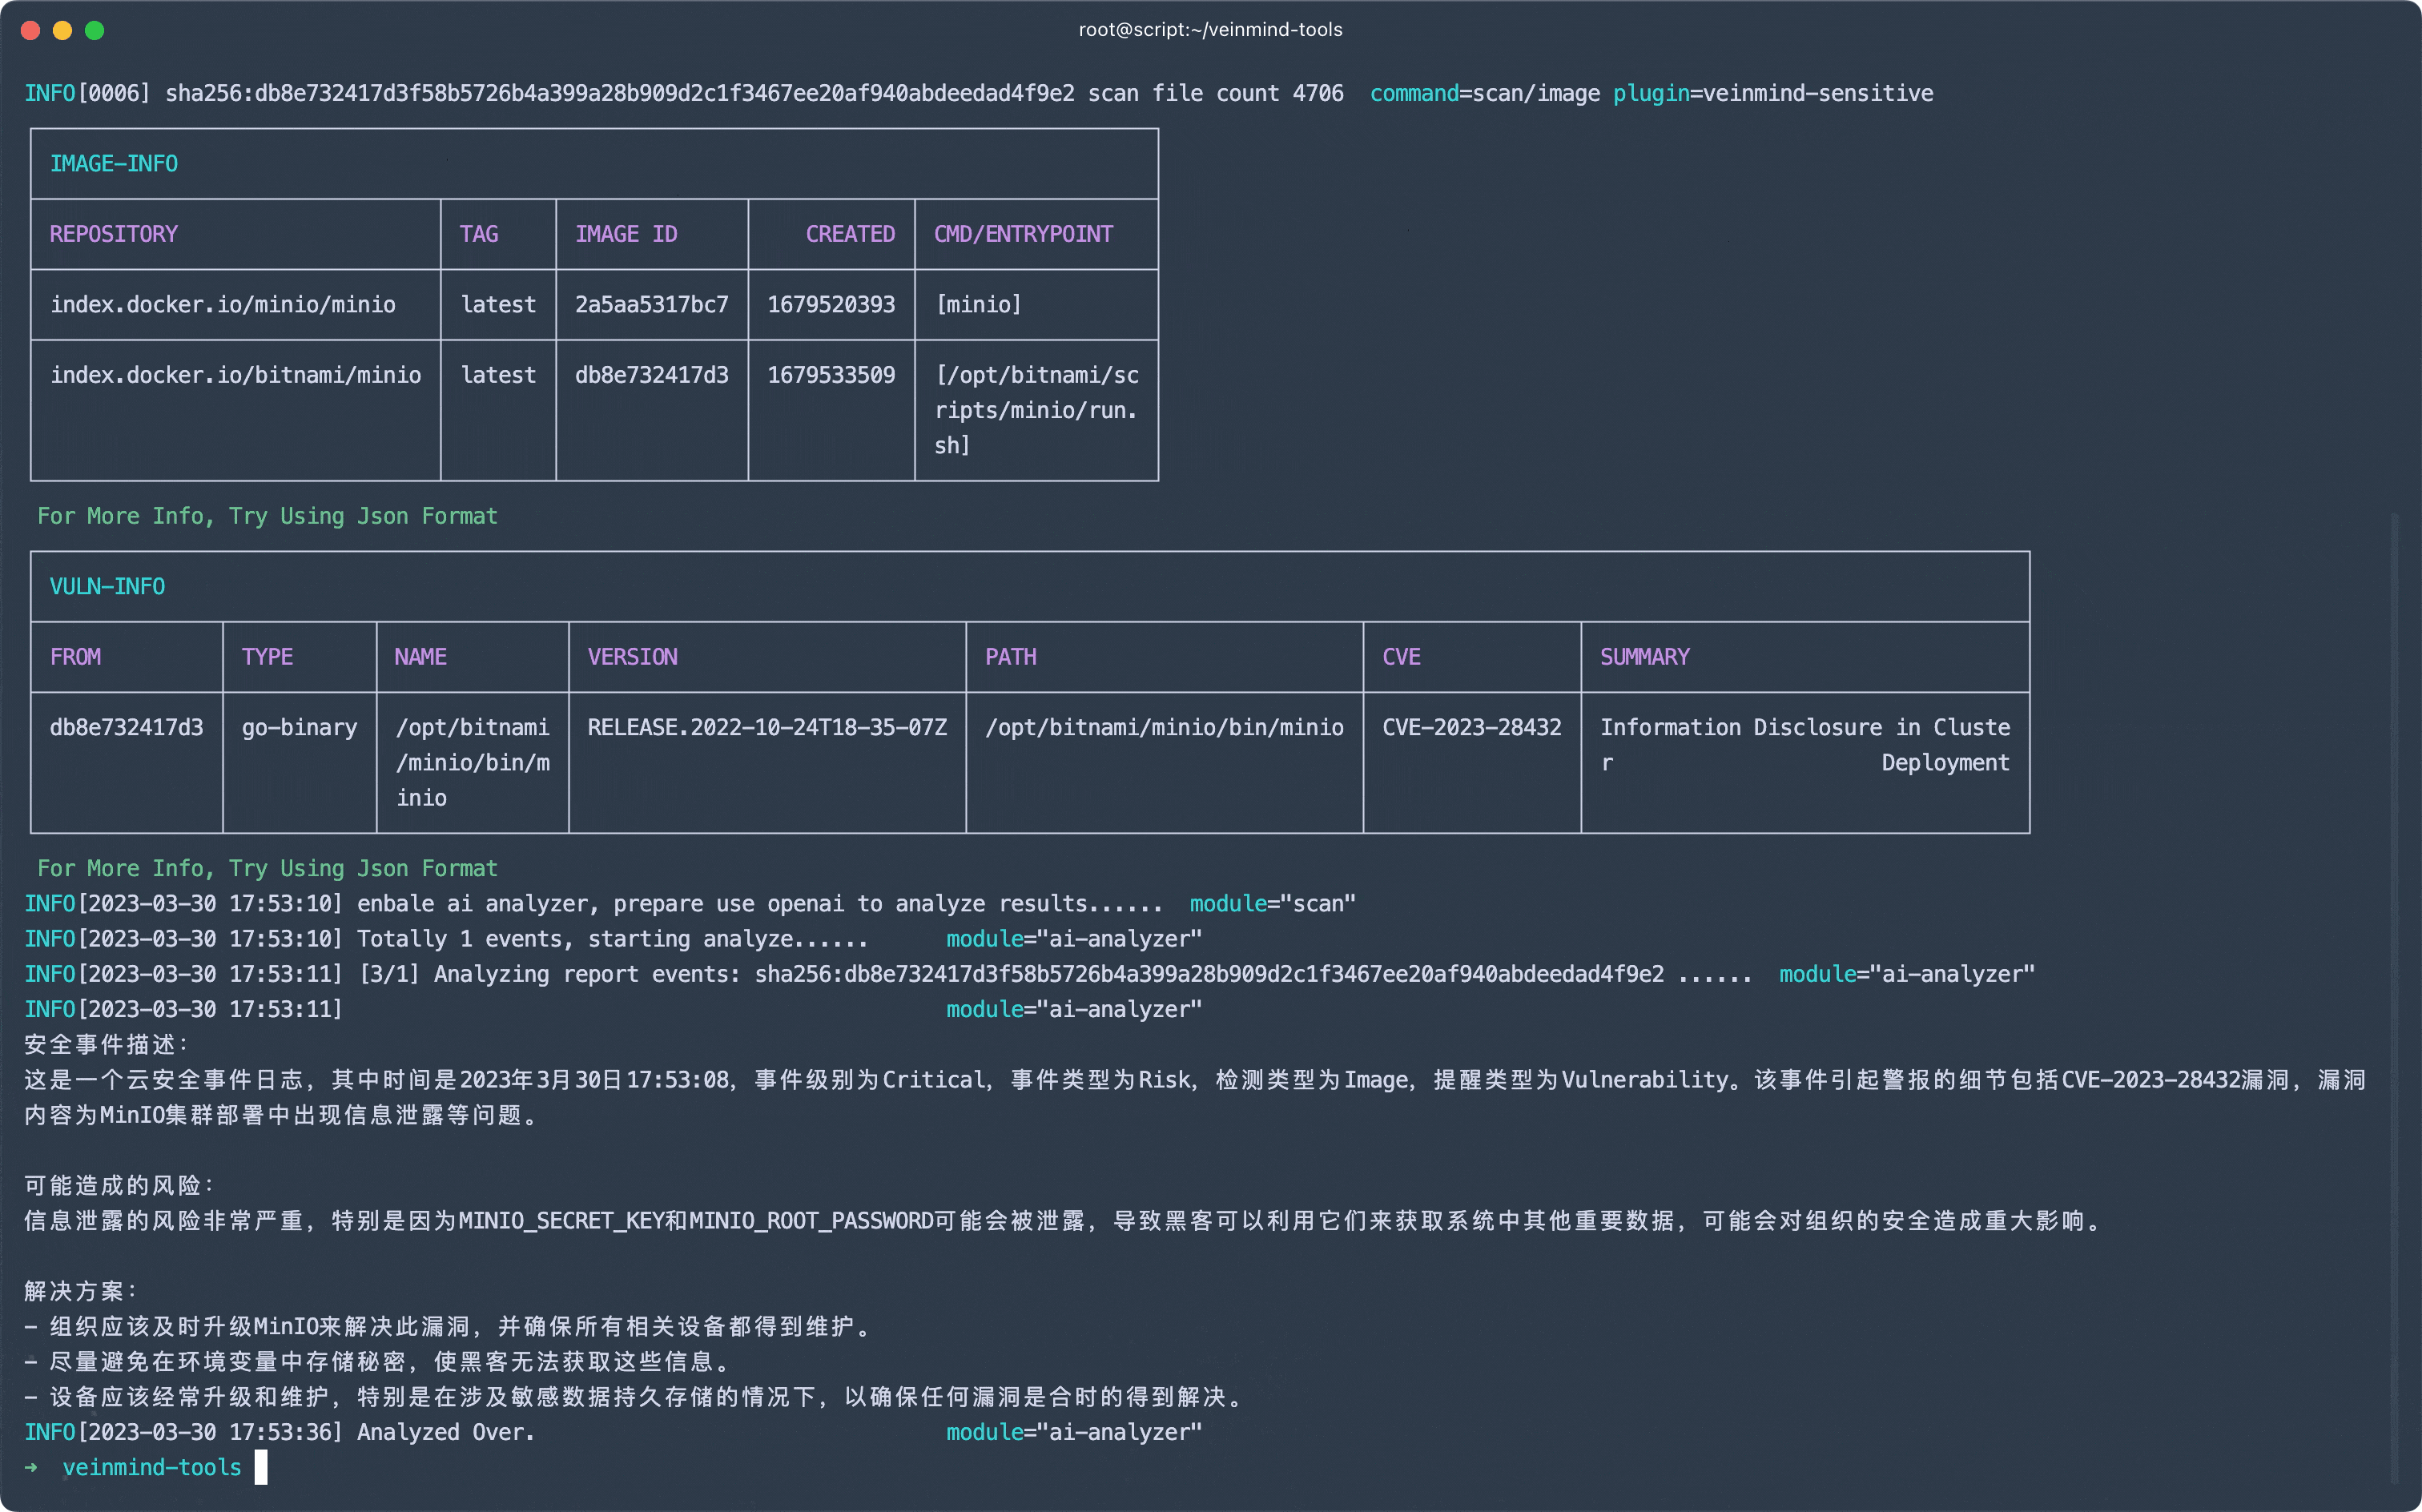
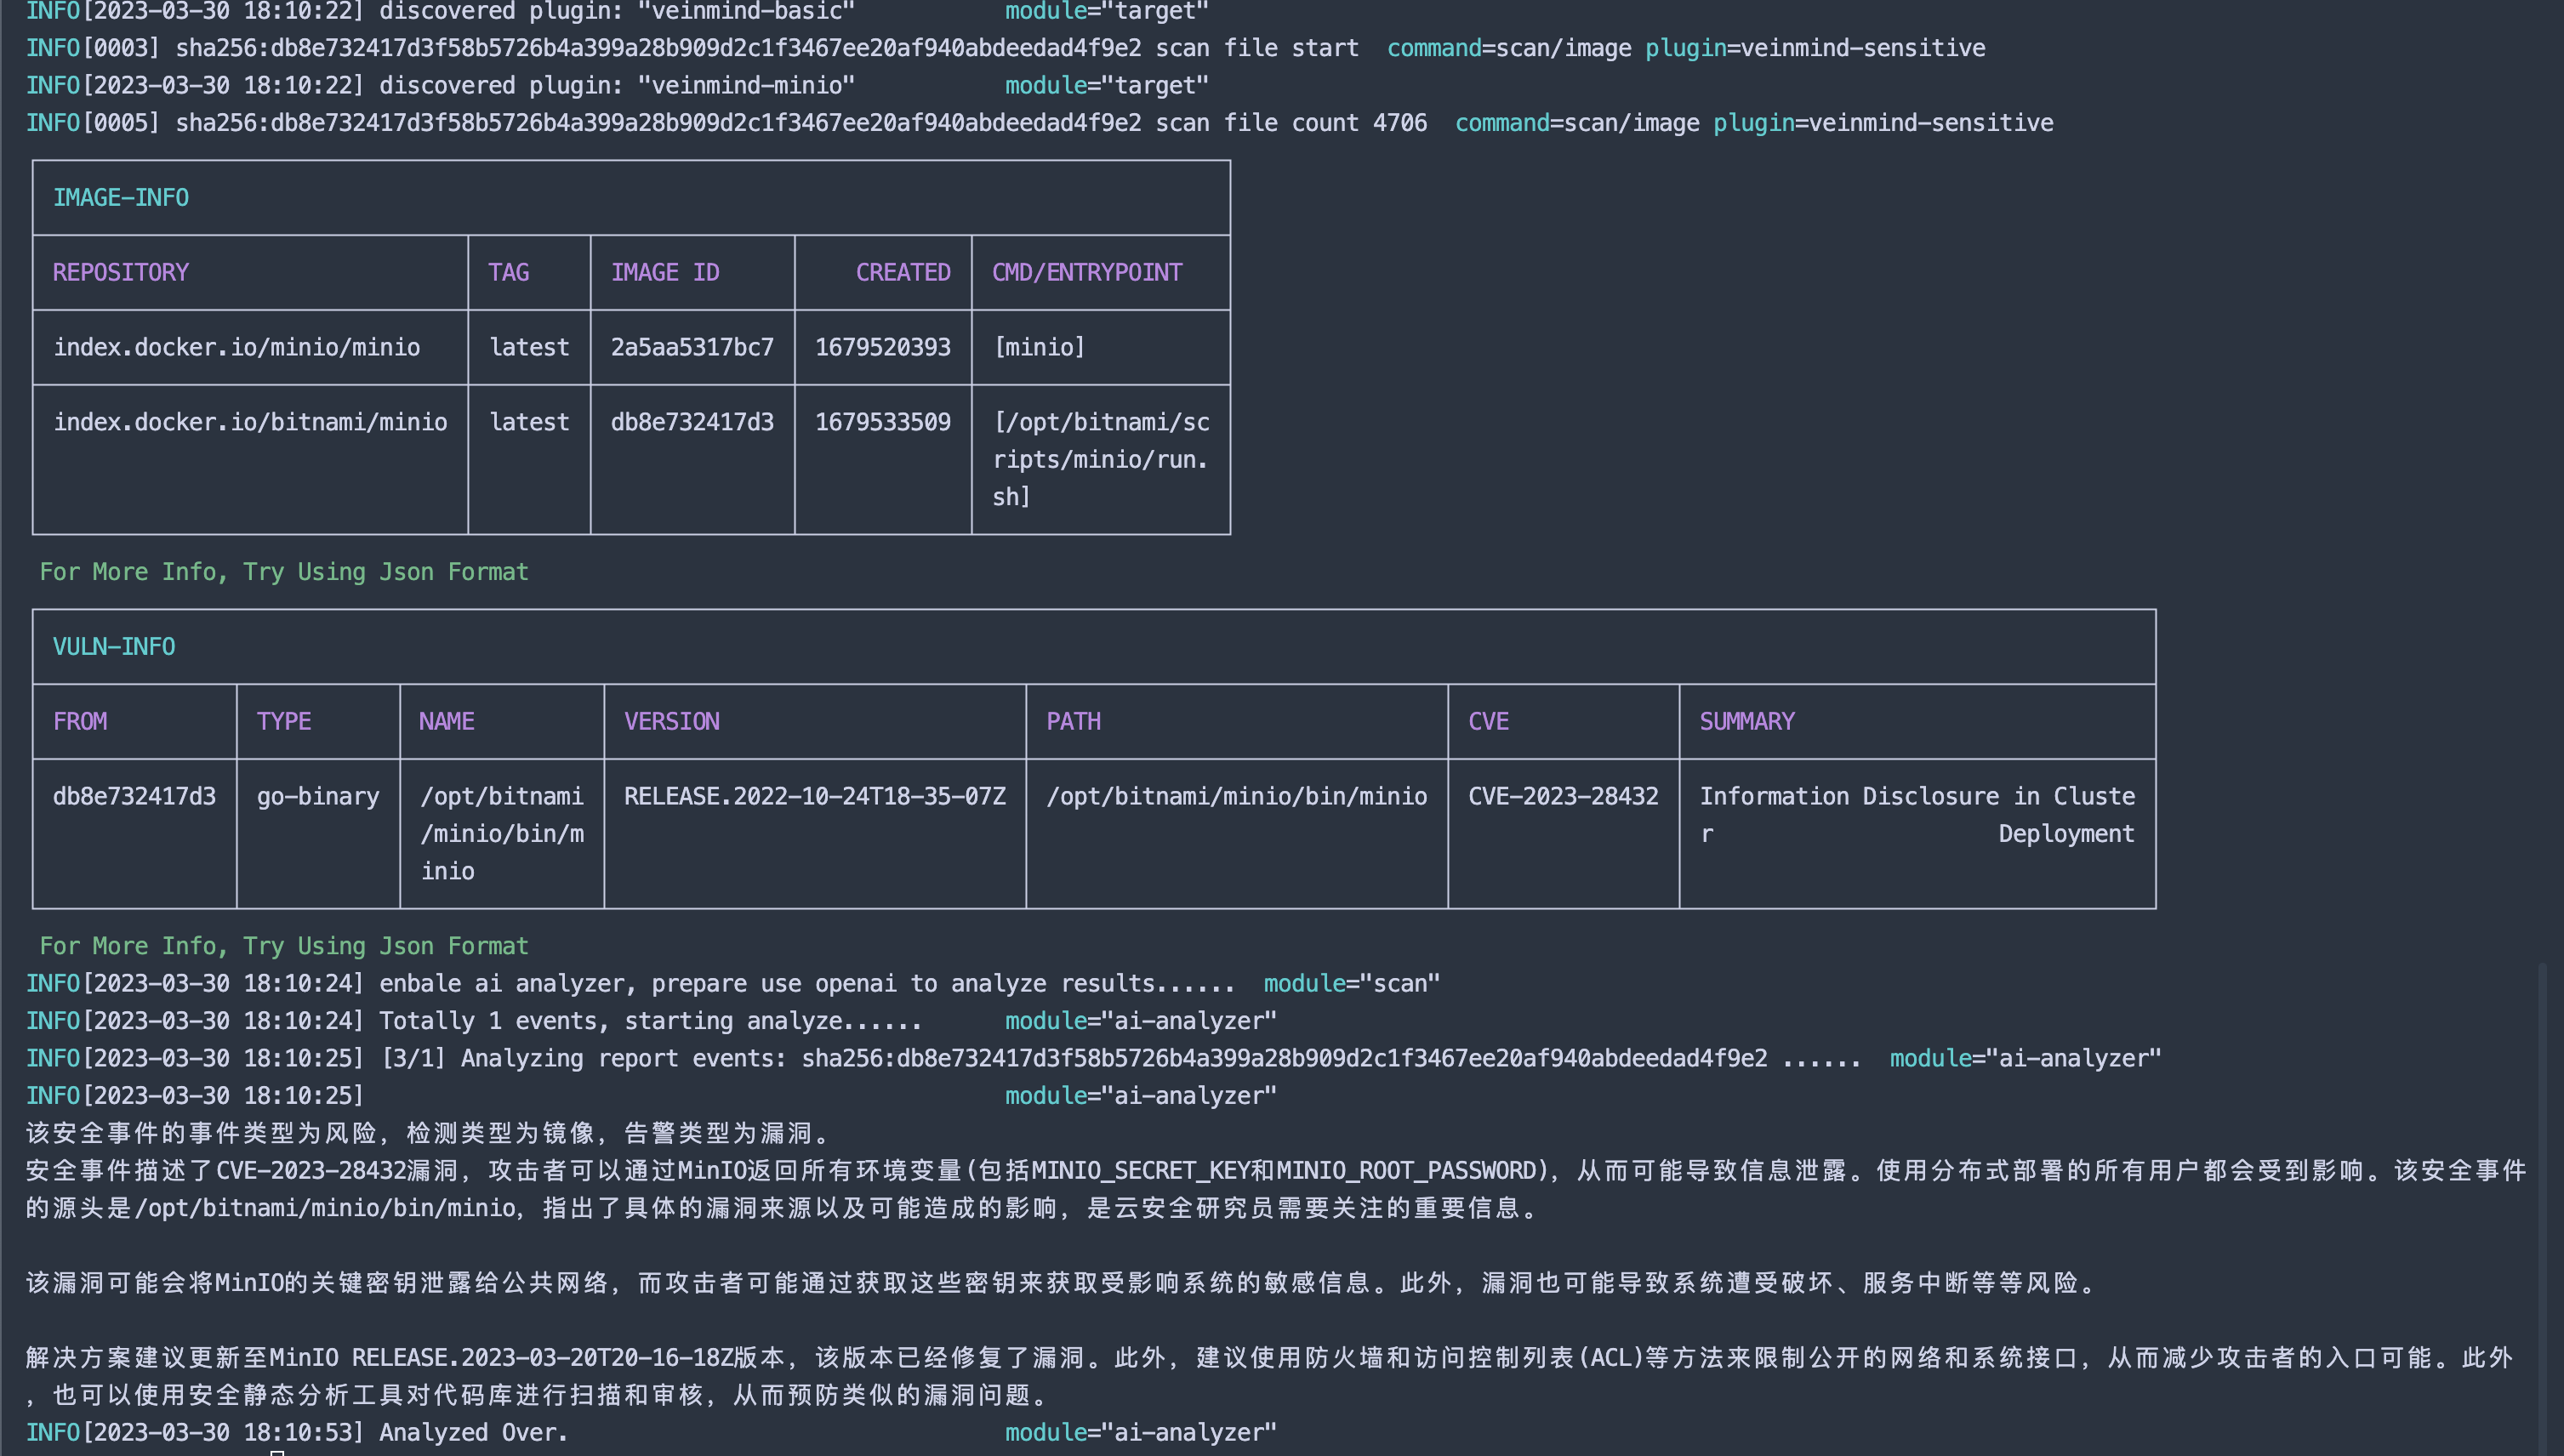
veinmind ने OpenAI को एकीकृत किया है, आप स्कैन परिणामों का मानवीकृत विश्लेषण करने के लिए OpenAI का उपयोग कर सकते हैं, जिससे आपको यह स्पष्ट रूप से समझने में मदद मिलती है कि इस स्कैन में कौन से जोखिम पाए गए।
docker info
docker pull registry.veinmind.tech/veinmind/veinmind-runner:latest
wget -q https://download.veinmind.tech/scripts/veinmind-runner-parallel-container-run.sh -O run.sh && chmod +x run.sh
./run.sh scan [image/container]
./run.sh scan [image/container] --enable-analyze --openai-token <your_openai_token>
नोट: OpenAI का उपयोग करते समय, सुनिश्चित करें कि वर्तमान नेटवर्क OpenAI तक पहुंच सकता है। समानांतर कंटेनर शुरू करते समय, आपको मैन्युअल रूप से docker run -e http_proxy=xxxx -e https_proxy=xxxx के माध्यम से प्रॉक्सी सेट करनी होगी (गैर-ग्लोबल प्रॉक्सी परिदृश्य में)।
./run.sh scan [image/container] --format=html,cli
रिपोर्ट वर्तमान निर्देशिका में एक
report.htmlयाreport.jsonउत्पन्न करेगी। आप,का उपयोग करके एकाधिक रिपोर्ट प्रारूप पास कर सकते हैं, जैसे--format=html,cli,jsonतीन अलग-अलग रिपोर्ट आउटपुट करेगा।
| उपकरण | कार्यक्षमता |
|---|---|
| veinmind-runner | स्कैन टूल होस्ट |
| veinmind-malicious | कंटेनर/इमेज में दुर्भावनापूर्ण फ़ाइलें स्कैन करें |
| veinmind-weakpass | कंटेनर/इमेज में कमजोर पासवर्ड स्कैन करें |
| veinmind-log4j2 | कंटेनर/इमेज में log4j2 कमजोरियां स्कैन करें |
| veinmind-minio | कंटेनर/इमेज में minio कमजोरियां स्कैन करें |
| veinmind-sensitive | इमेज में संवेदनशील जानकारी स्कैन करें |
| veinmind-backdoor | इमेज में बैकडोर स्कैन करें |
| veinmind-history | इमेज में असामान्य इतिहास कमांड स्कैन करें |
| veinmind-vuln | कंटेनर/इमेज में संपत्ति जानकारी और कमजोरियां स्कैन करें |
| veinmind-webshell | इमेज में वेबशेल स्कैन करें |
| veinmind-unsafe-mount | कंटेनर में असुरक्षित माउंट निर्देशिकाएं स्कैन करें |
| veinmind-iac | इमेज/क्लस्टर की IaC फ़ाइलें स्कैन करें |
| veinmind-escape | कंटेनर/इमेज में एस्केप जोखिम स्कैन करें |
| veinmind-privilege-escalation | कंटेनर/इमेज में विशेषाधिकार वृद्धि जोखिम स्कैन करें |
| veinmind-trace | कंटेनर में घुसपैठ के निशान स्कैन करें |
PS: वर्तमान में सभी उपकरण समानांतर कंटेनर मोड में चलने का समर्थन करते हैं।
आप example के माध्यम से शीघ्रता से एक veinmind-tools प्लगइन बना सकते हैं, विशिष्ट विवरण के लिए veinmind-example देखें।
| नाम | श्रेणी | संगत है या नहीं |
|---|---|---|
| Jenkins | CI/CD | ✔️ |
| Gitlab CI | CI/CD | ✔️ |
| Github Action | CI/CD | ✔️ |
| DockerHub | इमेज रिपॉजिटरी | ✔️ |
| Docker Registry | इमेज रिपॉजिटरी | ✔️ |
| Harbor | इमेज रिपॉजिटरी | ✔️ |
| Docker | कंटेनर रनटाइम | ✔️ |
| Containerd | कंटेनर रनटाइम | ✔️ |
| Kubernetes | क्लस्टर | ✔️ |
veinmind-tools अब CTStack समुदाय में शामिल हो गया है।









