
 #1
समझौता किए गए सिस्टम और नेटवर्क के भीतर पहुंच बनाए रखने, अन्वेषण करने और नियंत्रण का विस्तार करने के उपकरण।
Kitploit अनुशंसित

 ggerganov/wave-share
सर्वररहित, पीयर-टू-पीयर, ध्वनि के माध्यम से स्थानीय फ़ाइल साझाकरण
 cracked5pider/stardust
एक आधुनिक 32/64-बिट स्थिति-स्वतंत्र इम्प्लांट टेम्पलेट
 61106960/adpeas
पावरशेल टूल जो सक्रिय निर्देशिका (Active Directory) की गणना को स्वचालित करता है।
 matterpreter/offensivecsharp
आक्रामक C# टूलिंग का संग्रह
 screetsec/brutal
Teensy के लिए पेलोड, रबर डकी जैसा लेकिन सिंटैक्स अलग है। यह मानव इंटरफ़ेस उपकरण ( HID हमले ) है। Teensy के साथ प्रवेश । Brutal एक टूलकिट है जो…
 sensepost/ruler
Exchange सेवाओं के दुरुपयोग हेतु एक उपकरण
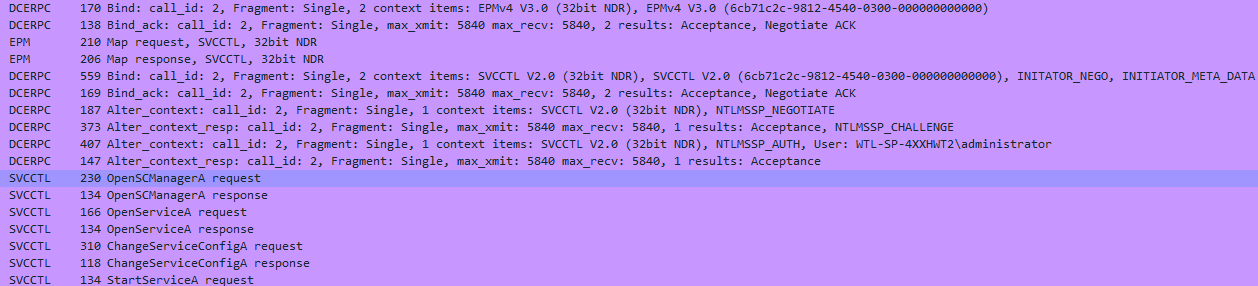 mr-un1k0d3r/scshell
फाइललेस पार्श्व संचलन उपकरण जो कमांड चलाने के लिए ChangeServiceConfigA पर निर्भर करता है
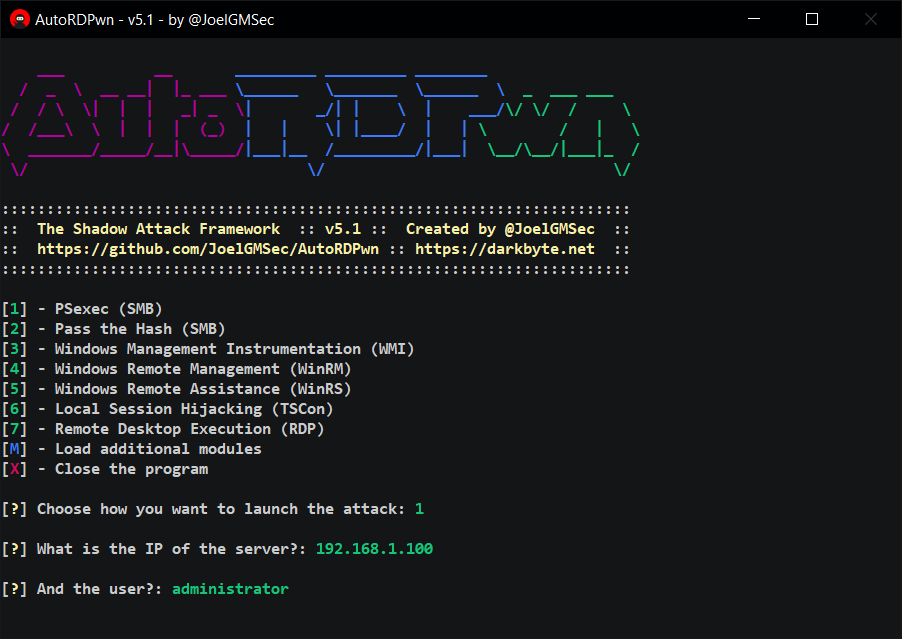 joelgmsec/autordpwn
The Shadow Attack Framework
 lyravoid/folkpatch
Boot partition को reflashing के लिए patch करके kernel तक root access आसानी से प्राप्त किया जा सकता है। यह समाधान APatch की non-parallel extended…
 trustedsec/cs-remote-ops-bof
Remote operations commands implemented using Beacon Object Files
 timwr/cve-2016-5195
CVE-2016-5195 (dirtycow/dirtyc0w) Android के लिए प्रूफ ऑफ कॉन्सेप्ट
 blacksnufkin/byovd
BYOVD अनुसंधान उपयोग-मामले जिनमें असुरक्षित ड्राइवर खोज और रिवर्स इंजीनियरिंग पद्धति शामिल है। (CVE-2025-52915, CVE-2025-1055, CVE-2026-3609,…
 cube0x0/nopac
CVE-2021-42287/CVE-2021-42278 स्कैनर और शोषक।
 rootclay/wmihacker
एंटी-वायरस सॉफ़्टवेयर को बायपास करने वाला लेटरल मूवमेंट कमांड निष्पादन उपकरण
 tkmru/awesome-edr-bypass
EDR बाईपास संसाधनों का चयनित संग्रह जिसमें PoCs, टूल्स, वर्कशॉप, प्रेजेंटेशन और ब्लॉग शामिल हैं, जो नैतिक हैकिंग और रेड टीम ऑपरेशन्स के लिए हैं।
 nettitude/poshc2
एक प्रॉक्सी-जागरूक C2 फ्रेमवर्क जो रेड टीमर्स को पोस्ट-एक्सप्लॉयटेशन और लेटरल मूवमेंट में सहायता करने के लिए उपयोग किया जाता है।
 jkornev/hidden
विंडोज़ ड्राइवर जिसमें usermode इंटरफ़ेस है जो प्रोसेस, फ़ाइल-सिस्टम और रजिस्ट्री ऑब्जेक्ट्स को छिपा सकता है, प्रोसेस की सुरक्षा कर सकता है, आदि
 parrotsec/mimikatz
Windows क्रेडेंशियल्स (पासवर्ड, हैश, Kerberos टिकट) को मेमोरी से निकालने तथा pass-the-hash, pass-the-ticket और golden ticket हमले करने के लिए उपकरण








