
 #1
समझौता किए गए सिस्टम और नेटवर्क के भीतर पहुंच बनाए रखने, अन्वेषण करने और नियंत्रण का विस्तार करने के उपकरण।
Kitploit अनुशंसित
 s0lst1c3/eaphammer
WPA2-Enterprise नेटवर्कों के विरुद्ध लक्षित evil twin हमले। hostile portal हमलों का उपयोग करके अप्रत्यक्ष wireless pivots।
 katrielmoses/mailaccess
Free email OSINT tool, 2500+ platforms, identity clustering, breach detection. No API keys required. pip install mailaccess
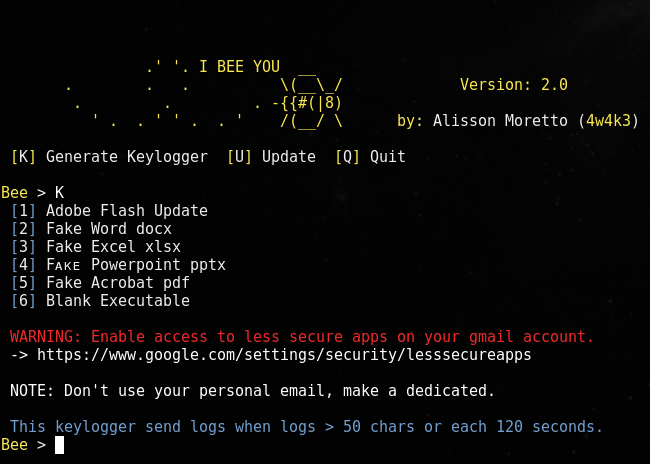 4w4k3/beelogger
विंडोज के लिए Gmail ईमेलिंग कीलॉगर जेनरेट करें।
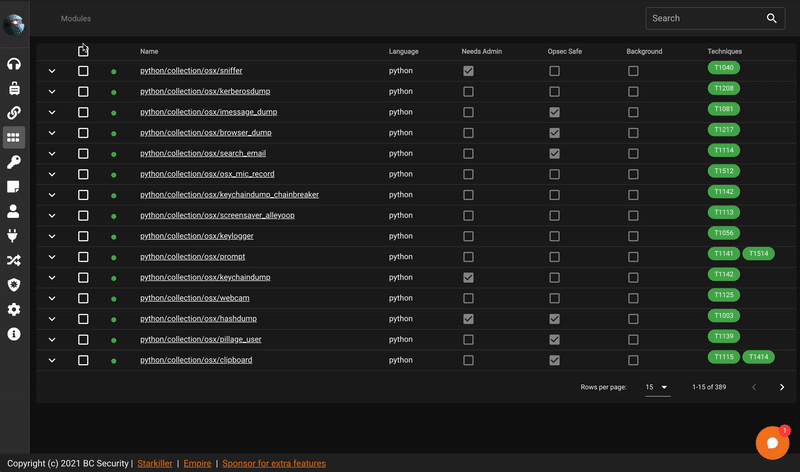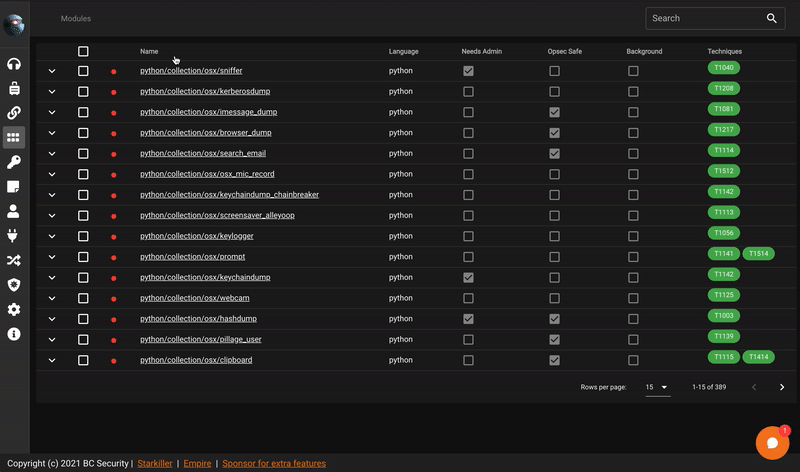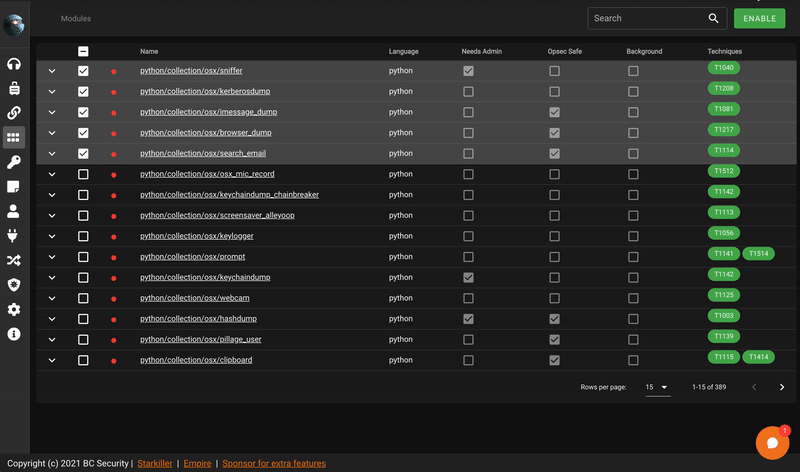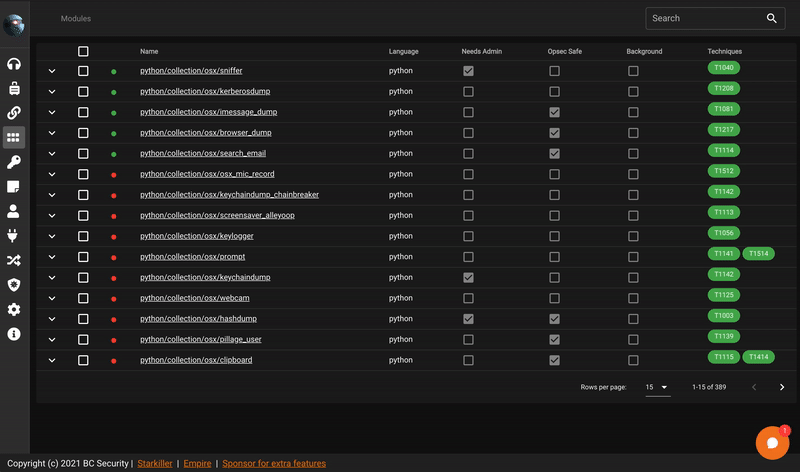 bc-security/starkiller
Starkiller PowerShell Empire के लिए एक फ्रंटएंड है।
 snaffcon/snaffler
पेंटेस्टर्स के लिए एक उपकरण जो स्वादिष्ट कैंडी ढूंढने में मदद करता है, @l0ss और @Sh3r4 द्वारा ( ट्विटर: @/mikeloss और @/sh3r4_hax )
 alessandroz/beroot
विशेषाधिकार वृद्धि परियोजना - विंडोज / लिनक्स / मैक
 eladshamir/internal-monologue
Internal Monologue Attack: बिना LSASS को छुए NTLM हैश प्राप्त करना
 dirkjanm/bloodhound.py
एक Python-आधारित इंजेस्टर BloodHound के लिए
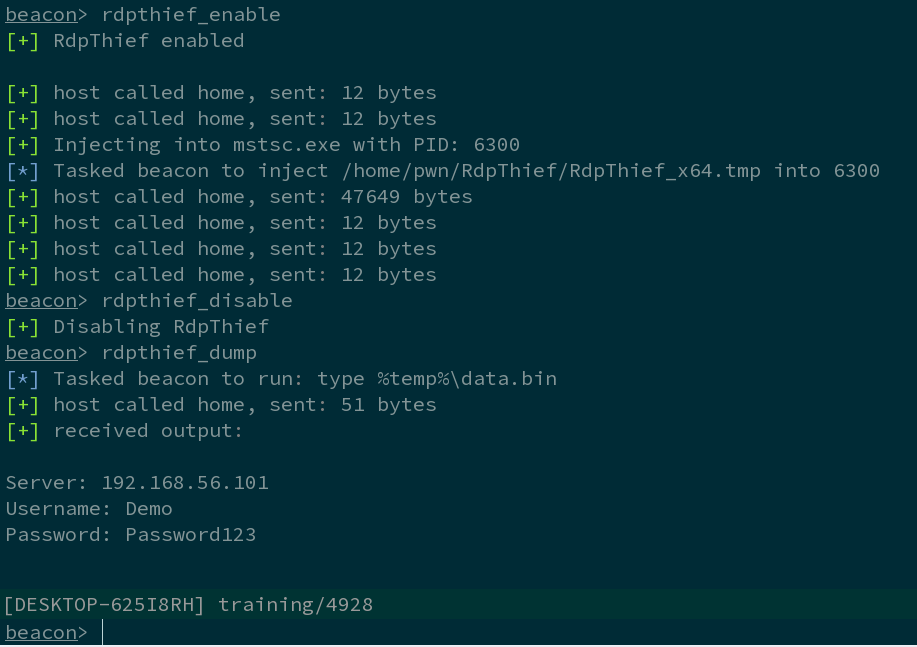 0x09al/rdpthief
API Hooking का उपयोग करके mstsc.exe से स्पष्ट टेक्स्ट पासवर्ड निकालना।
 nikaiw/vmkatz
VM मेमोरी स्नैपशॉट और वर्चुअल डिस्क से सीधे Windows क्रेडेंशियल निकालें
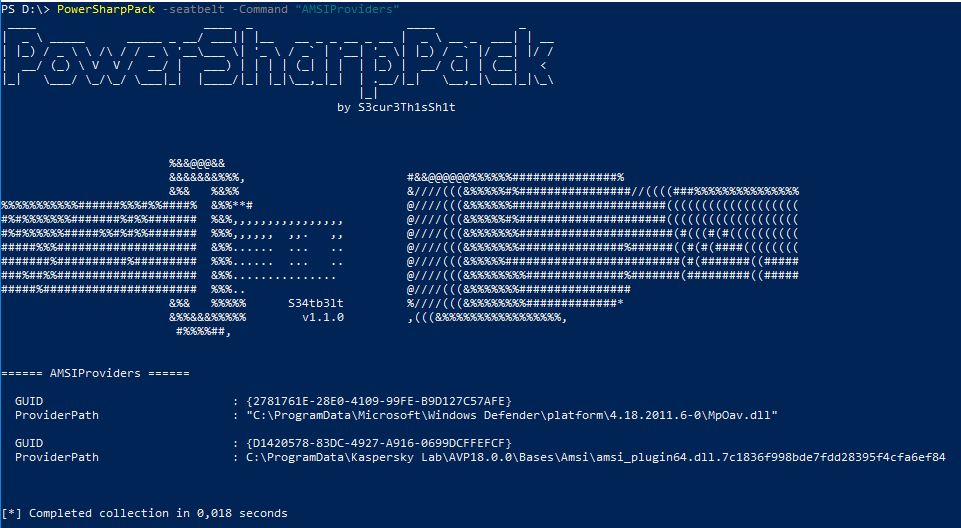 s3cur3th1ssh1t/powersharppack
PowerShell रैपर जो 50+ C# आक्रामक सुरक्षा उपकरणों को बंडल करता है, जो रेड टीम अभियानों में पोस्ट-एक्सप्लॉइटेशन, प्रिविलेज एस्केलेशन, क्रेडेंशियल…
 dec0ne/krbrelayup
# KrbRelayUp - विंडोज़ डोमेन वातावरण में एक सार्वभौमिक नो-फिक्स स्थानीय विशेषाधिकार वृद्धि, जहाँ LDAP साइनिंग लागू नहीं की गई है (डिफ़ॉल्ट सेटिंग्स)।
 paulpierre/informer
पायथन में एक टेलीग्राम सामूहिक निगरानी बॉट
 microsoft/cyberbattlesim
एक प्रयोगात्मक एवं अनुसंधान मंच जो एक अमूर्त अनुकरणित नेटवर्क वातावरण में स्वचालित एजेंटों की परस्पर क्रिया का अध्ययन करने के लिए है।
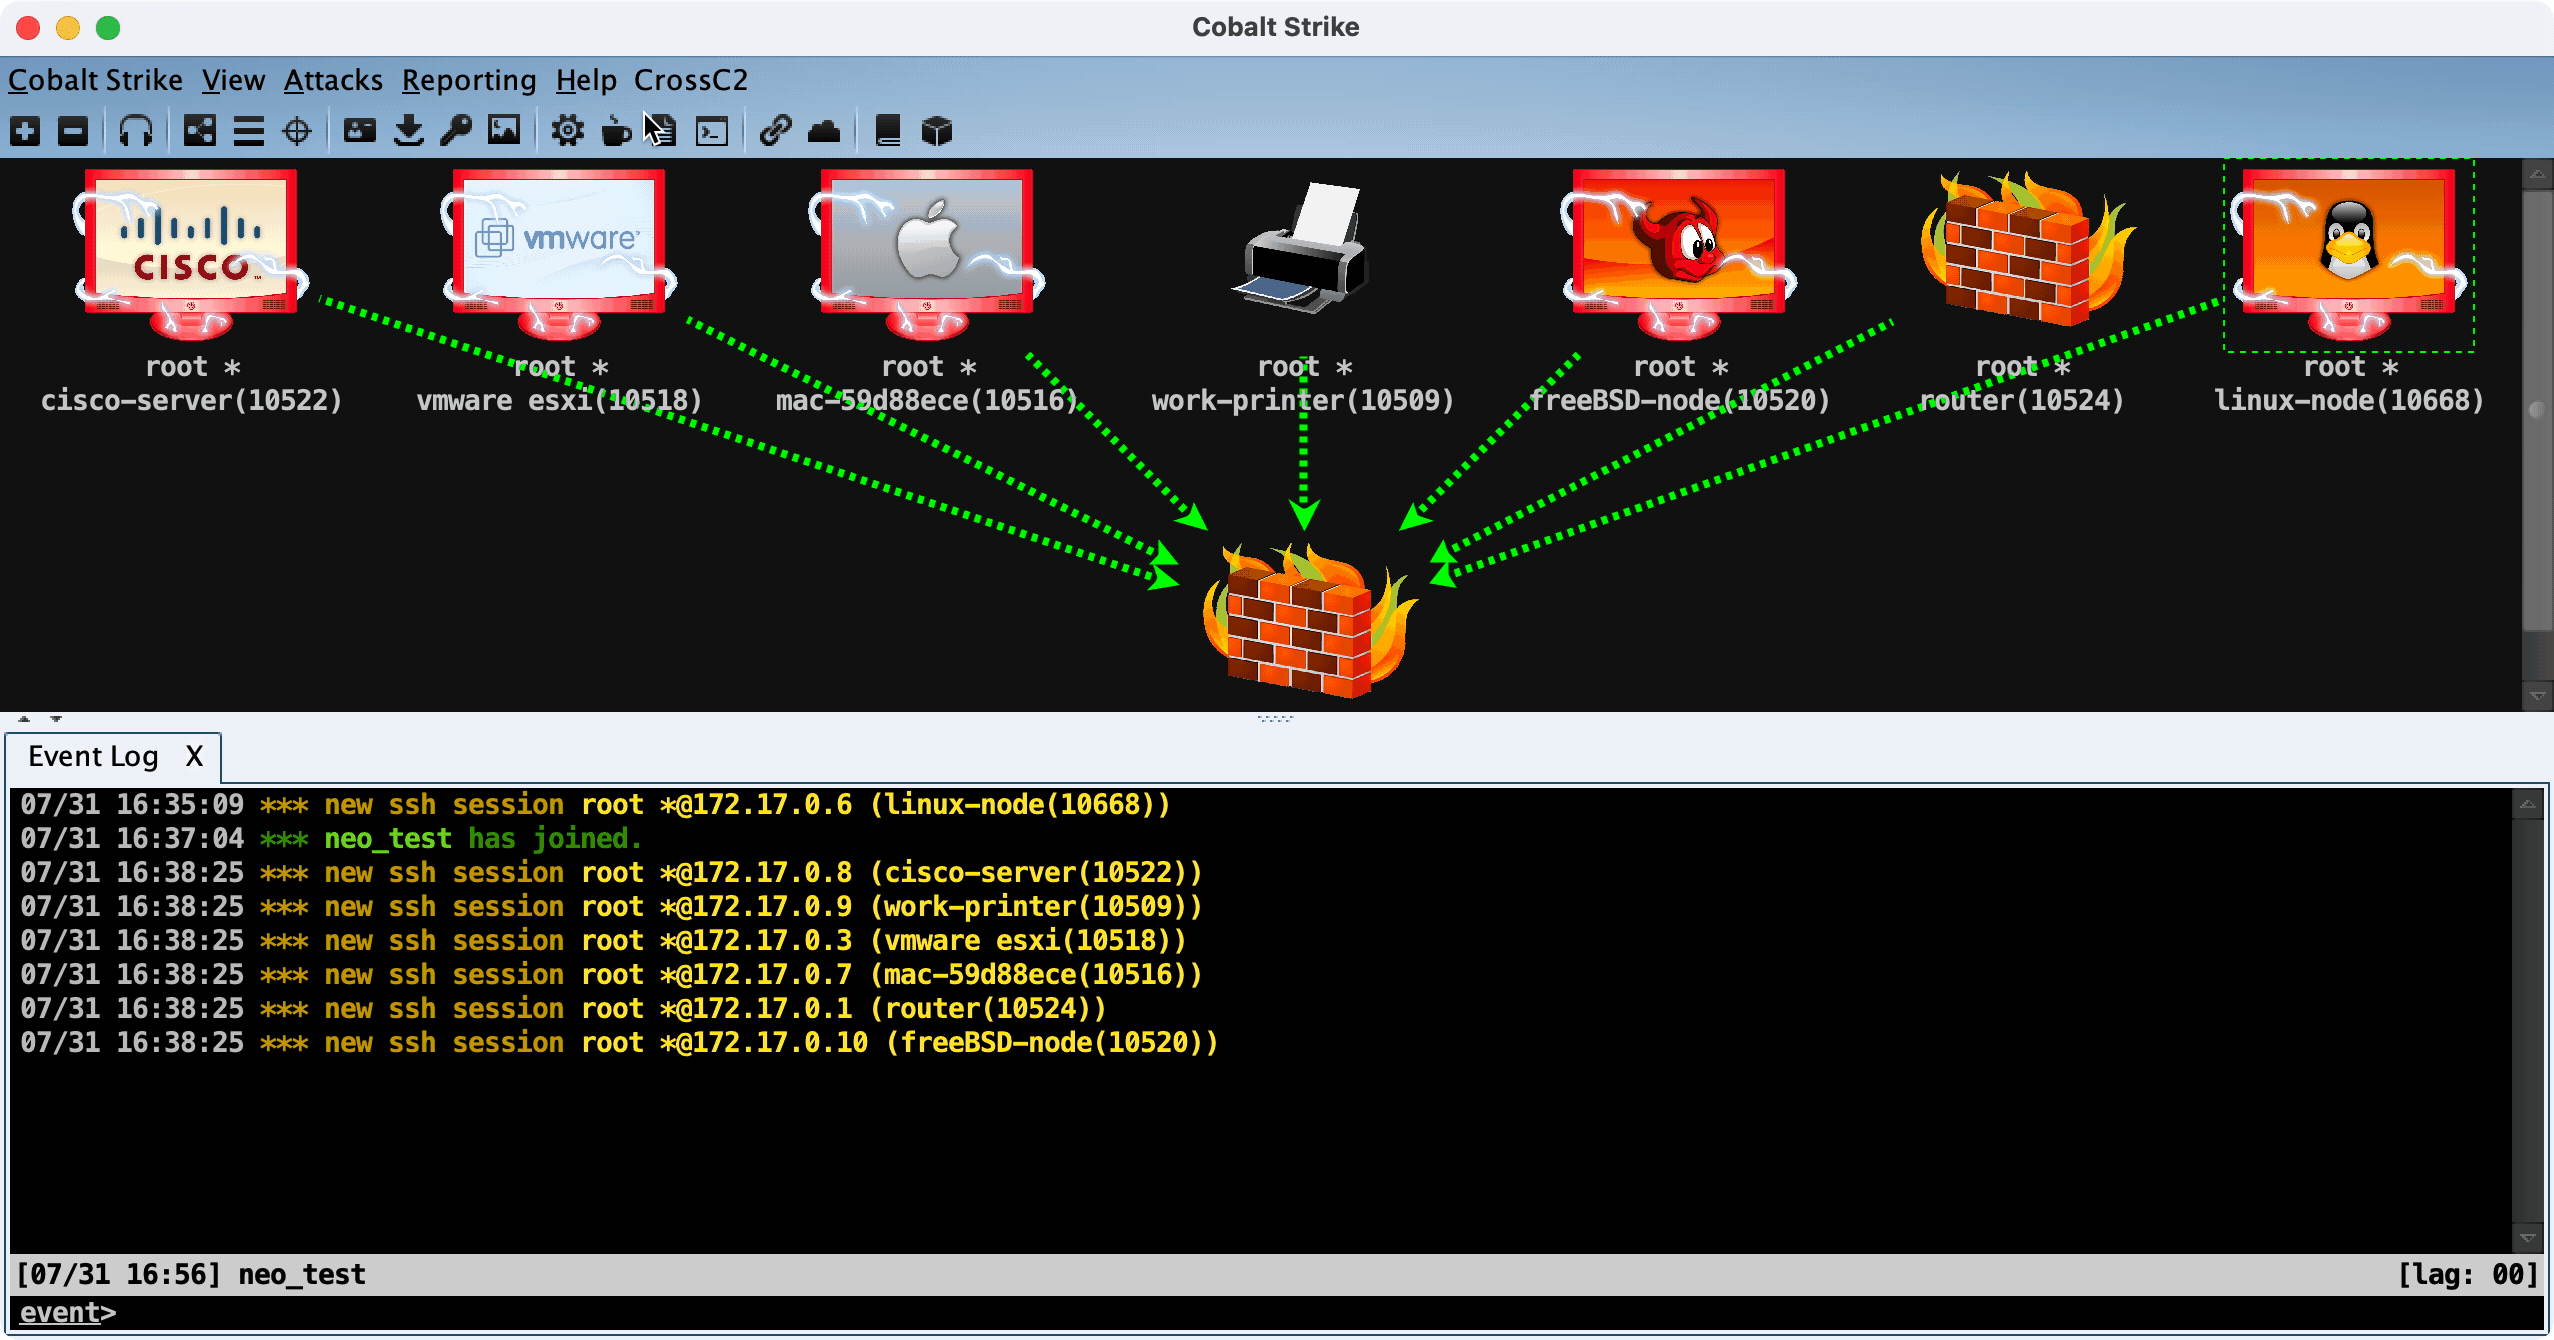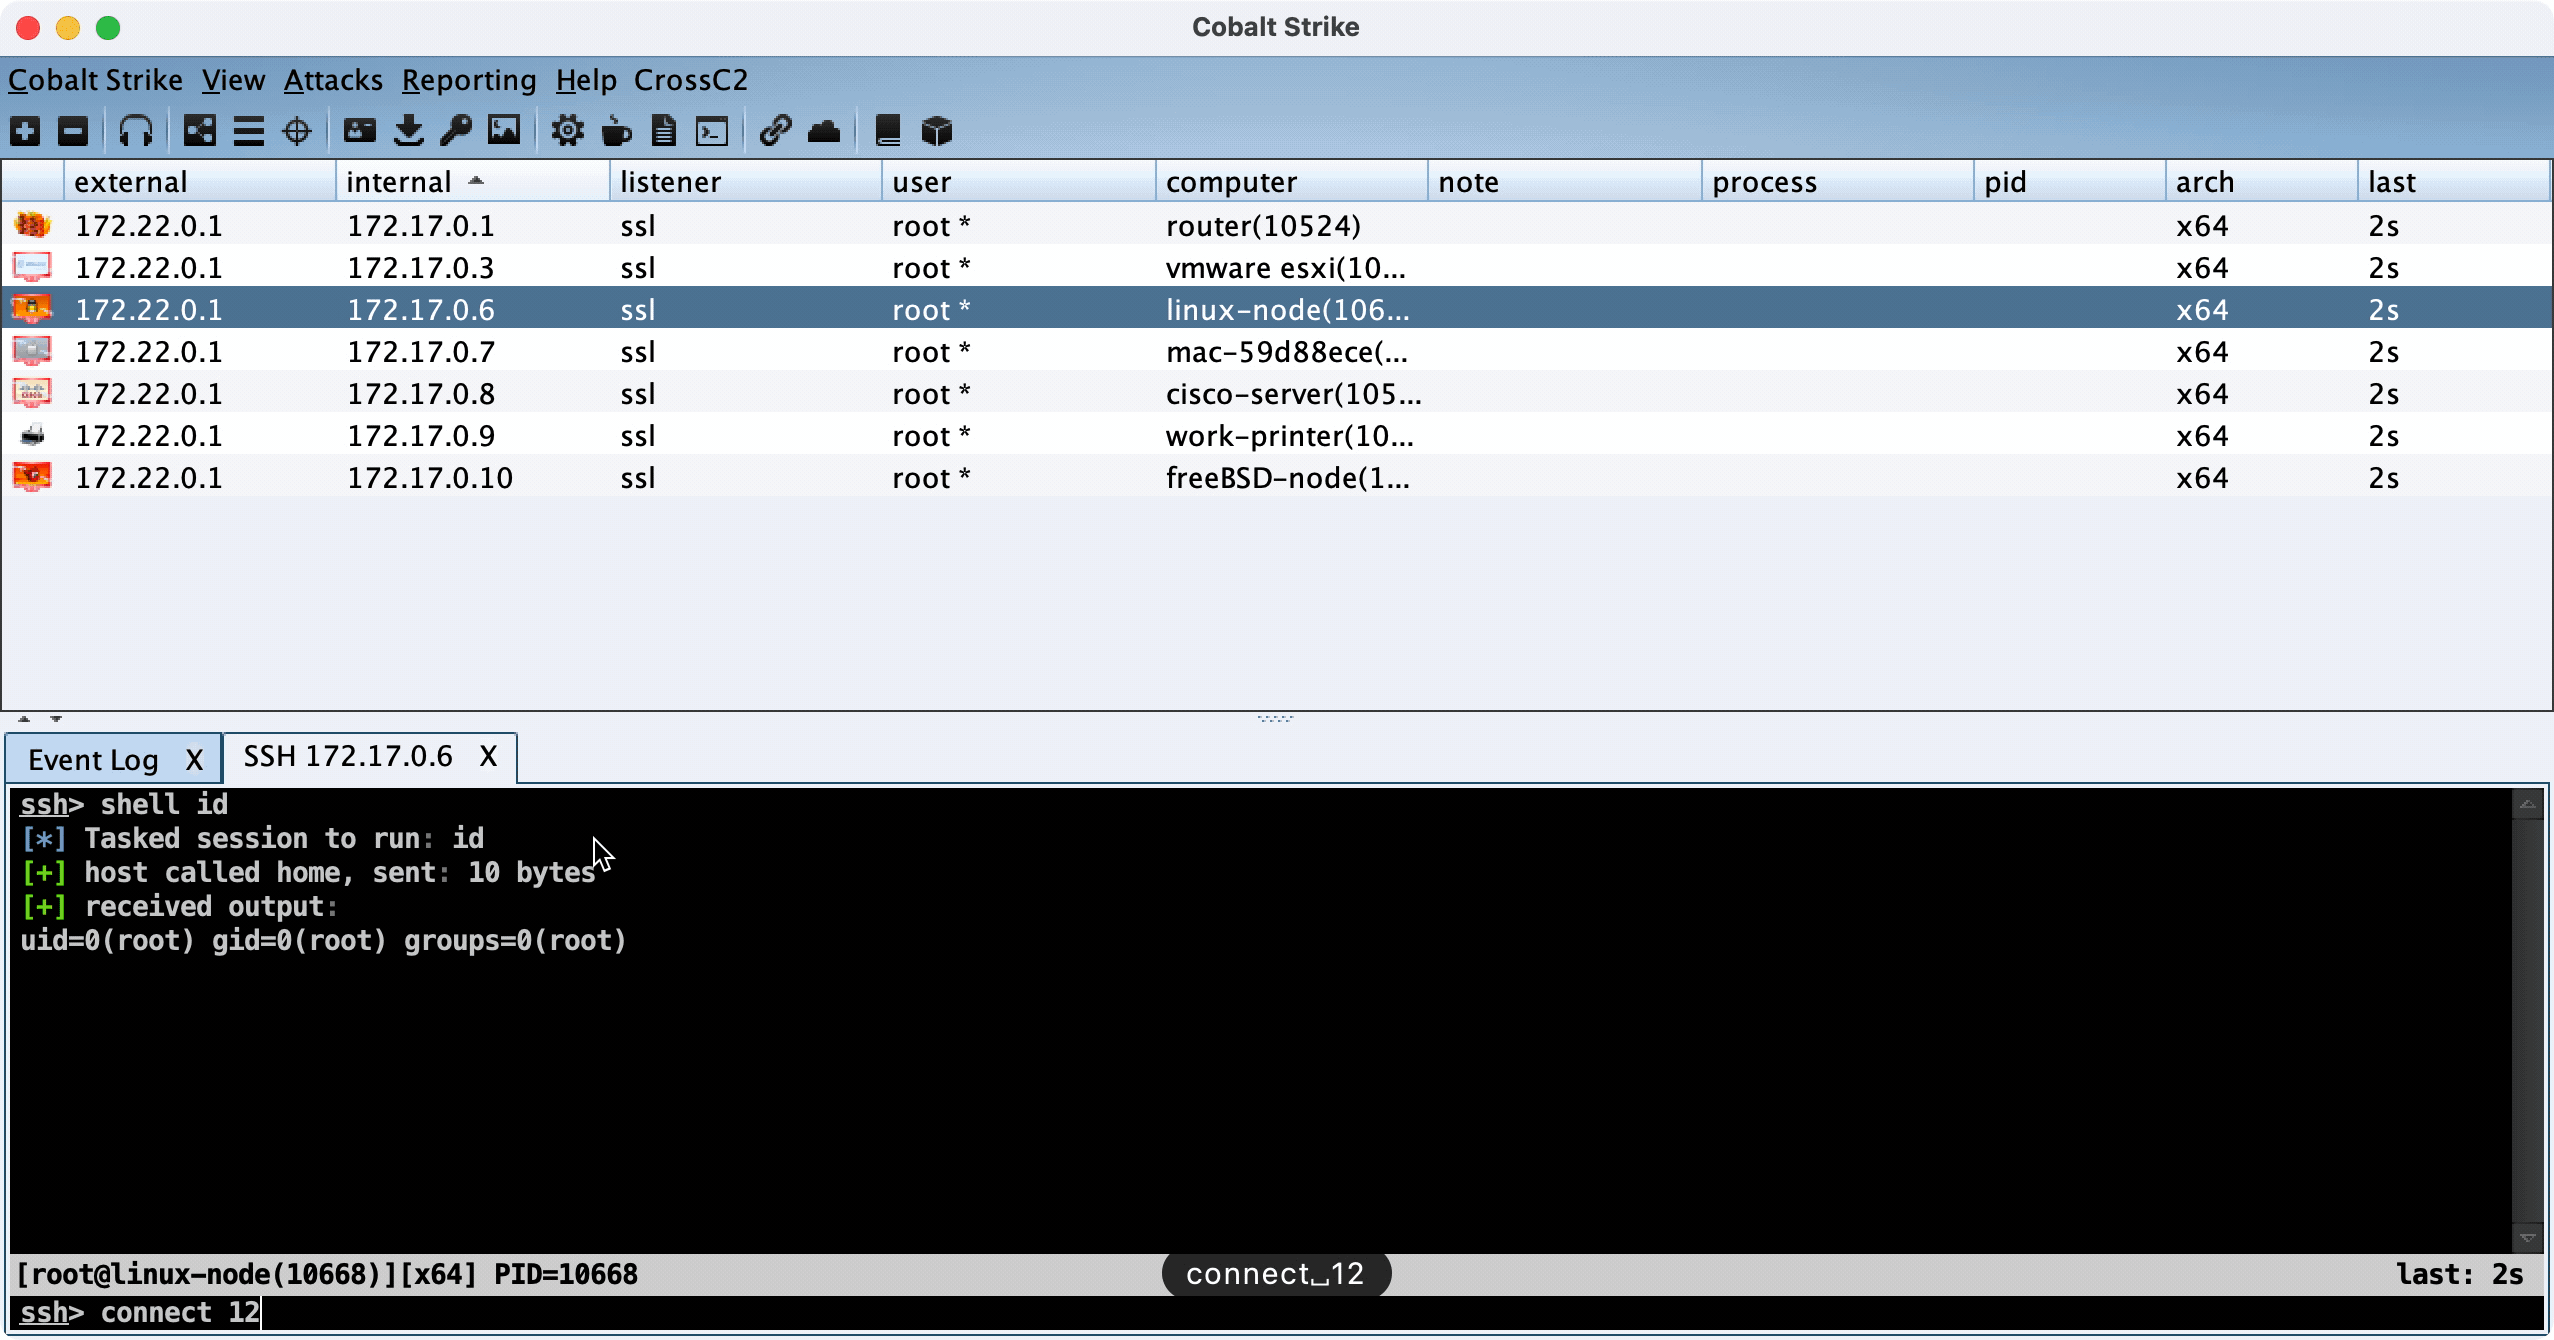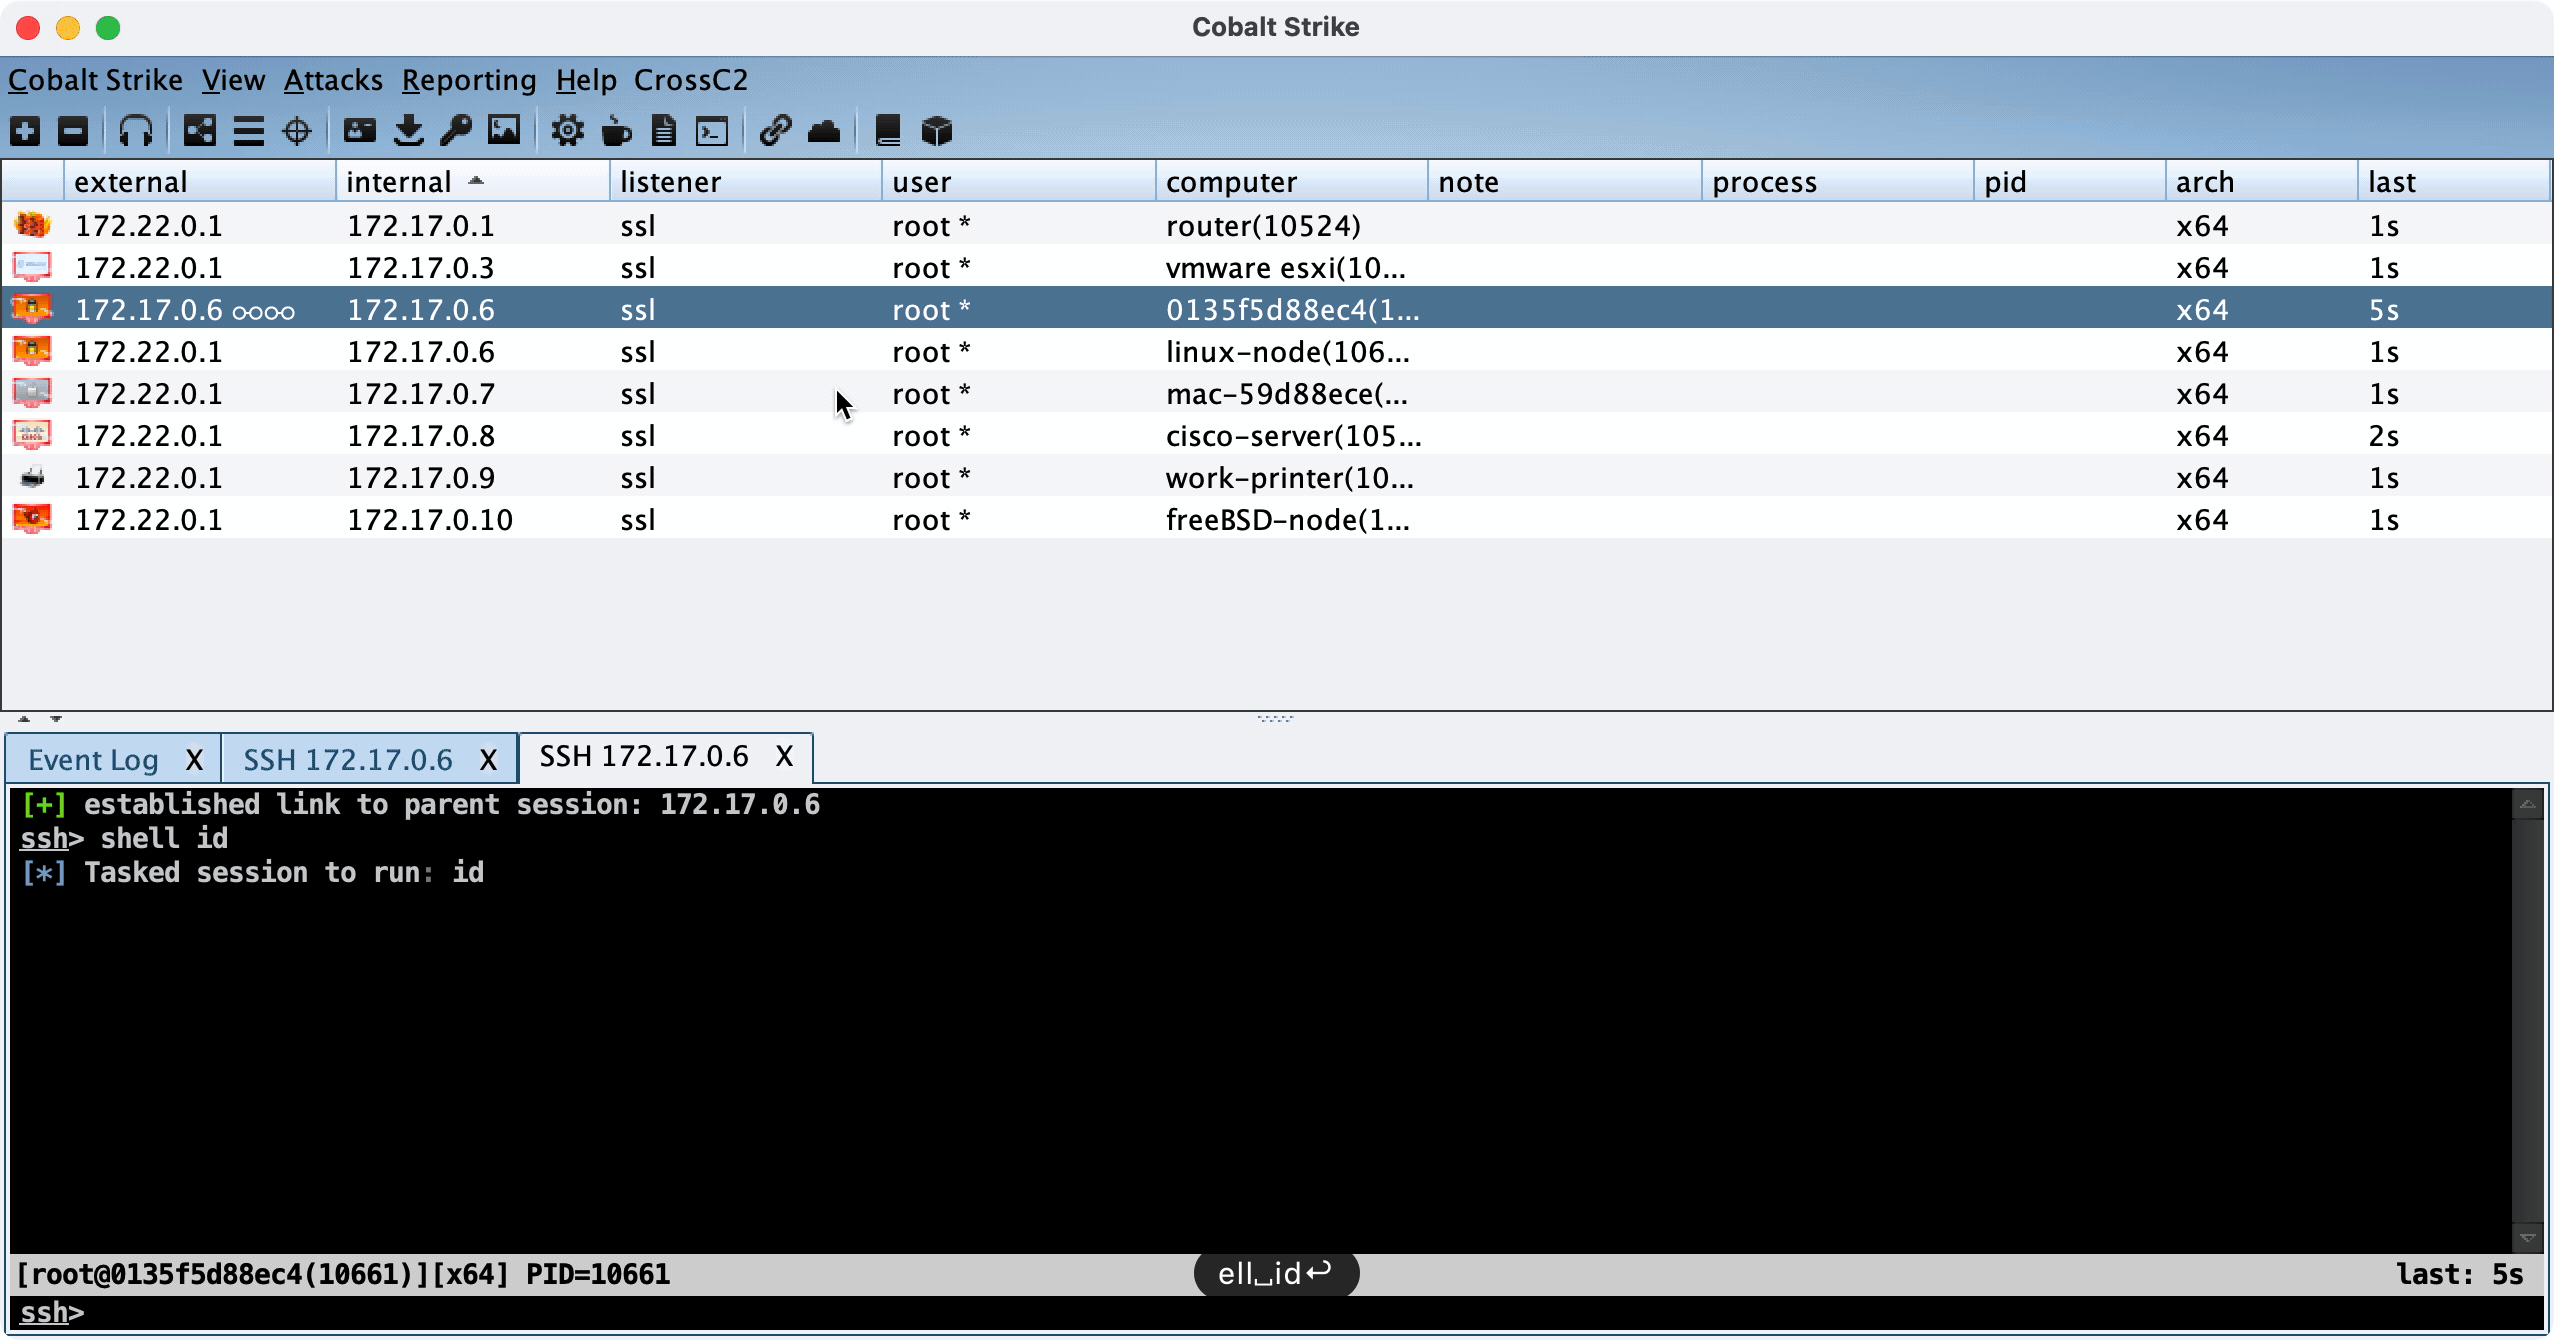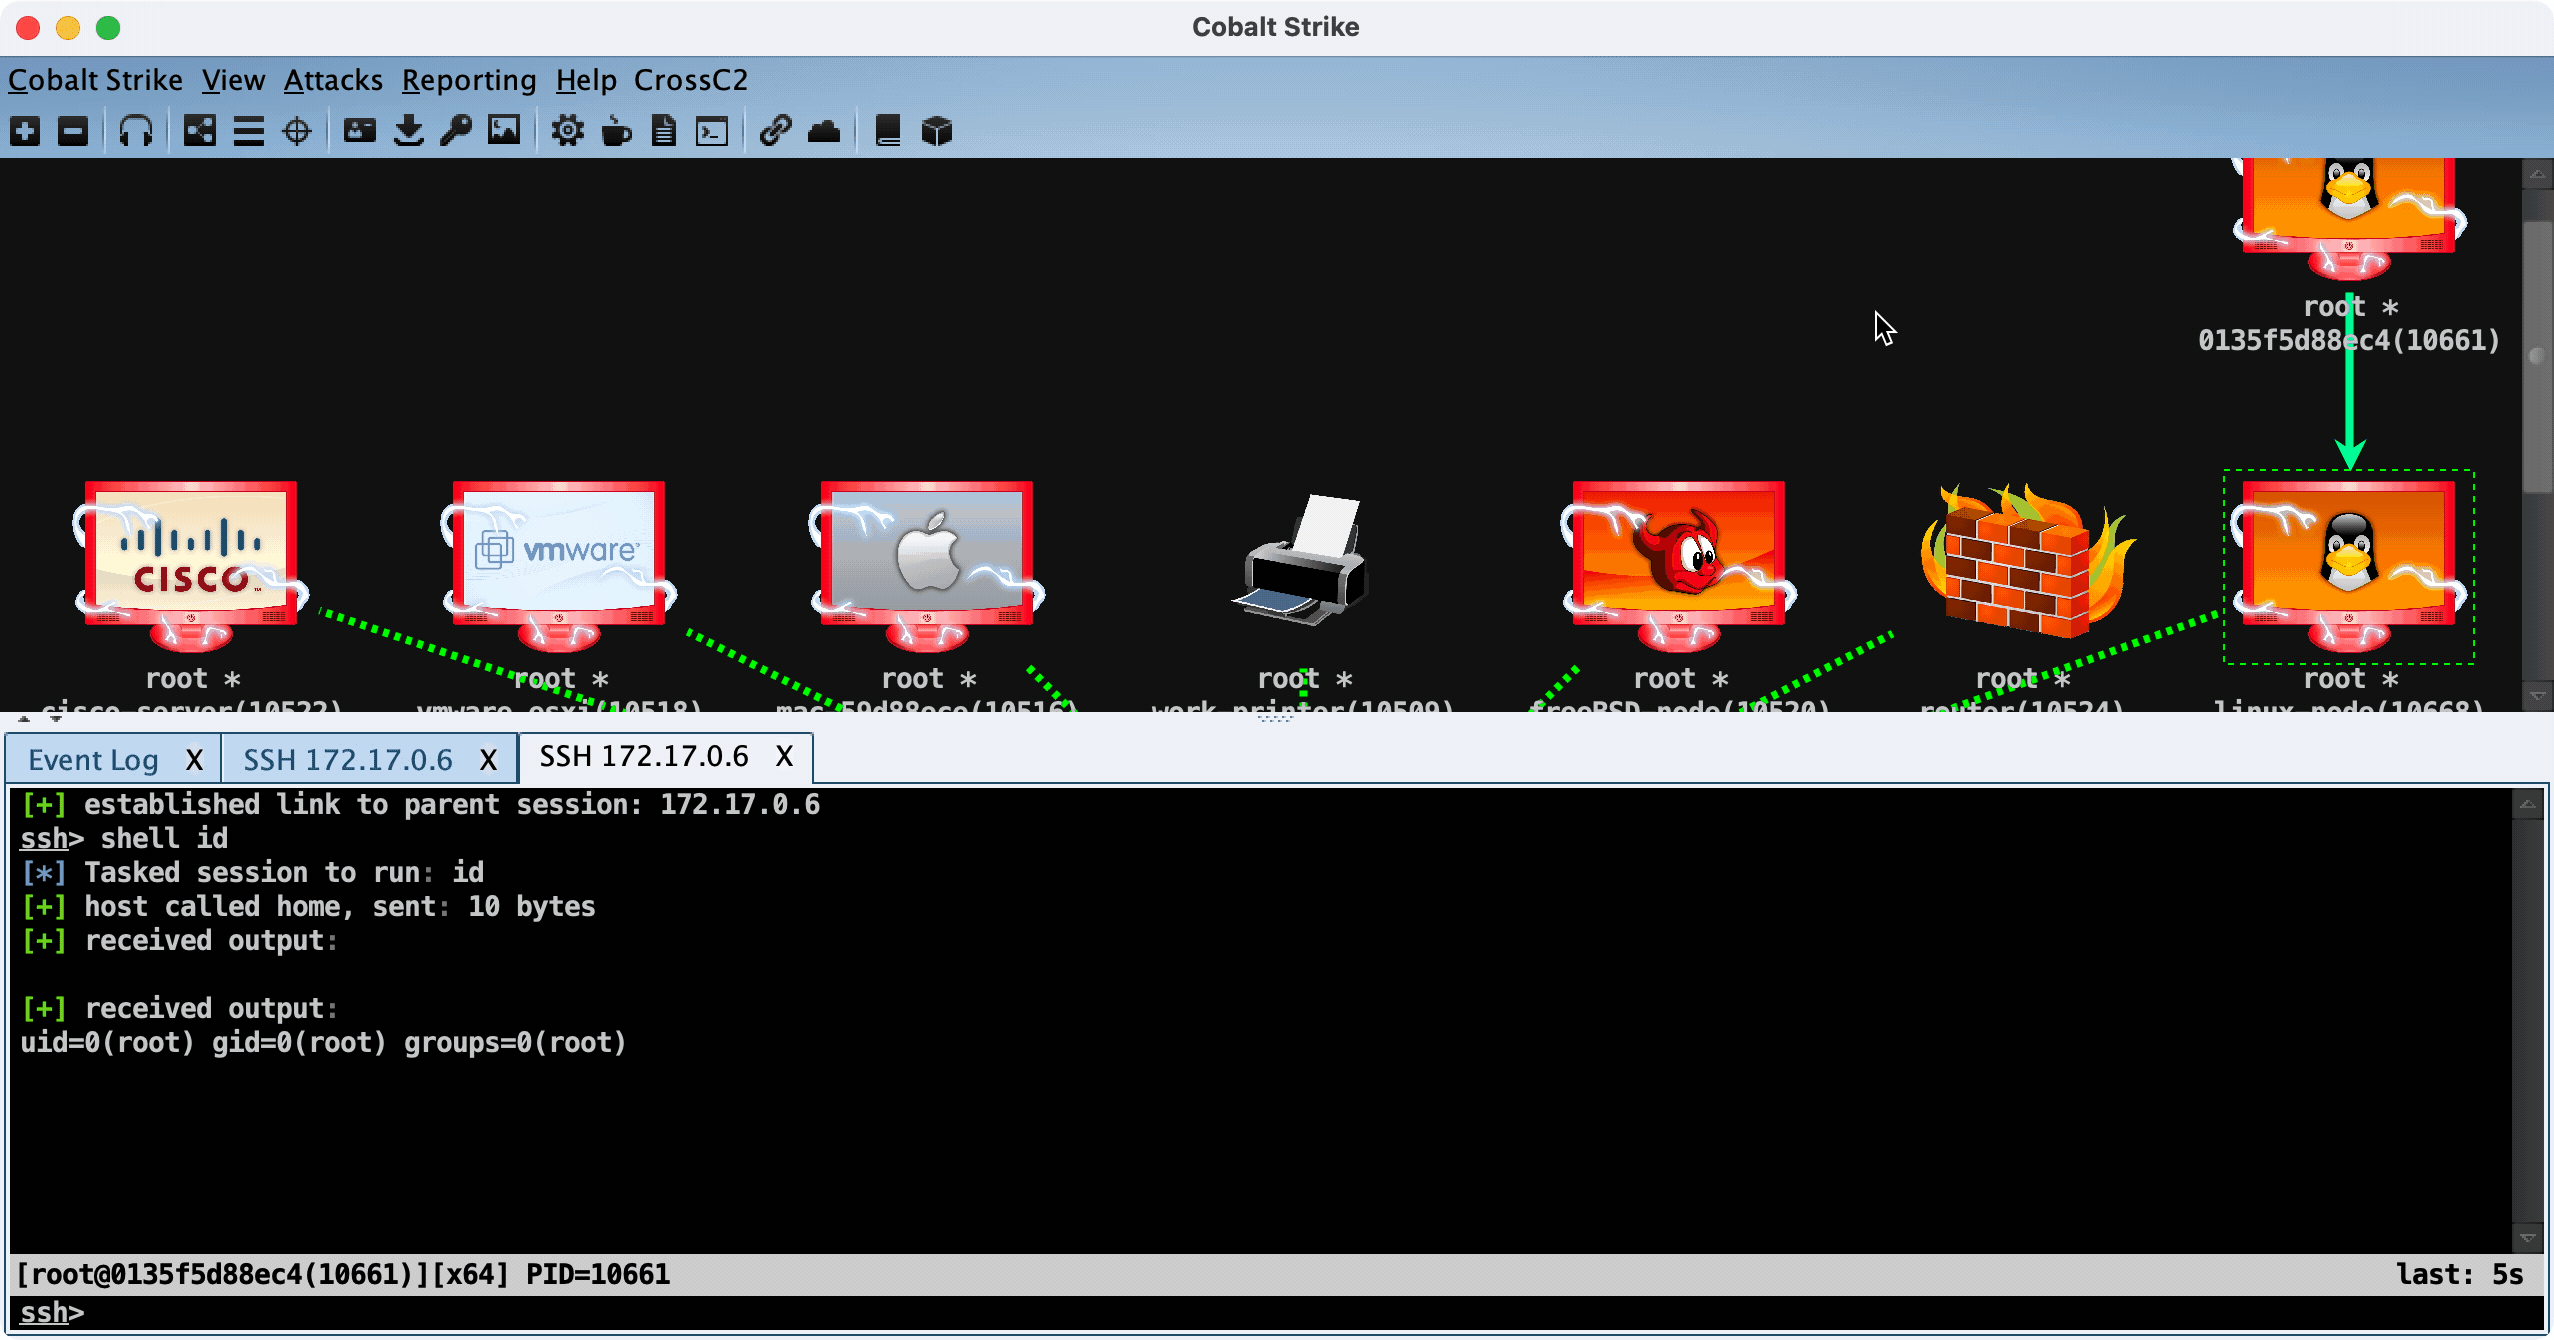 gloxec/crossc2
CobaltStrike का क्रॉस-प्लेटफॉर्म पेलोड जनरेट करें
 ghostpack/sharpup
विंडोज़ विशेषाधिकार वृद्धि (प्रिविलेज एस्केलेशन) कमजोरियों के ऑडिट के लिए C# टूल, जो PowerUp चेक को पोर्ट करता है, जैसे कि unquoted service paths,…
 center-for-threat-informed-defense/adversary_emulation_library
प्रतिद्वंद्वी अनुकरण योजनाओं का एक खुला पुस्तकालय, जिसे संगठनों को वास्तविक दुनिया के TTPs के आधार पर अपनी सुरक्षा का परीक्षण करने के लिए सशक्त बनाने…
 r00t-3xp10it/venom
venom - C2 shellcode जनरेटर/कंपाइलर/हैंडलर








