Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
ksu-root — REDMI K90 Max (कोडनेम prague / OS4.0.0.14) पर, फ़ोन से एक-क्लिक में अस्थायी root खोलें। CVE-2026-64560 (posix-cpu-timers UAF) का उपयोग करके KernelSU LKM लोड करता है, रीबूट करने पर यह अमान्य हो जाता है। कंप्यूटर की आवश्यकता नहीं, फ़्लैशिंग नहीं, Bootloader अनलॉक नहीं। | Kitploit
उपकरण/GitHubGitHub/wanwuzhishi/ksu-root
एंड्रॉइड सुरक्षाविशेषाधिकार वृद्धिस्थायित्व तंत्रशोषणमोबाइल ऐप पेंटेस्टिंगपोस्ट-शोषणमोबाइल सुरक्षापेलोड डेवलपमेंटबाइनरी शोषण
GitHubwanwuzhishi/ksu-root

ksu-root

REDMI K90 Max (कोडनेम prague / OS4.0.0.14) पर, फ़ोन से एक-क्लिक में अस्थायी root खोलें। CVE-2026-64560 (posix-cpu-timers UAF) का उपयोग करके KernelSU LKM लोड करता है, रीबूट करने पर यह अमान्य हो जाता है। कंप्यूटर की आवश्यकता नहीं, फ़्लैशिंग नहीं, Bootloader अनलॉक नहीं।

51211 दिन पहलेअभी तक समीक्षित नहीं
साझा करें
रिपॉजिटरी देखें

KSU Root

Redmi K90 Max (कोडनेम prague, OS4.0.0.14 / OS4.0.5.0) पर, फ़ोन से एक-क्लिक में एक अस्थायी root खोलें। कंप्यूटर की आवश्यकता नहीं, फ़्लैशिंग की आवश्यकता नहीं, Bootloader अनलॉक करने की आवश्यकता नहीं। रीस्टार्ट करने पर यह अमान्य हो जाता है।

डाउनलोड: नवीनतम APK · वर्तमान संस्करण v1.1.0

प्रोजेक्ट परिचय: KSU Root: Redmi K90 Max के लिए एक अस्थायी root जो रीस्टार्ट होते ही गायब हो जाता है——लेखक का ब्लॉग, जो नीचे बताई गई बातों को समझाता है, पहले इसे पढ़ना उपयुक्त है फिर विवरण देखें।
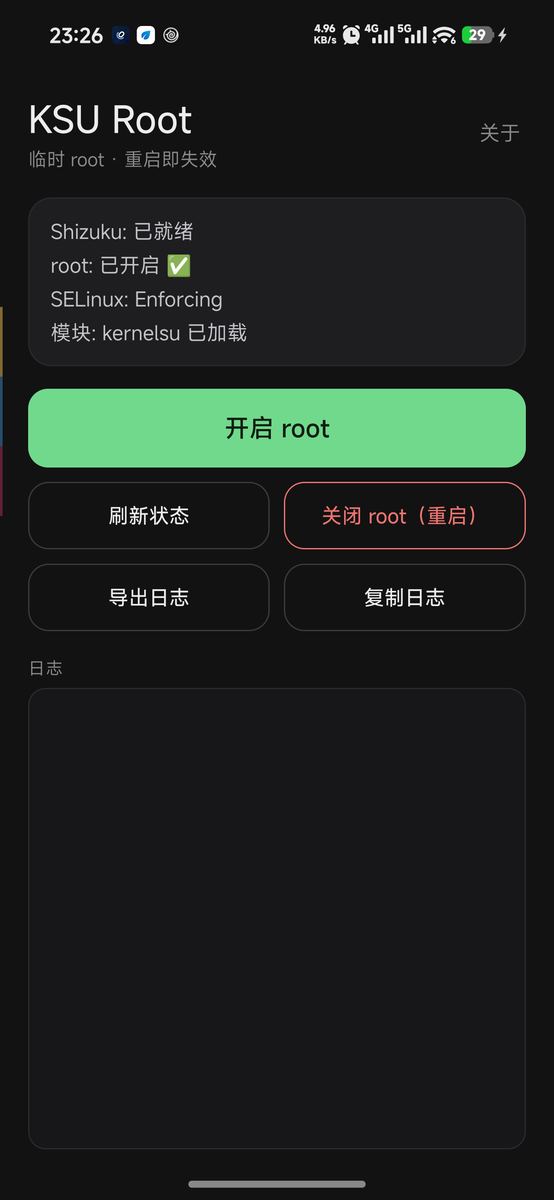
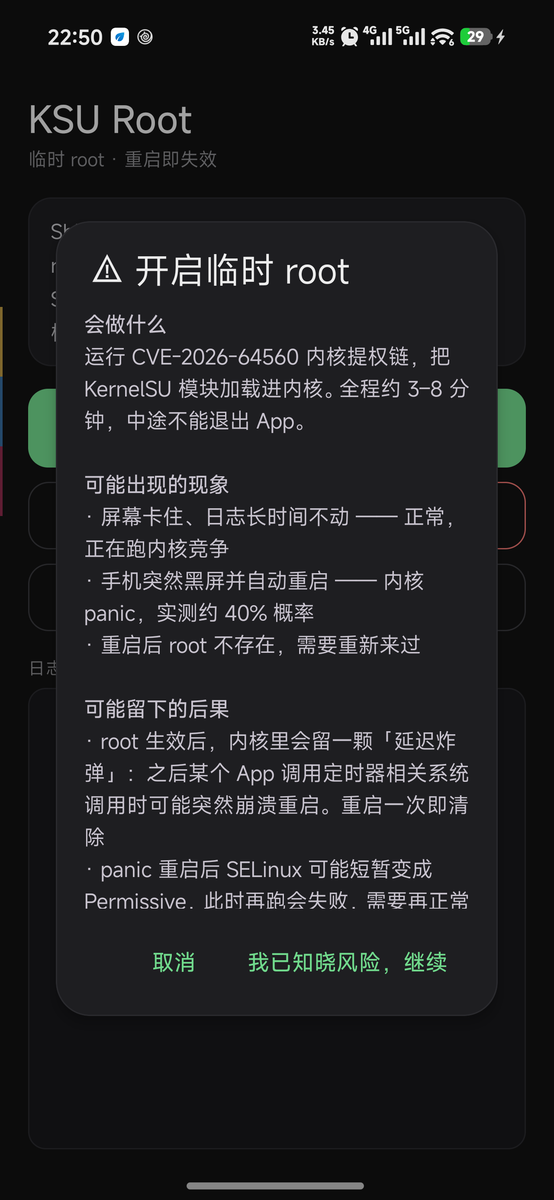
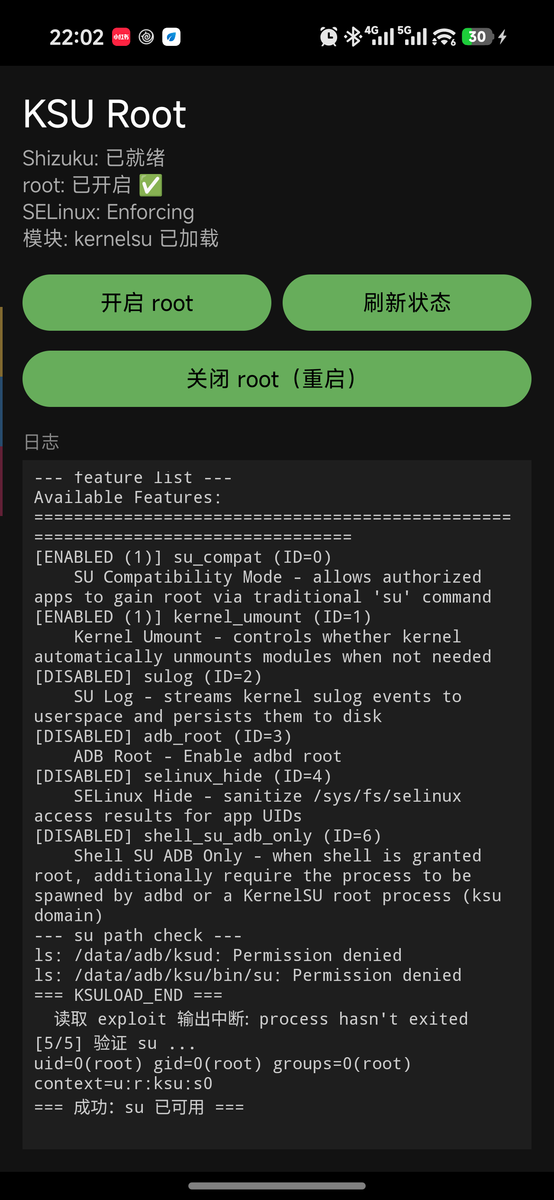
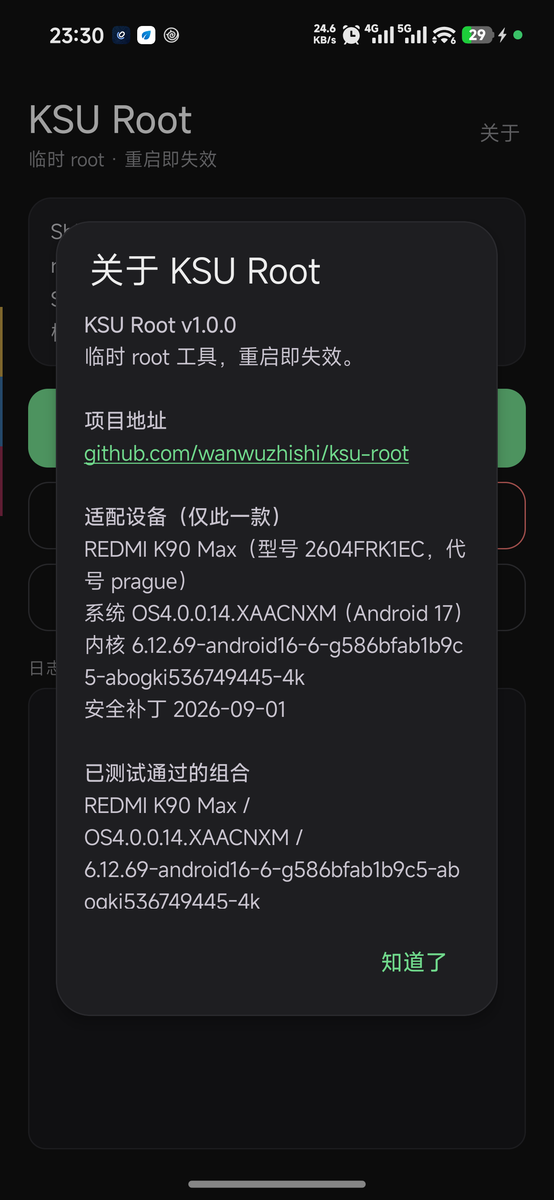
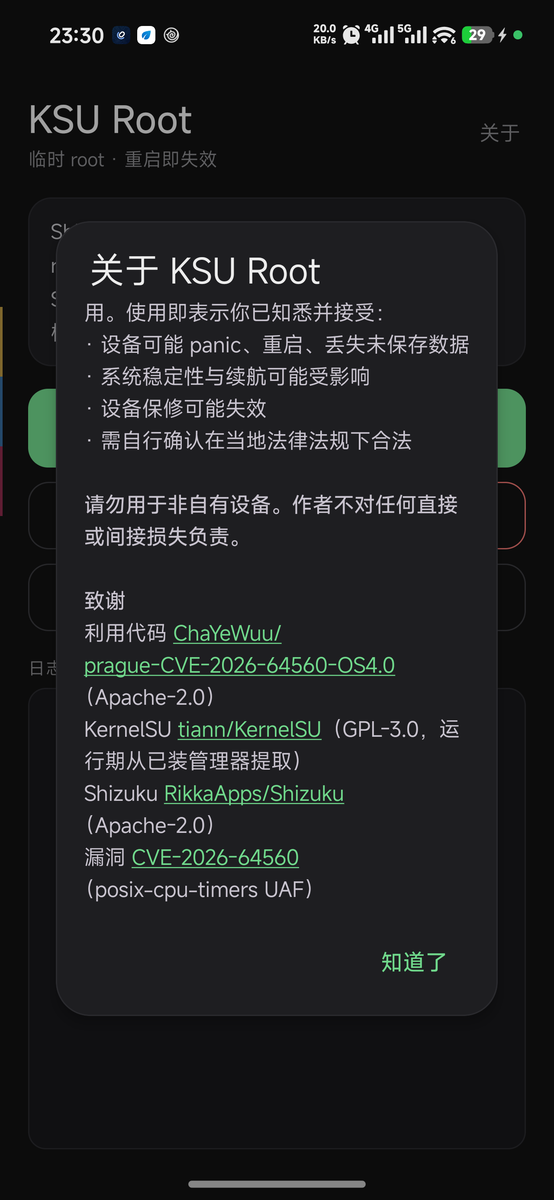
मुख्य इंटरफ़ेस जोखिम पुष्टि रन लॉग परिचय परिचय-आभार


यह क्या है

prague-CVE-2026-64560-OS4.0 की उस कंप्यूटर + adb वाली प्रिविलेज एस्केलेशन प्रक्रिया को एक Android App में समाहित किया गया है:

कंप्यूटर पर पहले जो करना पड़ता थाअब फ़ोन पर एक टैप में
केबल लगाना, adb push से पाँच पेलोड भेजनाApp स्वचालित रूप से तैनात करता है
adb shell sh kp_arm.sh से kprobe तैनात करनास्वचालित तैनाती और सत्यापन
adb shell -tt ./pk64560 --runptyrun द्वारा pty आवंटित करके चलाना
root shell में मैन्युअल रूप से ksud कमांड टाइप करनाROOT_CHILD_HOLD_PASS पकड़ने के बाद स्वचालित इंजेक्शन
su -c id से सत्यापनस्वचालित सत्यापन और परिणाम प्रदर्शन

यह आपको क्या देता है: su -c id वापस uid=0(root) ... context=u:r:ksu:s0 देता है, KernelSU मैनेजर "कार्यरत" दिखाता है।

यह क्या नहीं है

  • ❌ स्थायी root नहीं। रीस्टार्ट करने पर चला जाता है, boot पार्टीशन में भी नहीं लिखता।
  • ❌ अन्य मॉडल समर्थित नहीं। कोड में सख्त मॉडल/फ़िंगरप्रिंट सत्यापन है, फ़िंगरप्रिंट मेल न खाने पर सीधे विफल होकर बाहर निकल जाता है। यह रूढ़िवादिता नहीं, बल्कि hazard है: कर्नेल पता, संरचना ऑफ़सेट, slab पैरामीटर सभी इसी संस्करण के कर्नेल पर मापे गए हैं, संस्करण बदलने पर कर्नेल सीधे खराब हो जाएगा।
  • ❌ Magisk नहीं। कोई मॉड्यूल सिस्टम नहीं, कोई छिपाव नहीं, बूट पर ऑटो-स्टार्ट नहीं।
  • ❌ एक बार में सफलता की गारंटी नहीं। वास्तविक परीक्षण में लगभग 40% संभावना है कि कर्नेल panic होकर रीस्टार्ट हो जाए, रीस्टार्ट के बाद फिर से प्रयास करें।

समर्थित डिवाइस

केवल यही एक डिवाइस, दो सिस्टम संस्करण:

机型        REDMI K90 Max (2604FRK1EC)
代号        prague
内核        6.12.69-android16-6-g586bfab1b9c5-abogki536749445-4k
系统        澎湃 OS 4.0.0.14.XAACNXM     ← 真机实测通过(2026-10-25)
            OS4.0.5.0.XAACNXM           ← 真机实测通过(2026-11-05)
指纹        Redmi/prague/prague:17/CP2A.260605.016/OS4.0.0.14.XAACNXM:user/release-keys
            Redmi/prague/prague:17/CP2A.260605.016/OS4.0.5.0.XAACNXM:user/release-keys
            Redmi/prague/prague:17/CP2A.260605.016/17OS4.0.261020.233332783.MTPECN.S:user/release-keys
安全补丁     2026-09-01 / 2026-10-01

क्यों 4.0.5.0 भी काम करता है: उस OTA ने कर्नेल को फिर से कंपाइल नहीं किया। 8.96 GB के full payload से boot पार्टीशन निकालकर, LZ4 से डिकंप्रेस करके प्राप्त Image का वर्ज़न स्ट्रिंग, कंपाइल समय, ABO build id 4.0.0.14 के बिल्कुल समान है, और CVE-2026-64560 का अपस्ट्रीम फ़िक्स (920f893f) उसमें शामिल नहीं है। पता-दर-पता डिसअसेम्बली द्वारा सत्यापन करके 9 हार्डकोडेड ऑफ़सेट सभी मेल खाते पाए गए। 2026-11-05 को असली डिवाइस (OS4.0.5.0.XAACNXM) पर सफलतापूर्वक चलाया गया: पहली बार stage0 panic के कारण रीबूट हुआ, दूसरी बार सफल रहा, su -c id ने uid=0 context=u:r:ksu:s0 लौटाया।

ध्यान दें: OTA के META-INF/com/android/metadata में post-build में प्री-रिलीज़ स्ट्रिंग 17OS4.0.261020.233332783.MTPECN.S लिखी है, लेकिन असली डिवाइस पर इंस्टॉल के बाद getprop ro.build.fingerprint OS4.0.5.0.XAACNXM रिपोर्ट करता है। v1.0.4 केवल पहली स्ट्रिंग को मान्यता देता है, इसलिए स्थिर संस्करण पर gate द्वारा अस्वीकार कर दिया जाएगा; v1.0.5 दोनों स्ट्रिंग को मान्यता देता है।

मानक uname -r और ABO build id देखकर तय करें, सिस्टम वर्ज़न नंबर देखकर नहीं। कर्नेल बदलते ही सभी हार्डकोडेड ऑफ़सेट अमान्य हो जाते हैं, और विफलता का तरीका कर्नेल panic हो सकता है, न कि सुगम त्रुटि संदेश।


पूर्वापेक्षाएँ

  1. Shizuku इंस्टॉल और चालू हो

    • RikkaApps/Shizuku से आधिकारिक संस्करण डाउनलोड करें (विभिन्न "ऑप्टिमाइज़्ड संस्करण" या "अंतर्निहित adb संस्करण" का उपयोग न करें, परीक्षण में नकली पैकेज पाए गए हैं)
    • adb या वायरलेस डिबगिंग से सेवा शुरू करें
    • इस App को अधिकृत करें
    • तृतीय-पक्ष कार्यान्वयन भी समर्थित हैं, विवरण नीचे "संगत Shizuku कार्यान्वयन" में देखें
  2. कर्नेल मैनेजर इंस्टॉल हो: SukiSU Ultra या KernelSU, दोनों में से एक

    • SukiSU Ultra (प्राथमिक) या tiann/KernelSU
    • इसका अभी "कार्यशील" स्थिति में होना आवश्यक नहीं है, बस इंस्टॉल होना चाहिए—App इसके APK से ksud निकालेगा
    • दोनों इंस्टॉल होना भी ठीक है, App SukiSU → KernelSU के क्रम में पहला उपयोगी वाला लेगा; किसे उपयोग करना है यह निर्दिष्ट करने के लिए, मुख्य स्क्रीन की "मैनेजर" पंक्ति पर टैप करके बदलें
    • ⚠️ ksud और कर्नेल मॉड्यूल एक ही मैनेजर से होने चाहिए: late-load जो लोड करता है वह ksud के साथ आया वही ko है। मिश्रण करने पर uapi मेल नहीं खाएगा, और मैनेजर लगातार "कर्नेल अपडेट आवश्यक" रिपोर्ट करेगा
    • मैनेजर ब्रांच बदलने के बाद पहले रीबूट करना आवश्यक है, फिर बटन दबाएँ, अन्यथा पुराना मॉड्यूल अभी भी कर्नेल में रहेगा, और नया ko मॉड्यूल नाम kernelsu के डुप्लिकेट होने के कारण लोड विफल हो जाएगा (File exists)
  3. डिवाइस पर ये फ़ाइलें छोड़ी गई हों (यदि पहले मैन्युअल रूप से चलाया गया हो)

    • /data/local/tmp/kernelsu-prague.ko.disabled —— इसका नाम बदलना आवश्यक है, अन्यथा exploit उस पुराने uapi=2 मॉड्यूल को लोड करेगा, और मैनेजर "कर्नेल अपडेट आवश्यक" रिपोर्ट करेगा

उपयोग

पहली बार

  1. Shizuku शुरू करें (नीचे अगला अनुभाग देखें), पुष्टि करें कि App की स्थिति पंक्ति Shizuku: तैयार दिखाती है
  2. (वैकल्पिक) मैनेजर पंक्ति पर टैप करें, पुष्टि करें कि कौन सा मैनेजर उपयोग करना है। डिफ़ॉल्ट "स्वचालित" = SukiSU → KernelSU पहला उपयोगी वाला; जब दोनों इंस्टॉल हों तो एक बार मैन्युअल रूप से चुनने की सलाह दी जाती है, ताकि कर्नेल में पहले से लोड किए गए मॉड्यूल से भिन्न न हो
  3. root सक्षम करें पर टैप करें
  4. जोखिम चेतावनी पढ़ें, मुझे जोखिम ज्ञात है, जारी रखें पर टैप करें
  5. 3–8 मिनट प्रतीक्षा करें। इस दौरान App से बाहर न निकलें

सफलता के संकेत: स्थिति पंक्ति root: सक्षम ✅, मॉड्यूल: kernelsu लोडेड में बदल जाएगी, और लॉग में === सफल: su उपलब्ध है === दिखाई देगा।

बाद में सत्यापित करना चाहें

adb shell su -c id
# uid=0(root) gid=0(root) groups=0(root) context=u:r:ksu:s0

रूट बंद करें

रूट बंद करें (पुनः आरंभ करें) पर टैप करें। यह एकमात्र विश्वसनीय तरीका है—stage0 ने कर्नेल की random_table को बदल दिया है, इसलिए हॉट रिकवरी संभव नहीं है।



हर पुनः आरंभ के बाद अनिवार्य: Shizuku प्रारंभ करें

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    373
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    322
  • 5

    estorides

    grisuno/estorides

    99+ मुफ़्त OSINT स्रोतों को समानांतर रूप से एकत्रित करता है, संस्थाओं को एक ज्ञान ग्राफ़ में हल करता है, और LLM-सहायता प्राप्त विश्लेषण के साथ STIX 2.1, MISP, या GraphML निर्यात करता है।

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    251

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →