
 h4urek/cve-2026-50679
Windows Search हीप बफ़र ओवरफ़्लो (CVE-2026-50679) के लिए राइट-अप और एक्सप्लॉइट, जो CVIQuery vtable हाईजैक और DLL लोडिंग के माध्यम से स्थानीय विशेषाधिकार वृद्धि प्राप्त करता है।

इस साल जून में मुझे Windows Search में यह heap overflow मिला, और मुझे एहसास हुआ कि यह exploitable है। मैंने इस पर कुछ दिन काम किया और LPE हासिल करने में सफल रहा। जब मैंने इसे सबमिट किया, तो मुझे बताया गया कि यह duplicate है :(। इसे July Patch Tuesday में ठीक कर दिया गया और Microsoft ने इसे CVE-2026-50679 के रूप में track किया। किसी भी तरह, exploitation प्रक्रिया बहुत मज़ेदार थी।
CPMExternalSearchResultIn (संदेश 245) एक external search result को मौजूदा query में feed करता है। इसका body तीन DWORDs है जिसके बाद तीन UTF-16 strings हैं, और प्रत्येक string को body में embedded एक length द्वारा वर्णित किया गया है:
WSP_MESSAGE_HEADER          16 bytes
queryNameLength              4 bytes
currentRowsetIndex           4 bytes
remainingRowsetCount         4 bytes
queryName                    queryNameLength UTF-16 chars, null-terminated
rowset metadata              rowsetMetadata, rowsetNameLength, sourceNameLength (12 bytes)
rowsetName                   rowsetNameLength UTF-16 chars, null-terminated
sourceName                   sourceNameLength UTF-16 chars, null-terminated
तीनों लंबाईयाँ क्लाइंट से आती हैं। ट्रांसपोर्ट जानता है कि कितने बाइट्स आए हैं, लेकिन संदेश प्रारूप में कुछ भी घोषित लंबाईयों को उस संख्या से नहीं जोड़ता।
किसी संदेश के हैंडलर तक पहुँचने से पहले, tquery!CProxyMessage::ValidateInputHeader हेडर की जाँच करता है। यह संदेश आईडी, आरक्षित फ़ील्ड, चेकसम, और उस आईडी के लिए न्यूनतम संदेश आकार की पुष्टि करता है। लेकिन यह जाँच नहीं करता कि संदेश में घोषित स्ट्रिंग लंबाईयाँ संदेश बफ़र के आकार से अधिक हैं या नहीं।
इसके बाद संदेश को tquery!CRequestServer::DoSetExternalRowset पर भेजा जाता है। हैंडलर बाहरी संदेश लंबाई से एक गंतव्य बफ़र आवंटित करता है और इनलाइन बफ़र को उसमें डिकोड करता है:
__int64 __fastcall CRequestServer::DoSetExternalRowset(CRequestServer *this, unsigned int msgSize)
{
    /* ... */
    BYTE *buffer = (BYTE *)operator new[](https://github.com/h4urek/cve-2026-50679/blob/main/msgSize);          /* outer message length */
    CPMExternalSearchResultIn *decoded =
        CPMExternalSearchResultIn::CPMExternalSearchResultIn(buffer, this + 0x270);
                                                             /* src = inline request buffer */
    /* ... */
}
कंस्ट्रक्टर वह जगह है जहाँ एम्बेडेड लंबाईयों का उपयोग किया जाता है:
CPMExternalSearchResultIn::CPMExternalSearchResultIn(BYTE *dst, BYTE *src)
{
    /* dst: buffer sized by the outer message length */
    /* src: per-connection inline request buffer */
    /* ... */
    DWORD queryNameLength = *(DWORD *)(src + 0x10);
    *(DWORD *)(dst + 0x10) = queryNameLength;
    *(DWORD *)(dst + 0x14) = *(DWORD *)(src + 0x14);
    *(DWORD *)(dst + 0x18) = *(DWORD *)(src + 0x18);

    memcpy(dst + 0x1c, src + 0x1c, 2 * (queryNameLength + 1));

    DWORD rowsetNameLength = *(DWORD *)(src + 2 * queryNameLength + 0x22);
    memcpy(dst + 2 * queryNameLength + 0x2a,
           src + 2 * queryNameLength + 0x2a,
           2 * (rowsetNameLength + 1));

    DWORD sourceNameLength = *(DWORD *)(src + 2 * queryNameLength + 0x26);
    memcpy(dst + 2 * queryNameLength + 2 * rowsetNameLength + 0x2c,
           src + 2 * queryNameLength + 2 * rowsetNameLength + 0x2c,
           2 * (sourceNameLength + 1));
    /* ... */
}
पहली कॉपी स्पष्ट है। dst बाहरी संदेश की लंबाई से आवंटित किया गया था; कॉपी की लंबाई queryNameLength से आती है; दोनों की तुलना कहीं नहीं होती। कॉपी आवंटन से कहीं अधिक बड़ी हो सकती है, और चूँकि इसका स्रोत इनलाइन बफ़र है, यह उन बाइट्स से भी आगे निकल जाती है जो वास्तव में पहुँची थीं। शेष स्रोत वह होता है जो कनेक्शन बफ़र में पहले के ट्रैफ़िक से था।
बाद की दो स्ट्रिंग्स और भी बुरी हैं। rowsetNameLength को src + 2 * queryNameLength + 0x22 से पढ़ा जाता है, जो एक ऑफ़सेट है जो हमलावर-नियंत्रित queryNameLength से गणना किया गया है, और sourceNameLength को पास के एक ऑफ़सेट से पढ़ा जाता है। दोनों संदेश के निश्चित भाग के बाहर हैं, इसलिए डिकोडर जो भी वहाँ है उसे पढ़ता है, उसे लंबाई मानता है, और फिर से कॉपी करता है। इस प्रकार एक छोटा संदेश कई आउट-ऑफ़-बाउंड रीड और राइट उत्पन्न करता है, और किसी भी लंबाई की तुलना कभी गंतव्य आवंटन से नहीं की जाती।
इस बग का शोषण करना कुछ सवालों पर आकर टिका: नियंत्रण प्रवाह को भ्रष्ट और हाईजैक करने के लिए किस ऑब्जेक्ट को चुनना है, उस नियंत्रण प्रवाह को कहाँ पुनर्निर्देशित करना है, और LFH हीप को कैसे बायपास करना है।
कुछ रिवर्सिंग के बाद मुझे हाईजैक करने के लिए एक उपयुक्त ऑब्जेक्ट मिला: CVIQuery। CVIQuery एक खुली क्वेरी के पीछे का सर्वर-साइड ऑब्जेक्ट है। जब क्लाइंट एक क्वेरी अनुरोध भेजता है, तो सर्वर एक संबंधित CVIQuery ऑब्जेक्ट बनाता है, और इसका पहला फ़ील्ड ऑब्जेक्ट का vtable है, इसलिए इस ऑब्जेक्ट को भ्रष्ट करने से vtable हाईजैक हो जाता है।
हीप अगली बाधा थी। CVIQuery LFH हीप से आवंटित किया जाता है, इसलिए मैं इन ऑब्जेक्ट्स की बड़ी संख्या स्प्रे करके LFH रैंडमाइज़ेशन को पार करना चाहता था। अच्छी बात यह है कि हर क्वेरी अनुरोध एक CVIQuery बनाता है, जो एक सुविधाजनक हीप स्प्रे प्रिमिटिव देता है। हालाँकि, wsearch खुले अनुरोधों की अधिकतम संख्या 4096 तक सीमित करता है, इसलिए स्प्रे की संख्या सीमित है, लेकिन वह पर्याप्त थी; बस थोड़ी किस्मत चाहिए :).
अंत में मुझे तय करना था कि नियंत्रण प्रवाह को कहाँ पुनर्निर्देशित करना है। मैंने कुछ खोज की लेकिन कोई उपयुक्त तकनीक नहीं मिली, इसलिए मैंने खुद एक खोजने का फैसला किया। जल्द ही मुझे wsearch सेवा द्वारा लोड की गई एक DLL मिली: dxcore.dll, और इसका DXCoreDriver::LoadDriverModule फ़ंक्शन बहुत दिलचस्प लगा:
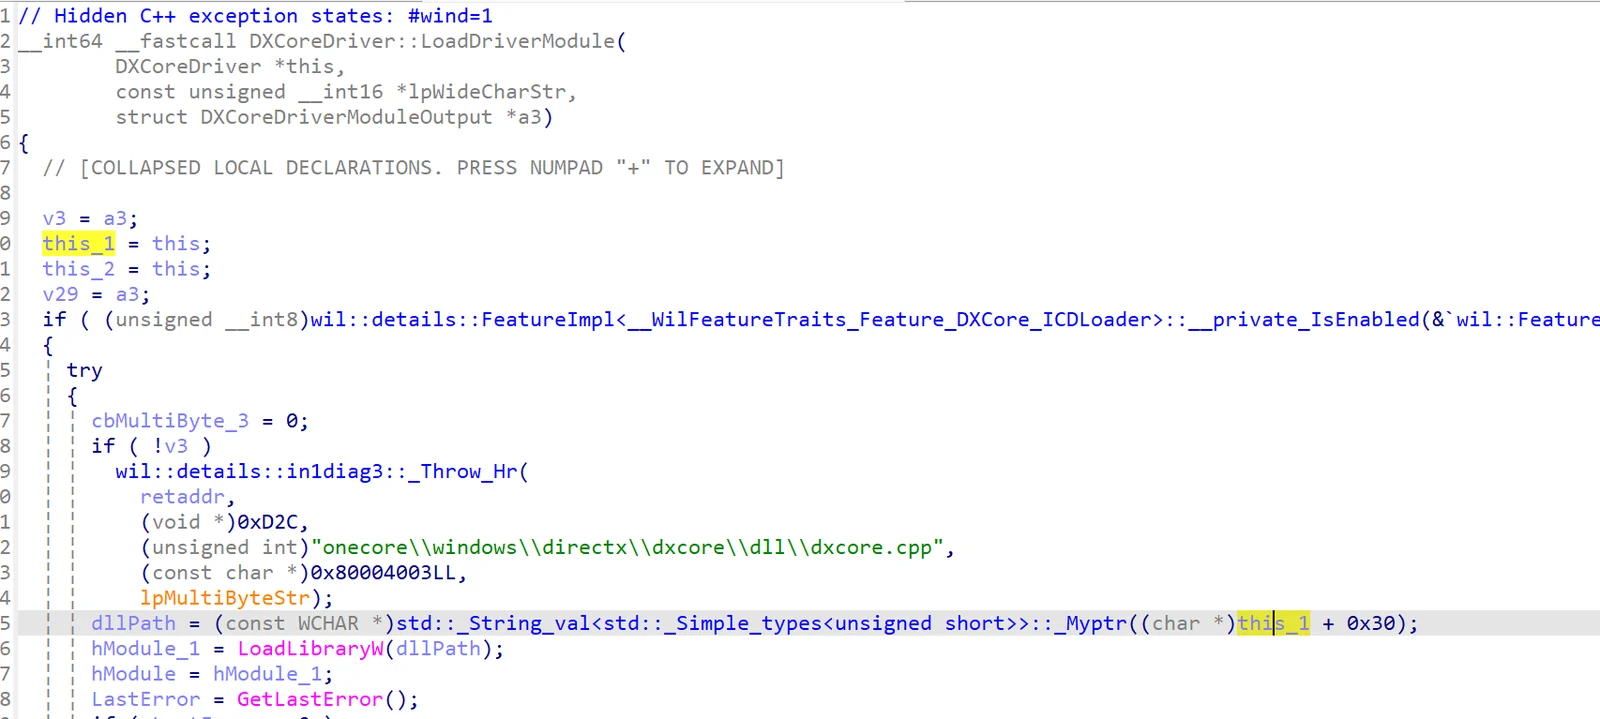
यह फ़ंक्शन this + 0x30 को DLL पथ स्ट्रिंग के रूप में डीरेफ़रेंस करता है और उस DLL को लोड करने के लिए LoadLibraryW कॉल करता है। इसलिए CVIQuery को ओवरफ़्लो करके उसका vtable हाईजैक करना पर्याप्त है, फिर ओवरफ़्लो जारी रखते हुए CVIQuery + 0x30 पर DLL पथ लिखना है, और मनमानी DLL लोडिंग हो जाती है।
एक बहुत ही उपयोगी ट्रिक। वैसे, जब मैंने एक्सप्लॉइट बनाया तब यह फ़ंक्शन केवल Insider बिल्ड्स में मौजूद था, लेकिन मैंने देखा है कि यह हाल ही में रिलीज़ बिल्ड्स में भी आ गया है।






