
 #1
समझौता किए गए सिस्टम और नेटवर्क के भीतर पहुंच बनाए रखने, अन्वेषण करने और नियंत्रण का विस्तार करने के उपकरण।
Kitploit अनुशंसित
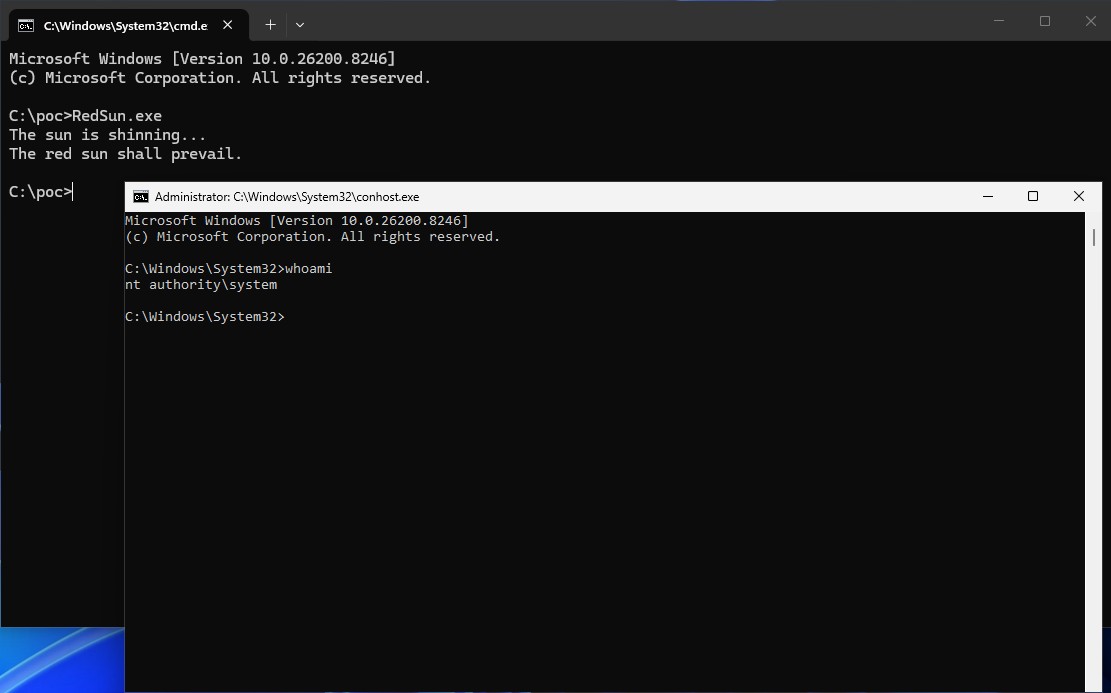
 s4m98/redsun-
विंडोज़ ज़ीरो डे लोकल प्रिविलेज एस्केलेशन एक्सप्लॉइट (CVE-2026-41091)
 toanln-cov/cve-2026-66493
जूमला एक्सटेंशन PhocaCommander delete, copy, move क्रियाओं में Path Traversal के प्रति संवेदनशील है - CVSS 6.4
 patrickt2017/cve-2026-19195-poc
CVE-2026-19195 प्रूफ ऑफ कॉन्सेप्ट
 nyxrecon/sudo-agent-ctf-
Sudo Agent CTF (TryHackMe) का राइट-अप, जिसमें enumeration, web exploitation, steganography, SSH और CVE-2019-14287 के माध्यम से privilege escalation…
 withsecurelabs/garbageman
GarbageMan .NET बाइनरीज़ का हीप विश्लेषण (heap analysis) करने के लिए टूल्स का एक सेट है।
 cybereason/siofra
विंडोज पीई लोडर का अनुकरण करके DLL हाईजैकिंग कमजोरियों की पहचान करता है, शेलकोड पेलोड के साथ हथियारबंद DLL उत्पन्न करता है, और UAC ऑटो-एलिवेशन बाईपास…
 p0dalirius/mssql-analysis-coerce
एक तकनीक जो Windows SQL Server को किसी भी मनमानी मशीन पर प्रमाणित (authenticate) होने के लिए बाध्य करती है।
 wra7h/flavortown
शेलकोड निष्पादित करने के विभिन्न तरीके
 ameetsaahu/kernel-exploitation
CTF चुनौतियों के लिए Linux कर्नेल एक्सप्लॉइट विकास नोट्स और स्क्रिप्ट्स, जिनमें initramfs निष्कर्षण, msg_msg/ldt_struct दुरुपयोग, तथा विशेषाधिकार…
 veritas501/pipe-primitive
DirtyPipe से प्रेरित लिनक्स कर्नेल में एक एक्सप्लॉइट प्रिमिटिव
 hackerhouse-opensource/mssettingsdelegateexecute
Windows 10/11 x64 पर ms-settings DelegateExecute रजिस्ट्री कुंजी का उपयोग करके UAC को बायपास करें।
 hackerhouse-opensource/nofaxgiven
NETWORK SERVICE FAX Service में कोड निष्पादन और पर्सिस्टेंस
 codextf2/cobaltstrike-headless
Aggressorscript जो हेडलेस एग्रेसर क्लाइंट को (अधिकतर) कार्यात्मक कोबाल्ट स्ट्राइक क्लाइंट में बदल देता है।
 wxxsfxyzm/ghostlock-galaxy
CVE-2026-43499 का उपयोग करके अपने Galaxy को रूट करें
 tc4dy/cve-2026-64638-poc-exploit
🛡️ CVE-2026-64638 - WordPress सुरक्षा मूल्यांकन सुइट (CVSS 8.9) | WordPress 4.7.0-7.0.2 पेंटेस्ट टूलकिट। इसमें भेद्यता मूल्यांकन और उन्नत विश्लेषण…
 zerodaylab/powersploit
PowerSploit - एक PowerShell पोस्ट-एक्सप्लॉइटेशन फ्रेमवर्क
 saisathvik1/windows-privilege-escalation-notes
विंडोज़ विशेषाधिकार वृद्धि (Privilege Escalation) अवधारणाओं के लिए मेरी हैंडबुक। मेरी प्लेलिस्ट ज़रूर देखें, लिंक:…
 withsecurelabs/callstackspoofer
सिस कॉल करते समय मनमानी कॉल स्टैक्स को स्पूफ करने के लिए एक PoC इम्प्लीमेंटेशन (उदा. NtOpenProcess के माध्यम से हैंडल प्राप्त करना)








