
🛡️ CVE-2026-64638 - WordPress सुरक्षा मूल्यांकन सुइट (CVSS 8.9) | WordPress 4.7.0-7.0.2 पेंटेस्ट टूलकिट। इसमें भेद्यता मूल्यांकन और उन्नत विश्लेषण मॉड्यूल शामिल हैं। 🐍 सुरक्षित जांच और शोषण, 2 मोड। उन्नत ब्लू और रेड टीम सर्वश्रेष्ठ 2026-64638 टूलकिट, केवल अधिकृत उपयोग। कानूनी रहें <3zd
 tc4dy/cve-2026-64638-poc-exploit



केवल नैतिक उपयोग हेतु – अधिकृत सुरक्षा परीक्षण
यह रिपॉज़िटरी केवल अधिकृत सुरक्षा पेशेवरों, ब्लू टीमों और पेनेट्रेशन टेस्टरों के लिए उपकरण प्रदान करती है।
कंप्यूटर सिस्टम तक अनधिकृत पहुँच CFAA (US), Computer Misuse Act (UK), TCK 243/244 (Turkey), और दुनिया भर के समान कानूनों के तहत अवैध है।
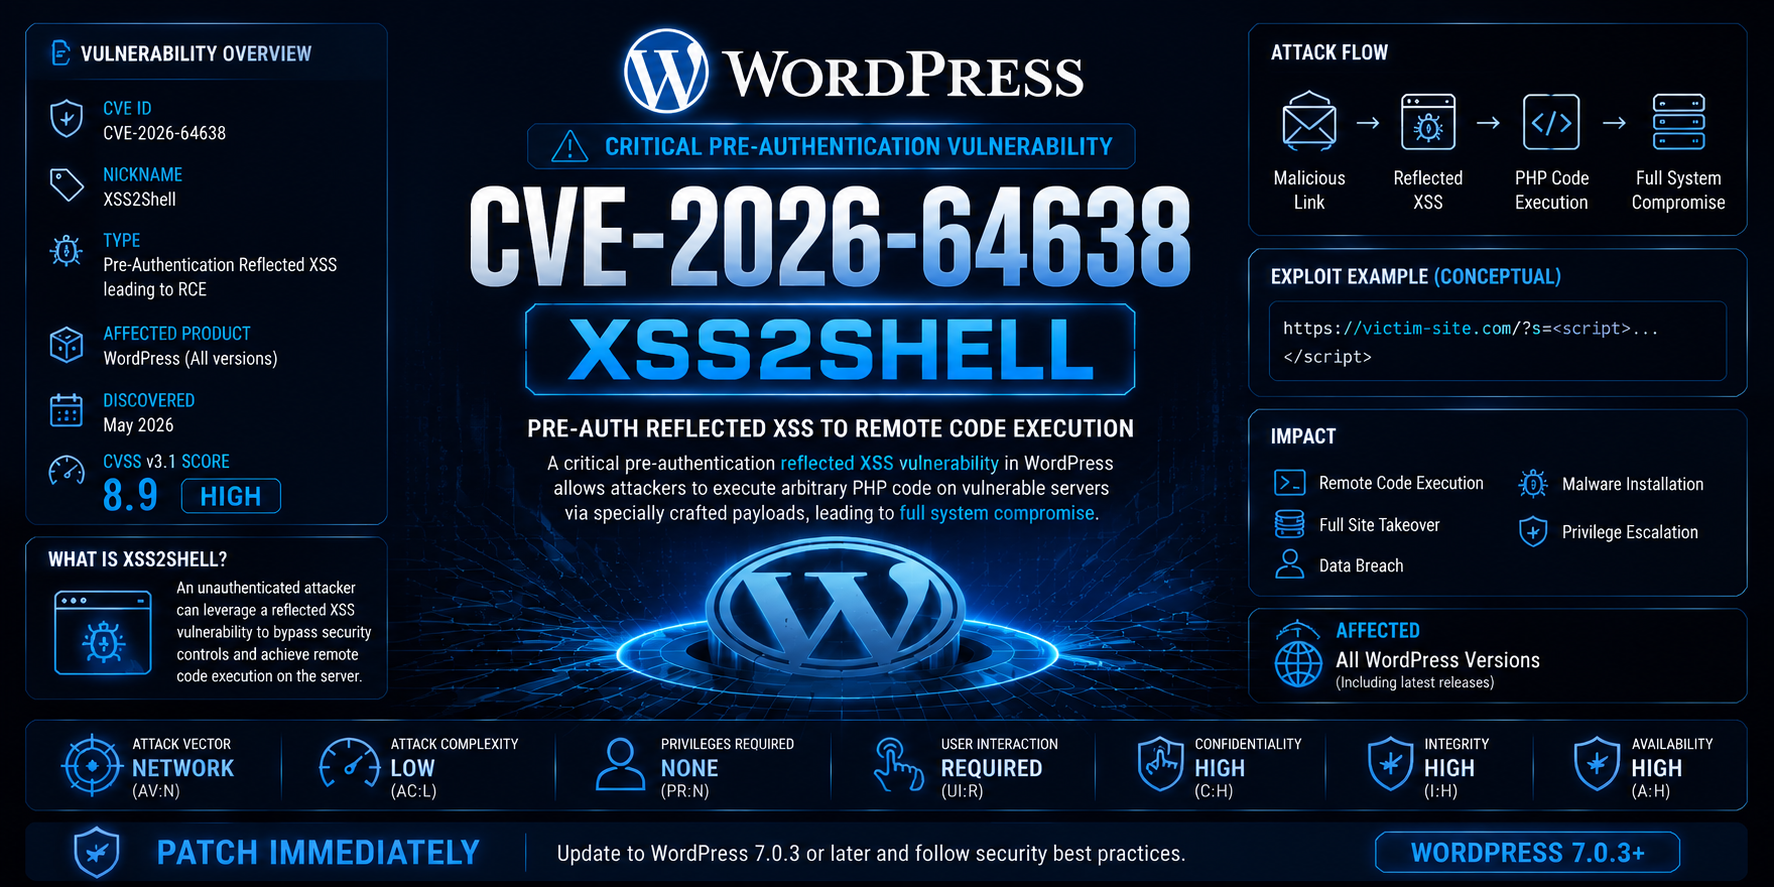
CVE‑2026‑64638 WordPress कोर संस्करण 4.7.0 से 7.0.2 में एक गंभीर प्री‑ऑथेंटिकेशन रिफ्लेक्टेड XSS भेद्यता है जो हमलावर को Application Password सुविधा के माध्यम से XSS हमले को पूर्ण रिमोट कोड एक्ज़ीक्यूशन (RCE) तक बढ़ाने की अनुमति देती है।
strip_tags() और WordPress का wp_kses_post() HTML टैग्स को अलग तरीके से पार्स करते हैं, जिससे दुर्भावनापूर्ण इनपुट सैनिटाइज़ेशन से गुज़र जाता है।wp-login.php) में विशेष रूप से तैयार किया गया पेलोड इंजेक्ट करता है। लॉगिन विफल होने पर, पेलोड वापस रिफ्लेक्ट होता है और पीड़ित के ब्राउज़र में निष्पादित होता है।| उपकरण | उद्देश्य | इच्छित उपयोगकर्ता |
|---|---|---|
exploit.py | रिवर्स शेल, पर्सिस्टेंस, C2, प्रिविलेज एस्केलेशन, मेमोरी फोरेंसिक्स, डेटाबेस डंप, SSH कुंजी निष्कर्षण और मास स्कैनिंग के साथ पूर्ण शोषण टूलकिट। | रेड टीमें / अधिकृत पेंटेस्टर |
safecheck.py | गैर‑घुसपैठिया भेद्यता जाँचकर्ता जो किसी भी दुर्भावनापूर्ण पेलोड को निष्पादित किए बिना XSS रिफ्लेक्शन का पता लगाता है और सुरक्षा स्थिति का आकलन करता है। विस्तृत रिपोर्ट उत्पन्न करता है। | ब्लू टीमें / सुरक्षा ऑडिटर |
| सुविधा | exploit.py | safecheck.py |
|---|---|---|
| भेद्यता पहचान | [+] | [+] |
| WordPress संस्करण पहचान | [+] | [+] |
| XSS रिफ्लेक्शन पहचान | [+] | [+] |
| Application Password कैप्चर | [+] | [-] |
| प्लगइन अपलोड (RCE) | [+] | [-] |
| रिवर्स शेल | [+] | [-] |
| C2 बीकनिंग (HTTP/DNS/Telegram) | [+] | [-] |
| प्रिविलेज एस्केलेशन | [+] | [-] |
| मेमोरी फोरेंसिक्स | [+] | [-] |
| डेटाबेस डंप | [+] | [-] |
| SSH कुंजी निष्कर्षण | [+] | [-] |
| पर्सिस्टेंस विधियाँ | [+] | [-] |
| सुरक्षा हेडर ऑडिट | [-] | [+] |
| कॉन्फ़िग फ़ाइल एक्सपोज़र जाँच | [-] | [+] |
| डायरेक्टरी लिस्टिंग जाँच | [-] | [+] |
| phpinfo एक्सपोज़र जाँच | [-] | [+] |
| मास स्कैनिंग | [+] | [+] |
| प्रॉक्सी समर्थन | [+] | [+] |
| Tor समर्थन | [+] | [+] |
| Ngrok टनलिंग | [+] | [-] |
| इंटरैक्टिव शेल | [+] | [-] |
| गैर‑घुसपैठिया (सुरक्षित) मोड | [-] | [+] |
| JSON / रिपोर्ट आउटपुट | [+] | [+] |
| परिदृश्य | अनुशंसित उपकरण |
|---|---|
| ब्लू टीम – यह सत्यापित करना कि आपकी WordPress इंस्टॉलेशन भेद्य है या नहीं | safecheck.py |
| सुरक्षा ऑडिट – गैर‑घुसपैठिया भेद्यता मूल्यांकन | safecheck.py |
| रेड टीम – पूर्ण शोषण के साथ अधिकृत पेनेट्रेशन परीक्षण | exploit.py |
| बग बाउंटी – जिम्मेदार प्रकटीकरण परीक्षण | safecheck.py |
| मास स्कैनिंग – भेद्यता के लिए कई लक्ष्यों की जाँच | exploit.py या safecheck.py |
| घटना प्रतिक्रिया – सिस्टम के समझौता किए जाने की जाँच | safecheck.py |
| उन्नत पोस्ट‑एक्सप्लॉइटेशन – पर्सिस्टेंस, C2, फोरेंसिक्स | exploit.py |
git clone https://github.com/tc4dy/CVE-2026-64638-PoC-Exploit
cd CVE-2026-64638-PoC-Exploit
pip install -r requirements.txt
requests
urllib3
#ops
pymysql
mysql-connector-python
PySocks
requests[socks]
exploit.py पैरामीटर| पैरामीटर | विवरण |
|---|---|
-t, --target | लक्ष्य WordPress URL (जैसे https://wordpress-site.com) |
-l, --list | मास स्कैनिंग के लिए लक्ष्यों की सूची वाली फ़ाइल (प्रति पंक्ति एक) |
--lhost | रिवर्स शेल कॉलबैक के लिए स्थानीय IP पता |
--lport | रिवर्स शेल के लिए स्थानीय पोर्ट (डिफ़ॉल्ट: 4444) |
--proxy | HTTP/HTTPS प्रॉक्सी (जैसे http://127.0.0.1:8080) |
--timeout | सेकंड में अनुरोध टाइमआउट (डिफ़ॉल्ट: 10) |
--retry | पुनः प्रयासों की संख्या (डिफ़ॉल्ट: 3) |
--threads | मास स्कैनिंग के लिए थ्रेड्स की संख्या (डिफ़ॉल्ट: 5) |
--exploit | मास स्कैन के दौरान भेद्य लक्ष्यों का स्वतः‑शोषण |
--ngrok-token | बाहरी टनलिंग के लिए Ngrok authtoken |
--payload-type | XSS पेलोड प्रकार: reflected, dom_based, waf_bypass, case_manipulation, double_encoded |
--session-hijack | सेशन हाईजैकिंग सक्षम करें (एडमिन कुकीज़ चुराएँ) |
--dump-db | WordPress डेटाबेस डंप करें (pymysql आवश्यक) |
--extract-ssh | लक्ष्य सिस्टम से SSH कुंजियाँ निकालें |
--tor | Tor के माध्यम से ट्रैफ़िक रूट करें (socks5h://127.0.0.1:9050) |
--stealth | स्टेल्थ मोड सक्षम करें (हेडर स्पूफ करें, अनुरोधों में देरी करें) |
--no-cleanup | शोषण के बाद लॉग क्लीनअप छोड़ें |
--ssl-verify | SSL प्रमाणपत्र सत्यापित करें |
--c2-type | C2 प्रकार: http, dns, telegram |
--c2-server | C2 सर्वर URL या Telegram बॉट टोकन |
--auto-priv-esc | शेल के बाद स्वतः प्रिविलेज एस्केलेशन |
--memory-forensics | मेमोरी फोरेंसिक्स मॉड्यूल सक्षम करें |
-v, --verbose | विस्तृत आउटपुट |
-q, --quiet | शांत मोड (न्यूनतम आउटपुट) |
safecheck.py पैरामीटर| पैरामीटर | विवरण |
|---|---|
-t, --target | लक्ष्य WordPress URL (जैसे https://wordpress-site.com) |
-l, --list | मास स्कैनिंग के लिए लक्ष्यों की सूची वाली फ़ाइल (प्रति पंक्ति एक) |
--timeout | सेकंड में अनुरोध टाइमआउट (डिफ़ॉल्ट: 10) |
--retry | पुनः प्रयासों की संख्या (डिफ़ॉल्ट: 3) |
--threads | मास स्कैनिंग के लिए थ्रेड्स की संख्या (डिफ़ॉल्ट: 5) |
--proxy | HTTP/HTTPS प्रॉक्सी (जैसे http://127.0.0.1:8080) |
--tor | Tor के माध्यम से ट्रैफ़िक रूट करें (socks5h://127.0.0.1:9050) |
--ssl-verify | SSL प्रमाणपत्र सत्यापित करें |
--output | आउटपुट JSON रिपोर्ट फ़ाइल |
-v, --verbose | विस्तृत आउटपुट |
-q, --quiet | शांत मोड (न्यूनतम आउटपुट) |
