
 #1
समझौता किए गए सिस्टम और नेटवर्क के भीतर पहुंच बनाए रखने, अन्वेषण करने और नियंत्रण का विस्तार करने के उपकरण।
Kitploit अनुशंसित

 nukeratframework/nukerat
A post exploitation framework / C2 for advanced Red Team operations
 twili8/homer
PE Windows पेलोड को मेमोरी से लोड करने वाला पोज़िशन-इंडिपेंडेंट शेलकोड जनरेट करने के लिए Donut का इवेसिव फोर्क
 forcequitos/worse_query
iOS 26.0–26.7.2 और 27.2 के लिए प्रूफ-ऑफ-कॉन्सेप्ट सैंडबॉक्स एस्केप, जो किसी ऐप को App Group कंटेनर के माध्यम से App Group और एप्लिकेशन कंटेनर पाथ्स…
 kolbicz/wqfiles
File browser, app data manager and cache cleaner for iOS 26 and 27 (worse_query, no jailbreak)
 jailbreakdotparty/erosion
iOS customization toolbox using the worse_query sandbox escape. Supports iOS 26.0 - 26.7.2, iOS 27.0 - 27.2.1, & 27.3b1.
 forcequitos/bad_query
iOS 26.0–27.0b4 के लिए प्रूफ-ऑफ-कॉन्सेप्ट सैंडबॉक्स एस्केप, जो सिस्टम और ऐप कंटेनर पाथ्स तक पहुँच प्रदान करता है, जिसमें App Group और PluginKitPlugin…
 nxploited/cve-2026-124450
OpenEMR 8.3.0 से पहले disposeDocument के माध्यम से मनमानी फ़ाइल पढ़ें/लिखें
 grisuno/estorides
99+ मुफ़्त OSINT स्रोतों को समानांतर रूप से एकत्रित करता है, संस्थाओं को एक ज्ञान ग्राफ़ में हल करता है, और LLM-सहायता प्राप्त विश्लेषण के साथ STIX…
 shisones/cve-2026-27626
CVE-2026-27626 के लिए Python प्रूफ-ऑफ-कॉन्सेप्ट: OliveTin के पासवर्ड-टाइप आर्ग्युमेंट्स का पता लगाता है, कमांड इंजेक्ट करने के लिए sh -c कोटिंग से…
 wnduddld0513/lenovo-qcom-rpmb-poc
शैक्षिक प्रूफ-ऑफ-कॉन्सेप्ट (PoC) अनुसंधान उपकरण जो Lenovo उपकरणों पर Qualcomm Keymaster RPMB स्थिति का निरीक्षण और परीक्षण करने के लिए CVE-2026-24090…
 ashrafzaryouh/cve-2026-25769
CVE-2026-25769 के लिए एडवाइज़री और डिटेक्शन नोट्स, जो Wazuh क्लस्टर-मोड में एक गंभीर असुरक्षित डीसेरियलाइज़ेशन दोष है जो वर्कर-से-मास्टर रूट RCE को…
 megamansec/ssh-snake
फ़ाइलरहित, स्व-प्रसारित Bash स्क्रिप्ट जो पुनरावर्ती रूप से SSH निजी कुंजियों और पहुँच योग्य होस्टों की खोज करती है, फिर समझौता पथों का मानचित्रण…
 ipa-lab/hackingbuddygpt
नैतिक हैकर्स को 50 पंक्तियों या उससे कम कोड में LLMs का उपयोग करने में मदद करना..
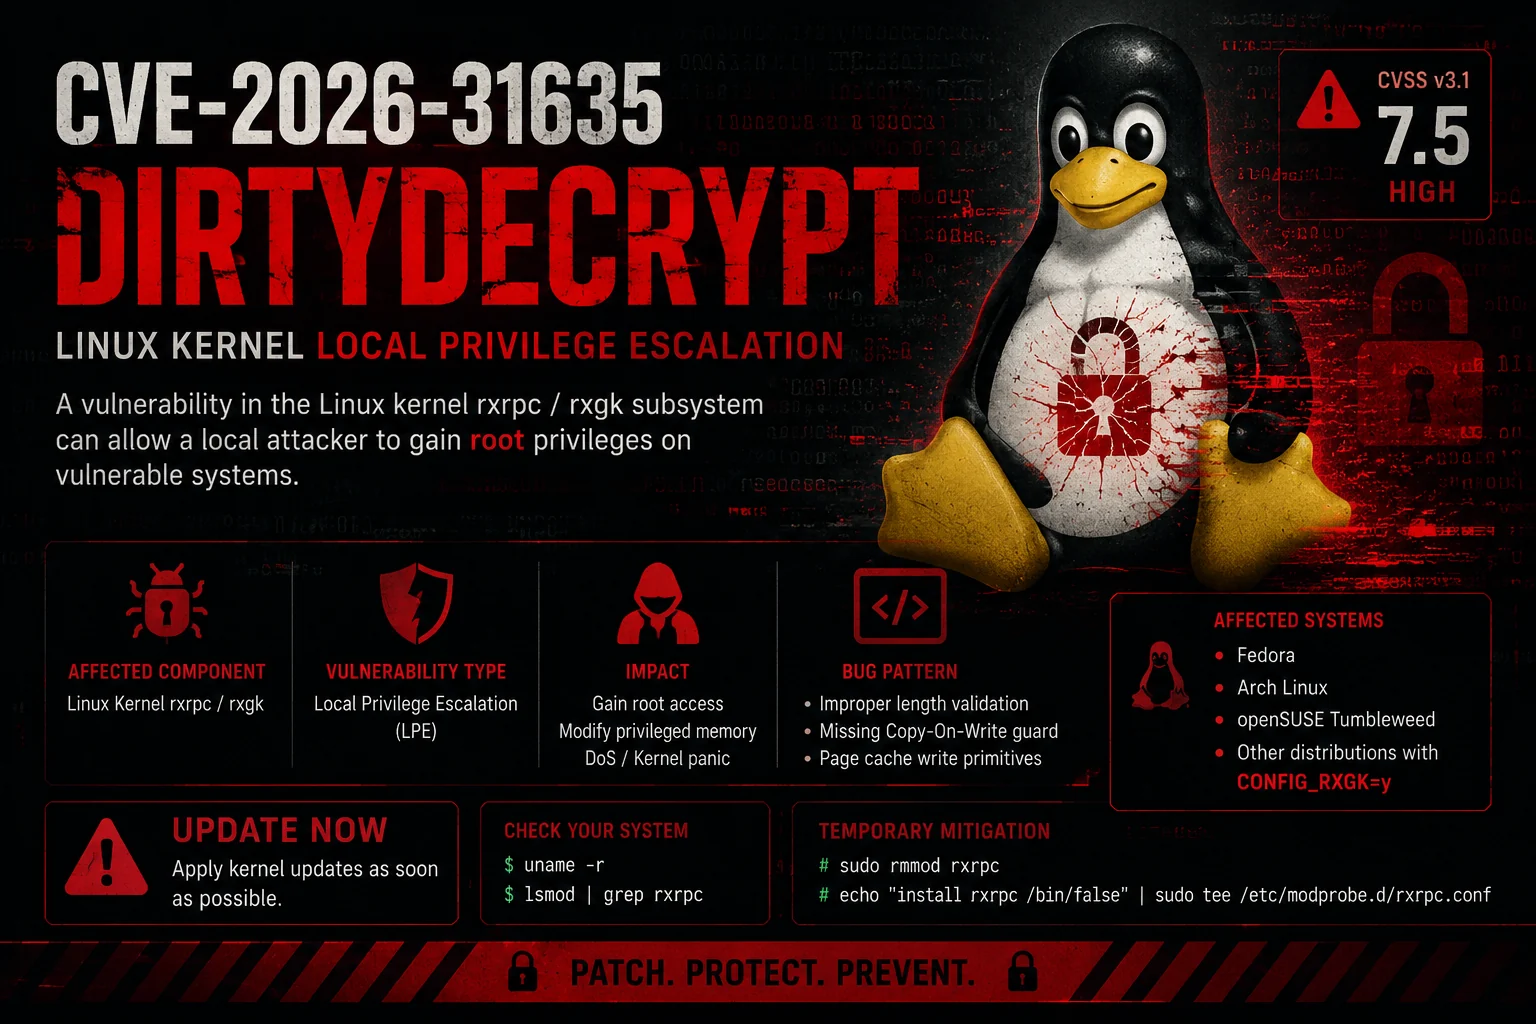 ashrafzaryouh/cve-2026-31635
CVE-2026-31635 (DirtyDecrypt) के लिए सार्वजनिक प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Linux कर्नेल में rxgk पेज कैश करप्शन की खामी है जिससे रूट तक स्थानीय…
 ashrafzaryouh/cve-2026-33825
CVE-2026-33825 (BlueHammer) पर दस्तावेज़ीकरण और शोध, जो Windows पर Microsoft Defender का TOCTOU स्थानीय विशेषाधिकार उन्नयन है, जिसमें शोषण प्रवाह,…
 dntaskmehow/neo-defender
यह फ्रेमवर्क **पुनः-शस्त्रीकृत (RE-WEAPONIZED)** किया गया है और CVE-2026-33825 का शोषण करता है, जो Microsoft Defender में अपर्याप्त एक्सेस नियंत्रण…
 anasabugaddara-ux/defender-bluehammer-audit
CVE-2026-33825 (BlueHammer) के लिए रक्षात्मक Metasploit पोस्ट मॉड्यूल: Defender संस्करण/स्थिति का पता लगाना + समझौता-शिकार। केवल पहचान।
 grayhatkiller/keyeroo
NTLM प्रमाणीकरण को LDAP पर बाध्य करके रिले करता है और Netlogon सुरक्षित चैनल पर पीड़ित की सत्र कुंजी पुनः प्राप्त करके पीड़ित के रूप में लेखन करता…








