
 ashrafzaryouh/cve-2026-33825
CVE-2026-33825 (BlueHammer) पर दस्तावेज़ीकरण और शोध, जो Windows पर Microsoft Defender का TOCTOU स्थानीय विशेषाधिकार उन्नयन है, जिसमें शोषण प्रवाह, संकेतक और शमन उपाय शामिल हैं।

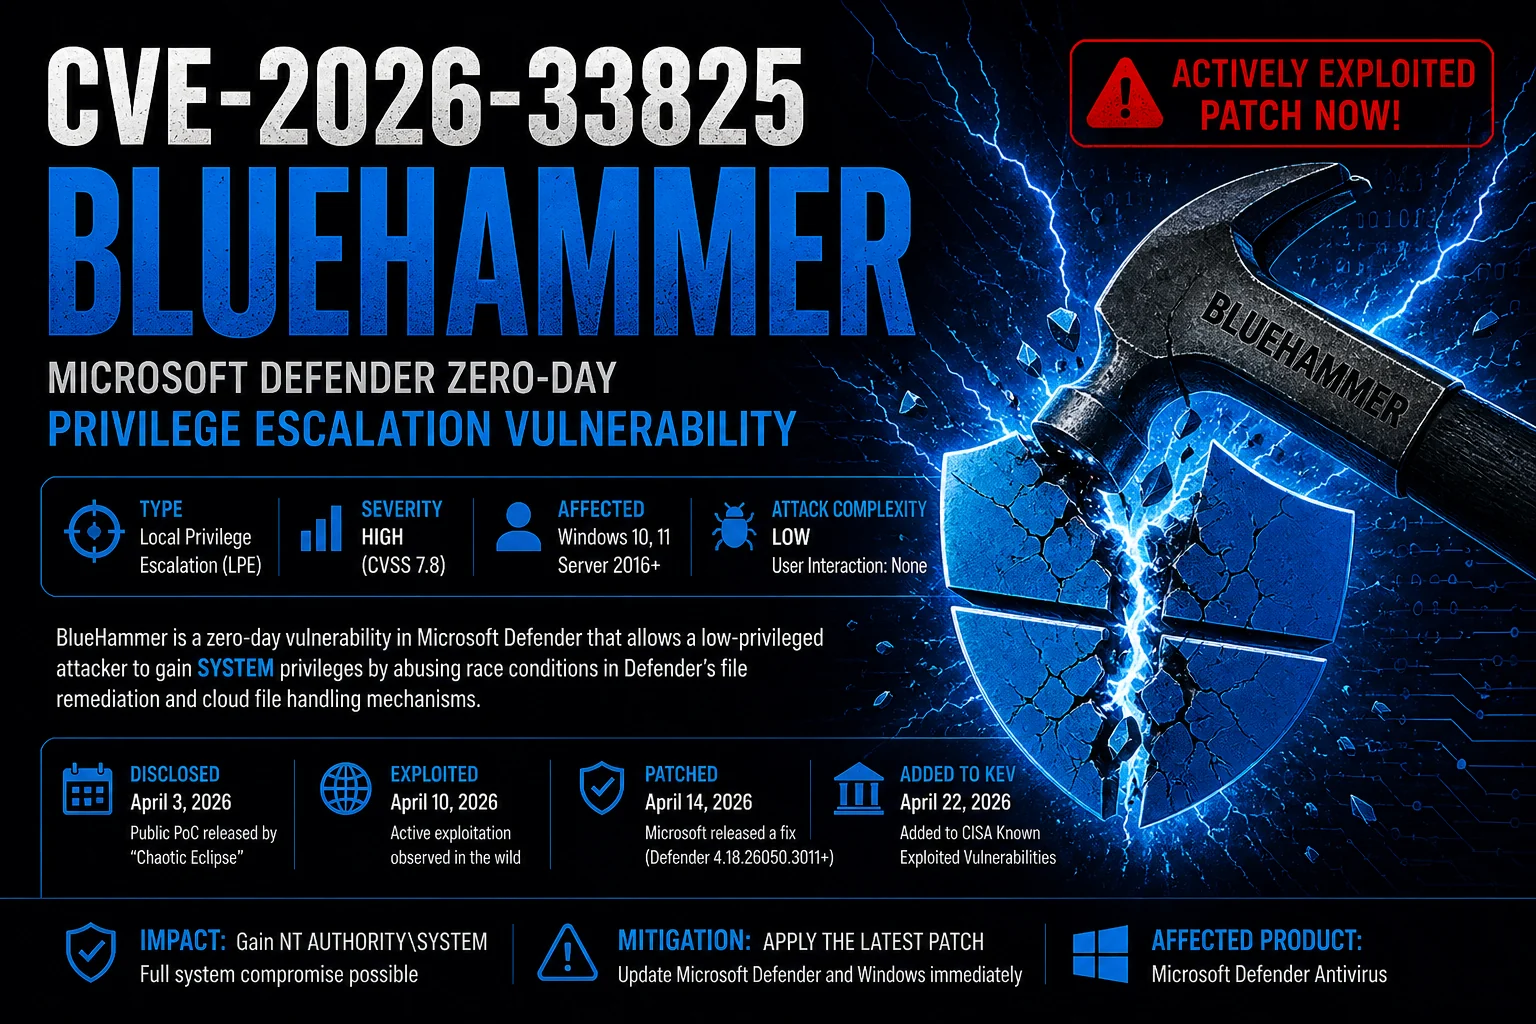


BlueHammer एक उच्च-गंभीरता वाली स्थानीय विशेषाधिकार उन्नयन (Local Privilege Escalation) भेद्यता है जो Windows सिस्टम पर Microsoft Defender घटकों को प्रभावित करती है।
यह दोष एक निम्न-विशेषाधिकार प्राप्त हमलावर को फ़ाइलसिस्टम रेस कंडीशन और विशेषाधिकार प्राप्त Defender संचालनों का दुरुपयोग करके NT AUTHORITY\SYSTEM तक विशेषाधिकार बढ़ाने की अनुमति देता है।
| फ़ील्ड | मान |
|---|---|
| CVE | CVE-2026-33825 |
| उपनाम | BlueHammer |
| गंभीरता | उच्च |
| CVSS | ~7.8 |
| प्रकार | स्थानीय विशेषाधिकार उन्नयन |
| प्रभावित | Windows 10 / 11 / Server |
| घटक | Microsoft Defender |
| शोषण | सार्वजनिक PoC की सूचना |
| आवश्यक विशेषाधिकार | निम्न |
| प्रभाव | SYSTEM विशेषाधिकार उन्नयन |
BlueHammer विशेषाधिकार प्राप्त Microsoft Defender संचालनों के भीतर एक TOCTOU (Time-of-Check to Time-of-Use) रेस कंडीशन भेद्यता है।
यह भेद्यता कथित रूप से निम्नलिखित का दुरुपयोग करती है:
यह एक्सप्लॉइट Defender को हमलावर-नियंत्रित लक्ष्यों पर विशेषाधिकार प्राप्त फ़ाइलसिस्टम संचालन करने के लिए उकसाता है।
सफल शोषण हमलावरों को निम्नलिखित की अनुमति दे सकता है:
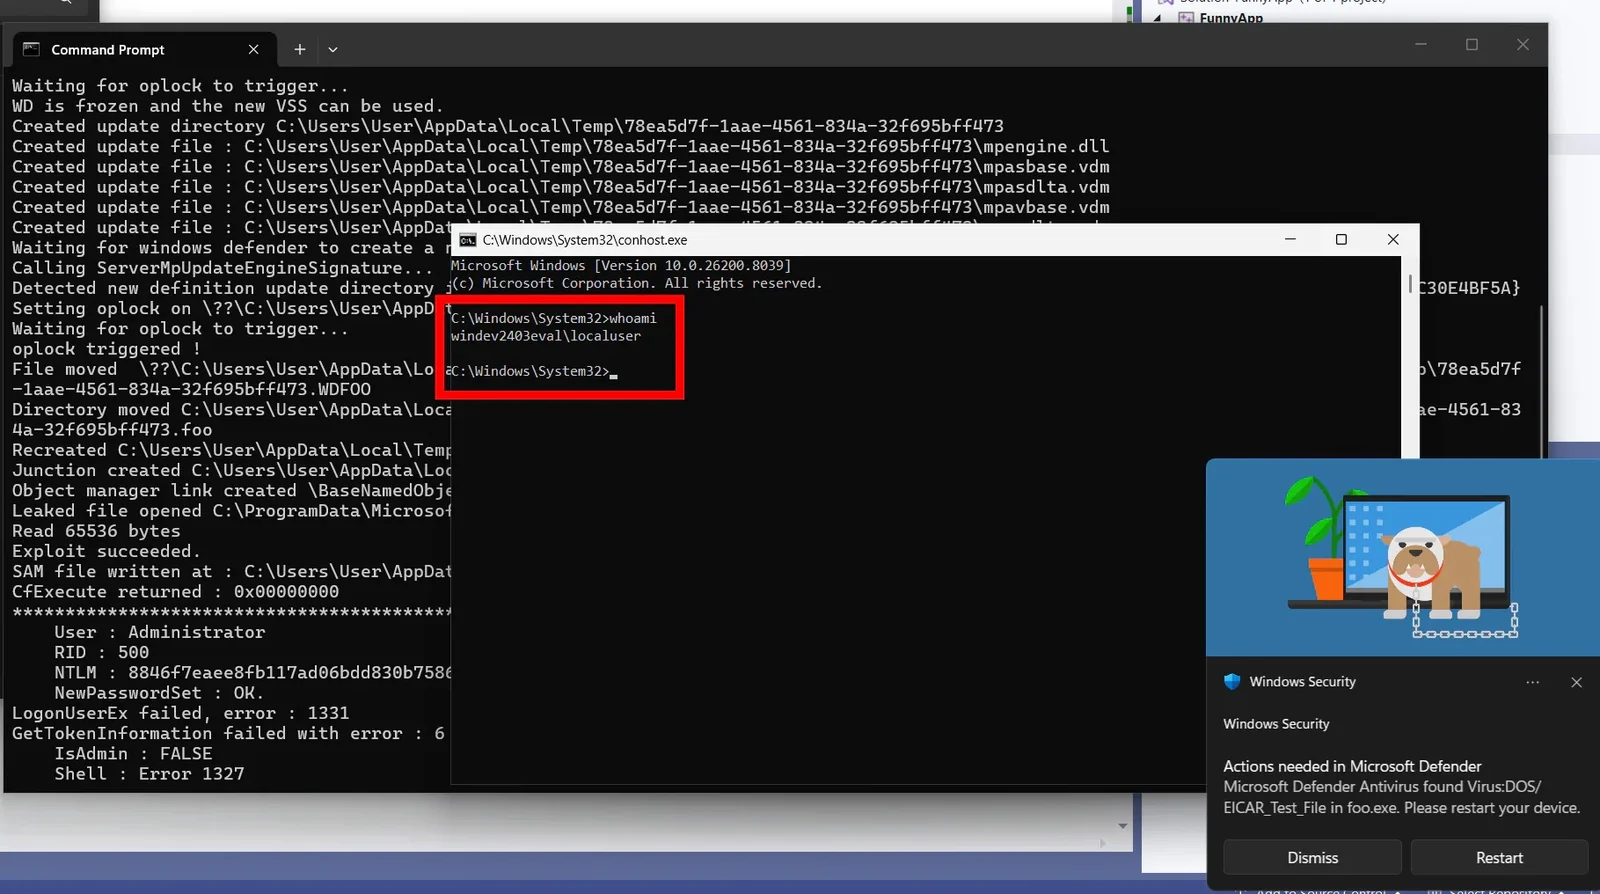
Low Privileged User
        │
        ▼
Trigger Defender Operation
        │
        ▼
Exploit TOCTOU Race Condition
        │
        ▼
Redirect Privileged File Operation
        │
        ▼
Overwrite / Move Protected Files
        │
        ▼
Execute Code as SYSTEM
BlueHammer इनके बीच के अंतराल का दुरुपयोग करता है:
Time of Check
        ↓
Time of Use
Defender एक फ़ाइल/पथ को मान्य करता है, लेकिन विशेषाधिकार प्राप्त ऑपरेशन पूरा होने से पहले, हमलावर लक्ष्य को बदल देता है।
रिपोर्टों के अनुसार हमलावर निम्नलिखित का उपयोग करते हैं:
विशेषाधिकार प्राप्त Defender ऑपरेशनों को पुनर्निर्देशित करने के लिए।
संकल्पनात्मक रूप से उदाहरण:
Defender believes:
C:\Temp\safe.txt

Actually redirected to:
C:\Windows\System32\protected_file
Oplocks हमलावरों को फ़ाइल संचालन को अस्थायी रूप से फ़्रीज़ करने में मदद करते हैं:
Defender accesses file
        ↓
Attacker pauses operation
        ↓
Target gets swapped
        ↓
Defender resumes with SYSTEM privileges
यह रेस-कंडीशन विश्वसनीयता को बढ़ाता है।
कथित तौर पर प्रभावित:
MsMpEng.exeMpSigStub.exeसुरक्षा सॉफ़्टवेयर:
यह फ़ाइलसिस्टम रेस कमज़ोरियों को अत्यंत खतरनाक बनाता है।
BlueHammer ने प्रदर्शित किया कि:
रक्षात्मक सॉफ़्टवेयर स्वयं विशेषाधिकार उन्नयन का वेक्टर बन सकता है।
नवीनतम Defender प्लेटफ़ॉर्म अपडेट इंस्टॉल करें।
सुनिश्चित करें कि सभी Patch Tuesday अपडेट इंस्टॉल हैं।
इन पर नज़र रखें:
अविश्वसनीय उपयोगकर्ताओं और अनुप्रयोगों के लिए निष्पादन सीमित करें।
संभावित संकेतकों में शामिल हो सकते हैं:
Unexpected Defender file operations
SYSTEM-level cmd.exe / powershell.exe
Suspicious NTFS reparse points
Abnormal Defender remediation events
Oplock abuse patterns
| भेद्यता | विवरण |
|---|---|
| PrintNightmare | Windows Print Spooler RCE/LPE |
| HiveNightmare | SAM एक्सपोज़र भेद्यता |
| RedSun | संबंधित Defender शोषण तकनीक |
| unDefend | Defender दुरुपयोग तकनीक परिवार |
| अवधारणा | विवरण |
|---|---|
| LPE | स्थानीय विशेषाधिकार वृद्धि (Local Privilege Escalation) |
| TOCTOU | जाँच के समय बनाम उपयोग के समय की त्रुटि |
| Oplocks | फ़ाइलसिस्टम संचालन समन्वयन |
| Reparse Points | फ़ाइलसिस्टम पुनर्निर्देशन सुविधा |
| SYSTEM | उच्चतम स्थानीय Windows विशेषाधिकार |
यह रिपॉज़िटरी/दस्तावेज़ीकरण निम्नलिखित के लिए प्रदान किया गया है:
इस जानकारी का उपयोग अनधिकृत गतिविधियों के लिए न करें।






