
 #1
समझौता किए गए सिस्टम और नेटवर्क के भीतर पहुंच बनाए रखने, अन्वेषण करने और नियंत्रण का विस्तार करने के उपकरण।
Kitploit अनुशंसित

 mein-0/gvcidrv64
Gigabyte के GVCIDrv64.sys kernel driver के लिए proof-of-concept exploit, जो मनमाने physical memory और I/O port read/write के माध्यम से local…
 rmdycz/k80pro-miro-cve-2026-64560
RedMi K80pro miro OS 3.0.304.0 के लिए डिवाइस-बाउंड CVE-2026-64560 अनुकूलन
 genksome/ghost-hoock
GhostLock को एक ही आदिम तत्व तक सीमित किया गया: futex PI UAF (CVE-2026-43499) के माध्यम से Galaxy A17 (BZA5) पर SELinux बंद। न root, न cred patch, न…
 kaandemir993/lumma-stealer-dllhost-hollowing-c2-domains-payload-extraction-analysis
Lumma Stealer का गहन रिवर्स इंजीनियरिंग विश्लेषण, एक इंफो-स्टीलर जो प्रोसेस हॉलोइंग, नेटिव API कॉल्स और C2 संचार का उपयोग करता है। इसमें पेलोड…
 m57/dnsteal
DNS एक्सफ़िल्ट्रेशन टूल जो DNS अनुरोधों के माध्यम से चुपके से फ़ाइलें भेजने के लिए है।
 ovotech/gitoops
सभी रास्ते बादलों तक जाते हैं
 getagentseal/agentseal
AI एजेंटों के लिए सुरक्षा टूलकिट। अपनी मशीन को खतरनाक स्किल्स और MCP कॉन्फ़िग के लिए स्कैन करें, सप्लाई चेन हमलों की निगरानी करें, प्रॉम्प्ट इंजेक्शन…
 alperenugurlu/ad_enumeration_hunt
PowerShell टूलकिट Active Directory पैनेट्रेशन टेस्टिंग के लिए, जिसमें डोमेन/यूज़र/ग्रुप एनुमरेशन, ट्रस्ट रिलेशनशिप विश्लेषण, RDP कॉन्फ़िगरेशन और…
 vikramaditya015/samsung-android-lpe
CVE-2026-20980, CVE-2026-20981, CVE-2026-20982 के लिए Poc
 sorrow404null/cve-2026-43499-rmx5200
Android 16 पर realme RMX5200 के लिए स्थानीय विशेषाधिकार वृद्धि शोषण जो LD_PRELOAD-आधारित preload.so श्रृंखला का उपयोग करके CVE-2026-43499 के माध्यम…
 jakehildreth/locksmith2
AD Admins, Defensive Security Professionals और Filthy Red Teamers के लिए एक AD CS टूलकिट
 g4bri-3l3/idwolf
Read-only Active Directory & Microsoft Entra ID hygiene auditor in pure PowerShell. Collect once, analyze offline: deterministic findings, attack…
 samybaiwir/dnslivery
DNS के माध्यम से आसान फ़ाइल और पेलोड डिलीवरी
 gtfobins/gtfobins.github.io
GTFOBins एक संग्रहित सूची है Unix-जैसे निष्पादनीयों की जिनका उपयोग गलत तरीके से कॉन्फ़िगर किए गए सिस्टमों में स्थानीय सुरक्षा प्रतिबंधों को बायपास…
 ghostpack/sharpup
विंडोज़ विशेषाधिकार वृद्धि (प्रिविलेज एस्केलेशन) कमजोरियों के ऑडिट के लिए C# टूल, जो PowerUp चेक को पोर्ट करता है, जैसे कि unquoted service paths,…
 mathisvickie/cve-2021-21551
dbutil_2_3.sys में मनमाना कर्नेल रीड/राइट, nt authority/system तक स्थानीय विशेषाधिकार वृद्धि (लोकल प्रिविलेज एस्केलेशन) का प्रूफ ऑफ कॉन्सेप्ट
 apkc/cve-2024-26229-bof
CVE-2024-26229 के लिए Cobalt Strike और BruteRatel के BOF कार्यान्वयन
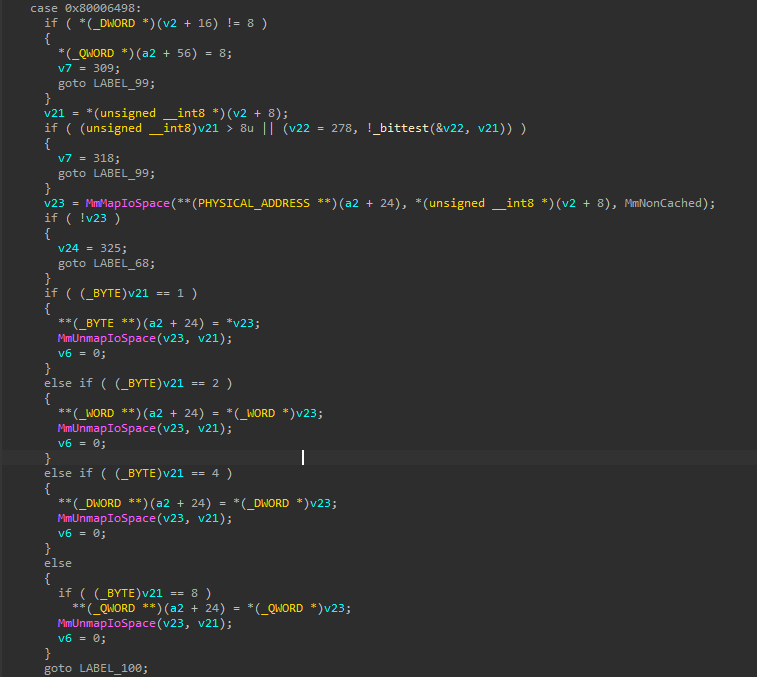 demoo1337/throttlestop
CVE-2025-7771 ThrottleStop.sys विशेषाधिकार वृद्धि शोषण - MmMapIoSpace के माध्यम से भौतिक मेमोरी तक अप्रतिबंधित IOCTL पहुंच








