

Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
AD_Enumeration_Hunt — PowerShell टूलकिट Active Directory पैनेट्रेशन टेस्टिंग के लिए, जिसमें डोमेन/यूज़र/ग्रुप एनुमरेशन, ट्रस्ट रिलेशनशिप विश्लेषण, RDP कॉन्फ़िगरेशन और सुरक्षा आकलन ऑटोमेशन शामिल हैं। | Kitploit
उपकरण/GitHubGitHub/alperenugurlu/ad_enumeration_hunt
विशेषाधिकार वृद्धिपार्श्व आंदोलनजानकारी एकत्र करनापोस्ट-शोषणपेनिट्रेशन टेस्टिंगरेड टीमिंग
GitHubalperenugurlu/ad_enumeration_hunt

AD_Enumeration_Hunt

PowerShell टूलकिट Active Directory पैनेट्रेशन टेस्टिंग के लिए, जिसमें डोमेन/यूज़र/ग्रुप एनुमरेशन, ट्रस्ट रिलेशनशिप विश्लेषण, RDP कॉन्फ़िगरेशन और सुरक्षा आकलन ऑटोमेशन शामिल हैं।

साझा करें
रिपॉजिटरी देखें
9218973 साल पहलेKitploit द्वारा समीक्षित

AD_Enumeration_Hunt

communityIcon_vo91tomlegn41

विवरण

AD पेंटेस्टिंग टूलकिट में आपका स्वागत है! इस रिपॉजिटरी में PowerShell स्क्रिप्ट्स और कमांड्स का एक संग्रह है जिसका उपयोग एक्टिव डायरेक्टरी (AD) पेनिट्रेशन टेस्टिंग और सुरक्षा मूल्यांकन के लिए किया जा सकता है। स्क्रिप्ट्स AD एन्यूमरेशन, उपयोगकर्ता और समूह प्रबंधन, कंप्यूटर एन्यूमरेशन, नेटवर्क और सुरक्षा विश्लेषण, और बहुत कुछ के विभिन्न पहलुओं को कवर करती हैं।

यह टूलकिट पेनिट्रेशन टेस्टर्स, रेड टीमर्स और सुरक्षा पेशेवरों के उपयोग के लिए है जो एक्टिव डायरेक्टरी वातावरणों की सुरक्षा का परीक्षण और मूल्यांकन करना चाहते हैं। कृपया सुनिश्चित करें कि किसी भी उत्पादन वातावरण में इन स्क्रिप्ट्स का उपयोग करने से पहले आपके पास उचित अधिकार और अनुमति हो।

हर कोई वही देख रहा है जो तुम देख रहे हो; लेकिन क्या हर कोई वह देख सकता है जो वह देख सकता है? तुम ही उनके बीच का अंतर हो… — मेवलाना जलालुद्दीन रूमी
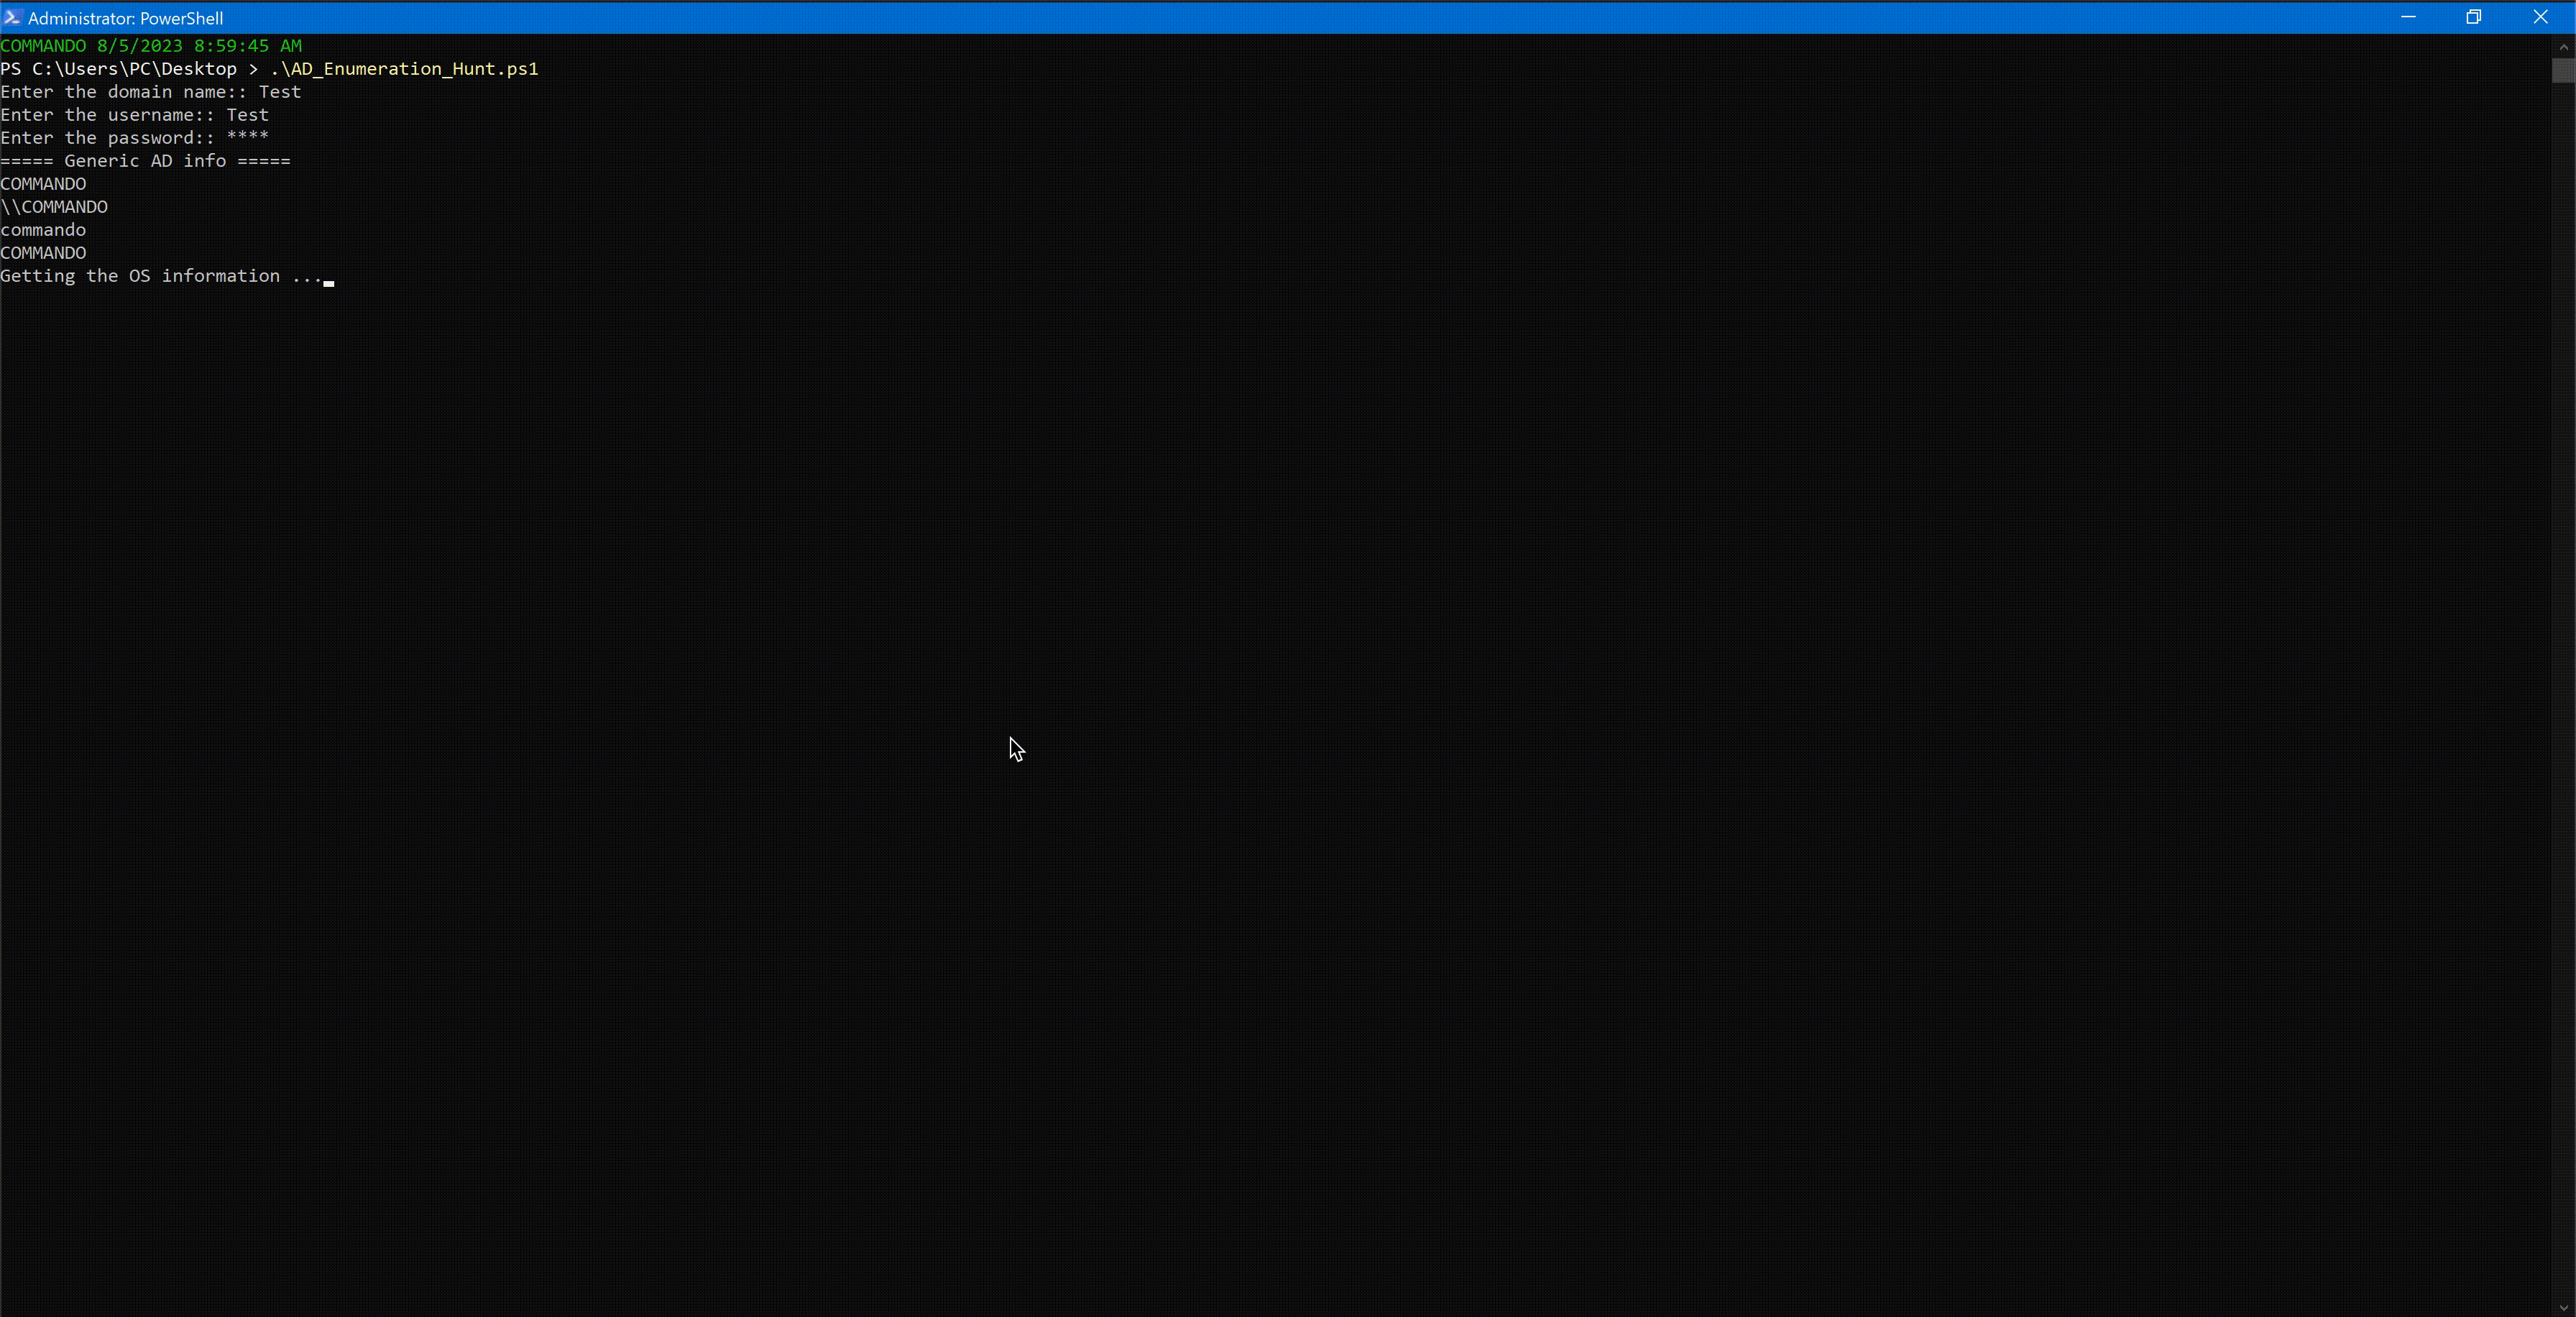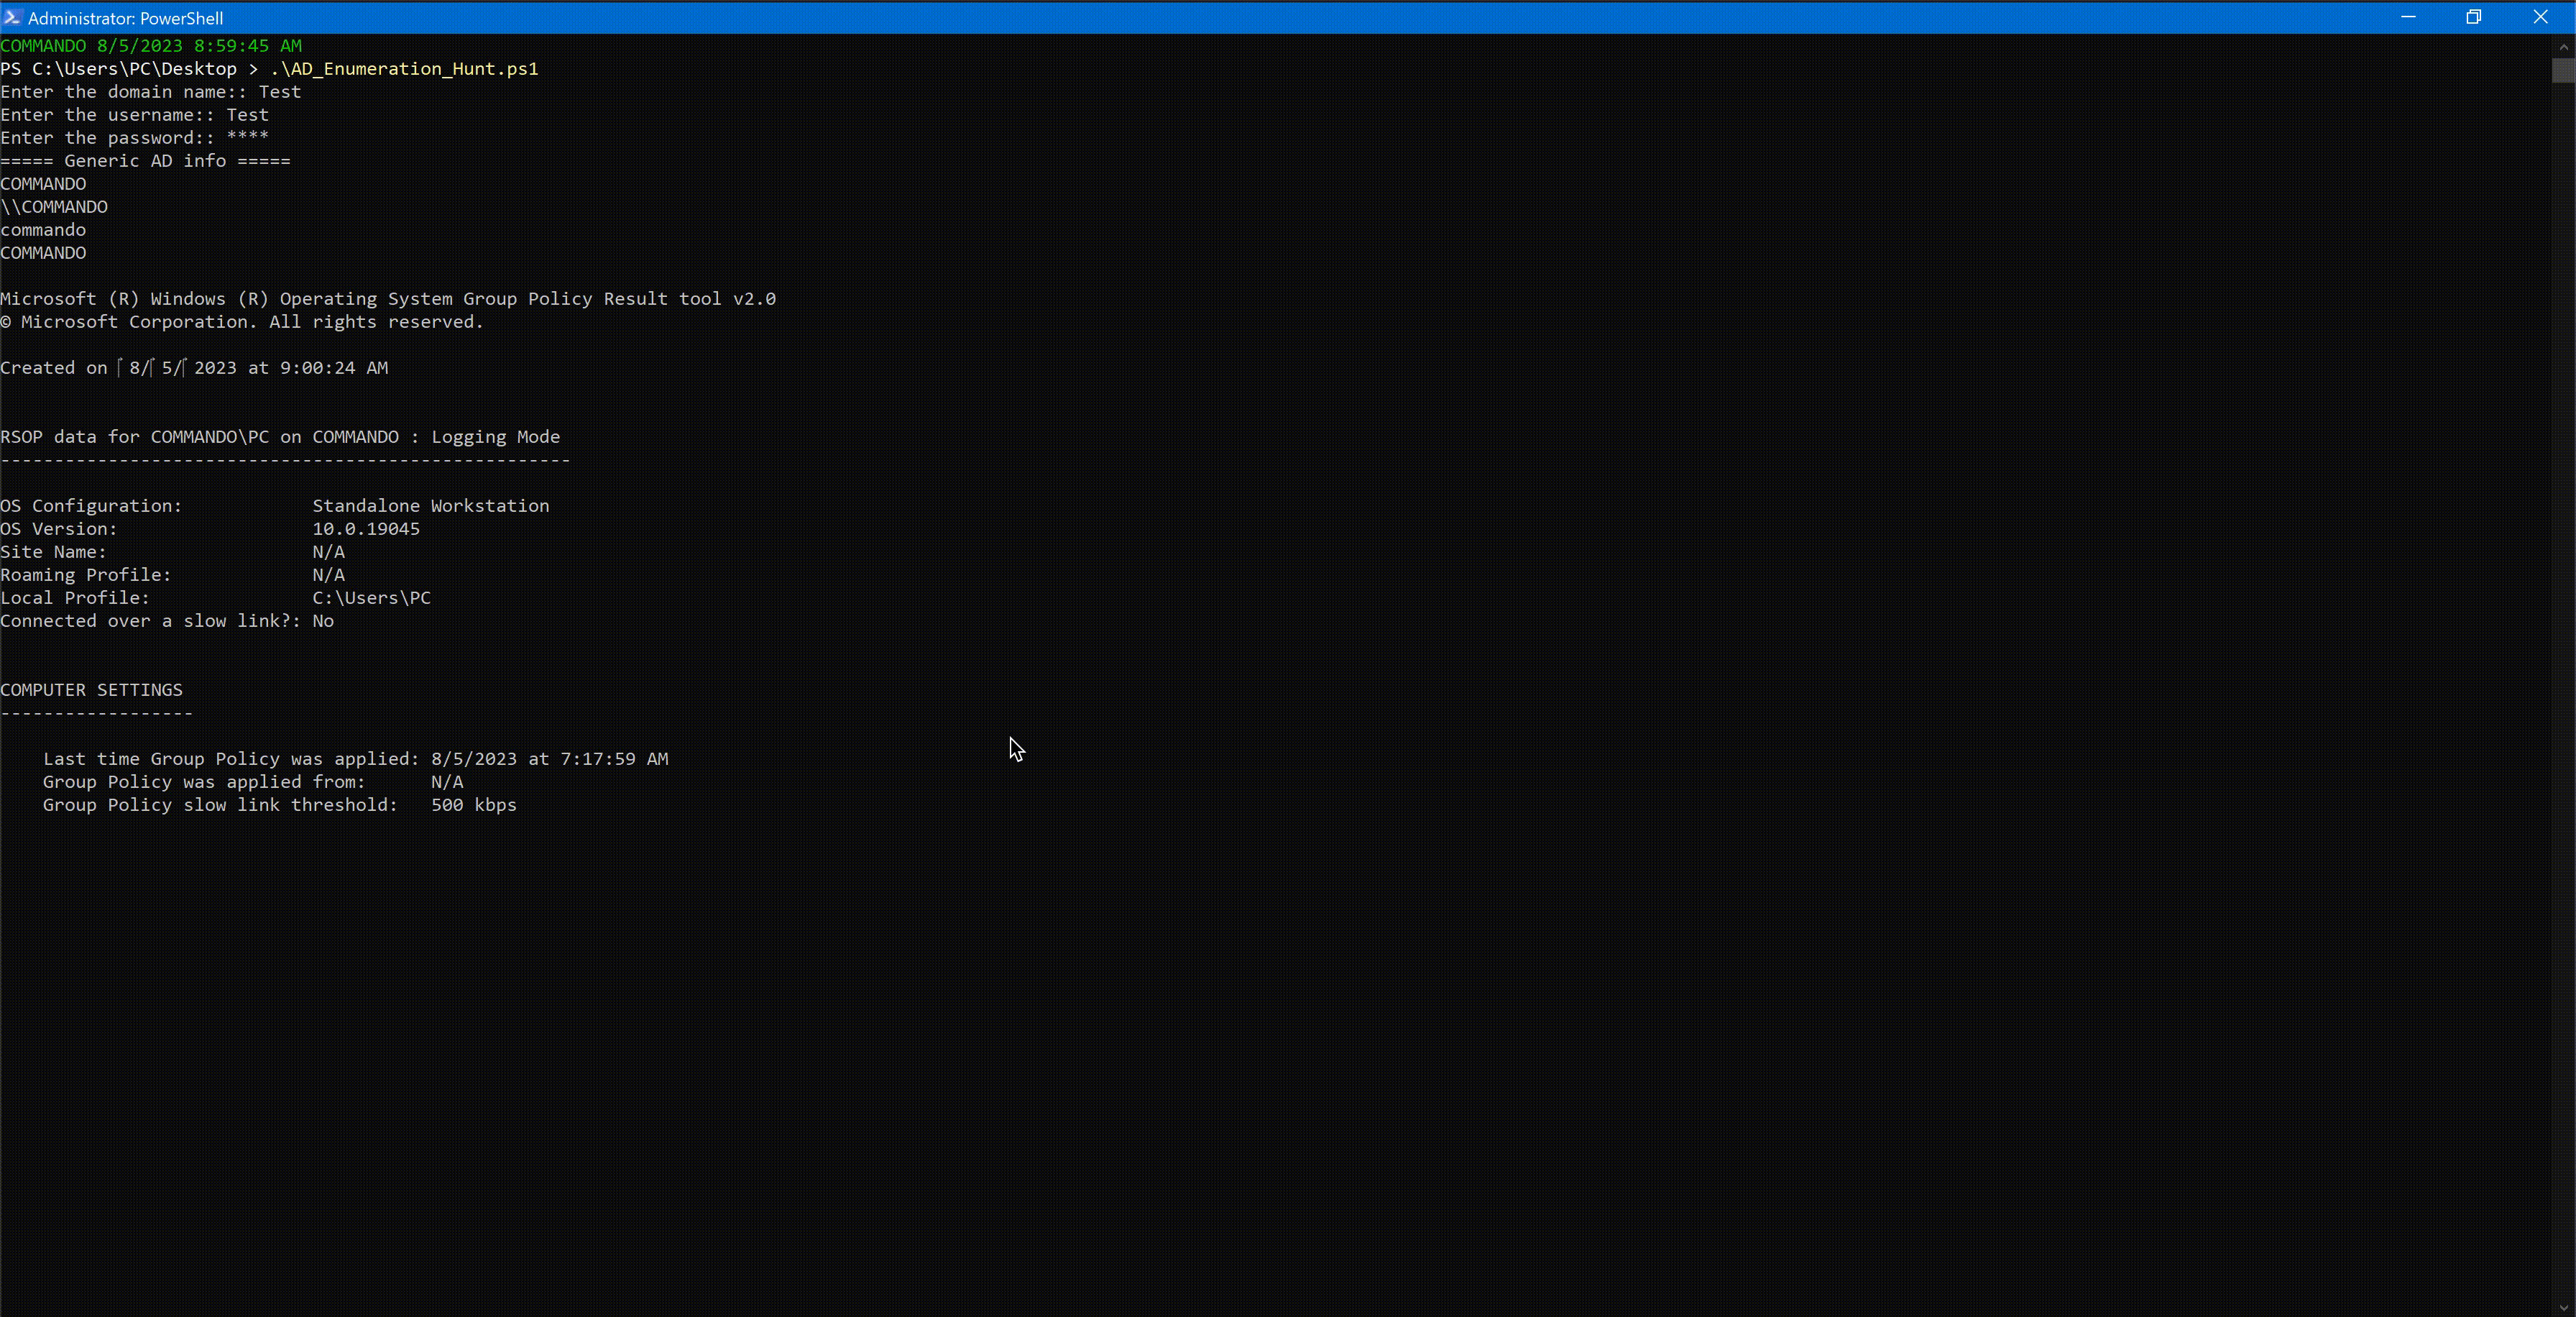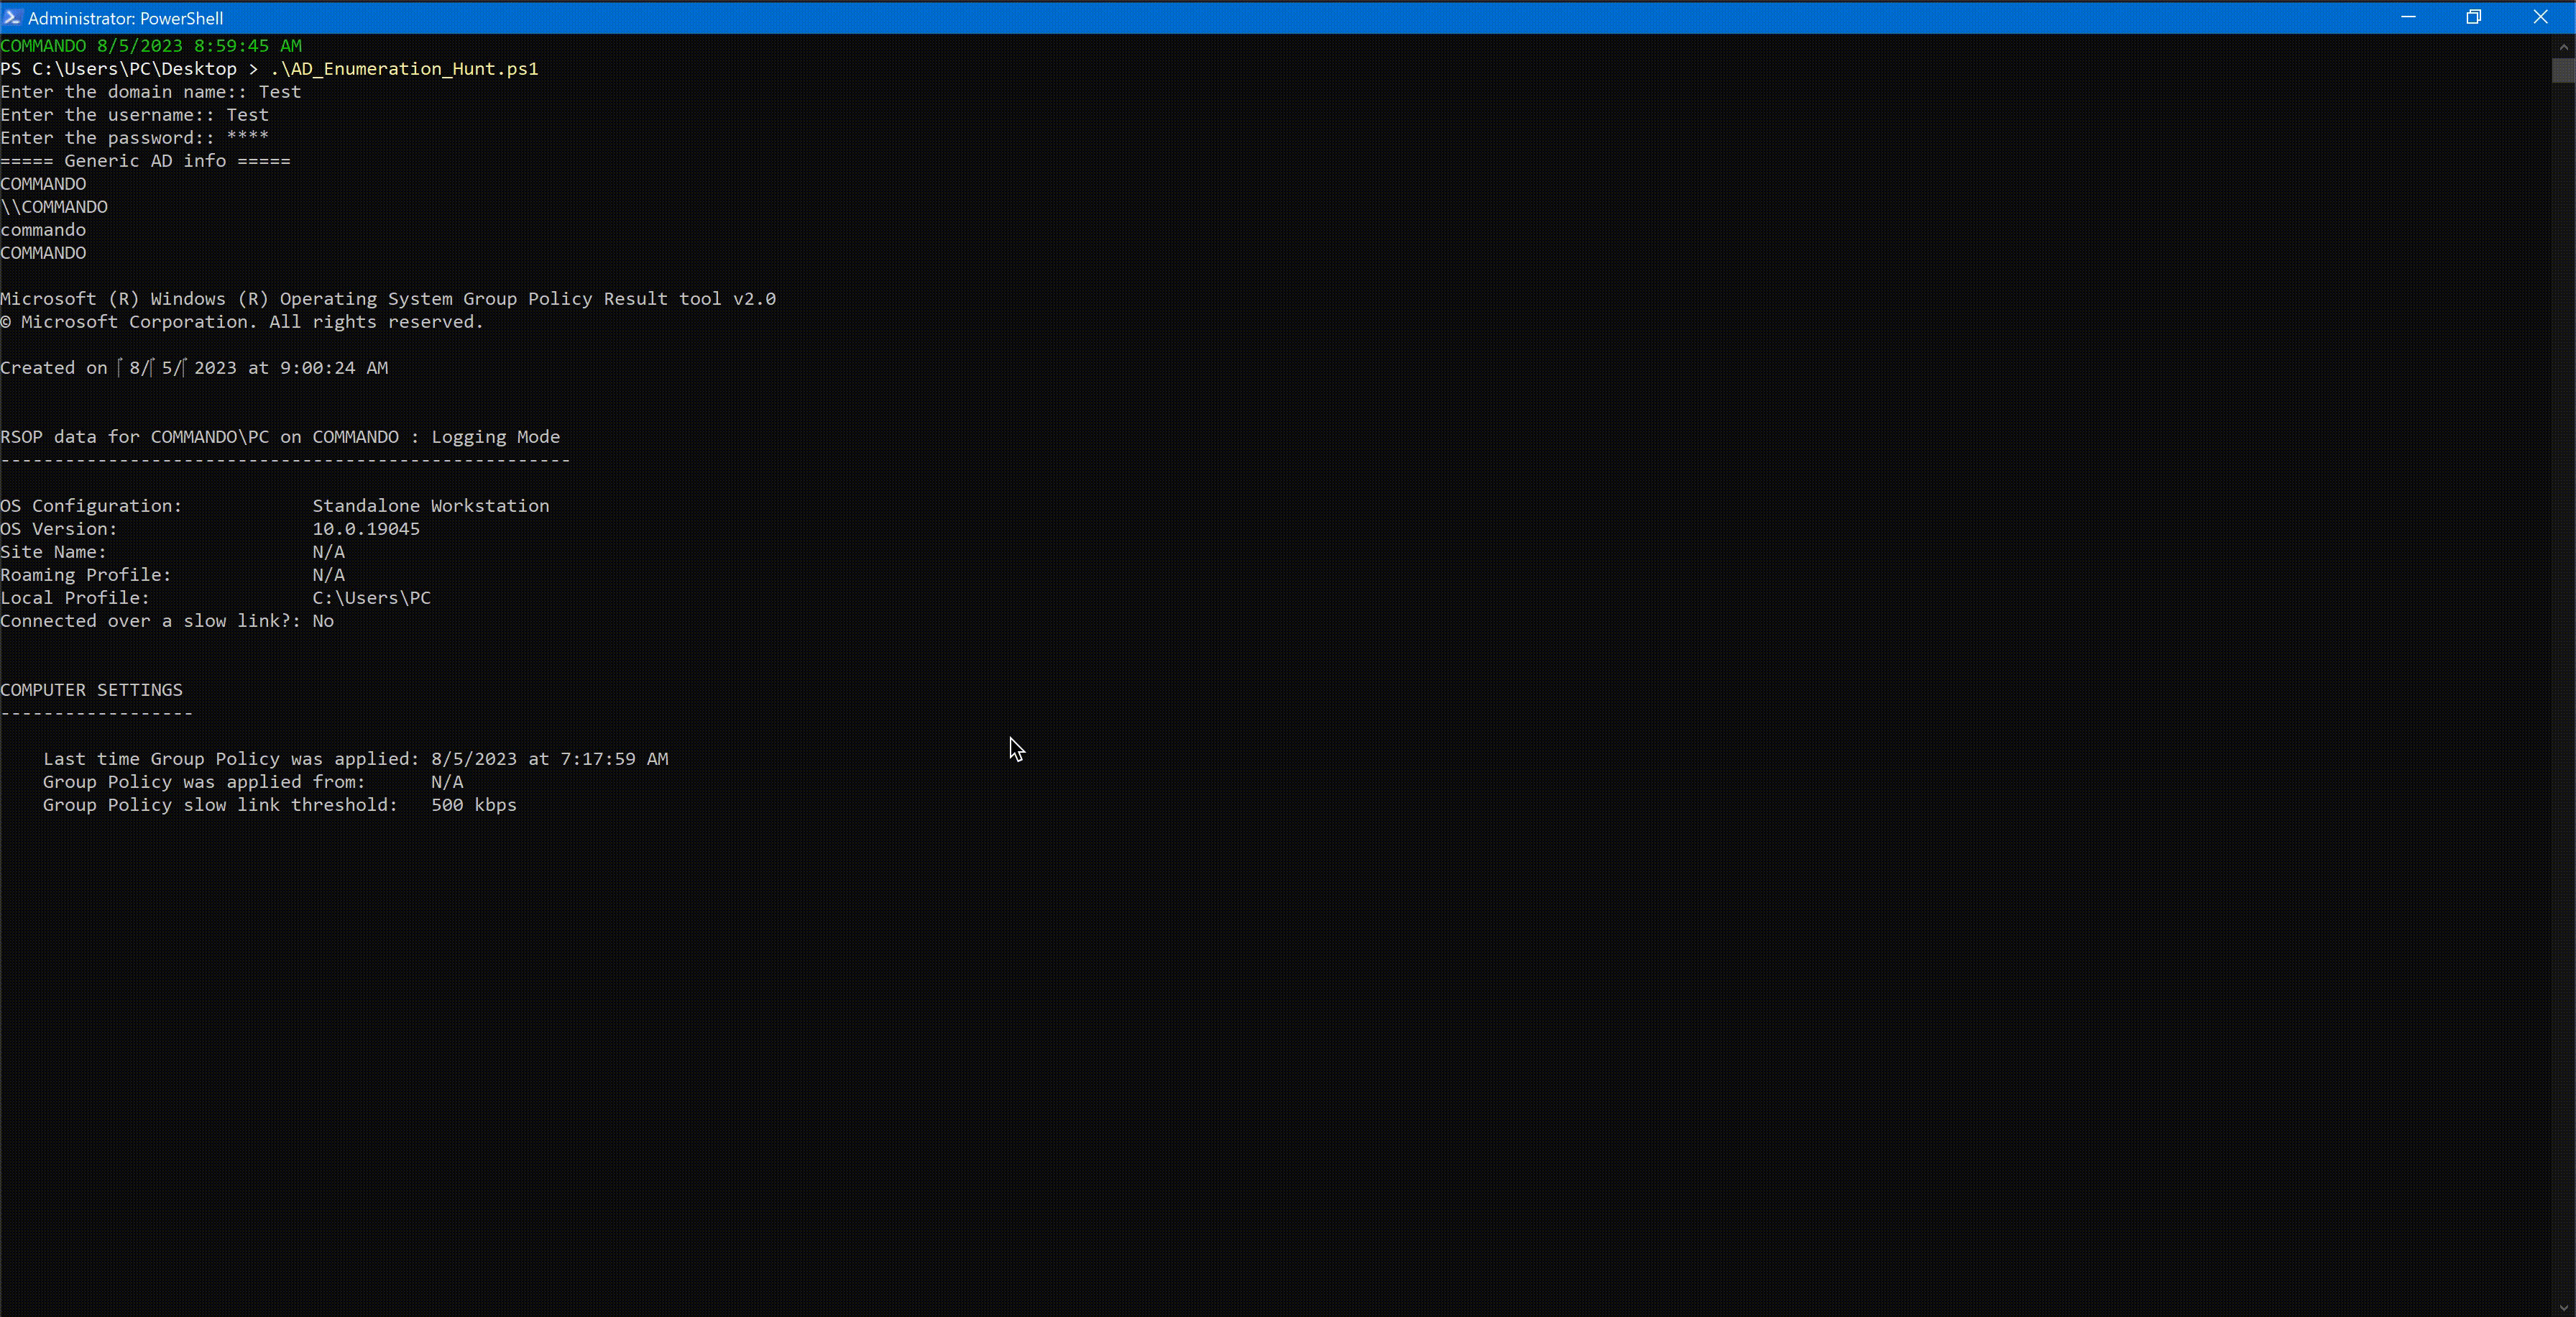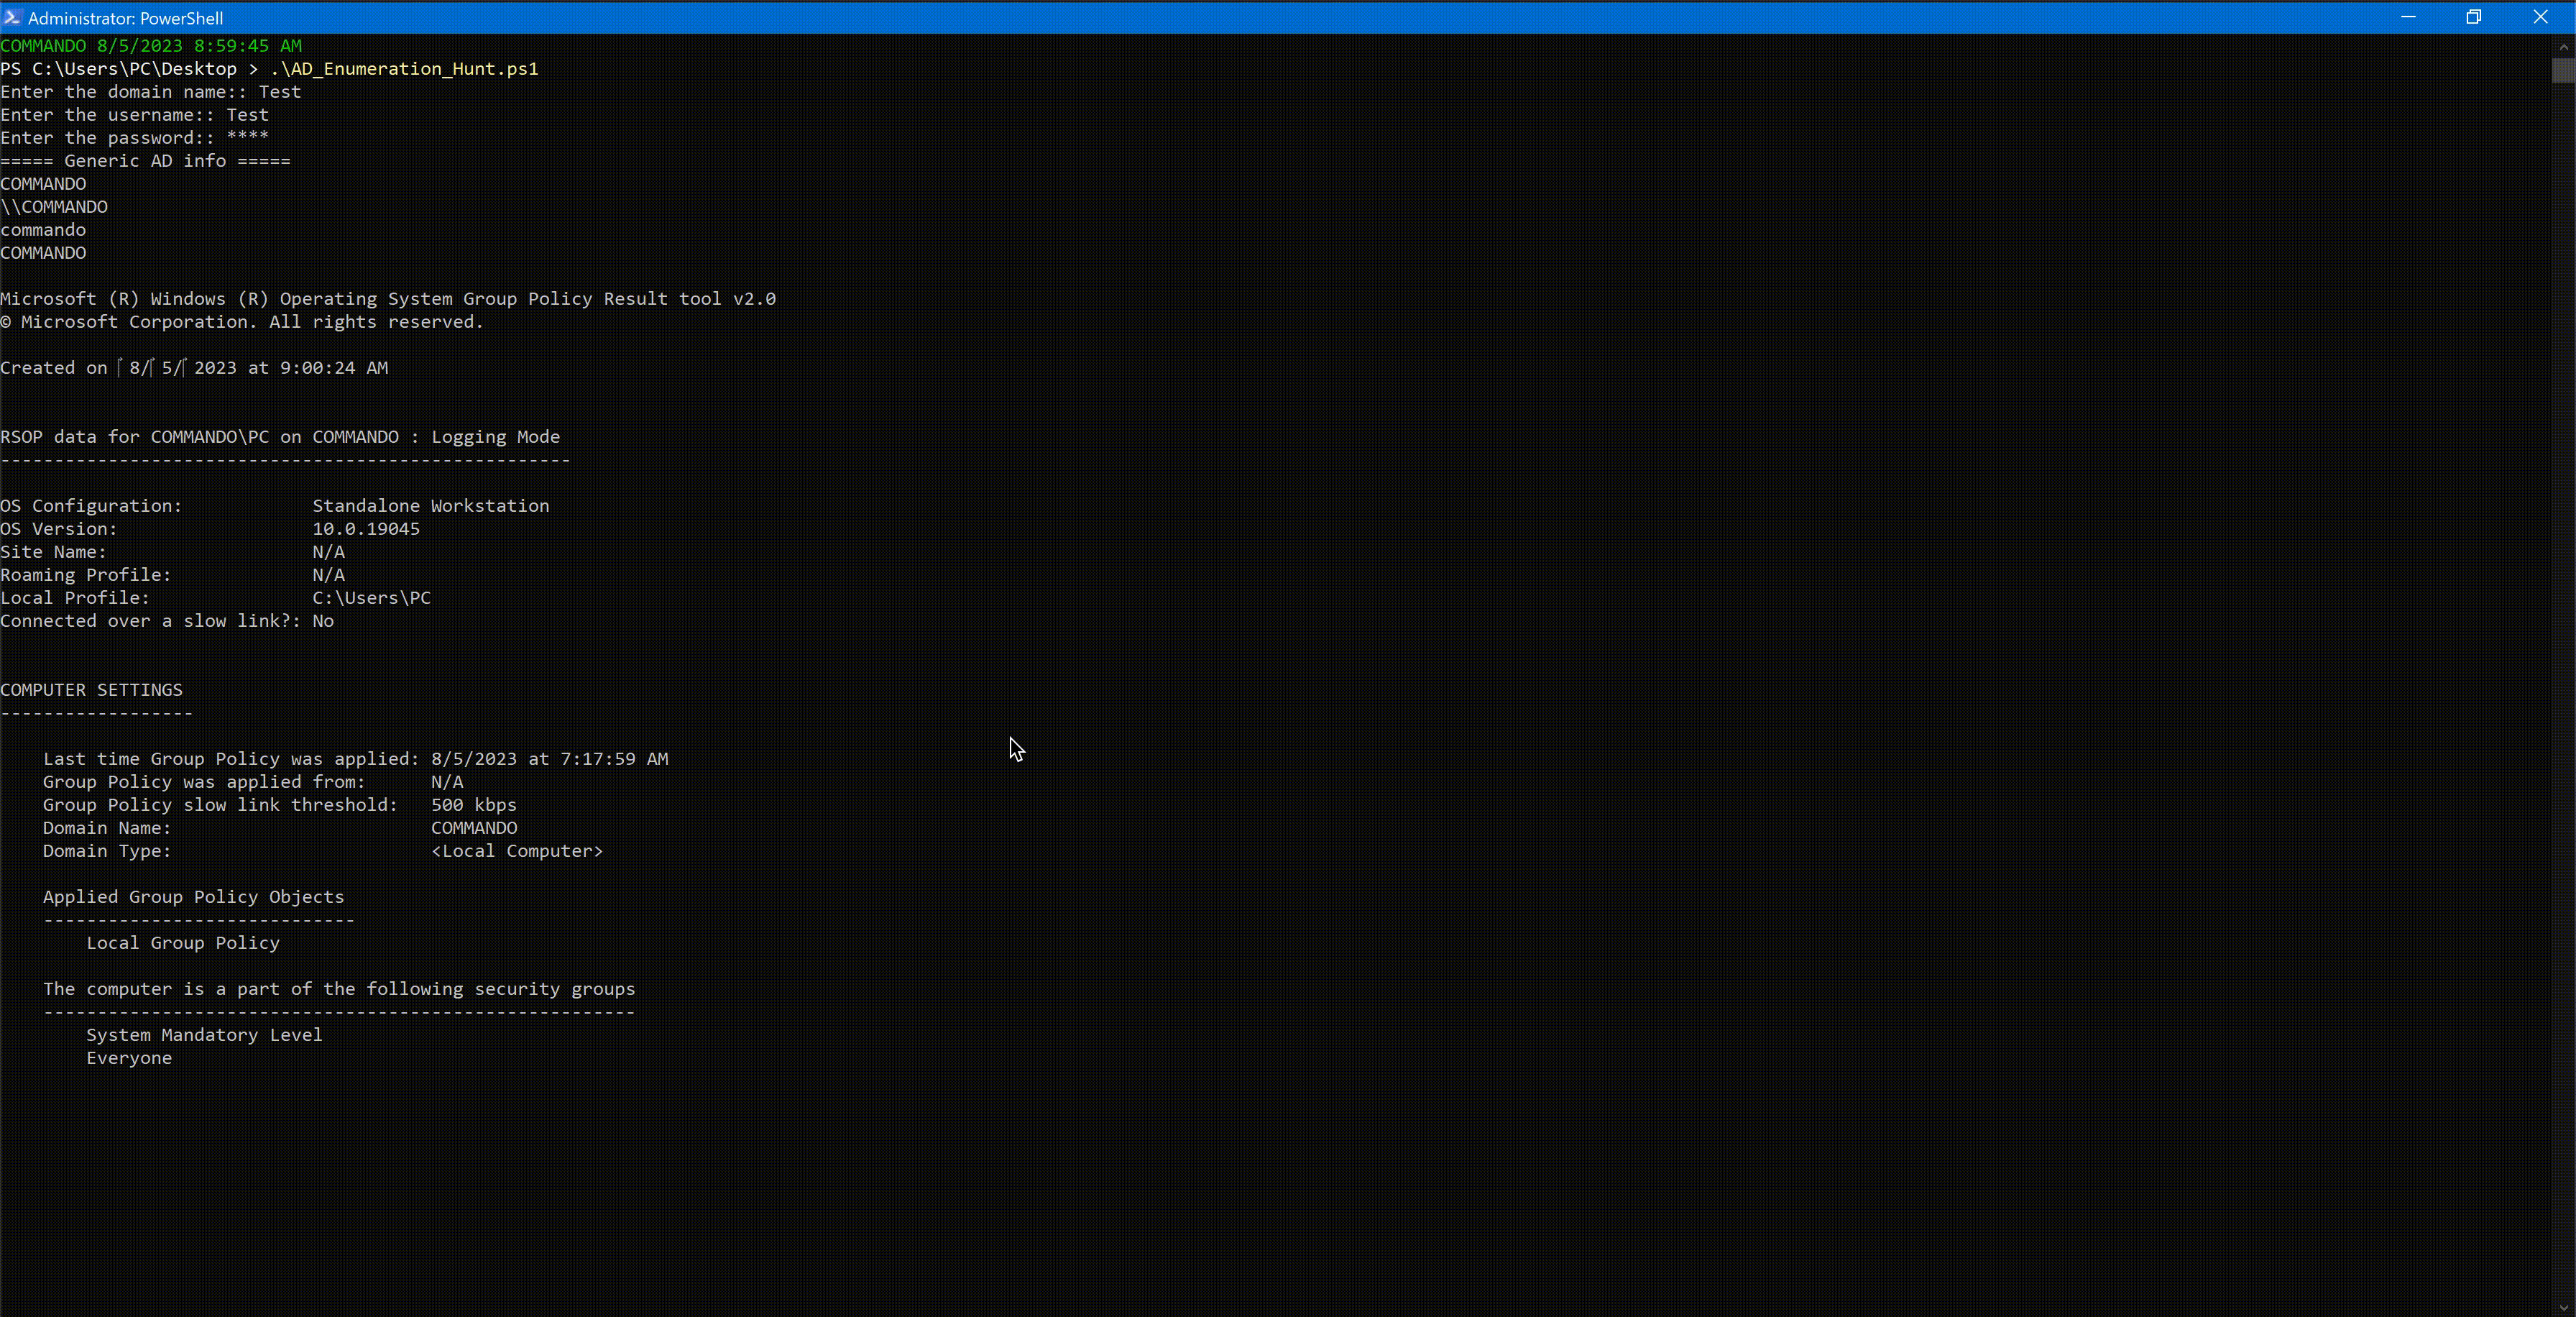
विशेषताएँ

AD_Enum_Hunt

  • AD डोमेन, उपयोगकर्ताओं, समूहों और कंप्यूटरों के बारे में जानकारी एन्यूमरेट और एकत्र करें।
  • डोमेनों के बीच ट्रस्ट संबंधों की जाँच करें।
  • एक विशिष्ट संगठनात्मक इकाई (OU) के अंदर सभी ऑब्जेक्ट्स की सूची बनाएं।
  • वर्तमान में लॉग-इन उपयोगकर्ता के बारे में जानकारी प्राप्त करें।
  • स्थानीय उपयोगकर्ताओं और समूहों से संबंधित विभिन्न संचालन करें।
  • फ़ायरवॉल नियम कॉन्फ़िगर करें और रिमोट डेस्कटॉप (RDP) सक्षम करें।
  • RDP का उपयोग करके रिमोट मशीनों से कनेक्ट करें।
  • नेटवर्क और सुरक्षा जानकारी एकत्र करें।
  • Windows Defender स्थिति और GPO के माध्यम से कॉन्फ़िगर किए गए बहिष्करणों की जाँच करें।
  • ...और भी बहुत कुछ!

उपयोग

  1. रिपॉजिटरी को क्लोन करें या आवश्यकतानुसार स्क्रिप्ट्स डाउनलोड करें।
  2. उपयुक्त PowerShell वातावरण का उपयोग करके PowerShell स्क्रिप्ट चलाएँ।
  3. आवश्यक होने पर डोमेन, उपयोगकर्ता नाम और पासवर्ड प्रदान करने के लिए ऑन-स्क्रीन संकेतों का पालन करें।
  4. AD पेंटेस्टिंग टूलकिट की खोज का आनंद लें और स्क्रिप्ट्स का जिम्मेदारीपूर्वक उपयोग करें!

अस्वीकरण

AD पेंटेस्टिंग टूलकिट केवल शैक्षिक और परीक्षण उद्देश्यों के लिए है। लेखक और योगदानकर्ता इन स्क्रिप्ट्स के उपयोग से होने वाले किसी भी दुरुपयोग या क्षति के लिए जिम्मेदार नहीं हैं। किसी भी सिस्टम या नेटवर्क पर किसी भी पेनिट्रेशन टेस्टिंग या सुरक्षा मूल्यांकन गतिविधियों को करने से पहले हमेशा सुनिश्चित करें कि आपके पास उचित अधिकार और अनुमति है।

लाइसेंस

यह प्रोजेक्ट MIT लाइसेंस के अंतर्गत लाइसेंस प्राप्त है। Mewtwo ASCII कला Alperen Ugurlu की संपत्ति है। सर्वाधिकार सुरक्षित।


साइबर सुरक्षा सलाहकार

Alperen Ugurlu

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    360
  • 4

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    289

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →





