
 #1
नेटवर्क उपकरणों पर खुले पोर्ट, सेवाओं और संभावित प्रवेश बिंदुओं की खोज के लिए उपकरण।
Kitploit अनुशंसित
 theopaid/cve-2023-27163-request-baskets-local-ports-bruteforcer
CVE-2023-27163 के लिए PoC और आंतरिक पोर्ट ब्रूट-फोर्सर
 r4tw1z/cve-2024-6387
R4Tw1z द्वारा बनाई गई यह स्क्रिप्ट, IP पतों को स्कैन करने के लिए डिज़ाइन की गई है ताकि यह जांचा जा सके कि वे OpenSSH का कोई संभावित रूप से कमजोर…
 anilkashyap01/binary-exploitation-and-kernel-escalation
गलत कॉन्फ़िगरेशन और पुराने सॉफ़्टवेयर की पहचान और शोषण करके रूट-स्तरीय पहुँच प्राप्त की। mod_ssl के पुराने संस्करण में बफ़र ओवरफ़्लो भेद्यता…
 purehate/cve-2025-64459-hunter
CVE-2025-64459-हंटर
 nonosticisiguzo-command/nmap-scan-results
scanme.nmap.org पर 200+ कमजोरियां पाई गईं जिसमें CVE-2023-38408 (9.8 गंभीर) शामिल है।
 mafiosohack/offensive-lab-2
एक असुरक्षित Ubuntu VM पर पेनेट्रेशन परीक्षण वॉकथ्रू। ProFTPD 1.3.3c बैकडोर (CVE-2010-4221) का शोषण करके रूट एक्सेस प्राप्त किया और फ्लैग पर कब्जा…
 abrahamsurf/sdwan-scanner-cve-2026-20127
सिस्को एसडी-वैन एक्सपोज़र और संभावित भेद्यता स्कैनर (पैसिव फिंगरप्रिंटिंग) 2026
 rinaliyeva/metasploitable2-vsftpd-exploitation
परियोजना: Metasploitable 2 पर vsFTPd 2.3.4 बैकडोर शोषण (CVE-2011-2523)
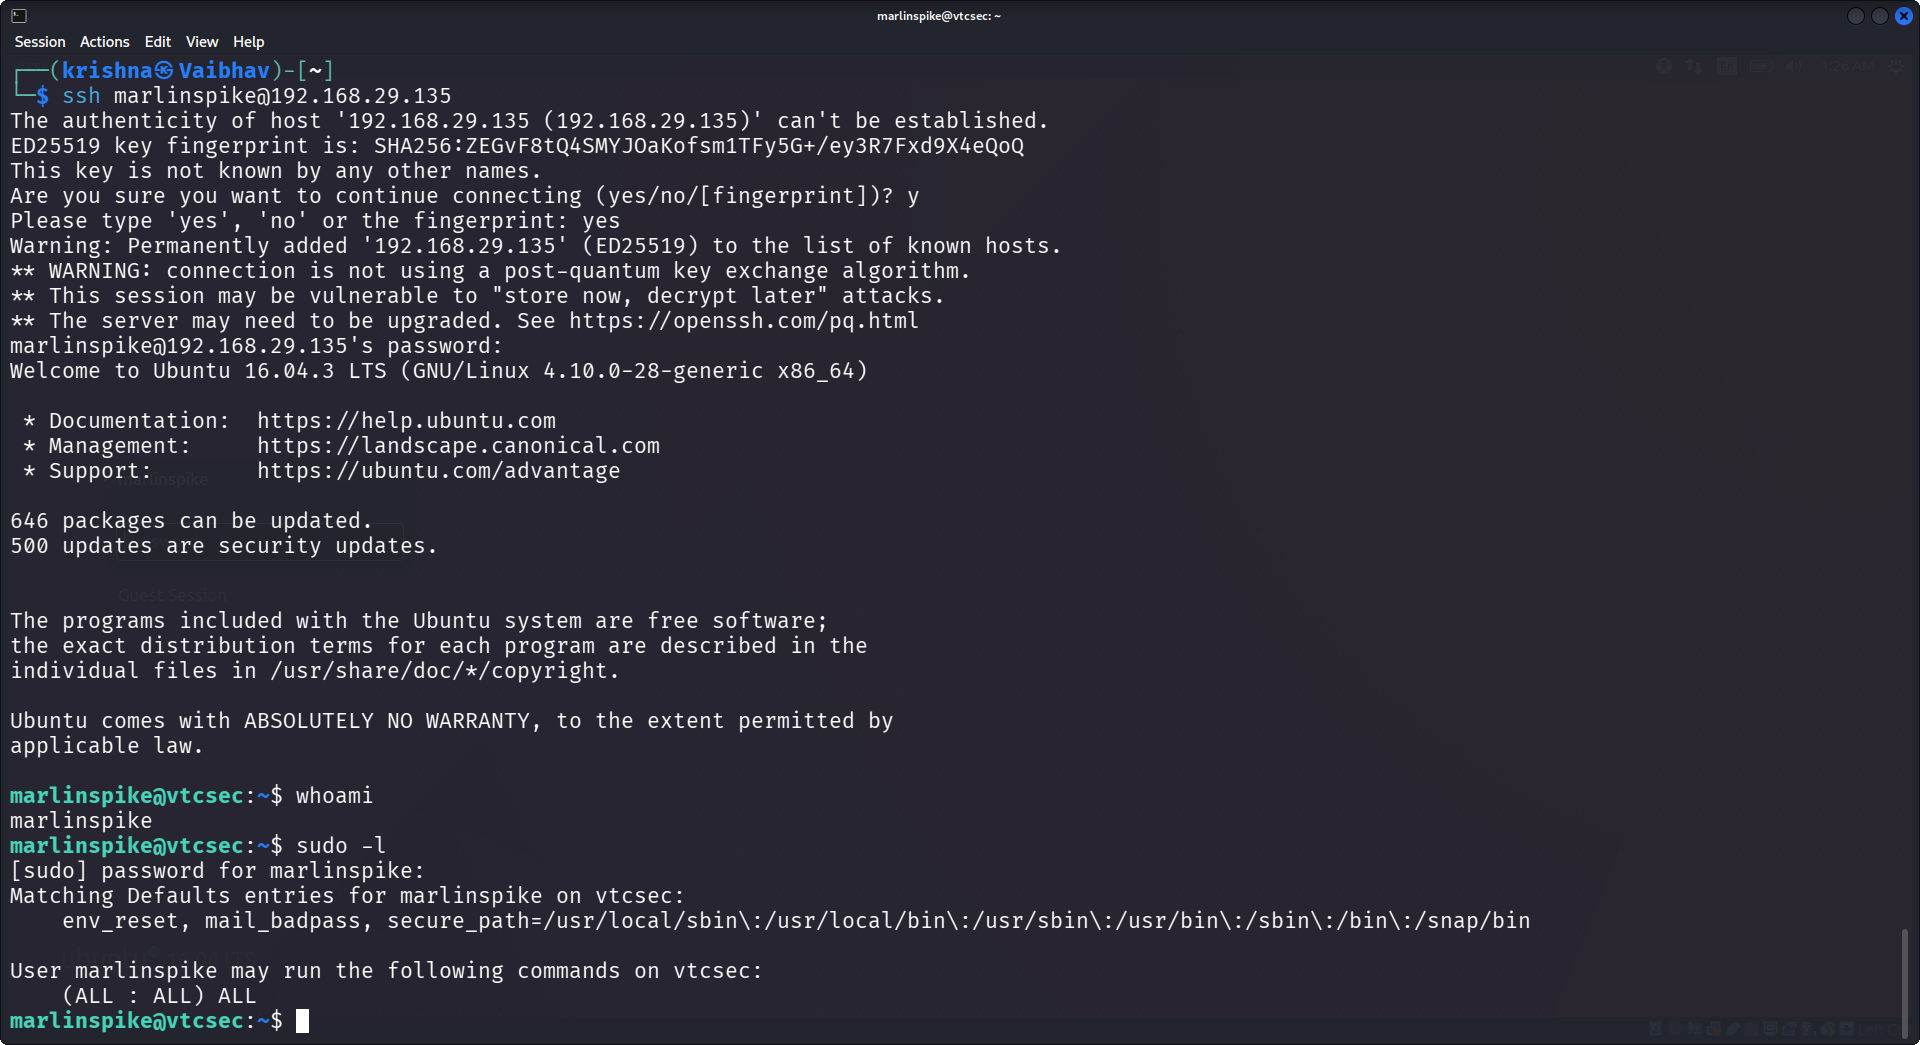 vaibhavkrishna12004/ubuntu-privesc-lab
पूर्ण पैठ परीक्षण कार्यप्रवाह: क्रेडेंशियल ब्रूट फोर्स, SSH पहुंच और विशेषाधिकार वृद्धि (CVE-2021-4034)
 natsuki-engr/live-server-evil-crawler
Live Server VSCode भेद्यता (CVE-2025-65717) डेमो
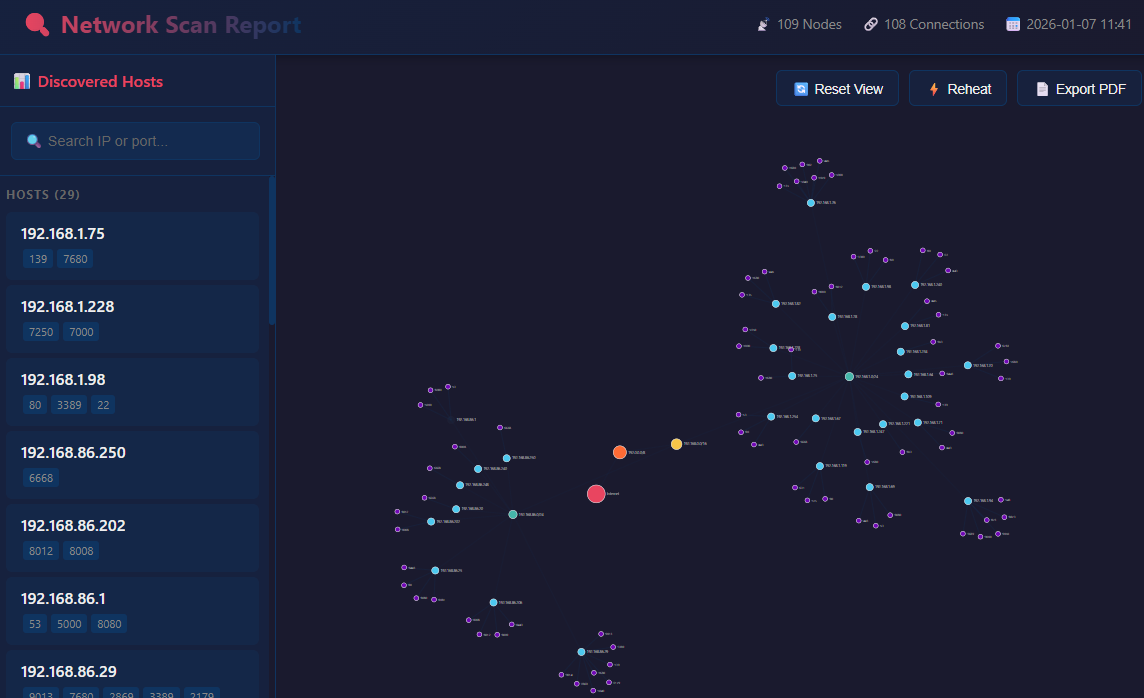 artofscripting/masscan-report
एक Python टूल जो masscan JSON आउटपुट से इंटरैक्टिव React-आधारित HTML विज़ुअलाइज़ेशन उत्पन्न करता है, जिसमें D3.js force-directed नेटवर्क ग्राफ़ की…
 injectionmethod/windows-zte-loader
Windows ZTE लोडर CVE-2014-2321 को Windows या BigEar के लिए ZMAP की आवश्यकता है
 reanimat0r/bpnd-libssh
CVE-2018-10933 के लिए बहु-थ्रेडेड, विश्वसनीय स्कैनर।
 wanlichangchengwanlichang/cve-2024-23692-rce
CVE-2024-23692 के लिए शोषण, Rejetto HTTP फ़ाइल सर्वर (HFS) 2.3 और उससे नीचे में एक दूरस्थ कोड निष्पादन भेद्यता। zmap के साथ बड़े पैमाने पर स्कैनिंग…
 skr0x1c0/blind-ssrf-cve-2020-15002
https://hackerone.com/reports/865652
 linkmjb/log4shell_scanner
तेज़ और सरल स्कैनर, सामान्य पोर्ट्स को स्कैन करते हुए Log4Shell (CVE-2021-44228) कमजोरी की खोज में।
 rv4l3r3/log4v-vuln-check
इस स्क्रिप्ट का उपयोग यह त्वरित जाँच करने के लिए किया जाता है कि क्या आपका सर्वर संभवतः CVE-2021-44228 (log4j भेद्यता) से प्रभावित है।
 h3x0v3rl0rd/zenmap
Nmap नेटवर्क स्कैनर के लिए ग्राफ़िकल फ्रंटएंड, जो नेटवर्क डिस्कवरी, पोर्ट स्कैनिंग और सेवा पहचान के लिए सहज इंटरफ़ेस प्रदान करता है।








