
 #1
नेटवर्क उपकरणों पर खुले पोर्ट, सेवाओं और संभावित प्रवेश बिंदुओं की खोज के लिए उपकरण।
Kitploit अनुशंसित
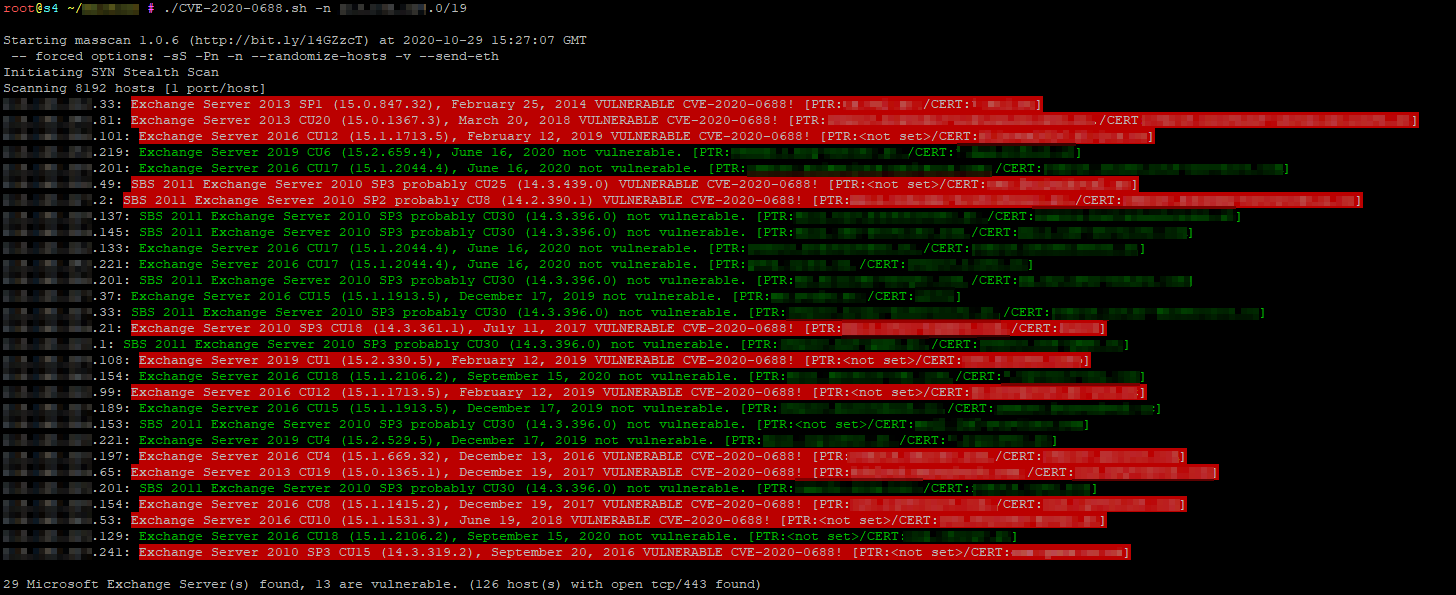
 slsteff/cve-2020-0688-scanner
masscan के साथ Microsoft Exchange संस्करणों के लिए स्कैन करता है
 haishanzheng/cve-2019-0708-generate-hosts
CIDR-आधारित होस्ट खोज उपकरण जो पोर्ट 3389 (RDP) खुला वाले Windows मशीनों की पहचान करने के लिए nmap का उपयोग करता है, CVE-2019-0708 कमजोरी स्कैनिंग के…
 neutralwarrior/c-port-scanner
एक पोर्ट स्कैनर जो लक्ष्य IP के खुले पोर्ट्स को स्कैन करता है और परिणाम प्रदर्शित करता है, C में निर्मित।
 jeanback1/cve-2023-27163-exploit
request-baskets में CVE-2023-27163 के लिए SSRF एक्सप्लॉइट, दुर्भावनापूर्ण बास्केट फ़ॉरवर्डिंग के माध्यम से आंतरिक पोर्ट स्कैनिंग, क्लाउड मेटाडेटा…
 ivoalbacete/kali-metasploitable
भेद्यता स्कैनिंग, Wireshark के साथ ट्रैफ़िक विश्लेषण और सुरक्षित नेटवर्क वातावरण में CVE-2011-2523 (vsftpd 2.3.4) का नियंत्रित शोषण।
 prapul1/vulnhub-dc1-writeup
VulnHub DC-1 boot-to-root — RCE के लिए CVE-2018-7600 (Drupalgeddon2) का शोषण, settings.php से DB क्रेडेंशियल निकालना, एडमिन पासवर्ड हैश गढ़ना, और…
 masjohncook/netsec-project
नेटवर्क सुरक्षा परियोजना की स्क्रिप्ट - CVE-2021-22555 पर हमला
 jmonge12/home-network-vulnerability-assessment
स्थानीय नेटवर्क बुनियादी ढांचे और आवासीय राउटर में सुरक्षा ऑडिट और भेद्यता विश्लेषण (CVE-2014-3566 और CVE-2010-2333)।
 sibexico/deadend
हल्का स्क्रिप्ट योग्य हनीपॉट रनर
 parbatzone/reconvault
🔍 बग बाउंटी हंटर्स और CTF खिलाड़ियों के लिए recon नोट्स ऑर्गनाइज़र — सबडोमेन, पोर्ट्स, एंडपॉइंट्स, वल्नरेबिलिटीज़, सब एक जगह।
 rek2/goenumerator
लक्ष्य पर मेरे सामान्य प्रारंभिक गणना चरणों के लिए GO में एक व्यक्तिगत उपकरण
 cumakurt/tscan
# Python-आधारित स्कैनर जो CVE-2026-24061 telnetd प्रमाणीकरण बायपास का पता लगाता है और उसका शोषण करता है, जिससे कमजोर GNU Inetutils सेवाओं पर रूट शेल…
 anilkashyap01/binary-exploitation-and-kernel-escalation
गलत कॉन्फ़िगरेशन और पुराने सॉफ़्टवेयर की पहचान और शोषण करके रूट-स्तरीय पहुँच प्राप्त की। mod_ssl के पुराने संस्करण में बफ़र ओवरफ़्लो भेद्यता…
 lglznl/klaios
KLAIOS एक हाइब्रिड सुरक्षा वातावरण है जो Kali Linux के आक्रामक टूलकिट को कठोर, VPN-बंकर-शैली अलगाव के साथ मर्ज करता है—जो स्मार्ट वर्कफ़्लो के लिए…
 cyberdudebivash/cyberdudebivash-fortisiem-cve-2025-64155-scanner
CYBERDUDEBIVASH ECOSYSTEM से अधिकृत उच्च-प्रभाव वाला टूल, जो CVE-2025-64155 (FortiSIEM phMonitor Command Injection) का पता लगाने के लिए है। यह नैतिक…
 alientec1908/alientec-recon-tool
AlienTec-Recon-Tool
 j0ey17/exploit_cve-2023-27163
Requests Basket v1.2.1 और इससे पहले के संस्करणों में सर्वर साइड रिक्वेस्ट फोर्जरी (Server Side Request Forgery) भेद्यता के लिए प्रूफ ऑफ कॉन्सेप्ट…
 x-projetion/cve-2023-4596-openssh-multi-checker
CVE-2024-6387-checker एक उपकरण या स्क्रिप्ट है जिसे CVE-2024-6387 OpenSSH के रूप में ज्ञात सुरक्षा भेद्यता का पता लगाने के लिए डिज़ाइन किया गया है।…








