
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
Masscan-Report — एक Python टूल जो masscan JSON आउटपुट से इंटरैक्टिव React-आधारित HTML विज़ुअलाइज़ेशन उत्पन्न करता है, जिसमें D3.js force-directed नेटवर्क ग्राफ़ की सुविधा है। | Kitploit
उपकरण/GitHubGitHub/artofscripting/masscan-report
टोहीनेटवर्क मैपिंगपोर्ट स्कैनिंगजानकारी एकत्र करना
GitHubartofscripting/masscan-report

Masscan-Report

एक Python टूल जो masscan JSON आउटपुट से इंटरैक्टिव React-आधारित HTML विज़ुअलाइज़ेशन उत्पन्न करता है, जिसमें D3.js force-directed नेटवर्क ग्राफ़ की सुविधा है।

रिपॉजिटरी देखें
साझा करें
4610 महीने पहलेअभी तक समीक्षित नहीं

मास्स्कैन रिपोर्ट जनरेटर

एक Python टूल जो masscan JSON आउटपुट से इंटरैक्टिव React-आधारित HTML विज़ुअलाइज़ेशन उत्पन्न करता है, जिसमें D3.js फोर्स-डायरेक्टेड नेटवर्क ग्राफ़ शामिल है।

Network Visualization React Python

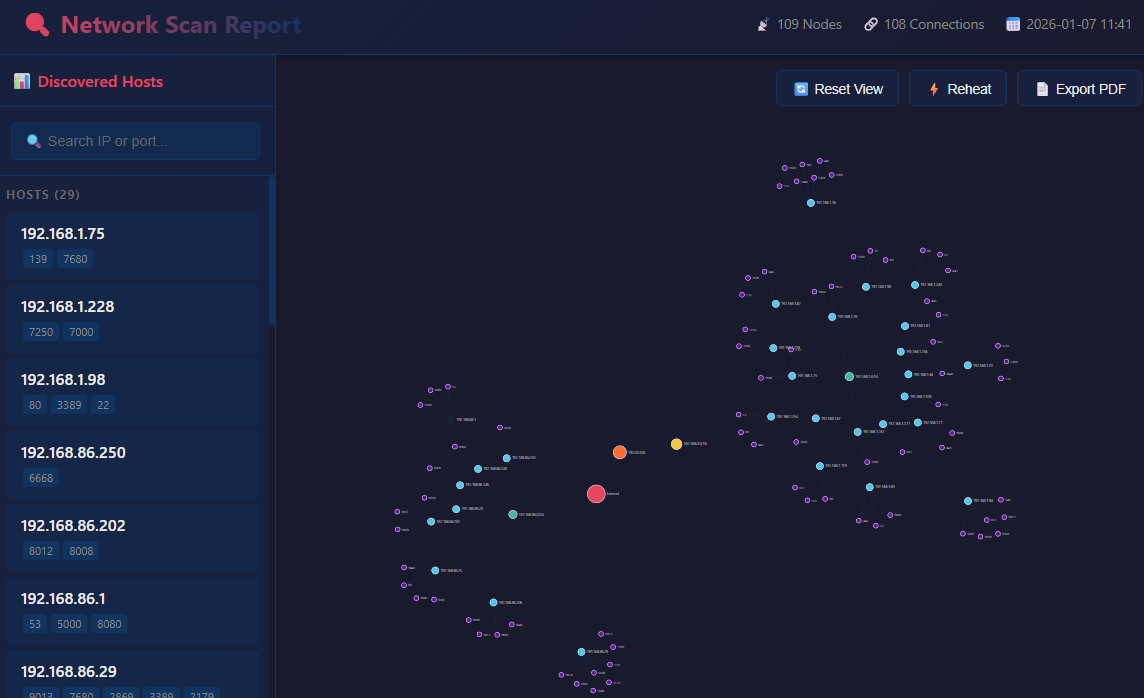
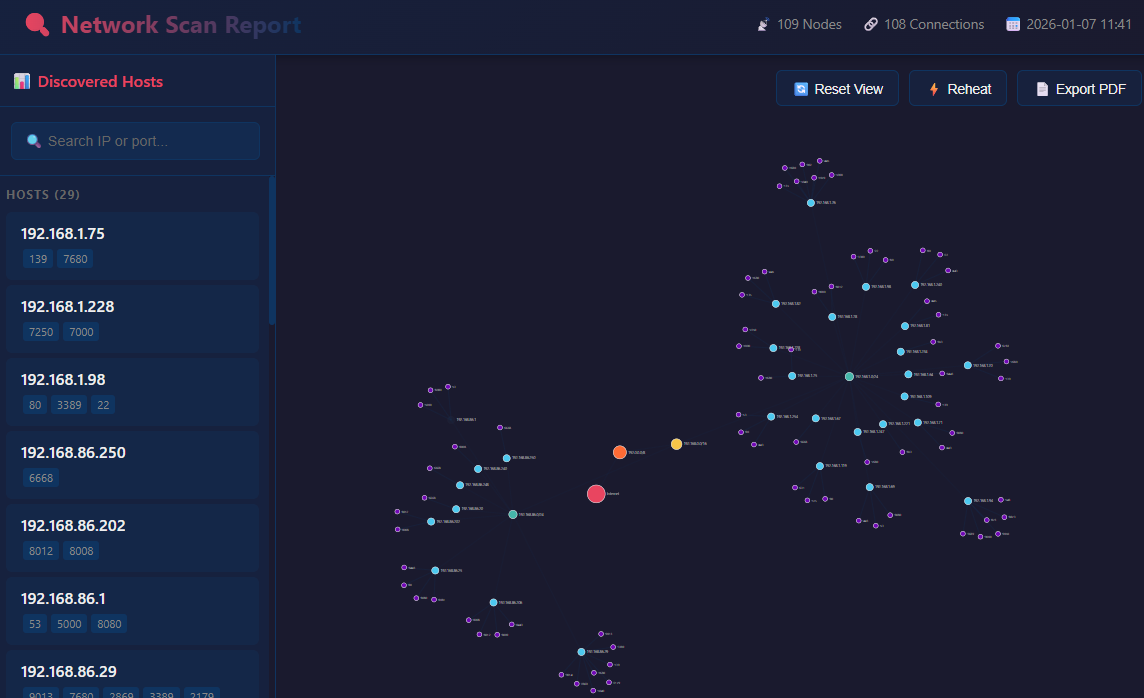
स्क्रीनशॉट

Masscan Report Screenshot

विशेषताएँ

इंटरैक्टिव नेटवर्क ग्राफ

  • फोर्स-डायरेक्टेड D3.js विज़ुअलाइज़ेशन जो नेटवर्क टोपोलॉजी दिखाता है
  • पदानुक्रमित संरचना: इंटरनेट → क्लास A (/8) → क्लास B (/16) → क्लास C (/24) → होस्ट → पोर्ट
  • ड्रैग और ज़ूम नेटवर्क का अन्वेषण करने के लिए
  • रंग-कोडित नोड्स प्रकार के अनुसार (होस्ट, पोर्ट, नेटवर्क सेगमेंट)

खोज और फ़िल्टर

  • लाइव खोज - टाइप करते ही होस्ट और पोर्ट फ़िल्टर करें
  • पोर्ट खोज उपसर्ग - केवल पोर्ट खोजने के लिए : का उपयोग करें (जैसे, :443)
  • वाइल्डकार्ड समर्थन - पैटर्न मिलान के लिए * का उपयोग करें (जैसे, :*443, :80*, :*8*)
  • रीयल-टाइम हाइलाइटिंग ग्राफ पर मेल खाने वाले नोड्स का

होस्ट विवरण मोडल

  • किसी भी ग्राफ नोड पर क्लिक करके विस्तृत जानकारी देखें
  • होस्ट नोड्स सर्विस विवरण के साथ सभी खुले पोर्ट प्रदर्शित करते हैं
  • पोर्ट नोड्स सर्विस जानकारी, प्रोटोकॉल और सुरक्षा जोखिम स्तर दिखाते हैं
  • सुरक्षा बैज रंग-कोडित: HIGH (लाल), MEDIUM (पीला), LOW (टील), SECURE (सियान)
  • प्रत्येक सर्विस के लिए दस्तावेज़ीकरण लिंक

PDF निर्यात

  • पेशेवर PDF रिपोर्ट गहरे थीम स्टाइलिंग के साथ
  • शीर्षक पृष्ठ सारांश आँकड़ों के साथ
  • ग्राफ स्क्रीनशॉट वर्तमान दृश्य से कैप्चर किया गया
  • कार्यकारी सारांश प्राकृतिक भाषा में
  • होस्ट विवरण नेटवर्क क्लास के अनुसार व्यवस्थित

साइडबार नेविगेशन

  • सभी खोजे गए होस्टों की सूची उनके खुले पोर्ट के साथ
  • ग्राफ पर होस्ट और चाइल्ड नोड्स को हाइलाइट करने के लिए क्लिक करें
  • त्वरित पहचान के लिए पोर्ट बैज

स्थापना

स्रोत से

# प्रोजेक्ट को क्लोन या डाउनलोड करें
cd masscan_report

# निर्भरताएँ स्थापित करें (वैकल्पिक, केवल विकास में PDF जनरेशन के लिए आवश्यक)
pip install pyinstaller  # केवल यदि exe बना रहे हैं

स्टैंडअलोन निष्पादन योग्य

dist/ फ़ोल्डर से masscan_report.exe डाउनलोड करें - Python स्थापना आवश्यक नहीं है।

उपयोग

कमांड लाइन

# Python का उपयोग करके
python masscan_report.py <input_json> [-o output.html]

# निष्पादन योग्य का उपयोग करके
masscan_report.exe <input_json> [-o output.html]

उदाहरण

# डिफ़ॉल्ट आउटपुट (report.html) के साथ रिपोर्ट जनरेट करें
python masscan_report.py scans/home.json

# कस्टम आउटपुट फ़ाइल निर्दिष्ट करें
python masscan_report.py scans/network_scan.json -o network_report.html

# निष्पादन योग्य का उपयोग करके
.\dist\masscan_report.exe .\scans\home.192.168.10000.json

इनपुट प्रारूप

टूल masscan JSON आउटपुट प्रारूप की अपेक्षा करता है:

[
  {"ip": "192.168.1.1", "timestamp": "1234567890", "ports": [
    {"port": 80, "proto": "tcp", "status": "open", "reason": "syn-ack", "ttl": 64}
  ]},
  {"ip": "192.168.1.1", "timestamp": "1234567891", "ports": [
    {"port": 443, "proto": "tcp", "status": "open", "reason": "syn-ack", "ttl": 64}
  ]}
]

इसे masscan के साथ उत्पन्न करें:

masscan 192.168.1.0/24 -p1-65535 --rate 1000 -oJ scan_results.json

कीबोर्ड और माउस नियंत्रण

कार्रवाईप्रभाव
नोड पर क्लिक करें (ग्राफ)जानकारी मोडल खोलें
होस्ट पर क्लिक करें (साइडबार)होस्ट और पोर्ट हाइलाइट करें
नोड खींचेंनोड को पुनर्स्थापित करें
स्क्रॉल व्हीलज़ूम इन/आउट करें
क्लिक + खींचें (पृष्ठभूमि)दृश्य पैन करें
🔄 व्यू रीसेट करेंज़ूम और स्थिति रीसेट करें
⚡ रीहीट करेंफोर्स सिमुलेशन को पुनः सक्रिय करें
📄 PDF निर्यात करेंPDF रिपोर्ट जनरेट करें

खोज सिंटैक्स

पैटर्नमैच
192.168"192.168" वाले IP
:443बिल्कुल पोर्ट 443
:*443443 पर समाप्त होने वाले पोर्ट (जैसे, 8443)
:443*443 से शुरू होने वाले पोर्ट
:*8*8 युक्त पोर्ट (जैसे, 80, 8080, 443)

परियोजना संरचना

masscan_report/
├── masscan_report.py      # मुख्य स्क्रिप्ट
├── port_descriptions.py   # पोर्ट डेटाबेस (6700+ लाइनें)
├── scans/                  # नमूना स्कैन फ़ाइलें
│   ├── home.json
│   └── home.192.168.10000.json
├── dist/
│   └── masscan_report.exe # स्टैंडअलोन निष्पादन योग्य
├── report.html            # जनरेट किया गया आउटपुट
└── README.md

पोर्ट विवरण डेटाबेस

port_descriptions.py में 130+ सामान्य पोर्टों के लिए विस्तृत जानकारी शामिल है:

  • सर्विस का नाम और विवरण
  • तकनीकी विवरण
  • सुरक्षा जोखिम मूल्यांकन
  • दस्तावेज़ीकरण लिंक

निष्पादन योग्य बनाना

pip install pyinstaller
pyinstaller --onefile --name masscan_report --add-data "port_descriptions.py;." masscan_report.py

निष्पादन योग्य dist/masscan_report.exe में बनाया जाएगा।

आवश्यकताएँ

  • Python 3.8+ (स्रोत से चलाने के लिए)
  • आधुनिक वेब ब्राउज़र (रिपोर्ट देखने के लिए)
  • कोई अतिरिक्त Python पैकेज आवश्यक नहीं (केवल मानक लाइब्रेरी का उपयोग करता है)

लाइसेंस

MIT लाइसेंस

योगदान

योगदान का स्वागत है! बेझिझक मुद्दे सबमिट करें और पुल रिक्वेस्ट भेजें।

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    524
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    357
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    317
  • 5

    estorides

    grisuno/estorides

    99+ मुफ़्त OSINT स्रोतों को समानांतर रूप से एकत्रित करता है, संस्थाओं को एक ज्ञान ग्राफ़ में हल करता है, और LLM-सहायता प्राप्त विश्लेषण के साथ STIX 2.1, MISP, या GraphML निर्यात करता है।

    305
  • 6

    opencti

    opencti-platform/opencti

    खुला साइबर खतरा बुद्धिमत्ता प्लेटफॉर्म

    275

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →