#1
नेटवर्क उपकरणों पर खुले पोर्ट, सेवाओं और संभावित प्रवेश बिंदुओं की खोज के लिए उपकरण।
Kitploit अनुशंसित

 synacktiv/nmap-farewell
Rust के साथ स्वचालित नेटवर्क सुरक्षा: पोर्ट स्कैनर्स का पता लगाना और ब्लॉक करना
 mafiosohack/offensive-lab-2
एक असुरक्षित Ubuntu VM पर पेनेट्रेशन परीक्षण वॉकथ्रू। ProFTPD 1.3.3c बैकडोर (CVE-2010-4221) का शोषण करके रूट एक्सेस प्राप्त किया और फ्लैग पर कब्जा…
 c00ln3t/log4shellauditor
CVE-2021-44228 (Log4Shell) के लिए पूर्ण-चक्र सुरक्षा ऑडिटिंग, WAF परिहार, OOB LDAP सत्यापन, स्व-सुधार (स्वचालित पैचिंग) और अनुपालन रिपोर्टिंग हेतु एक…
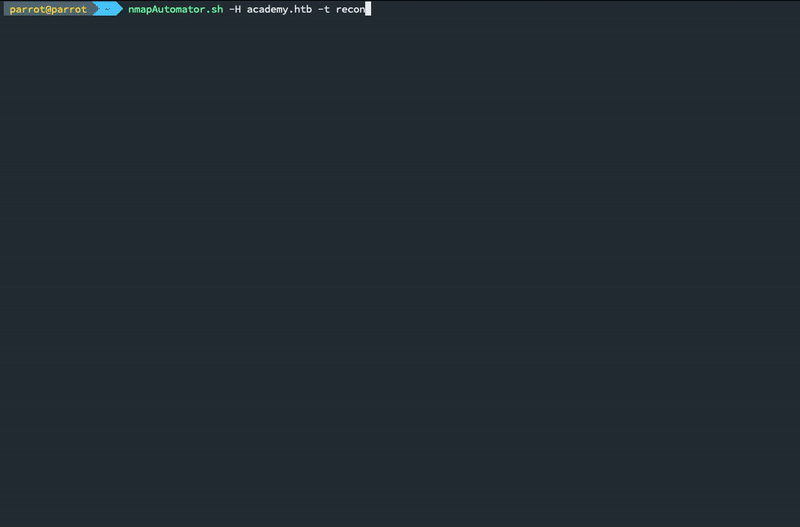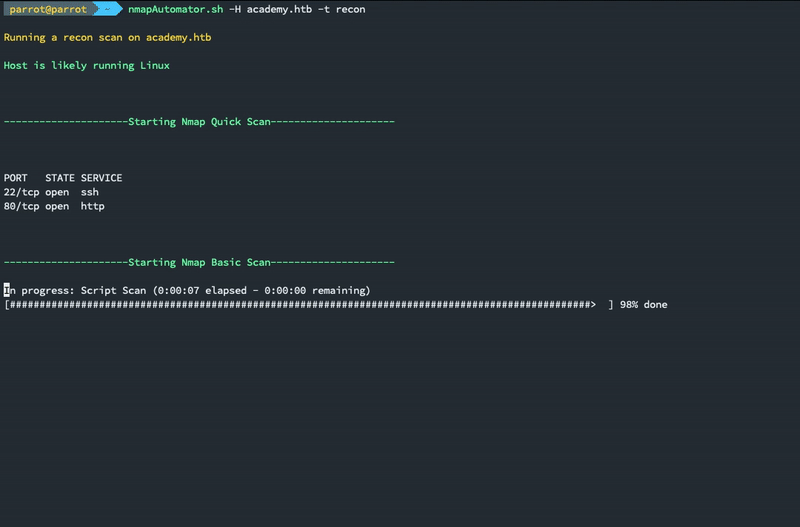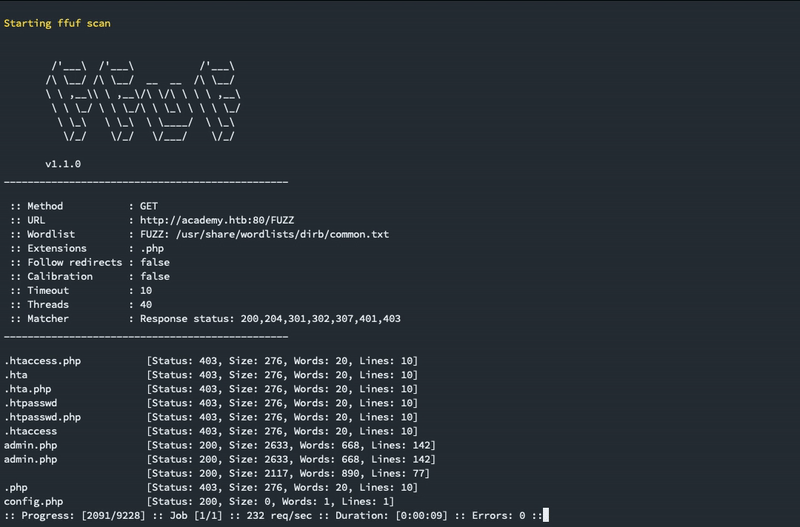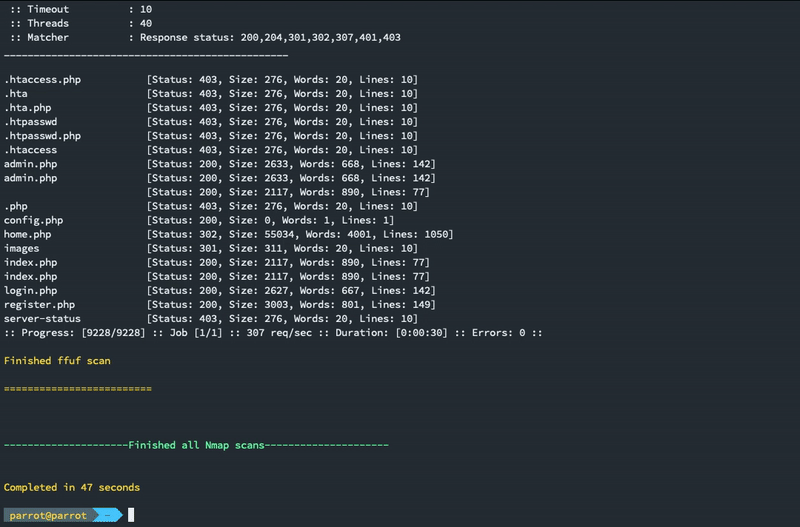 21y4d/nmapautomator
एक स्क्रिप्ट जिसे आप पृष्ठभूमि में चला सकते हैं!
 lionsec/xerosploit
कुशल और उन्नत man in the middle फ्रेमवर्क
 nccgroup/singularity
एक DNS रीबाइंडिंग हमला फ्रेमवर्क।
 eslam3kl/3klcon
Automation Recon उपकरण जो बड़े और मध्यम दायरे के साथ काम करता है। यह बहुत सारे कार्य करता है और सभी परिणामों को अलग-अलग फाइलों में वापस प्राप्त करता…
 leviathan36/kaboom
पेनिट्रेशन परीक्षणों को स्वचालित करने का एक उपकरण
 maldevel/intelspy
स्वचालित नेटवर्क टोही स्कैन करें
 dmontgomery40/pentest-mcp
शैक्षिक उद्देश्यों के लिए नहीं: एक MCP सर्वर जो पेशेवर पेनिट्रेशन टेस्टरों के लिए है, जिसमें STDIO/HTTP/SSE समर्थन, nmap, go/dirbuster, nikto, JtR,…
 owasp/ninja-pingu
उच्च-प्रदर्शन नेटवर्क स्कैनर जो बड़े पैमाने पर IP और पोर्ट स्कैनिंग के लिए है, जिसमें सेवा पहचान, एम्बेडेड डिवाइस डिटेक्शन, और प्लगइन फ्रेमवर्क के…
 guppss/vulnscan-pro
⚡ पेशेवर भेद्यता स्कैनर — पोर्ट स्कैनिंग, CVE पहचान, जोखिम स्कोरिंग और एक डार्क PyQt6 डैशबोर्ड में PDF रिपोर्ट
 vaibhavkrishna12004/ubuntu-privesc-lab
पूर्ण पैठ परीक्षण कार्यप्रवाह: क्रेडेंशियल ब्रूट फोर्स, SSH पहुंच और विशेषाधिकार वृद्धि (CVE-2021-4034)
 yeee3642/edu-recon
शिक्षा-क्षेत्र के लिए अधिकृत रेकॉन और ट्राइएज ऑर्केस्ट्रेटर (nmap/dirsearch/sqlmap/hydra + CVE-2024-4577, सीक्रेट/API-की लीक, XSS, wp2shell) जिसमें…
 v4d1/dome
तेज़ पायथन-आधारित सबडोमेन गणना उपकरण जो निष्क्रिय OSINT और सक्रिय ब्रूट-फ़ोर्स स्कैनिंग को DNS वाइल्डकार्ड पहचान, पोर्ट स्कैनिंग और मल्टी-थ्रेडेड…
 idealeer/xmap
इंटरनेट-व्यापी IPv4/IPv6 अनुसंधान के लिए उच्च-प्रदर्शन नेटवर्क स्कैनर, जिसमें मल्टी-प्रोब मॉड्यूल (ICMP, TCP SYN, UDP, DNS) और 10G लिंक पर 5 मिनट से…
 silverpoision/rock-on
Rock-On एक ऑल इन वन रिकॉन टूल है जो सिर्फ डोमेन नाम का एक एंट्री लेगा और सारा काम अकेले करेगा।