Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
उपकरण/GitHubGitHub/v4d1/dome
OSINT (खुला स्रोत खुफिया)टोहीपोर्ट स्कैनिंगपेनिट्रेशन टेस्टिंगसबडोमेन एनुमरेशनDNS विश्लेषण
GitHubv4d1/dome

Dome

तेज़ पायथन-आधारित सबडोमेन गणना उपकरण जो निष्क्रिय OSINT और सक्रिय ब्रूट-फ़ोर्स स्कैनिंग को DNS वाइल्डकार्ड पहचान, पोर्ट स्कैनिंग और मल्टी-थ्रेडेड रिज़ॉल्यूशन के साथ जोड़ता है, रिकॉनिसेंस के लिए।

रिपॉजिटरी देखें
54374482 साल पहलेKitploit द्वारा समीक्षित
साझा करें

DOME - एक सबडोमेन एन्यूमरेशन टूल

Version Build Build Contributions Welcome

Alt Text

स्पेनिश संस्करण देखें

Dome एक तेज़ और विश्वसनीय python स्क्रिप्ट है जो सबडोमेन प्राप्त करने और खुले पोर्ट खोजने के लिए सक्रिय और/या निष्क्रिय स्कैन करती है। यह टूल बग बाउंटी हंटर्स और पेंटेस्टर्स के लिए उनके पुनर्ज्ञान चरण में अनुशंसित है।

जितना अधिक सतह क्षेत्र उजागर होगा, उतनी ही तेजी से चट्टान टूटेगी

यदि आप अधिक OSINT इंजन का उपयोग करना चाहते हैं, तो आवश्यक API टोकन के साथ config.api फ़ाइल भरें।

निष्क्रिय मोड:

लक्ष्य से सबडोमेन प्राप्त करने के लिए OSINT तकनीकों का उपयोग करें। यह मोड लक्ष्य से कोई कनेक्शन नहीं बनाएगा, इसलिए यह अज्ञेय है। इस मोड का मूल उपयोग है:

python dome.py -m passive -d domain

सक्रिय मोड:

जीवित सबडोमेन प्राप्त करने के लिए ब्रूटफोर्स हमले करें। ब्रूटफोर्स के 2 प्रकार हैं:

  • शुद्ध ब्रूटफोर्स: a.domain.com से zzz.domain.com तक सबडोमेन की जाँच करें (26 + 26^2 + 26^3 = 18278 सबडोमेन) इस ब्रूटफोर्स को -nb, --no-bruteforce से अक्षम किया जा सकता है
  • वर्डलिस्ट आधारित: -w, --wordlist फ्लैग का उपयोग करके उपयोगकर्ता द्वारा प्रदान की गई कस्टम वर्डलिस्ट का उपयोग करें। यदि कोई वर्डलिस्ट निर्दिष्ट नहीं है, तो यह मोड निष्पादित नहीं होगा

यह मोड निष्क्रिय मोड हमला भी करेगा लेकिन इस मामले में, यह सुनिश्चित करने के लिए कनेक्शन का परीक्षण किया जाता है कि सबडोमेन अभी भी जीवित है। सक्रिय स्कैन मोड में निष्क्रिय स्कैन को अक्षम करने के लिए, --no-passive फ्लैग का उपयोग करें

इस मोड का मूल उपयोग है:

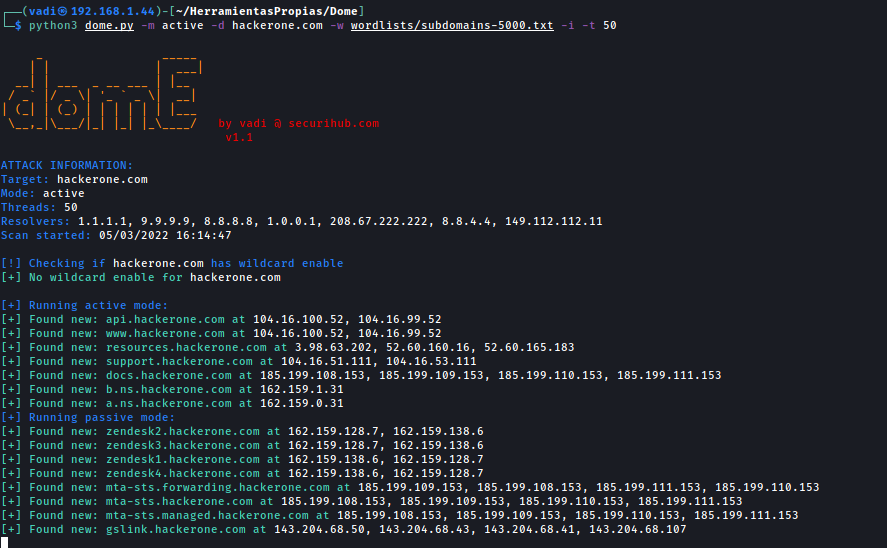
python dome.py -m active -d domain -w wordlist.txt

पोर्ट स्कैनिंग करने के लिए -p विकल्प या एक बिल्ट-इन पोर्ट विकल्प (उपयोग मेनू देखें) जोड़ें

python dome.py -m active -d domain -w wordlist.txt -p 80,443,8080

स्थापना

आप Python 2 या 3 के साथ Dome चला सकते हैं। Python3 अनुशंसित है

निर्भरताएँ स्थापित करें और प्रोग्राम चलाएँ

git clone https://github.com/v4d1/Dome.git
cd Dome
pip install -r requirements.txt
python dome.py --help

शीर्ष विशेषताएँ

  • उपयोग में आसान। बस requirements.txt स्थापित करें और चलाएँ
  • सक्रिय और निष्क्रिय स्कैन (ऊपर पढ़ें)
  • अन्य सबडोमेन एन्यूमरेशन टूल्स से तेज़
  • 7 अलग-अलग रिज़ॉल्वर/नेमसर्वर जिनमें google, cloudfare (सबसे तेज़), Quad9 और cisco DNS शामिल हैं (कस्टम रिज़ॉल्वर की सूची का उपयोग करने के लिए --resolvers filename.txt का उपयोग करें, प्रति पंक्ति एक)
  • 21 तक विभिन्न OSINT स्रोत
  • OSINT के माध्यम से प्राप्त सबडोमेन का परीक्षण यह जानने के लिए किया जाता है कि वे जीवित हैं या नहीं (केवल सक्रिय मोड में)
  • उन वेबसाइटों के लिए समर्थन जिनके लिए API टोकन की आवश्यकता है
  • जब API कुंजी काम करना बंद कर देती है तो पता लगाता है (अन्य टूल्स सिर्फ एक त्रुटि फेंकते हैं और काम करना बंद कर देते हैं)
  • वाइल्डकार्ड पहचान और बाईपास
  • कस्टम पोर्ट स्कैनिंग और Top100, Top1000 और Top Web पोर्ट के लिए बिल्ट-इन पैरामीटर
  • आसान पढ़ने के लिए रंगीन और बिना रंग का आउटपुट
  • Windows और Python 2/3 समर्थन (Python 3 अनुशंसित है)
  • आर्गुमेंट्स के माध्यम से अत्यधिक अनुकूलन योग्य
  • एक साथ एक से अधिक डोमेन स्कैन करें
  • तेज़ ब्रूटफोर्स स्कैन के लिए थ्रेड का उपयोग करने की संभावना
  • विभिन्न प्रारूपों जैसे txt, json, html में आउटपुट निर्यात करें

मुझे एक कॉफी खरीदें

"Buy Me A Coffee"

स्क्रीनशॉट

tool_in_action

निष्क्रिय मोड:

tool_in_action

सक्रिय मोड + पोर्ट स्कैन:

tool_in_action

OSINT खोज इंजन

Dome सबडोमेन प्राप्त करने के लिए इन वेब पेजों का उपयोग करता है

API के बिना:

  • AlienVault
  • HackerTarget
  • RapidDNS
  • ThreatMiner
  • web.archive.org
  • crt.sh
  • CertSpotter
  • Anubis-DB
  • SiteDossier
  • DNSrepo

API के साथ:

  • VirusTotal
  • Shodan
  • FullHunt
  • SecurityTrails
  • PassiveTotal
  • BinaryEdge

करने की सूची

इन सुविधाओं को लागू करने के लिए स्वतंत्र महसूस करें

  • आर्गुमेंट जोड़ें
  • DNS वाइल्डकार्ड पहचान और बाईपास जोड़ें
  • पोर्ट स्कैन और पोर्ट आर्गुमेंट जोड़ें
  • रंगीन स्क्रीन आउटपुट जोड़ें (नो-कलर का विकल्प भी)
  • सबडोमेन का IP पता दिखाने के लिए -i विकल्प जोड़ें
  • स्क्रीन पर कुछ न दिखाने के लिए --silent आर्गुमेंट जोड़ें
  • डुप्लिकेट पोर्ट स्कैन से बचने के लिए {"ip": "domain"} जैसी एक डिक्शनरी संरचना बनाएं
  • html और json प्रारूप में आउटपुट उत्पन्न करें, साथ ही स्कैन के दौरान मिले सबडोमेन के लिए एक txt
  • टाइमस्टैम्प जोड़ें
  • पुनरावर्ती स्कैन
  • ऑटो अपडेट स्क्रिप्ट
  • API टोकन के साथ और OSINT इंजन जोड़ें (config फ़ाइल बनाएं)
  • Windows के साथ संगतता जोड़ें
  • Python 2.7 के साथ संगतता जोड़ें
  • निष्क्रिय खुले पोर्ट के लिए Shodan जोड़ें? (API कुंजी के साथ अनुरोध सीमा जांचें)
  • .gov.uk जैसे डोमेन के लिए समर्थन जोड़ें (इस समय, प्रोग्राम केवल एक स्तर के डोमेन जैसे domain.com के साथ काम करता है) (https://publicsuffix.org/list/public_suffix_list.dat)
  • Linux और Windows के लिए प्रीकंपाइल्ड फ़ाइलें जोड़ें (Mac OS?)
  • DNS रिज़ॉल्वर जोड़े गए
  • [] मान्य सबडोमेन में सामान्य उपसर्ग जोड़ें जैसे -testing, -staging, आदि

उपयोग

ArgumentsविवरणArg example
-m, --modeस्कैन मोड। मान्य विकल्प: active या passiveactive
-d, --domainसबडोमेन एन्यूमरेट करने के लिए डोमेन नाम (कॉमा से अलग)hackerone.com,facebook.com
-w, --wordlistब्रूटफोर्स के लिए सबडोमेन उपसर्ग वाली वर्डलिस्टsubdomains-5000.txt
-i, --ipजब कोई सबडोमेन मिलता है, उसका IP दिखाएं
--no-passiveमान्य सबडोमेन प्राप्त करने के लिए OSINT तकनीकों का उपयोग न करें
-nb, --no-bruteforce3 अक्षरों तक शुद्ध ब्रूटफोर्स न करें
-p, --portsमिले सबडोमेन को विशिष्ट tcp पोर्ट के विरुद्ध स्कैन करें80,443,8080
--top-100-portsसबडोमेन के शीर्ष 100 पोर्ट स्कैन करें (-p विकल्प के साथ संगत नहीं)
--top-1000-portsसबडोमेन के शीर्ष 1000 पोर्ट स्कैन करें (-p विकल्प के साथ संगत नहीं)
--top-web-portsसबडोमेन के शीर्ष वेब पोर्ट स्कैन करें (-p विकल्प के साथ संगत नहीं)
-s, --silentसाइलेंट मोड। टर्मिनल में कोई आउटपुट नहीं
--no-colorरंगीन आउटपुट प्रिंट न करें
-t, --threadsउपयोग करने के लिए थ्रेड्स की संख्या (डिफ़ॉल्ट: 25)20
-o, --outputपरिणामों को txt, json और html फ़ाइलों में सहेजें
--max-response-sizeHTTP प्रतिक्रिया के लिए अधिकतम लंबाई (डिफ़ॉल्ट: 5000000 (5MB))1000000
--r, --resolversउपयोग करने के लिए DNS रिज़ॉल्वर वाली टेक्स्ट फ़ाइल। प्रति पंक्ति एकresolvers.txt
-h, --helpसहायता कमांड
--versionDome संस्करण दिखाएं और बाहर निकलें
-v, --verboseनिष्पादन के दौरान अधिक जानकारी दिखाएं

उदाहरण

सक्रिय और निष्क्रिय स्कैन करें, प्रत्येक सबडोमेन का IP पता दिखाएं और top-web-ports का उपयोग करके पोर्ट स्कैन करें। डेटा /results फ़ोल्डर में भी लिखा जाएगा:

python dome.py -m active -d domain -w wordlist.txt -i --top-web-ports -o

साइलेंट मोड में निष्क्रिय स्कैन करें और आउटपुट को फ़ाइलों में लिखें।

python dome.py -m passive -d domain --silent --output

बिना निष्क्रिय और पोर्ट स्कैन के सक्रिय स्कैन करें

python dome.py -m active -d domain -w wordlist.txt --no-passive

केवल वर्डलिस्ट के साथ ब्रूटफोर्स

python dome.py -m active -d domain -w wordlist.txt --no-bruteforce

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    429
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    256

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →