
 #1
फिशिंग सिमुलेशन, पहचान, विश्लेषण और सुरक्षा जागरूकता प्रशिक्षण उपकरण।
Kitploit अनुशंसित

 qyvora/qyvora-toha3ee
अधिकृत पैठ परीक्षण, नेटवर्क टोही, ट्रैफ़िक अवरोधन, वायरलेस सुरक्षा परीक्षण और लेयर 2/3/7 आक्रमण अनुसंधान के लिए Go-आधारित नेटवर्क शोषण और MITM…
 d0rb/cve-2024-21378
इस रिपॉजिटरी में Microsoft Outlook को Exchange Online के माध्यम से लक्षित करने के लिए एक एक्सप्लॉइट शामिल है, जो COM DLLs के माध्यम से मनमाना कोड…
 narimangharib/irgc-whatsapp-phishkit
राज्य-प्रायोजित WhatsApp फ़िशिंग बुनियादी ढाँचे का विश्लेषण, जिसमें रीयल-टाइम QR अपहरण और डिवाइस निगरानी शामिल है
 tw-d/wifi-pineapple-mk7_evil-portal
रोग एक्सेस पॉइंट टूलकिट वाईफाई पेनिट्रेशन टेस्टिंग के लिए, ईविल पोर्टल फिशिंग पेलोड तैनात करके क्रेडेंशियल कैप्चर करने और वायरलेस नेटवर्क पर सोशल…
 vlad-a-man/cve-2023-23397
CVE-2023-23397 PoC
 649/cve-2017-5415
पता बार स्पूफिंग ब्लॉब URL के माध्यम से (फ़ायरफ़ॉक्स ब्राउज़र)। एक हमला ब्लॉब URL और स्क्रिप्ट का उपयोग करके प्रोटोकॉल के रूप में blob: से पहले एक…
 nehkark/cve-2025-40778
प्रूफ-ऑफ-कॉन्सेप्ट जो BIND 9 में अतिरिक्त रिकॉर्ड इंजेक्शन के माध्यम से DNS कैश पॉइज़निंग प्रदर्शित करता है, साथ ही अधिकृत सुरक्षा परीक्षण के लिए…
 eddyflores100-lang/taikotalent-phishing-iocs
taikotalent.xyz नकली-Taiko-भर्तीकर्ता अभियान के लिए IoC, हमला श्रृंखला और पहचान, जो paste-in-terminal "anti-bot" चाल के माध्यम से स्वयं-हटाने वाला…
 vighnesh91/severitas
अधिकृत सोशल-इंजीनियरिंग सिमुलेशन फ्रेमवर्क, जिसमें एक पृथक लूपबैक लैब, सिंथेटिक ऑडियंस जनरेशन, प्री-फ्लाइट प्राधिकरण जाँच, और ऑफ़लाइन…
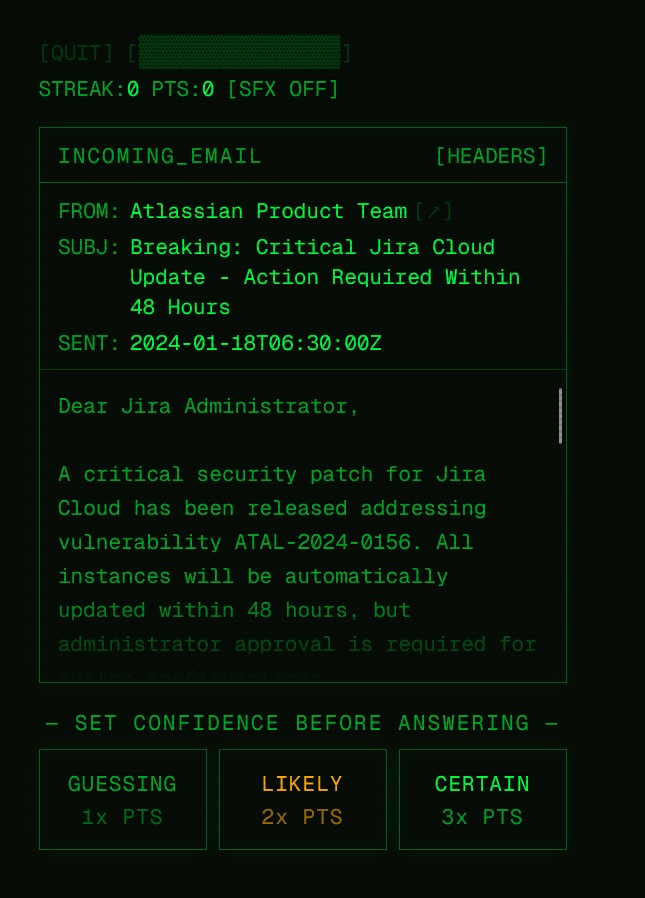 scottalt/ai-email-threat-research
एक साइबर सुरक्षा शोध गेम जो मापता है कि मनुष्य AI-जनित फिशिंग ईमेल का पता कैसे लगाते हैं। एक रेट्रो टर्मिनल अनुभव के रूप में निर्मित।
 gh-ost00/cve-2024-24809-proof-of-concept
Traccar GPS सिस्टम में गंभीर खामियां उपयोगकर्ताओं को दूरस्थ हमलों के लिए उजागर करती हैं
 dshabani96/cve-2024-21413
Microsoft Outlook RCE (CVE-2024-21413) के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, SMTP ईमेल डिलीवरी, दुर्भावनापूर्ण RTF अनुलग्नक निर्माण, और NTLM हैश…
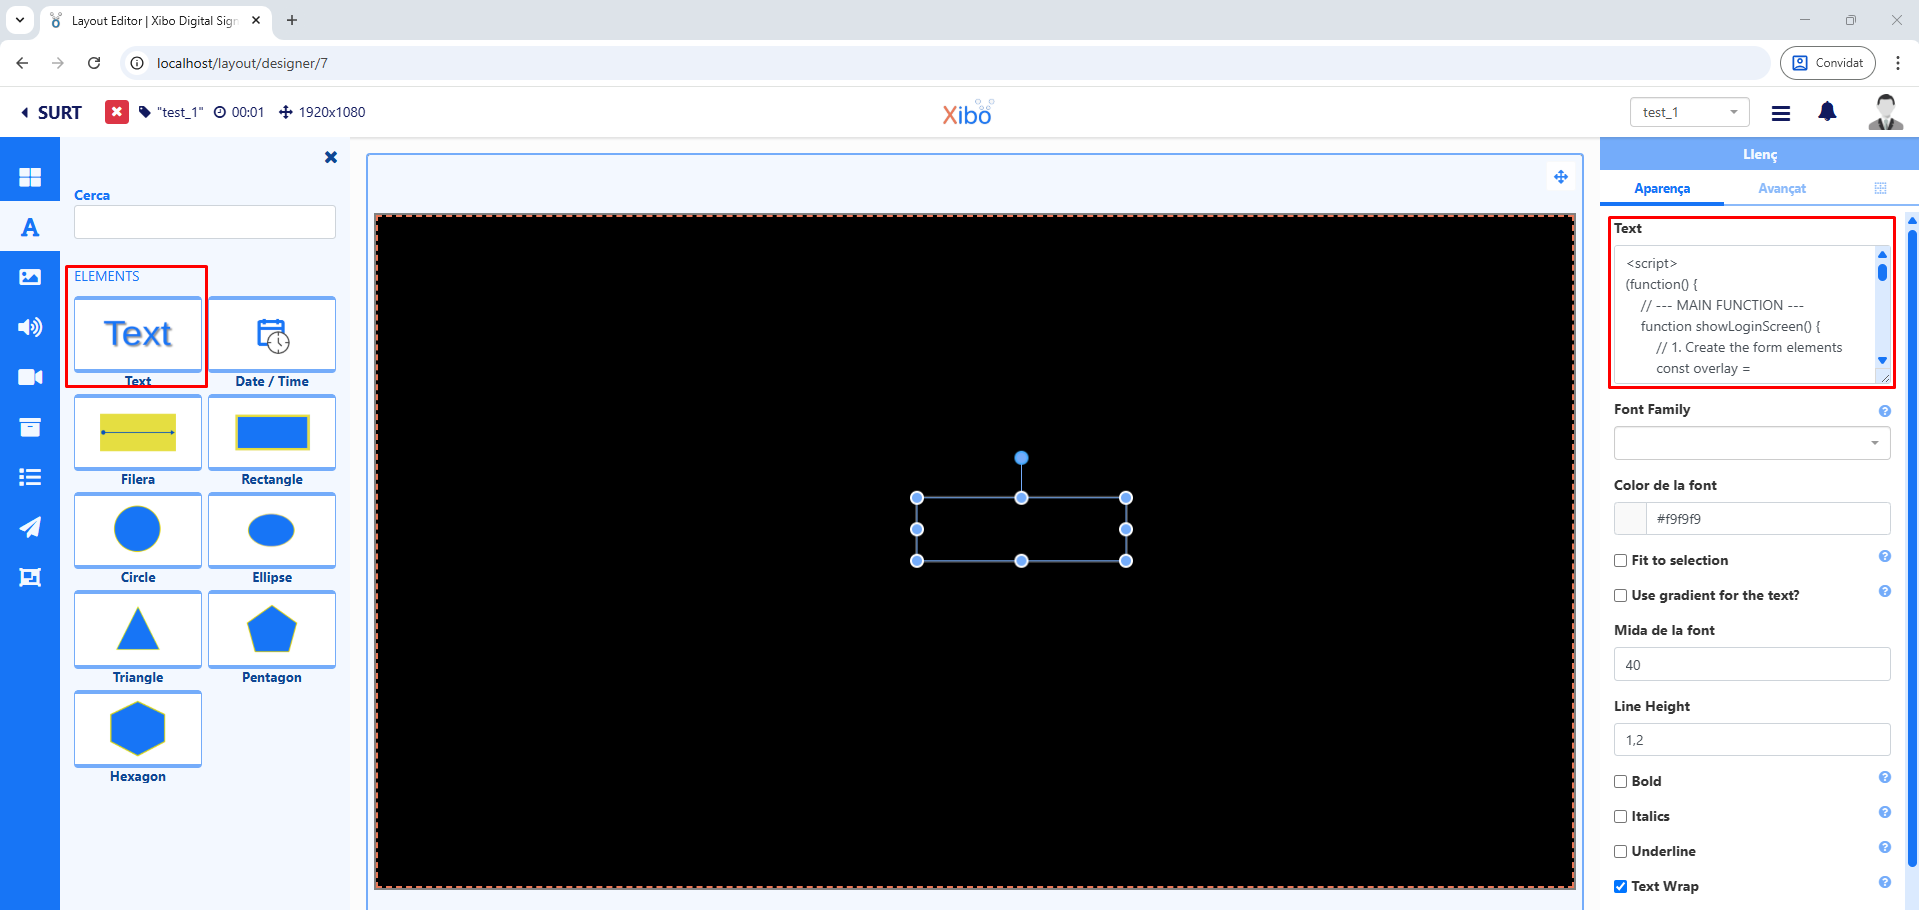 marinafabregat/cve-2025-41088
Xibo Signage के Xibo CMS v4.1.2 में Stored Cross-Site Scripting (XSS), उपयोगकर्ता इनपुट के उचित सत्यापन की कमी के कारण।
 bokanrb/cve-2021-27404
HostHeaderInjection-Askey
 anupam2808/spy-masker
यह एक सरल Python स्क्रिप्ट है जो फ़िशिंग URL को सामान्य दिखने वाले URL (google.com या facebook.com) के नीचे छिपाने के लिए है। इसे फ़िशिंग टूल्स में…
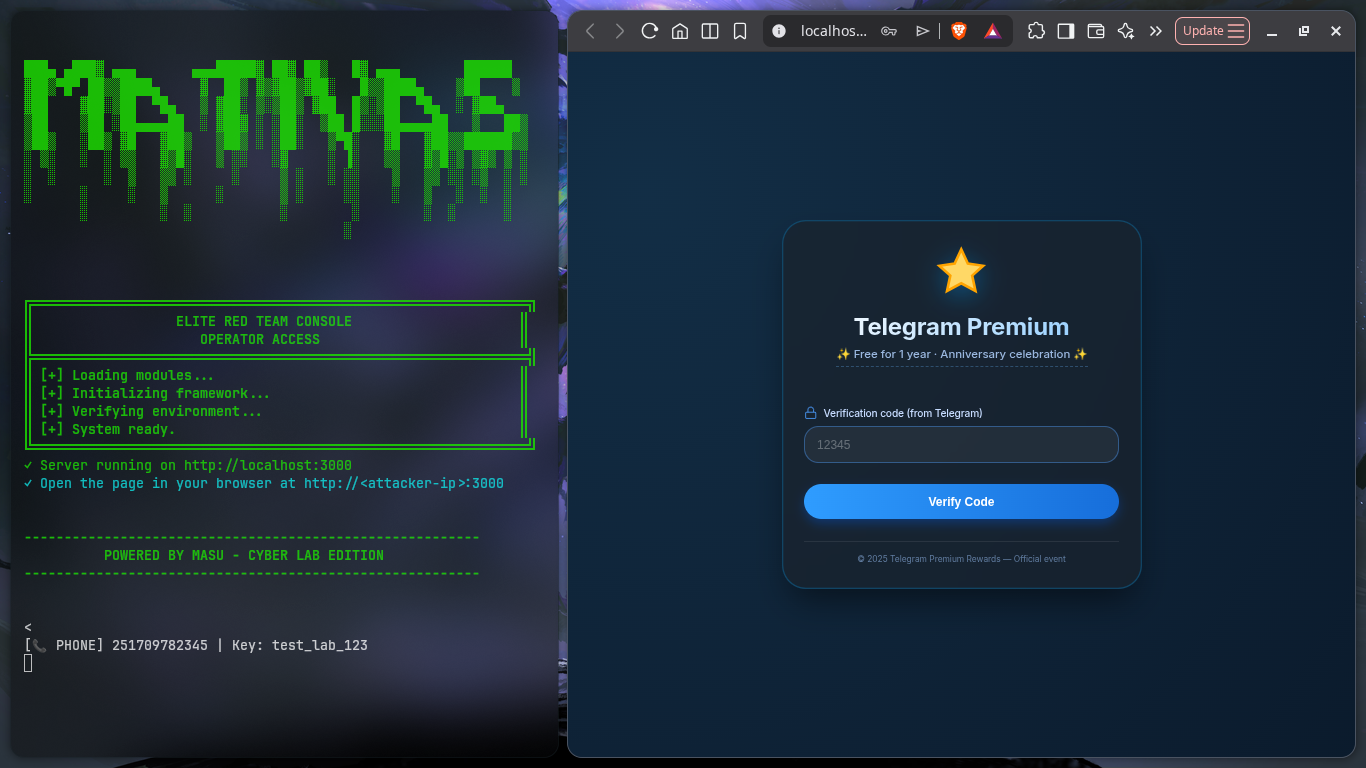 maty156/telegram-phish-simulator
शैक्षिक टेलीग्राम फ़िशिंग सिमुलेशन, साइबर सुरक्षा प्रशिक्षण और जागरूकता के लिए। पृथक लैब वातावरण में नकली लॉगिन पेजों के माध्यम से क्रेडेंशियल…
 george0papasotiriou/cve-2026-22005-oauth-2.0-device-code-phishing-short-interval-
सीवीई-2026-22005 के लिए प्रूफ-ऑफ-कॉन्सेप्ट, जो बहुत छोटे पोलिंग अंतराल के माध्यम से OAuth 2.0 डिवाइस कोड फ़िशिंग दिखाता है, जिसमें कमजोर Flask सर्वर…








