
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
telegram-phish-simulator — शैक्षिक टेलीग्राम फ़िशिंग सिमुलेशन, साइबर सुरक्षा प्रशिक्षण और जागरूकता के लिए। पृथक लैब वातावरण में नकली लॉगिन पेजों के माध्यम से क्रेडेंशियल हार्वेस्टिंग का प्रदर्शन करता है। | Kitploit
उपकरण/GitHubGitHub/maty156/telegram-phish-simulator
फ़िशिंग उपकरणपासवर्ड हमलेजानकारी एकत्र करनाफिशिंगपेनिट्रेशन टेस्टिंगसामाजिक इंजीनियरिंगलर्निंग और शिक्षारेड टीमिंगलैब और अभ्यास
साझा करें
GitHubmaty156/telegram-phish-simulator

telegram-phish-simulator

शैक्षिक टेलीग्राम फ़िशिंग सिमुलेशन, साइबर सुरक्षा प्रशिक्षण और जागरूकता के लिए। पृथक लैब वातावरण में नकली लॉगिन पेजों के माध्यम से क्रेडेंशियल हार्वेस्टिंग का प्रदर्शन करता है।

रिपॉजिटरी देखें
2522 महीने पहलेअभी तक समीक्षित नहीं

⚠️ टेलीग्राम फ़िशिंग सिम्युलेटर – शैक्षिक सुरक्षा उपकरण

इस कोड का उपयोग अवैध गतिविधियों के लिए न करें। यह रिपॉज़िटरी केवल साइबर सुरक्षा शिक्षा, जागरूकता और अधिकृत लैब-आधारित परीक्षण के लिए बनाया गया एक सिम्युलेशन है।
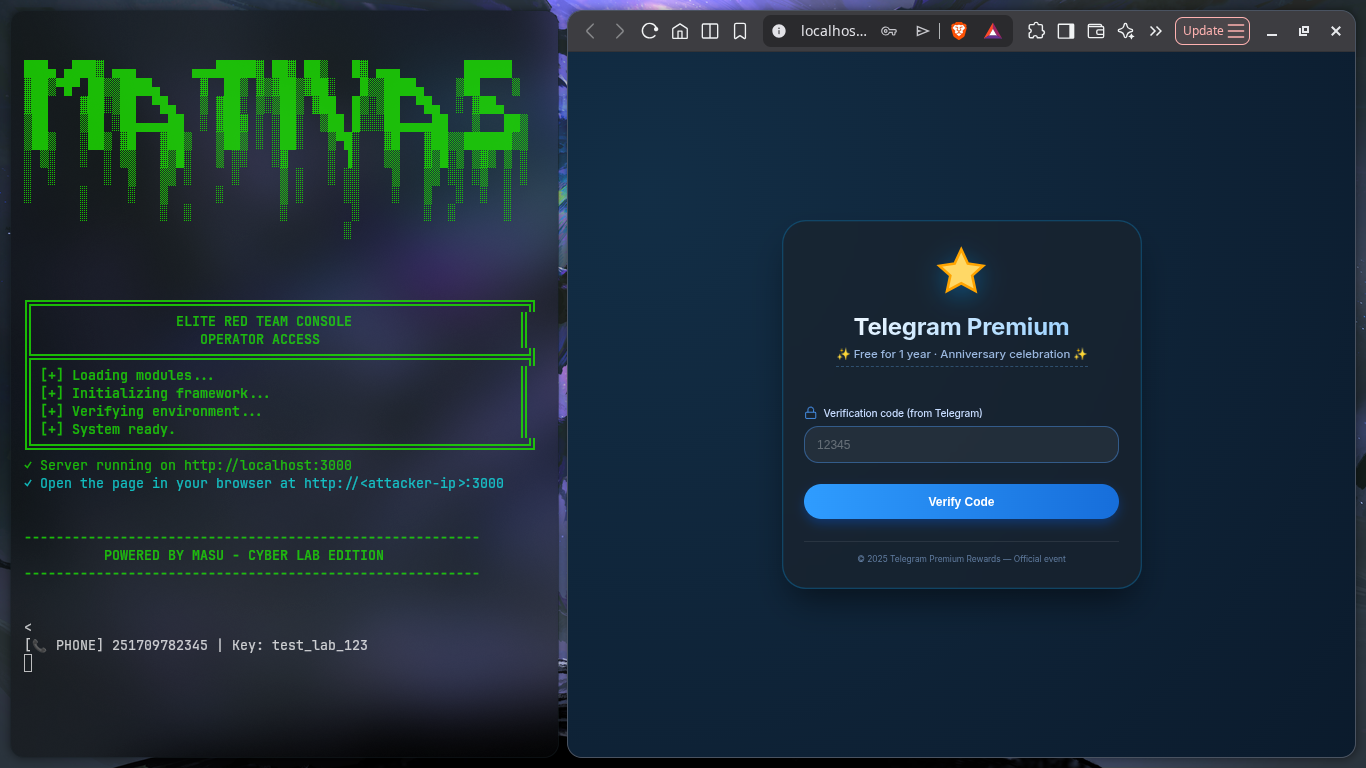
Telegram Phishing Simulation Demo


📚 विषय-सूची

  • परिचय
  • सामग्री
  • सुरक्षित लैब सेटअप
  • कैसे चलाएँ
  • सिम्युलेटेड हमला प्रवाह
  • रक्षा मार्गदर्शन
  • नैतिक उपयोग
  • लाइसेंस

🎯 परिचय

यह प्रोजेक्ट एक टेलीग्राम फ़िशिंग सिम्युलेशन प्रदर्शित करता है जो इसके लिए है:

  • साइबर सुरक्षा प्रशिक्षण,
  • फ़िशिंग जागरूकता अभ्यास,
  • रक्षात्मक अनुसंधान,
  • पृथक वातावरण में अधिकृत पेनेट्रेशन परीक्षण।

यह दिखाता है कि हमलावर फ़ोन नंबर एकत्र करने, सत्यापन कोड कैप्चर करने और 2FA पासवर्ड का अनुरोध करने के लिए नकली "मुफ़्त प्रीमियम" ऑफ़र का उपयोग कैसे कर सकते हैं।

यह रिपॉज़िटरी वास्तविक फ़िशिंग या अकाउंट टेकओवर के लिए नहीं है। यह टेलीग्राम के लाइव API से कनेक्ट नहीं होती।


📁 सामग्री

फ़ाइलविवरण
public/index.htmlसिम्युलेशन के लिए उपयोग किया गया फ़िशिंग पेज UI।
public/assets/डेमो पेज द्वारा उपयोग की जाने वाली सहायक स्थिर सामग्री।
server.jsमॉक बैकएंड जो सबमिट किए गए मानों को स्थानीय रूप से लॉग करता है।
package.jsonNode प्रोजेक्ट मेटाडेटा और निर्भरताएँ।
README.mdप्रोजेक्ट दस्तावेज़ीकरण।
LICENSEप्रोजेक्ट लाइसेंस की शर्तें।
.gitignoreGit ट्रैकिंग से बाहर रखी गई फ़ाइलें और निर्देशिकाएँ।

🧰 सुरक्षित लैब सेटअप

इस उपकरण का उपयोग केवल नियंत्रित वातावरण में करें।

आवश्यकताएँ

  • VirtualBox या VMware जैसा वर्चुअल मशीन सॉफ़्टवेयर।
  • दो पृथक VM: एक हमलावर होस्ट और एक पीड़ित होस्ट।
  • VMs के बीच एक निजी नेटवर्क।
  • कोई सार्वजनिक परिनियोजन या लाइव उपयोगकर्ता इंटरैक्शन नहीं।

अनुशंसित इंस्टॉलेशन

sudo apt update && sudo apt install -y nodejs npm
cd /home/youruser
git clone https://github.com/Maty156/telegram-phish-simulator.git
cd telegram-phish-simulator
npm install

नेटवर्क मार्गदर्शन

  • host-only या NAT नेटवर्क का उपयोग करें ताकि ट्रैफ़िक आपके लैब के भीतर ही रहे।
  • पुष्टि करें कि पीड़ित VM हमलावर VM के IP तक पहुँच सकता है।
  • सेवा को सार्वजनिक इंटरनेट पर उजागर न करें।

⚡ त्वरित शुरुआत

  1. हमलावर VM पर Node.js और npm इंस्टॉल करें।
  2. रिपॉज़िटरी क्लोन करें और निर्भरताएँ इंस्टॉल करें।
  3. हमलावर VM पर server.js प्रारंभ करें।
  4. पीड़ित VM ब्राउज़र में http://<attacker-ip>/ खोलें।
  5. परीक्षण मान सबमिट करें और हमलावर VM पर आउटपुट देखें।

🚀 कैसे चलाएँ

  1. हमलावर VM पर मॉक सर्वर प्रारंभ करें:

    npm install
    
    npm start
    
  2. पीड़ित VM से, ब्राउज़र में फ़िशिंग पेज खोलें:

    http://<attacker-ip>:3000/
    
  3. पेज का उपयोग करके फ़ोन नंबर, सत्यापन कोड और वैकल्पिक पासवर्ड सबमिट करें।

  4. हमलावर VM पर और stolen_credentials.log में लॉग किए गए आउटपुट को देखें।

सर्वर एक सिम्युलेशन है और वास्तविक टेलीग्राम प्रमाणीकरण नहीं करता।


🧠 सिम्युलेटेड हमला प्रवाह

यह सिम्युलेटर क्रेडेंशियल कैप्चर में उपयोग किए जाने वाले फ़िशिंग चरणों को मॉडल करता है:

  1. फ़ोन नंबर एकत्र करना
    • पीड़ित नकली पेज में एक फ़ोन नंबर दर्ज करता है।
    • नंबर हमलावर-नियंत्रित बैकएंड पर पोस्ट किया जाता है।
  2. सत्यापन कोड इंटरसेप्शन
    • पीड़ित 6-अंकीय कोड दर्ज करता है।
    • कोड मॉक बैकएंड पर पोस्ट किया जाता है।
  3. 2FA पासवर्ड कैप्चर
    • यदि सक्षम हो, तो पीड़ित से पासवर्ड माँगा जाता है।
    • पासवर्ड स्थानीय रूप से कैप्चर किया जाता है।

बैकएंड सभी मानों को टर्मिनल और stolen_credentials.log में रिकॉर्ड करता है।


🛡️ रक्षा मार्गदर्शन

इस प्रकार की फ़िशिंग से सुरक्षा में शामिल है:

  • टेलीग्राम टू-स्टेप वेरिफिकेशन सक्षम करना।
  • अवांछित "मुफ़्त प्रीमियम" ऑफ़र से बचना।
  • क्रेडेंशियल दर्ज करने से पहले URL सत्यापित करना।
  • नकली साइटों पर ऑटोफ़िल रोकने के लिए पासवर्ड मैनेजर का उपयोग करना।
  • सक्रिय टेलीग्राम सत्रों की निगरानी करना और अज्ञात डिवाइस समाप्त करना।
  • उपयोगकर्ताओं को सोशल इंजीनियरिंग और फ़िशिंग तकनीकों के बारे में शिक्षित करना।

⚖️ नैतिक उपयोग

इस रिपॉज़िटरी का उपयोग केवल रक्षात्मक, शैक्षिक और अधिकृत परीक्षण के लिए करें।

  • इसका उपयोग वास्तविक लोगों को निशाना बनाने के लिए न करें।
  • इसे सार्वजनिक इंटरनेट पर परिनियोजित न करें।
  • इसे टेलीग्राम के वास्तविक API से कनेक्ट न करें।
  • पर्यावरण के स्वामी की स्पष्ट अनुमति के बिना इसका उपयोग न करें।

लेखक दुरुपयोग के लिए ज़िम्मेदार नहीं है।


📄 लाइसेंस

यह प्रोजेक्ट MIT लाइसेंस के अंतर्गत लाइसेंस प्राप्त है। पूर्ण शर्तों के लिए शामिल LICENSE फ़ाइल देखें।

  • यह लाइसेंस पुनः उपयोग, संशोधन और वितरण की अनुमति देता है।
  • यह कोई वारंटी प्रदान नहीं करता।

इस रिपॉज़िटरी का उपयोग केवल शैक्षिक, रक्षात्मक और अधिकृत परीक्षण के लिए करें।

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    405
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    261
  • 6

    antifox

    antifox-ai/antifox

    AI मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म जो रेकॉन, अटैक-सरफ़ेस डिस्कवरी, एक्सप्लॉइटेशन वैलिडेशन और साक्ष्य-आधारित रिपोर्ट डिलीवरी संचालित करता है।

    259

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →






