
 #1
समझौता किए गए सिस्टम तक लंबी अवधि की पहुंच बनाए रखने के उपकरण, यहां तक कि रीबूट के बाद भी।
Kitploit अनुशंसित

 gmh5225/discord-rat
Python-आधारित Discord RAT, जिसमें वेबकैम कैप्चर, ऑडियो रिकॉर्डिंग, कीलॉगिंग, फ़ाइल एक्सफ़िल्ट्रेशन और Discord बॉट तथा webhook C2 के माध्यम से…
 voidsecsoftwares/voidsyscall
क्रॉस-प्लेटफ़ॉर्म syscall-संचालित इम्प्लांट और C2 — डायरेक्ट syscalls (Win), रॉ syscalls (Linux), HTTPS/DNS/ICMP चैनल। कोई winapi लेयर नहीं।
 gmh5225/driver-hide-file
इस ड्राइवर का उपयोग करके kernel space से windows फ़ाइलें/पथ चुनें और छिपाएँ
 gmh5225/driver-hidekernelthread-iocancelirp
Windows kernel driver तकनीक जो IoCancelIrp और IRP cancel routines का दुरुपयोग करके kernel threads को छिपाती है, साथ ही छिपे हुए threads की पहचान करने…
 gmh5225/driver-kaldereta
अहस्ताक्षरित कर्नेल मोड ड्राइवर जो मेमोरी संशोधन करता है
 sammyenigma/cve-2026-43499-s26
Android GKI 6.12 kernel exploit for CVE-2026-43499, rt_mutex rollback bug को pselect stack overwrite के साथ जोड़कर Samsung और Pixel devices पर root…
 s3n4t0r-0x0/bear-c2
The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…
 cyberbalsa/ghostlock-nvidia-shield-9.2.4
मान्य GhostLock CVE-2026-43499 पोर्ट NVIDIA Shield TV Pro mdarcy 9.2.4 के लिए
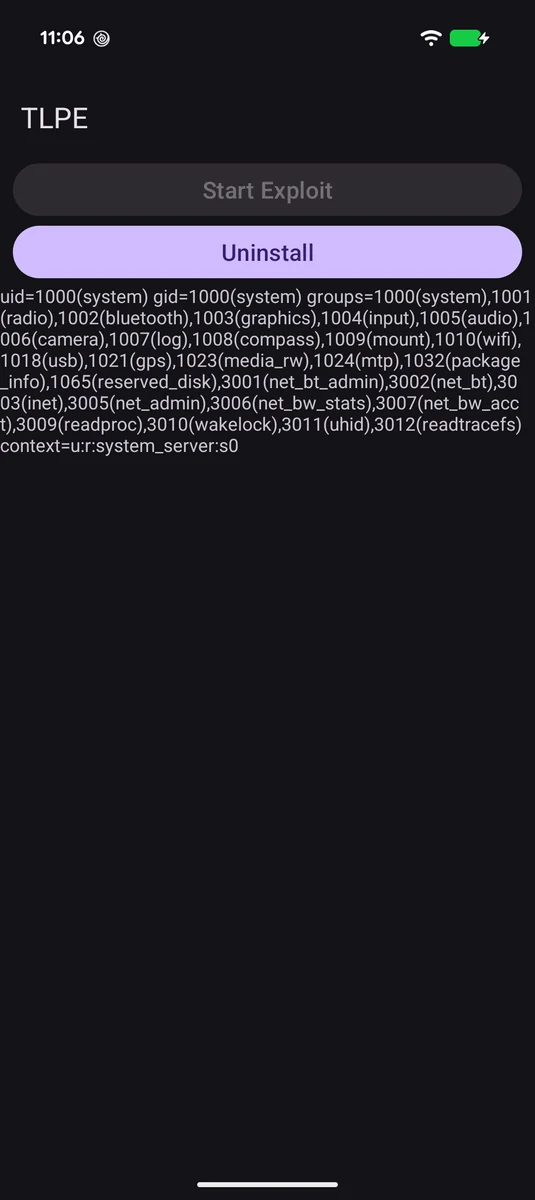 supersonic/tlpe
CVE-2026-49881, Android 17 की Telecom सेवा में असुरक्षित कॉन्टेक्स्ट निर्माण का उपयोग करके एक अपविलेज्ड ऐप से UID 1000 system_server के रूप में…
 tc4dy/cve-2026-65643-poc-toolkit
रेड/ब्लू टीम टूलकिट CVE-2026-65643 के लिए, जो cPanel डोमेन पार्किंग RCE है। इसमें रिवर्स शेल, वेबशेल, पर्सिस्टेंस और मास स्कैनिंग के साथ एक्सप्लॉइट…
 kaandemir993/lumma-stealer-dllhost-hollowing-c2-domains-payload-extraction-analysis
Lumma Stealer का गहन रिवर्स इंजीनियरिंग विश्लेषण, एक इंफो-स्टीलर जो प्रोसेस हॉलोइंग, नेटिव API कॉल्स और C2 संचार का उपयोग करता है। इसमें पेलोड…
 nurupo/rootkit
लिनक्स कर्नेल मॉड्यूल जो रूट विशेषाधिकार प्रदान करता है, प्रक्रियाओं/फ़ाइलों को छिपाता है, और स्वयं को अनलोड होने से सुरक्षित रखता है, जो Ubuntu…
 gsoffmarket/malvinci
यह सरल लेकिन शक्तिशाली स्क्रिप्ट एक नए प्रकार का मैलवेयर पेश करेगी जो फ़ायरवॉल बंद कर देगा, एक HTTP सर्वर शुरू करेगा, ngrok के माध्यम से अपना पोर्ट…
 e4zyy/project-cve-2026-33017
CVE-2026-33017 - Langflow अनप्रमाणित RCE एक्सप्लॉइट
 lame-projects/stratum-c2
क्लाउड डेड-ड्रॉप C2 फ्रेमवर्क — RSA-4096 + AES-256-GCM, 5 क्लाउड प्रदाता, केवल Rust एजेंट, P2P मेश, पर्सिस्टेंस इंजन, क्रेडेंशियल हार्वेस्टिंग
 shinycolumn/cve-2025-56799
रियोलिंक डेस्कटॉप एप्लिकेशन में कैश क्लियरिंग शेड्यूलर के माध्यम से OS कमांड इंजेक्शन भेद्यता
 epsilonpoint88-glitch/epsilonpoint-
# CVE-2026-23550 के लिए मॉड्यूलर एक्सप्लॉइट फ्रेमवर्क WordPress में CVE-2026-23550 को लक्षित करने वाला मॉड्यूलर एक्सप्लॉइट फ्रेमवर्क, जिसमें बड़े…
 m4rm0k/talkingben
# विकासाधीन UEFI रूटकिट जो विशेषाधिकार वृद्धि, C2 एकीकरण, और वास्तविक-विश्व मैलवेयर तैनाती के लिए एंटी-EDR/AV चोरी पर केंद्रित है।








