
 #1
पेनिट्रेशन टेस्टिंग पद्धतियां, फ्रेमवर्क, रिपोर्टिंग और ऑटोमेशन उपकरण।
Kitploit अनुशंसित

 0xkayala/nucleifuzzer
स्वचालित वेब भेद्यता स्कैनर जो URL खोज उपकरणों (ParamSpider, waybackurls, gauplus, hakrawler, katana) को Nuclei फ़ज़िंग टेम्पलेट्स के साथ जोड़कर XSS,…
 googleprojectzero/jackalope
Windows, macOS, Linux और Android के लिए बाइनरी, कवरेज-गाइडेड फ़ज़र
 ahegazy0/linux-basics-for-hackers-notes
OccupyTheWeb द्वारा लिखित पुस्तक Linux Basics for Hackers के व्यक्तिगत अध्ययन नोट्स से निर्मित एक संरचित पाठ्यक्रम।
 harsh-bothra/learn365
यह रिपॉज़िटरी @harshbothra_ के 365 दिनों की लर्निंग ट्वीट्स और माइंडमैप्स संग्रह के बारे में है।
 th3xace/sudo_killer
Unix जैसे सिस्टम पर sudo प्रोग्राम में एक विशेषाधिकार वृद्धि भेद्यता का शोषण करने के लिए डिज़ाइन किया गया एक उपकरण। यह sudo में एक विशिष्ट गलत…
 siriusscan/sirius
ओपन-सोर्स भेद्यता स्कैनर जिसमें स्वचालित नेटवर्क खोज, CVE-आधारित पहचान, CVSS स्कोरिंग, जोखिम डैशबोर्ड, gRPC के माध्यम से रिमोट एजेंट और उद्यम सुरक्षा…
 fin3ss3g0d/evilgophish
evilginx3 + gophish
 assetnote/react2shell-scanner
RSC/Next.js RCE (CVE-2025-55182 और CVE-2025-66478) के लिए उच्च निष्ठा पहचान तंत्र
 wallarm/gotestwaf
गोलैंग में एक ओपन-सोर्स प्रोजेक्ट जो विभिन्न API सुरक्षा उपकरणों और WAF का पता लगाने की तर्क और बायपास के लिए मूल्यांकन करता है
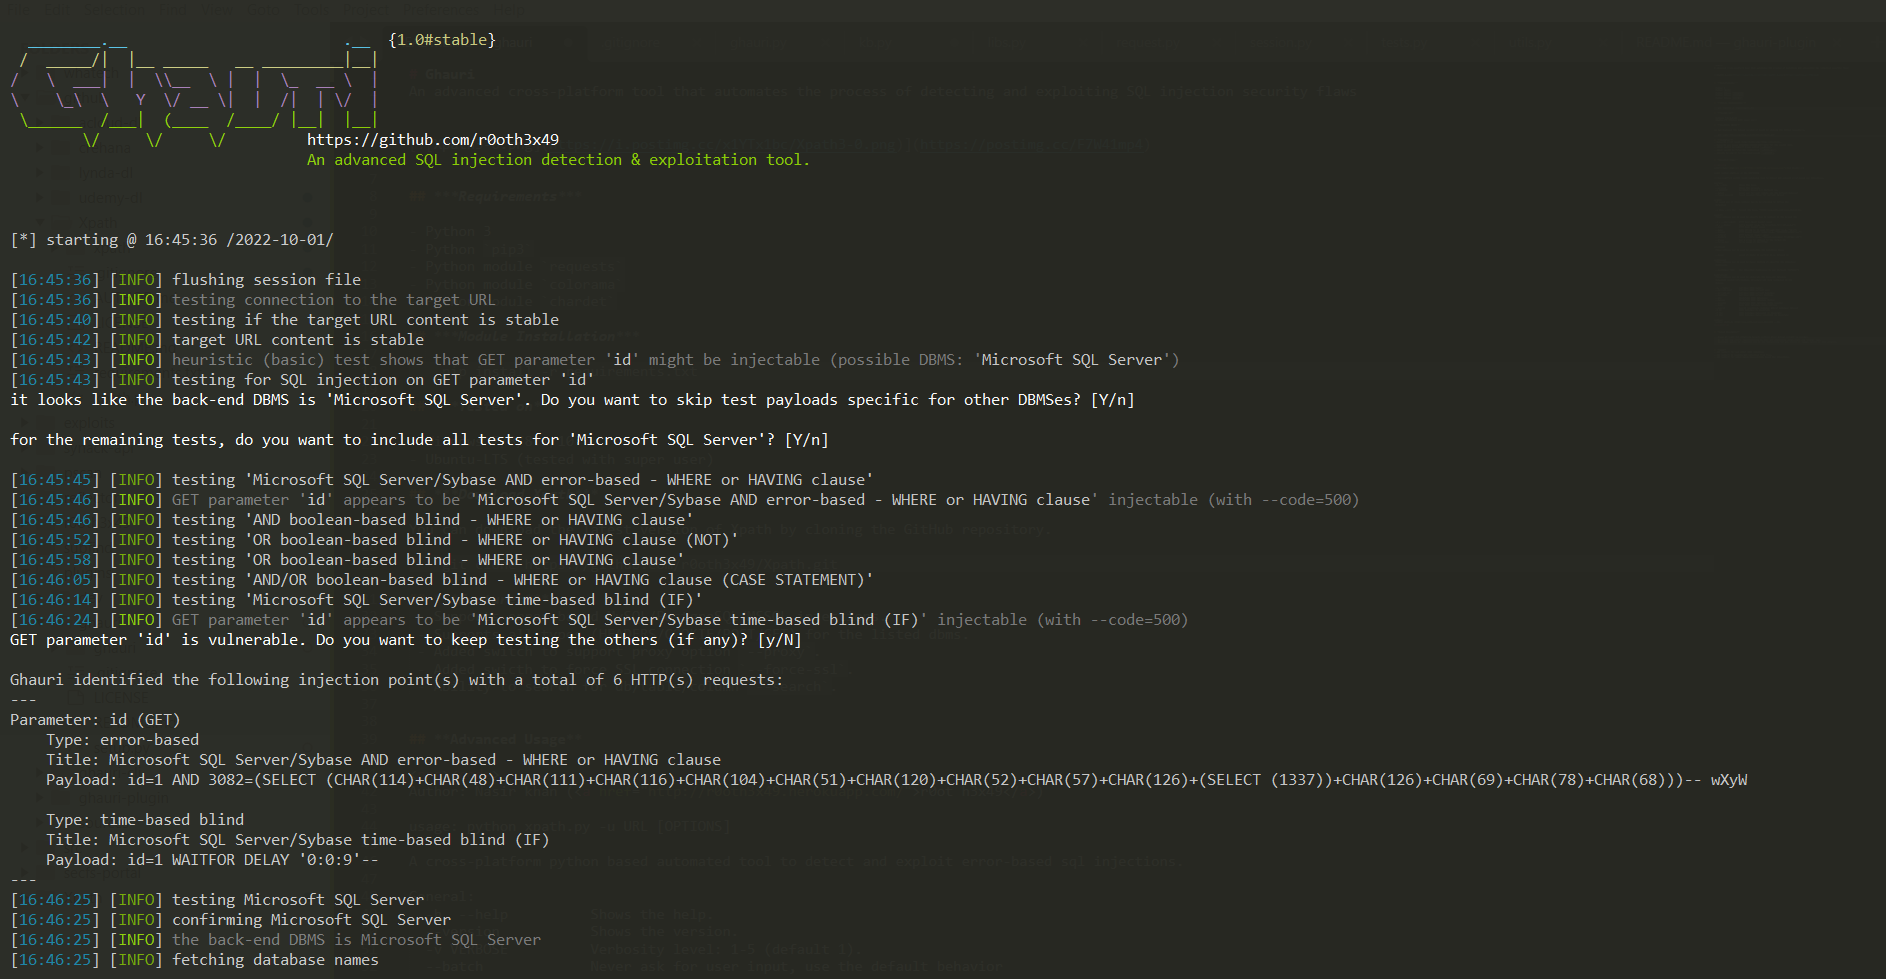 r0oth3x49/ghauri
एक उन्नत क्रॉस-प्लेटफ़ॉर्म उपकरण जो SQL इंजेक्शन सुरक्षा दोषों का पता लगाने और उनका शोषण करने की प्रक्रिया को स्वचालित करता है
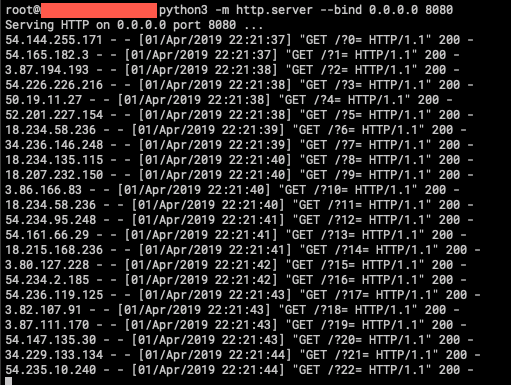 ustayready/fireprox
AWS API Gateway प्रबंधन उपकरण जो अद्वितीय IP रोटेशन के लिए तुरंत HTTP पास-थ्रू प्रॉक्सी बनाने हेतु है।
 assetnote/php2shell-scanner
php2shell (CVE-2026-109618 और CVE-2026-109619) के लिए उच्च-निष्ठा स्कैनर
 skelsec/pypykatz
Mimikatz का शुद्ध पायथन में कार्यान्वयन
 ahmadhassan-bted/silentsniffer
एक पेशेवर, उच्च-निष्ठा विसंज्ञानीकरण और भेद्यता निदान फ्रेमवर्क। इसमें ब्राउज़र-आधारित खुफिया जानकारी संग्रह, हार्डवेयर फिंगरप्रिंटिंग और सुरक्षा…
 bugbasesecurity/pentest-copilot
AI-संचालित पेनेट्रेशन टेस्टिंग एजेंट जो एक Kali बॉक्स से कनेक्ट होता है, स्वायत्त रूप से सुरक्षा उपकरण चलाता है, परिणामों का विश्लेषण करता है, और…
 greenwolf/ntlm_theft
जैकब विल्किन (ग्रीनवुल्फ) द्वारा NTLMv2 हैश चोरी फ़ाइलों के कई प्रकार उत्पन्न करने के लिए एक उपकरण।
 gtworek/priv2admin
विंडोज विशेषाधिकारों का (दुर)उपयोग करके ओएस के भीतर अपने अधिकारों को बढ़ाने की अनुमति देने वाले शोषण पथ।
 berdav/cve-2021-4034
CVE-2021-4034 1day








